Позначка: AIVD

  • Українські спецслужби увірвалися до еліти Європи: СБУ та ГУР вміють те, чого не робить більше ніхто

    Українські спецслужби увірвалися до еліти Європи: СБУ та ГУР вміють те, чого не робить більше ніхто

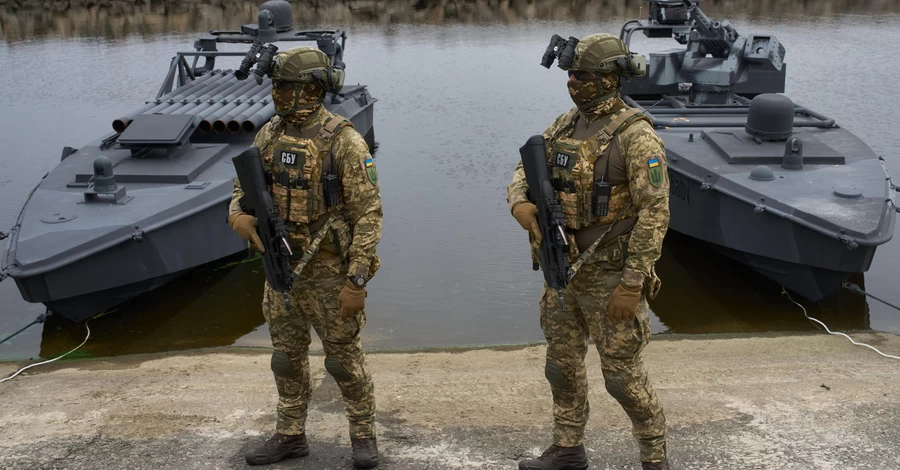
    Українські спецслужби за роки повномасштабної війни пройшли шлях, який докорінно змінив їхнє сприйняття західною розвідувальною спільнотою. Служба безпеки України та Головне управління розвідки Міністерства оборони опинилися на четвертій позиції у рейтингу найкращих розвідувальних служб Європи, складеному французьким журналом L’Express. Українські структури залишили позаду низку спецслужб держав, які десятиліттями вважалися одними з найсильніших на континенті.

    Рейтинг має незвичайну методологію. Автори не намагалися порівнювати бюджети спецслужб, кількість співробітників або число проведених операцій — значна частина таких даних у будь-якому разі засекречена. Натомість L’Express звернувся безпосередньо до професійного середовища. В опитуванні взяли участь 60 чинних і колишніх представників та високопосадовців розвідувальних служб із 25 країн. Серед опитаних були також представники американської та ізраїльської розвідувальних спільнот. Кожному пропонували назвати п’ять найкращих європейських служб, оцінюючи передусім їхню ефективність та надійність.

    Перше місце з великим відривом посіла британська MI6, яка отримала 251 бал. Другою стала французька DGSE зі 169 балами. На третій позиції опинилася нідерландська AIVD із 97 балами, а слідом — українські СБУ та ГУР, які в рейтингу розглядали разом і які набрали 77 балів. П’ятірку замкнула німецька BND. Таким чином, Україна випередила розвідувальні служби не лише Німеччини, а й Польщі, Швеції, Норвегії, Естонії, Данії, Румунії, Іспанії та Фінляндії.

    Особливо показово, що Україна досягла такого результату в умовах найбільшої війни в Європі за десятиліття. Саме після 2022 року СБУ та ГУР отримали величезний практичний досвід роботи проти Росії — держави, яка має одну з найбільших у світі систем спецслужб, величезні ресурси та розгалужену контррозвідувальну інфраструктуру.

    За інформацією про результати дослідження L’Express, представники професійного середовища звернули увагу на винахідливість українських служб, здатність проводити складні операції та готовність працювати з високим рівнем ризику. Один із європейських представників розвідувальної спільноти навіть проводив паралель між українськими структурами та ізраїльським «Моссадом».

    Одним із найбільш відомих прикладів стала операція СБУ «Павутина» 1 червня 2025 року. Для ударів по російській стратегічній авіації FPV-дрони були приховано доставлені вглиб території Росії та запускалися неподалік військових аеродромів. Саме «Павутину» згадували серед прикладів, які демонструють можливості українських спецслужб.

    І це лише один напрямок. В офіційному переліку операцій ГУР фігурують повернення контролю над так званими «вишками Бойка», операція «Синиця», атака на російський аеродром «Сольци», знищення ворожої дальньої авіації, операції у кіберпросторі та застосування морських і далекобійних безпілотників.

    Українська розвідка водночас дедалі частіше працює не ізольовано, а разом з іншими складовими Сил оборони. Наприклад, у червні 2026 року ГУР повідомляло про спільне із СБУ, Силами безпілотних систем, Держприкордонслужбою та іншими складовими Сил оборони ураження Слов’янського нафтопереробного заводу в Росії.

    Цікаво виглядає і склад першої трійки рейтингу. Беззаперечним переможцем стала британська MI6. Її перевагою опитані називали насамперед надзвичайно сильну агентурну розвідку — здатність роками вибудовувати мережі джерел та проникати до політичних і владних еліт стратегічних противників. Серед держав, де британці мають особливо сильні можливості, називали Росію, Китай, Іран і Туреччину.

    Репутацію MI6 додатково зміцнила її роль напередодні повномасштабного вторгнення Росії в Україну. Британська й американська розвідки заздалегідь попереджали про підготовку Москви до великої війни. У професійному середовищі це стало одним із прикладів того, наскільки важливо не лише отримати інформацію, але й правильно її інтерпретувати.

    Друге місце посіла французька DGSE. Її сильною стороною вважається глобальна географія роботи. Один із представників польської розвідки, якого цитували у матеріалах про рейтинг, характеризував DGSE як фактично єдину спецслужбу континентальної Європи, здатну проводити операції майже в усьому світі.

    Одним із сюрпризів стало третє місце Нідерландів. AIVD не може конкурувати з британцями чи французами масштабами глобальної присутності, однак має дуже високу професійну репутацію, зокрема в кіберрозвідці. У результаті нідерландська служба набрала 97 балів і стала єдиною структурою, яка розташувалася між двома традиційними розвідувальними гігантами та Україною.

    Німецька BND, попри значно більші ресурси, опинилася нижче України. Цікаво, що саме зараз Берлін намагається радикально змінити можливості своїх спецслужб. У серпні 2026 року німецький уряд схвалив проєкт масштабного розширення їхніх повноважень на тлі російських гібридних загроз. Зокрема, передбачається можливість активніших кібероперацій та ширшої роботи з цифровими даними. Реформа ще потребує парламентського проходження.

    Тому четверте місце України є особливо показовим. Київ конкурує не бюджетами і не столітньою історією розвідувальних шкіл. Українська модель сформувалася безпосередньо під час війни, де інформація часто має цінність лише протягом годин або навіть хвилин.

    Водночас сам рейтинг потрібно сприймати правильно. Це не офіційна міжнародна класифікація і не математичне вимірювання можливостей спецслужб. Через закритий характер розвідки об’єктивно порівняти кількість агентів, технічні ресурси, успішні та провалені операції практично неможливо. Дослідження L’Express передусім показує репутацію служб усередині самої міжнародної розвідувальної спільноти.

    І саме в цьому полягає головний результат для України. СБУ та ГУР тепер сприймають не просто як служби держави, що воює, а як структури, досвід яких цікавить професіоналів із держав із набагато довшою розвідувальною традицією.

    Повномасштабна війна змусила Україну швидко поєднати агентурну роботу, кібероперації, безпілотні технології, технічну розвідку та операції далеко за лінією фронту. І четверте місце у професійному рейтингу L’Express демонструє: за кілька років українські спецслужби отримали репутацію одного з найсерйозніших гравців на європейському розвідувальному полі.
  • Кремль стежить за поставками зброї Україні через зламані IP-камери

    Кремль стежить за поставками зброї Україні через зламані IP-камери

    Російські державні хакери розгорнули масштабну шпигунську операцію проти країн НАТО, використовуючи для цього звичайні цивільні камери відеоспостереження. Основною метою кібератак є збір інформації про маршрути перевезення військової техніки, озброєння та іншої допомоги, яку західні союзники передають Україні. Для цього зловмисники отримують доступ до підключених до інтернету IP-камер, встановлених уздовж автомобільних доріг, біля логістичних центрів, портів, складів та інших стратегічно важливих об’єктів. Одним із головних напрямків цієї діяльності стали Нідерланди, які відіграють важливу роль у транспортуванні військової допомоги для українських Сил оборони.

    Про це повідомили Генеральна служба розвідки та безпеки Нідерландів (AIVD) та Військова розвідка країни (MIVD), які оприлюднили спільну заяву за результатами проведеного розслідування.

    За даними спецслужб, російська кампанія кібершпигунства має системний характер і триває вже тривалий час. Хакери намагаються отримати максимально повну інформацію про переміщення військової техніки та озброєння територією європейських держав, через які проходять логістичні маршрути до України. Насамперед їх цікавить, які саме види зброї, боєприпасів, бронетехніки чи іншого військового обладнання транспортуються, у яких обсягах здійснюються поставки, а також які маршрути використовуються союзниками для доставки допомоги.

    У ході розслідування нідерландські спецслужби встановили, що російським хакерам вдалося отримати доступ до низки камер відеоспостереження, розташованих безпосередньо на військово-логістичних маршрутах у Нідерландах. Хоча кількість скомпрометованих пристроїв виявилася порівняно невеликою, сам факт успішного проникнення викликав серйозне занепокоєння у розвідувальних органів країни.

    Після виявлення інцидентів усі організації та власники обладнання були оперативно поінформовані про компрометацію їхніх систем. Наразі вони здійснюють оновлення програмного забезпечення, посилюють налаштування безпеки та впроваджують додаткові механізми захисту, щоб унеможливити повторний несанкціонований доступ.

    У AIVD та MIVD наголосили, що Нідерланди вже давно входять до числа пріоритетних цілей російських спецслужб. Це пояснюється не лише активною політичною та військовою підтримкою України, а й географічним положенням країни. Через великі морські порти, транспортні вузли та логістичні центри Нідерландів проходить значна частина міжнародних поставок озброєння, військової техніки, боєприпасів, запасних частин та іншого обладнання, яке передається українській армії.

    Саме тому російська розвідка прагне максимально детально відстежувати рух таких вантажів. Отримання інформації в режимі реального часу дозволяє аналізувати масштаби військової допомоги, прогнозувати її надходження до України та оцінювати логістичні можливості країн НАТО.

    Під час розслідування також з’ясувалося, що переважна більшість зламаних камер мала критичні проблеми із захистом. Багато власників після встановлення обладнання не змінювали заводські паролі, залишали стандартні логіни доступу, не встановлювали оновлення програмного забезпечення та роками використовували пристрої із застарілими версіями прошивки. Саме ці недоліки дозволили хакерам відносно легко отримати контроль над системами відеоспостереження.

    Особливу увагу розвідники звернули на дешеві IP-камери китайських виробників Hikvision та Dahua, які широко використовуються як у приватному секторі, так і в малому бізнесі. Крім того, ризику піддаються популярні системи “розумних” дверних дзвінків, які власники будинків встановлюють для дистанційного контролю за входом на свою територію. Через недостатній рівень захисту саме такі пристрої часто стають найпростішою мішенню для кіберзлочинців та іноземних спецслужб.

    У більшості випадків власники навіть не здогадуються, що їхні камери були зламані. Пристрої продовжують працювати у звичайному режимі, передаючи зображення законному користувачу, але паралельно транслюють відео або надають доступ до нього стороннім особам, які отримали контроль над системою.

    За словами представників нідерландської розвідки, використання цивільної цифрової інфраструктури стало одним із ключових елементів сучасної розвідувальної діяльності. Якщо раніше шпигунські операції вимагали фізичної присутності агентів поблизу військових об’єктів, то тепер значну частину інформації можна отримати дистанційно, використовуючи тисячі підключених до інтернету камер.

    Фактично будь-яка камера, встановлена біля дороги, транспортної розв’язки, залізничної станції, порту, складу чи промислового підприємства, потенційно може стати джерелом цінної розвідувальної інформації. Саме тому кіберрозвідка дедалі активніше використовує такі пристрої для збору даних без необхідності залучати агентурну мережу.

    У заяві також зазначається, що нинішня кампанія є лише частиною масштабної діяльності російських державних хакерських угруповань, яка триває з початку повномасштабного вторгнення в Україну. Починаючи з 2022 року, підтримувані Кремлем кіберугруповання регулярно атакують логістичні компанії, транспортні оператори, оборонні підприємства, виробників озброєння, морські порти, ІТ-компанії та інші організації, які забезпечують постачання міжнародної допомоги Україні.

    У 2025 році Агентство кібербезпеки та захисту інфраструктури США (CISA) разом із партнерами повідомляло, що щонайменше 13 держав-членів НАТО та Україна стали об’єктами масштабної російської кіберкампанії. Основною метою цих атак було отримання інформації про логістичні маршрути, військові поставки та діяльність компаній, залучених до підтримки української оборони.

    Експерти зазначають, що використання IP-камер у військових цілях вже стало характерною рисою сучасних конфліктів. Аналогічні методи застосовують не лише російські спецслужби. Раніше ізраїльські органи безпеки повідомляли, що Іран використовував мережі цивільних камер відеоспостереження для пошуку потенційних цілей під час масованих атак безпілотниками та ракетами по території Ізраїлю.

    Водночас і українські фахівці з кібербезпеки застосовували схожі інструменти під час війни. Українським хакерам неодноразово вдавалося отримувати доступ до російських камер відеоспостереження, що дозволяло відстежувати переміщення військової техніки, контролювати роботу військових баз та коригувати удари по стратегічних об’єктах. Зокрема, цей метод використовувався під час першого бойового застосування українського морського безпілотника для атаки на російський підводний човен у порту Новоросійська.

    Крім того, ізраїльські та американські спецслужби раніше також демонстрували можливості використання мереж камер відеоспостереження під час проведення спеціальних операцій. За даними низки повідомлень, їм вдалося проникнути до систем міських камер та дорожнього відеоспостереження в Тегерані, що дозволило збирати інформацію про пересування високопоставлених представників іранського керівництва та військового командування.

    Фахівці з кібербезпеки наголошують, що стрімке поширення пристроїв Інтернету речей (IoT), до яких належать IP-камери, системи “розумного будинку”, відеодзвінки та інші мережеві пристрої, створює нові виклики для безпеки як окремих громадян, так і держав. Будь-який недостатньо захищений пристрій може стати не лише об’єктом злому, а й елементом масштабної шпигунської мережі.

    Саме тому спецслужби закликають власників камер змінювати заводські паролі, використовувати складні комбінації для входу, регулярно оновлювати програмне забезпечення, активувати двофакторну автентифікацію за наявності такої можливості та відключати віддалений доступ, якщо він не є необхідним. На думку експертів, навіть базові заходи кібергігієни здатні суттєво ускладнити роботу хакерів і запобігти використанню цивільної техніки у розвідувальних операціях.