Позначка: CERT-UA

  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

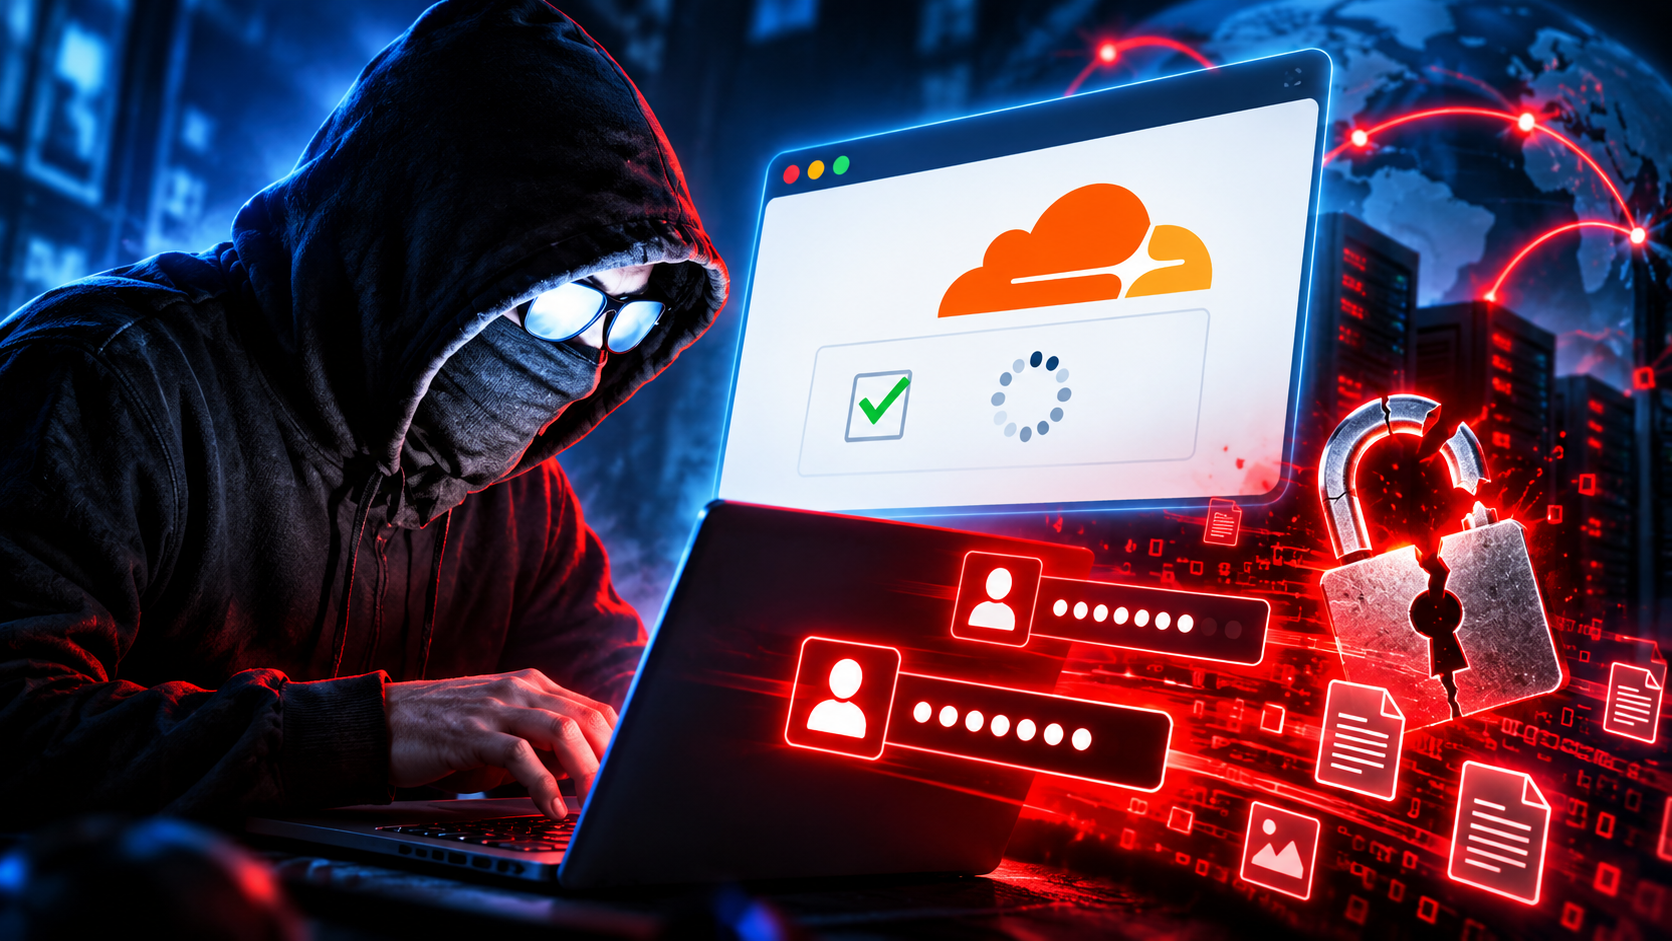
    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.
  • Українців атакують фальшивими сертифікатами про навчання

    Українців атакують фальшивими сертифікатами про навчання

    В Україні зафіксували нову хвилю кібератак, під час яких зловмисники розсилають електронні листи від імені відомих освітніх платформ. У повідомленнях користувачам пропонують завантажити нібито сертифікат про успішне завершення навчання, однак замість документа вони можуть отримати шкідливе програмне забезпечення. Про це попередила Національна поліція України.

    За інформацією правоохоронців, кіберзлочинці маскують свої листи під офіційні повідомлення від популярних навчальних центрів, використовуючи знайомі логотипи та стиль оформлення. Такий підхід покликаний викликати довіру в отримувачів і спонукати їх відкрити вкладення або перейти за запропонованим посиланням.

    У поліції пояснюють, що в листі зазвичай міститься PDF-документ із вбудованим посиланням. Після переходу користувачу пропонують завантажити архів, у якому замість обіцяного сертифіката знаходиться шкідливий файл. Його запуск може призвести до зараження комп’ютера вірусом.

    Особливу небезпеку така схема становить для працівників державних установ, освітніх закладів та інших організацій, які справді проходили навчання на відповідних онлайн-платформах. Саме на їхню довіру та неуважність розраховують кіберзлочинці.

    Після встановлення шкідливого програмного забезпечення зловмисники можуть отримати доступ до конфіденційної інформації. Йдеться про викрадення логінів і паролів, банківських реквізитів, службових документів або навіть повний контроль над зараженим комп’ютером. У разі використання такого пристрою в корпоративній мережі під загрозою може опинитися вся інформаційна система установи чи підприємства.

    У Національній поліції закликають користувачів дотримуватися правил цифрової безпеки та не відкривати підозрілі вкладення, навіть якщо повідомлення надійшло нібито від знайомої організації. Правоохоронці нагадують, що шахраї нерідко використовують скомпрометовані поштові скриньки для розсилки шкідливих листів.

    Фахівці рекомендують не запускати файли з архівів, отриманих із неперевірених джерел, уважно перевіряти всі посилання у PDF-документах перед переходом, а також завантажувати сертифікати про проходження курсів виключно через особисті кабінети на офіційних навчальних платформах.

    Якщо користувач отримав подібний лист, його не слід відкривати чи пересилати іншим особам. Натомість поліція рекомендує повідомити про інцидент Національну команду реагування на кіберінциденти CERT-UA, надіславши підозріле повідомлення на перевірку. Це допомагає оперативно виявляти нові хвилі кібератак, блокувати джерела розсилки та захищати державні й приватні інформаційні системи.

    Правоохоронці також нагадують, що останнім часом шахраї активно використовують різні сценарії для поширення шкідливого програмного забезпечення. Зокрема, раніше фіксувалися масові розсилки листів нібито від імені «Нової пошти», у яких адресатів лякали податковими перевірками та пропонували відкрити вкладення для «виправлення помилок». Крім того, кіберзлочинці дедалі активніше використовують популярні месенджери, тому фахівці рекомендують регулярно перевіряти налаштування безпеки та користуватися вбудованими інструментами захисту від спаму й шахрайства.