Позначка: держреєстри

  • У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують масштабний витік даних із державних реєстрів, унаслідок якого зловмисники могли отримати доступ до понад 600 тисяч записів. Литовська влада підозрює, що за кібератакою можуть стояти російські спецслужби.

    Про інцидент повідомило видання Delfi.

    За попередніми даними, із баз Центру реєстрів були викрадені персональні дані громадян, зокрема імена, прізвища, особисті коди, інформація про нерухомість та право власності. У зоні ризику могли опинитися співробітники спецслужб, військові, дипломати, політики, а також мігранти та біженці, серед яких є громадяни Росії та Білорусі.

    Генеральна прокуратура Литви вже відкрила розслідування та кваліфікує інцидент як масштабну кібератаку.

    Депутат литовського парламенту Лаурінас Касчюнас заявив, що до злому майже напевно причетне російське ГРУ. За його словами, викрадені дані можуть використовуватися для стеження, тиску, шантажу та інших гібридних операцій.

    Витік стався через облікові записи Департаменту міграції при Міністерстві внутрішніх справ Литви. Це означає, що під загрозою опинилися люди, які зверталися по посвідку на проживання або притулок у Литві.

    У Центрі реєстрів повідомили, що контактні дані, банківські рахунки та платіжна інформація нібито не були скомпрометовані. Водночас підтверджено, що викрадено значний масив інформації з реєстру нерухомості.

    Після скандалу керівник Центру реєстрів Адріюс Юсас подав у відставку.

    Литовська прокуратура вже запровадила додаткові заходи кібербезпеки. Частину підозрілих облікових записів заблокували, а для інших користувачів ввели обов’язкове оновлення даних та посилення захисту доступу.

    Associated Press зазначає, що Литва вже тривалий час залишається однією з головних цілей російських гібридних операцій у Європі. Йдеться не лише про кібератаки, а й про інформаційні кампанії, диверсії та спроби дестабілізації ситуації в країні.

    У квітні литовська влада вже повідомляла про справу щодо підготовки двох політичних убивств у Вільнюсі, до якої, за версією слідства, могли бути причетні агенти російського ГРУ.

    На тлі повномасштабної війни Росії проти України країни Балтії дедалі частіше заявляють про посилення активності російських спецслужб та кібератак на державні установи, критичну інфраструктуру й урядові системи.

    Раніше також повідомлялося, що пов’язані з Росією хакерські групи атакували електронну пошту посадовців і військових структур у кількох країнах НАТО, зокрема в Румунії, Болгарії та Греції.
  • Дані про сім’ю, здоров’я і навіть смерть: ТЦК отримають доступ до всіх реєстрів

    Дані про сім’ю, здоров’я і навіть смерть: ТЦК отримають доступ до всіх реєстрів

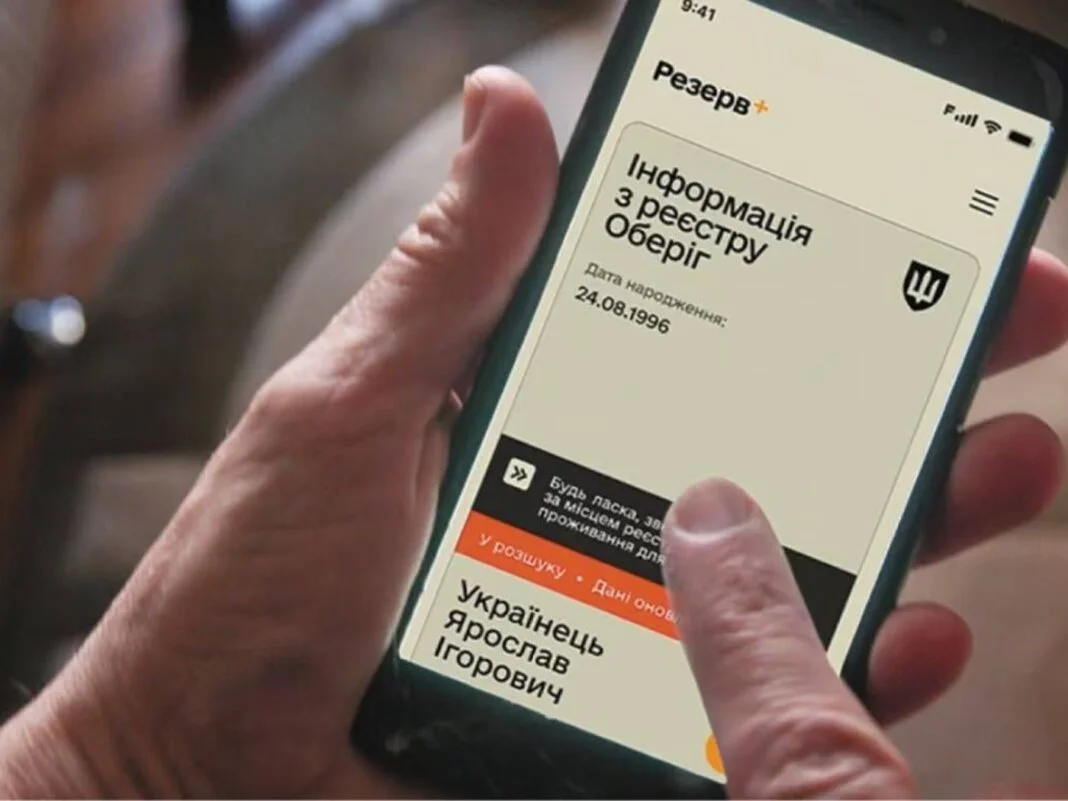
    В Україні готують єдину захищену екосистему обміну даними між армією і державними реєстрами. Мета — прибрати хаос у воєнкоматах (ТЦК), зменшити кількість помилкових повісток і реально зрозуміти, хто може служити, а хто — ні. Про це в інтерв’ю «Телеграфу» розповів голова ради резервістів Сухопутних військ ЗСУ Іван Тимочко. Він говорить про інтеграцію системи «Резерв+» з іншими державними базами даних, а також пояснює, чому не треба боятися доступу ТЦК до реєстру виборців.

    Як це має працювати

    За словами Тимочка, найближчим часом має запрацювати великий сервіс, розбитий на окремі сегменти доступу. Кожна структура — включно з ТЦК — бачитиме тільки ті дані, які їй потрібні для роботи, і нічого зайвого. Ідея проста: не «тотальний доступ до всього», а контрольований доступ за посадою і повноваженнями.

    Приклад, який він навів:
    Працівник ТЦК збирається відправити повістку. Система автоматично перевіряє людину по держреєстрах. І одразу показує: у реєстрі актів цивільного стану є запис про смерть / людина за кордоном багато років / є інвалідність / є статус багатодітного батька / є інші законні підстави для звільнення від служби.
    Тоді повістка не надсилається взагалі, бо немає сенсу. Раніше це з’ясовували вже «постфактум», після того як повістку намагалися вручити навіть тим, хто фізично не підлягає мобілізації.

    Чому це важливо

    1. Менше абсурду.
      Суспільний токсик момент, коли повістки приходили людям з тяжкою інвалідністю або навіть загиблим, має зникнути. Тобто система не тільки «ловить ухилянтів», але й захищає тих, хто законно не може служити.

    2. Менше біганини.
      Раніше ТЦК вручав повістку, а потім починав шукати довідки, МСЕК, документи про дітей тощо. Це розтягувало процес і створювало конфлікти. Тепер усе підтягується автоматично з державних реєстрів (Мін’юст, МВС, МОЗ, міграційна служба тощо), і людина не мусить доводити очевидне вдруге. Це закладено в логіку цифрової зв’язки «Резерв+» з іншими державними базами.

    3. За оцінкою Тимочка, така інтеграція дозволить вперше реально порахувати:
      – скільки людей реально ухиляється від мобілізації;
      – скільки людей об’єктивно не придатні за станом здоров’я або мають законну відстрочку.
      Це важливо і для планування мобілізації, і для того, щоб не розкручувати міф «всі тікають», коли частина просто не підлягає службі.

    Що таке «Резерв+» і чому про нього говорять

    «Резерв+» — це цифровий сервіс, через який військовозобов’язані можуть оновлювати свої дані, подавати інформацію до ТЦК онлайн та навіть шукати відкриті вакансії у Силах оборони (фактично — цільовий рекрутинг за спеціальністю). Цей напрямок Міноборони і Мінцифри просувають як частину так званої «смарт-мобілізації»: ідея в тому, що людина не просто «потрапляє куди завгодно», а може податися туди, де її навички реально потрібні. Уже десятки тисяч людей скористалися цим функціоналом, за офіційними заявами команди цифрової трансформації сектору оборони.

    Мінцифри запевняє, що система має закритий, захищений контур і за півтора року повномасштабної війни не було витоків чутливих персональних даних військовозобов’язаних. Дані з реєстрів (МВС, МОЗ, податкова, міграційна, тощо) зливаються не в «відкриту базу для всіх», а в е-реєстр оборони, доступний лише уповноваженим структурам за роллю.

    А як же «реєстр виборців» і страшилка «голосував — підеш служити»?
    Тимочко окремо згадав цю історію. Каже: коли він пояснював, які саме реєстри будуть підключені, публіка майже не реагувала — аж доки не пролунала фраза «реєстр виборців». І одразу заголовки: «Проголосував — отримаєш повістку».

    Він пояснює, що це маніпуляція. Реєстр виборців дійсно один із найповніших в країні (там адреси, дата народження, громадянство тощо). Але суть не в тому, щоб «знайти всіх, хто ходив на вибори», а в тому, щоб мати коректні контактні дані людини і перевірити статус (живе в Україні чи виїхав давно, змінив місце проживання, тощо). Жодних «каральних списків за голосування» тут немає.

  • “Дія” отримає функцію трекінгу доступу до реєстрів

    “Дія” отримає функцію трекінгу доступу до реєстрів

    Уряд затвердив впровадження системи моніторингу доступу до державних реєстрів — незабаром у застосунку «Дія» з’явиться функція сповіщення громадян про те, хто і з якою метою переглядав їхні персональні дані. Про це повідомляє пресслужба Міністерства цифрової трансформації.

    За повідомленням Мінцифри, кожен випадок доступу до реєстрів фіксуватиметься у відповідній системі, а користувач отримуватиме сповіщення в «Дії» з деталями: який орган чи працівник звертався до даних і з якою метою. Така механіка має посилити прозорість використання персональної інформації у державних сервісах і дати людям інструмент контролю.

    Водночас у відомстві наголосили на винятках: сповіщення не надходитимуть у випадках, пов’язаних із кримінальними розслідуваннями, контррозвідувальною діяльністю, боротьбою з тероризмом та під час досудового слідства — щоб не перешкоджати роботі правоохоронних і спецслужб.

    Мінцифри також зазначає, що подібні рішення вже працюють за кордоном — прикладом є естонський Data Tracker, який дозволяє відстежувати доступи до державних даних і вважається одним із інструментів підвищення довіри до держпослуг. Запровадження моніторингу в Україні має на меті аналогічне підвищення прозорості та зменшення ризиків неправомірного використання даних.

    Точні терміни запуску функції в «Дії», перелік реєстрів, до яких одразу застосують моніторинг, а також технічні деталі сповіщень Мінцифри пообіцяло оприлюднити додатково. Користувачам радять стежити за оновленнями застосунку та офіційними повідомленнями від відомства.