Позначка: фінансове шахрайство

  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

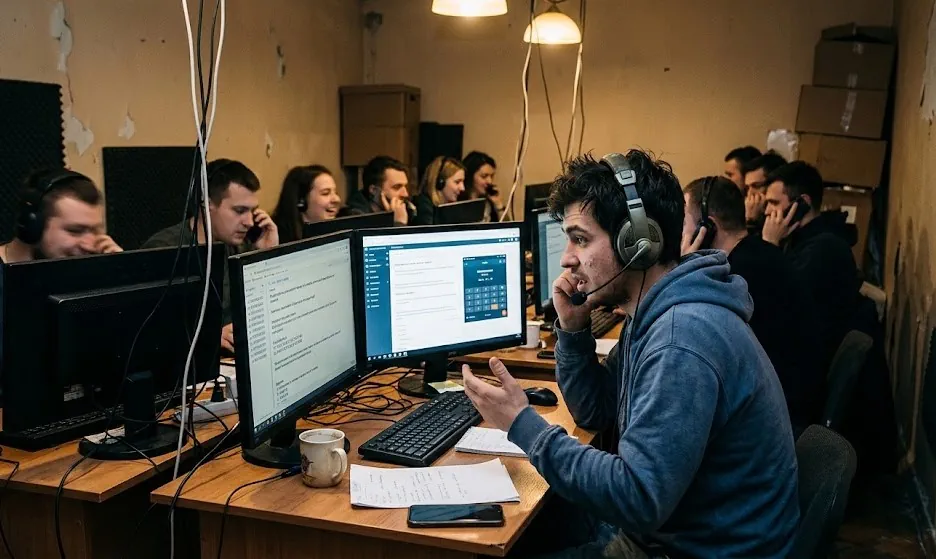
    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.
  • “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

    “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

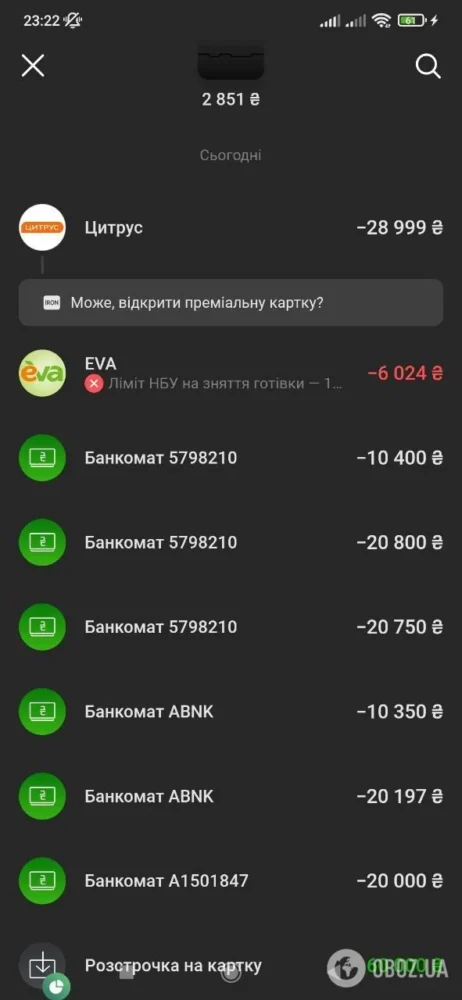
    В Україні набирає обертів нова хвиля телефонного шахрайства, жертвами якої стають навіть досвідчені користувачі банківських сервісів. Однією з потерпілих стала клієнтка Monobank, яка після розмови з псевдоспівробітником банку втратила 134 тисячі гривень кредитних коштів. Після інциденту банк запропонував їй погасити кредит без нарахування відсотків протягом трьох місяців, однак списувати борг не планує.

    Про історію жительки Київської області Тетяни повідомило видання OBOZ.UA.

    За словами жінки, одного дня їй зателефонував чоловік із українського мобільного номера, який представився працівником Monobank. Для більшої переконливості він назвав її ім’я, знав, що вона є клієнткою банку, та повідомив про нібито спробу входу до її банківського застосунку з іншого міста. Ба більше, шахрай навіть назвав модель телефону, з якого, за його словами, намагалися отримати доступ до рахунку.

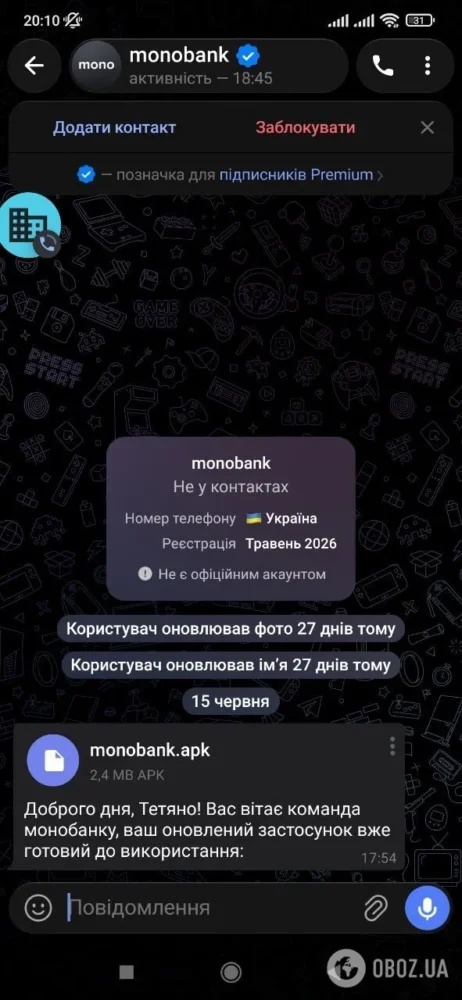
    Після цього співрозмовник переконав жінку встановити нібито новий «захищений» застосунок банку, який надіслав їй у месенджері у вигляді інсталяційного файлу. Саме цей крок став ключовим у шахрайській схемі.

    Далі псевдопрацівник банку попросив потерпілу відкрити програму, надати їй доступ до камери, показати банківську картку та ввести PIN-код. Він запевнив, що таким чином відбувається перенесення даних до безпечної системи, а всі дії необхідні для захисту рахунку.

    Поки жінка залишалася на зв’язку із шахраєм, з її кредитної картки почали списуватися кошти. Коли вона запитала, що відбувається, той пояснив, що це «тимчасова технічна операція», після завершення якої гроші нібито повернуться на рахунок.

    Насправді ж зловмисники вивели з кредитного ліміту 134 тисячі гривень. Пізніше потерпіла дізналася, що частину коштів було знято через банкомати, а решту намагалися використати для покупок у торговельних мережах.

    Після усвідомлення шахрайства жінка звернулася до Monobank та написала заяву до поліції. За її словами, банк зафіксував інцидент, однак повідомив, що кредитні кошти все одно доведеться повернути.

    Згодом представники Monobank запропонували компромісний варіант: якщо клієнтка погасить усю суму протягом трьох місяців, відсотки нараховуватися не будуть. Якщо ж цього не станеться, кредит почне обслуговуватися на стандартних умовах. Також у банку повідомили, що можуть розглянути можливість реструктуризації боргу після отримання документів про проведення досудового розслідування, однак гарантій такого рішення не надали.

    Журналісти звернулися до Monobank із проханням пояснити, чому система не заблокувала підозрілі операції, чи існує можливість їх оскарження та чи може банк компенсувати кошти у подібних випадках. Втім, у фінансовій установі відмовилися коментувати ситуацію.

    Після звернення до банку історія отримала несподіване продовження. За словами потерпілої, шахрай знову зв’язався з нею через месенджер, цікавився реакцією банку та поліції, а згодом навіть визнав, що є шахраєм. Він стверджував, що перебуває у місцях позбавлення волі та нібито змушений брати участь у таких схемах. Жодних доказів своїх слів він не надав.

    Експерти з кібербезпеки наголошують, що подібні випадки стають дедалі поширенішими. За словами керівниці EMA Academy Раїси Федоровської, Monobank ніколи не телефонує клієнтам із проханням встановити нові застосунки або повідомити конфіденційні дані. Будь-які APK-файли, отримані через Telegram, Viber чи WhatsApp, є потенційно небезпечними й не повинні встановлюватися на смартфон.

    Фахівці також радять ніколи не повідомляти PIN-код, CVV-код картки, SMS-коди підтвердження, не демонструвати банківську картку через камеру та не надавати незнайомим застосункам доступ до екрана чи функцій керування телефоном. Якщо хтось представляється співробітником банку, розмову рекомендують одразу завершити й самостійно зателефонувати на офіційний номер служби підтримки, вказаний на банківській картці або офіційному сайті банку.

    Експерти підкреслюють: сучасні шахрайські схеми дедалі частіше будуються не на технічному зламі, а на психологічних маніпуляціях. Саме тому навіть уважні користувачі можуть стати жертвами аферистів, якщо довіряться невідомим співрозмовникам, які видають себе за представників банківських установ.

  • Англійський суд підтвердив стягнення $3 млрд з Коломойського і Боголюбова

    Англійський суд підтвердив стягнення $3 млрд з Коломойського і Боголюбова

    Апеляційний суд Англії залишив у силі рішення Високого суду Англії та Уельсу у справі проти колишніх власників ПриватБанку Ігоря Коломойського та Геннадія Боголюбова, підтвердивши їхній обов’язок виплатити державному банку понад $3 млрд компенсації. Це рішення охоплює відшкодування збитків, нараховані відсотки та судові витрати, і фактично закріплює попередній висновок британського суду про масштабне шахрайство проти фінансової установи.

    Про це повідомив ПриватБанк, наголосивши, що апеляційна інстанція повністю підтримала позицію банку та відхилила аргументи сторони захисту. Зокрема, суд не прийняв доводи Коломойського та Боголюбова про нібито компенсацію або “повернення” коштів через інші фінансові операції, здійснені після виведення активів, визнавши такі твердження юридично неспроможними та такими, що не впливають на факт завданих збитків.

    У рішенні суду підтверджено попередні висновки Високого суду Англії та Уельсу, який встановив, що колишні власники банку були причетні до масштабної схеми незаконного виведення коштів. Британська юрисдикція кваліфікує справу як одну з найбільших банківських справ про міжнародне шахрайство, що розглядалися в її межах, з огляду на обсяг коштів, складність транзакцій та багаторівневу структуру операцій.

    ПриватБанк у своїй заяві підкреслив, що рішення апеляційного суду є ключовою віхою у багаторічному процесі судового переслідування, який триває в кількох юрисдикціях. У банку зазначили, що ще у 2017 році Високий суд Англії ухвалив наказ про всесвітній арешт активів відповідачів, що дозволило юридично обмежити їх можливості розпоряджатися майном у різних країнах і забезпечити основу для подальшого стягнення.

    Згідно з фінальними параметрами рішення, основна сума збитків, визначена судом, становить приблизно $1,763 млрд, ще близько $1,19 млрд — це нараховані відсотки за період користування коштами, а також окремо передбачено авансовий платіж для покриття судових витрат ПриватБанку в розмірі близько £76,4 млн, що еквівалентно майже $100 млн. Загальна сума зобов’язань перевищує $3 млрд.

    У ПриватБанку наголошують, що після того, як колишні власники не виконали добровільне зобов’язання сплатити кошти до визначеного терміну — 24 листопада 2025 року — банк переходить до наступної фази процесу, а саме примусового виконання рішення. Це передбачає пошук і стягнення активів відповідачів у різних юрисдикціях, де британські судові рішення визнаються та можуть бути реалізовані.

    Голова наглядової ради ПриватБанку Нільс Мелнгайліс назвав рішення апеляційного суду знаковим для всієї справи, підкресливши, що воно підтверджує правомірність позиції банку та міжнародну підтримку процесу повернення коштів. За його словами, співпраця з міжнародними партнерами та юридичними радниками дозволила довести справу до стадії, коли рішення суду набуло остаточного характеру в апеляційній інстанції.

    У банку також нагадали, що ще раніше, 30 липня 2025 року, Високий суд Лондона ухвалив фінальне рішення, яким визнав Коломойського, Боголюбова та пов’язані з ними структури винними у незаконному виведенні понад $1,9 млрд із банку. Це рішення стало основою для подальшого визначення остаточного розміру компенсації з урахуванням відсотків і витрат.

    Окремо судові матеріали вказують, що розслідувані операції мали складну структуру з використанням мережі компаній та транзакцій, які, за версією позивача, були спрямовані на приховування реального руху коштів. Британський суд у своїх висновках погодився з аргументами ПриватБанку, що йдеться про систематичне виведення активів у значних обсягах.

    Таким чином, рішення апеляційного суду фактично закріплює попередні висновки британської судової системи та посилює позицію ПриватБанку у подальшому примусовому стягненні активів колишніх власників. Банк заявляє, що має намір продовжувати всі юридичні процедури до повного виконання рішення та повернення коштів, які вважає втраченими внаслідок шахрайських дій.

    Це рішення також має значний міжнародний резонанс, оскільки підтверджує здатність державних фінансових установ України відстоювати свої інтереси у провідних судових юрисдикціях світу, включно з Великою Британією, де такі справи розглядаються з особливо високими стандартами доказування та юридичної перевірки.

  • В Одесі банкірка вкрала майже 400 тисяч гривень у 85-річної пенсіонерки

    В Одесі банкірка вкрала майже 400 тисяч гривень у 85-річної пенсіонерки

    В Одесі співробітниця банку обікрала клієнтку, скориставшись її довірою та похилим віком. Зловмисниця привласнила майже 400 тисяч гривень із депозитних рахунків 85-річної жінки. Про інцидент повідомила пресслужба Національної поліції.

    Потерпіла звернулася до правоохоронців після того, як виявила зникнення своїх заощаджень із двох банківських депозитів. Під час розслідування поліцейські встановили, що гроші зникли з вини 22-річної працівниці банку, яка обіймала посаду головного економіста служби роздрібного бізнесу.

    Інцидент стався у відділенні банку в Приморському районі Одеси. Коли пенсіонерка звернулася до фінустанови для перевірки своїх рахунків, працівниця, користуючись її віком та неуважністю, замінила фінансовий номер телефону клієнтки на власний. Після цього вона отримала повний доступ до банківського додатка потерпілої.

    Після виходу жінки з банку співробітниця увійшла в систему від її імені, закрила депозити та перевела 394 550 гривень на власну картку. Згодом частину коштів вона повернула, але більшість грошей витратила.

    Поліція відкрила кримінальне провадження за фактом привласнення чужого майна шляхом зловживання службовим становищем. Суд обрав для фігурантки запобіжний захід — нічний домашній арешт.

    За скоєне злочинниці загрожує до шести років позбавлення волі та заборона обіймати посади у фінансовій сфері строком до трьох років. Правоохоронці продовжують розслідування, а банк проводить внутрішню перевірку, щоб запобігти подібним випадкам у майбутньому.