Позначка: гібридна війна

  • Польща готується до удару по найболючішому: Туск назвав можливі цілі Росії до Різдва

    Польща готується до удару по найболючішому: Туск назвав можливі цілі Росії до Різдва

    Росія може значно посилити гібридні атаки проти Польщі та інших європейських держав ще до Різдва 2026 року. Таке попередження зробив прем’єр-міністр Польщі Дональд Туск, посилаючись на інформацію польських, українських і союзних спецслужб. За його словами, найближчі тижні та зимові місяці можуть стати особливо небезпечними для прикордонної, залізничної та транспортної інфраструктури, яка забезпечує постачання критично важливих вантажів до України. Варшава очікує нових спроб саботажу та провокацій, а схожі ризики обговорюють у Литві й Латвії. На тлі цих заяв у Європі вже розслідують імовірні диверсійні операції проти об’єктів стратегічного зв’язку та посилюють заходи безпеки.

    Про це Дональд Туск заявив 16 жовтня під час пресконференції після саміту Європейської ради у Брюсселі.

    Його слова передали польський суспільний мовник TVP World та українське видання hromadske.

    Глава польського уряду пояснив, що його оцінка не ґрунтується на особистих припущеннях.

    За словами Туска, польські служби отримують інформацію від української розвідки та інших союзних структур. Сукупність цих відомостей вказує на ризик посилення російської підривної діяльності.

    Особливо небезпечним періодом польський прем’єр назвав час до Святвечора, тобто до 24 грудня.

    Водночас він не повідомив про конкретну дату можливої диверсії або офіційно встановлений план атаки на певний об’єкт.

    Росія може посилити диверсії ще до 24 грудня

    За словами Туска, Європа повинна готуватися до складного зимового періоду.

    Гібридна війна, на його думку, може охопити нові операції, спрямовані проти держав, які підтримують Україну.

    Йдеться не лише про можливі військові провокації.

    Гібридні методи включають саботаж, кібератаки, шпигунство, дезінформацію, використання агентурних мереж та інші дії, спрямовані на послаблення держав без формального оголошення війни.

    Особливість таких операцій полягає в тому, що відповідальність за них нерідко складно встановити одразу.

    Зловмисники можуть використовувати посередників, кримінальні групи або завербованих виконавців, які безпосередньо не пов’язані з державними структурами.

    Це дозволяє організаторам заперечувати свою причетність та ускладнює політичну реакцію постраждалих країн.

    За оцінкою Туска, Росія може збільшувати інтенсивність таких дій, одночасно перевіряючи, наскільки рішуче реагуватимуть Польща та її союзники.

    Москва традиційно заперечує звинувачення європейських держав у причетності до гібридних атак.

    Які об’єкти опинилися в зоні ризику

    Одну з головних небезпек польський прем’єр пов’язує з прикордонною та залізничною інфраструктурою.

    Польща залишається важливим логістичним маршрутом для України.

    Через її територію проходять поставки цивільної продукції, гуманітарних вантажів, продовольства, енергетичного обладнання та інших ресурсів, необхідних для функціонування української економіки.

    Залізничні маршрути також мають стратегічне значення для міжнародного сполучення.

    Будь-які серйозні порушення їхньої роботи можуть створювати додаткові проблеми для транспортування товарів і критично важливих матеріалів.

    Туск окремо згадав інфраструктуру, пов’язану з перевезенням газу, нафти та продовольства українським напрямком.

    Загроза полягає не лише у фізичному пошкодженні окремого об’єкта, а й у можливому порушенні ширших логістичних ланцюгів.

    Наприклад, затримки транспорту можуть спричиняти порушення графіків постачання, додаткові витрати для перевізників та необхідність перенаправляти вантажі іншими маршрутами.

    Водночас польський уряд не оприлюднив конкретного переліку об’єктів, проти яких, за даними розвідки, готуються диверсії.

    Тому говорити про неминучі атаки на визначені залізничні станції, мости чи прикордонні переходи було б передчасно.

    Попередження стосується не лише Польщі

    Дональд Туск також звернув увагу на безпекову ситуацію в державах Балтії.

    За словами польського прем’єра, Литва очікує на можливу серйозну провокацію, а в Латвії вже виникали тривожні інциденти, пов’язані з появою людей у військовій формі.

    При цьому Туск не навів достатніх подробиць, щоб незалежно встановити обставини кожного такого епізоду.

    Однак загальна оцінка ризиків відповідає попереднім попередженням європейських посадовців.

    15 жовтня міністр закордонних справ Естонії Маргус Цахкна в інтерв’ю Reuters заявив, що Росія може намагатися послабити західну підтримку України через диверсії, кібератаки та інформаційні операції.

    На думку естонського дипломата, Москва уважно стежить за реакцією європейських суспільств і намагається використати внутрішні політичні розбіжності.

    Цахкна також наголосив, що держави Балтії, Польща та Фінляндія добре усвідомлюють російську загрозу, тоді як деякі інші європейські суспільства можуть бути менш підготовленими до подібних викликів.

    У Польщі вже розслідують атаку на об’єкт Starlink

    Попередження Туска пролунало невдовзі після резонансного розслідування ймовірної диверсії проти інфраструктури супутникового зв’язку.

    За інформацією Associated Press, польські правоохоронці встановили обставини підпалу об’єкта Starlink у населеному пункті Воля-Кробовська, приблизно за 50 кілометрів від Варшави.

    Інцидент стався 23 вересня 2026 року.

    Об’єкт мав значення для супутникової інфраструктури, яка використовується для забезпечення зв’язку з Україною.

    У Німеччині затримали двох громадян Туреччини, яких підозрюють у причетності до підпалу.

    Польська влада вважає, що за операцією могли стояти російські спецслужби.

    Однак остаточна відповідальність конкретних осіб і можливих організаторів має бути встановлена правоохоронними органами та судами.

    Сам Туск підтвердив затримання підозрюваних і наголосив, що справа є частиною ширших викликів для безпеки Польщі.

    Раніше «Ненька інфо» повідомляла про попередження української воєнної розвідки щодо можливих російських диверсій проти Starlink у Європі.

    У матеріалі йшлося про ризики атак на інфраструктуру зв’язку, важливу для України та її союзників.

    Інцидент у Польщі демонструє, чому об’єкти критичного зв’язку привертають особливу увагу європейських служб безпеки.

    Водночас один встановлений випадок не доводить автоматично існування конкретного плану нових атак до Різдва.

    Українська розвідка раніше попереджала НАТО

    Ще 2 жовтня Головне управління розвідки Міністерства оборони України повідомило про можливе посилення діяльності російських спецслужб у країнах ЄС і НАТО.

    За інформацією української сторони, метою таких операцій може бути послаблення міжнародної підтримки України та створення проблем у роботі важливих інфраструктурних систем.

    Йдеться про широкий комплекс загроз — від диверсій до операцій інформаційного впливу.

    Раніше «Ненька інфо» також розповідала про попередження польської сторони щодо можливого посилення російських атак на Європу.

    У тому матеріалі розглядалися побоювання західних спецслужб щодо безпеки стратегічних об’єктів і транспортних маршрутів.

    Окрему увагу європейські держави приділяють підводній комунікаційній інфраструктурі, транспортним вузлам та військовій логістиці.

    Туск попереджав про гібридні удари ще у вересні

    Нинішня заява польського прем’єра не стала першою.

    17 вересня Дональд Туск виступив у Сеймі з попередженням про можливі російські гібридні атаки проти держав, які підтримують Україну.

    Тоді, за інформацією Euronews, він говорив про оцінки розвідок щодо можливого використання безпілотників і ракет проти територій країн НАТО.

    Польський прем’єр наголошував, що Москва може намагатися представити окремі інциденти як випадкові або не пов’язані з її діями.

    Такий підхід потенційно ускладнює реакцію Альянсу.

    Окремою небезпекою Туск назвав російську кампанію проти української логістики та економіки.

    На його думку, період від пізньої осені до початку весни може стати одним із найскладніших етапів війни.

    Водночас ці заяви стосуються оцінки ризиків, а не підтвердженого рішення Росії розпочати відкритий військовий конфлікт із НАТО.

    НАТО готується протидіяти гібридним загрозам

    На тлі численних повідомлень про диверсії, порушення повітряного простору та кібератаки питання гібридної безпеки дедалі частіше обговорюється на рівні Північноатлантичного альянсу.

    Військові та політичні представники НАТО наголошують на необхідності захищати транспортну, комунікаційну й енергетичну інфраструктуру.

    Особливе значення має обмін розвідувальною інформацією між союзниками.

    Раніше «Ненька інфо» повідомляла про заклик військового керівництва НАТО посилити стримування Росії та підтримку України у відповідь на гібридні загрози.

    Ідеться про необхідність одночасно підвищувати стійкість європейських держав і зменшувати можливості Росії для проведення нових операцій.

    Проте протидія гібридним атакам має свої особливості.

    На відміну від відкритого військового вторгнення, диверсії або кібератаки часто вимагають тривалого розслідування для встановлення організаторів.

    Тому держави змушені поєднувати оперативне реагування з юридично обґрунтованою атрибуцією відповідальності.

    Польща посилює готовність на східному кордоні

    Безпекові побоювання Варшави зростають на тлі російських атак на західні регіони України.

    16 жовтня, під час масованого російського удару, Польща піднімала військову авіацію та приводила в готовність наземні засоби протиповітряної оборони.

    Про це повідомляли польські та українські медіа з посиланням на відповідні служби.

    Варшава також раніше запроваджувала тимчасові обмеження використання повітряного простору поблизу східного кордону.

    Ці заходи покликані зменшити ризики для цивільної авіації та забезпечити можливість реагування військових на небезпечні повітряні об’єкти.

    Водночас такі запобіжні дії не означають, що військовий напад на Польщу є неминучим.

    На території самої України російські удари поблизу західного кордону вже впливали на роботу транспортної інфраструктури та міжнародних пунктів пропуску.

    Це ще більше підвищує значення українсько-польської координації.

    Чому Росія може бути зацікавлена в диверсіях у Європі

    Гібридні операції дозволяють створювати проблеми противнику без прямого застосування регулярних військ у масштабах відкритої війни.

    Серед можливих цілей таких дій аналітики називають порушення постачань Україні, підвищення витрат на безпеку, створення страху серед населення та посилення політичних суперечок.

    Інформаційні операції також можуть бути спрямовані на дискредитацію української допомоги або поширення сумнівів щодо ефективності НАТО.

    Окремі підривні дії потенційно можуть використовуватися для перевірки швидкості реагування правоохоронних і військових структур.

    Проте наміри конкретних осіб чи організацій мають встановлюватися на підставі доказів, а не лише загальних оцінок загроз.

    Саме тому попередження Туска варто сприймати як сигнал про підвищений ризик, але не як повідомлення про вже підтверджену серію майбутніх злочинів.

    Що означає попередження Туска для України

    Для України безпека Польщі та інших європейських союзників має безпосереднє значення.

    Польські транспортні маршрути залишаються одними з найважливіших для міжнародної торгівлі та постачання необхідних ресурсів.

    Порушення роботи таких маршрутів може створювати додаткові труднощі для українських підприємств, гуманітарних організацій і логістичних компаній.

    Також важливою є стійкість європейських комунікаційних систем, які забезпечують співпрацю між Україною та її партнерами.

    На цьому тлі українська й польська влада продовжують консультації з безпекових питань.

    11 жовтня Туск після телефонної розмови з Володимиром Зеленським підтвердив підтримку України та готовність Польщі допомагати їй протидіяти російській агресії.

    Під час наступних контактів дві держави обговорювали питання захисту критичної інфраструктури й подальшої співпраці.

    Станом на вечір 17 жовтня 2026 року немає відкритого підтвердження конкретної російської диверсії, запланованої на визначену дату до Різдва.

    Водночас польський прем’єр публічно заявив, що оцінки кількох розвідувальних служб свідчать про можливе посилення загроз.

    Найбільш уразливими напрямками він назвав кордони, залізничну логістику та об’єкти, необхідні для підтримки України.

    Попередження Варшави означає, що Європа готується до непростої зими, протягом якої Росія, за оцінками союзних спецслужб, може намагатися розширити протистояння з Україною методами прихованого тиску на сусідні держави.
  • Росія готує сценарії війни з НАТО до 2045 року: розвідка назвала країни під загрозою

    Росія готує сценарії війни з НАТО до 2045 року: розвідка назвала країни під загрозою

    Росія не відмовляється від можливості прямого військового протистояння з європейськими державами та опрацьовує сценарії конфліктів із країнами НАТО на період до 2045 року. За даними Служби зовнішньої розвідки України, серед потенційних напрямків російської агресії — Польща, держави Балтії та Північної Європи. Водночас наразі Москва намагається послабити Європу іншими методами: диверсіями, кібератаками, шпигунством та інформаційними операціями.

    Про це 13 жовтня повідомила Служба зовнішньої розвідки України.

    За оцінкою українських розвідників, російське керівництво розглядає протистояння із Заходом як довгостроковий процес, який не обмежується нинішньою війною проти України.

    Попри публічні заяви Володимира Путіна про нібито відсутність намірів нападати на Європу, у Москві продовжують аналізувати можливі сценарії військової ескалації.

    Росія розглядає сценарії війни до 2045 року

    У СЗРУ зазначають, що Росія опрацьовує варіанти можливих збройних конфліктів із європейськими державами на перспективу до 2045 року.

    Зокрема, шість сценаріїв пов’язані з Північною Європою. Окремо розглядають Польщу та країни Балтії.

    Водночас українська розвідка не стверджує, що Москва вже ухвалила рішення про початок війни з НАТО.

    Йдеться про стратегічне планування та підготовку до різних варіантів розвитку подій.

    За оцінкою СЗРУ, нинішня мета Кремля — послаблення європейської єдності та підрив довіри до системи колективної безпеки.

    Росія може намагатися створювати ситуації, які перевірятимуть здатність союзників швидко реагувати на загрози.

    Майже 400 російських розвідників перебувають у Європі

    Особливу увагу Служба зовнішньої розвідки приділила діяльності російських спецслужб за кордоном.

    За її даними, у європейських країнах перебувають майже 400 співробітників російських спецслужб.

    Українська розвідка вважає, що вони можуть бути залучені до збору інформації, операцій впливу та інших заходів, спрямованих на дестабілізацію ситуації.

    Серед інструментів, які використовує Москва, називають:

    • диверсії та саботаж;
    • кібератаки проти державних установ і критичної інфраструктури;
    • інформаційні операції та дезінформацію;
    • шпигунство;
    • порушення повітряного простору безпілотниками.

    Такі дії, за оцінкою СЗРУ, дозволяють Росії перевіряти реакцію європейських держав, водночас намагаючись уникнути прямого військового зіткнення з НАТО.

    Кремль може створити «контрольовану кризу» на східному фланзі НАТО

    Одним із можливих сценаріїв російських дій українська розвідка називає створення обмеженої регіональної кризи поблизу кордонів країн Балтії.

    У такому випадку метою Москви може бути не масштабне вторгнення чи військова перемога над усім Альянсом.

    Натомість Росія може намагатися створити ситуацію, за якої країнам НАТО доведеться ухвалювати складні рішення в умовах обмеженого часу та невизначеності.

    На думку українських розвідників, такий підхід може використовуватися для перевірки механізмів колективної оборони.

    Ключовим завданням Кремля у подібному сценарії може стати демонстрація нібито неспроможності НАТО своєчасно захистити державу-члена.

    Це створювало б політичні ризики для Альянсу навіть без масштабної війни.

    Путін говорить про мир, але погрожує ядерною зброєю

    У повідомленні СЗРУ також звернули увагу на суперечливу риторику російського президента.

    Путін продовжує заявляти, що Москва нібито не планує нападати на Європу.

    Водночас він погрожує застосуванням усіх наявних видів озброєння, зокрема ядерної зброї, якщо Росія зазнає удару.

    Українська розвідка розцінює такі заяви як частину кампанії залякування європейських урядів і суспільств.

    За оцінкою СЗРУ, Росія прагне стримувати військову допомогу Україні, впливати на європейську оборонну політику та формувати страх перед можливим прямим зіткненням.

    Україна та Європа залишаються частинами одного протистояння

    У Службі зовнішньої розвідки наголошують, що російська агресія проти України та загрози європейським державам взаємопов’язані.

    З цієї причини українські розвідники закликають європейські уряди розглядати підтримку Києва як складову ширшої стратегії безпеки.

    Серед необхідних заходів СЗРУ називає зміцнення обороноздатності, скорочення енергетичної залежності від Росії та продовження економічного тиску на Москву.

    Водночас оцінки української розвідки не означають, що прямий військовий конфлікт між Росією та НАТО є неминучим.

    Головне попередження СЗРУ полягає в тому, що Кремль готується до тривалого протистояння із Заходом і розглядає військову ескалацію як один із можливих варіантів майбутнього.

    Наразі основними інструментами Росії залишаються гібридні операції, спрямовані на послаблення європейської єдності та підтримки України.

  • Кремлівську пропагандистську мережу накрили в Європі: у Чорногорії затримали керівника Rybar та його спільників

    Кремлівську пропагандистську мережу накрили в Європі: у Чорногорії затримали керівника Rybar та його спільників

    У Чорногорії правоохоронці провели масштабну операцію проти російської інформаційної мережі Rybar, яку західні держави пов’язують із поширенням кремлівської пропаганди та операціями інформаційного впливу. Уранці 9 жовтня в місті Рісан затримали засновника мережі Михайла Звінчука, його дружину Валерію та ще трьох російських громадян. Під час слідчих дій, за інформацією місцевих ЗМІ, правоохоронці виявили безпілотники та спеціалізоване електронне обладнання.

    Про операцію повідомили чорногорські видання Pobjeda та Vijesti. Інформацію про затримання Звінчука згодом підтвердив прем’єр-міністр Чорногорії Мілойко Спаїч.

    За даними журналістів, операцію здійснювали співробітники поліції спільно з Агентством національної безпеки Чорногорії (ANB). Метою заходів було припинення можливої гібридної діяльності російської інформаційної мережі на території країни.

    Що відомо про затримання росіян

    Операція відбулася вранці 9 жовтня в прибережному місті Рісан, розташованому в Которській затоці.

    Серед затриманих опинився Михайло Звінчук — засновник і керівник одного з найвпливовіших російських військових Telegram-проєктів Rybar, аудиторія якого перевищує 1,5 мільйона підписників.

    Разом із ним затримали дружину Валерію Звінчук та ще трьох осіб, яких місцева преса пов’язує з роботою мережі.

    Чорногорське видання Pobjeda з посиланням на джерела стверджує, що Михайло Звінчук має звання полковника російського ГРУ та займається гібридними операціями. Водночас незалежного офіційного підтвердження цього військового звання у відкритих повідомленнях немає.

    За інформацією Vijesti, під час слідчих заходів правоохоронці виявили у затриманих спеціалізоване цифрове обладнання, безпілотники, електронні пристрої та мобільні телефони.

    Яке саме призначення мало це обладнання та чи використовували його для незаконної діяльності, встановлюють правоохоронні органи.

    Прем’єр-міністр Чорногорії Мілойко Спаїч підтвердив операцію, зазначивши, що країна протидіятиме спробам дестабілізації та гібридним загрозам.

    Хто такий Михайло Звінчук і чим відома мережа Rybar

    Михайло Звінчук раніше працював у структурах Міністерства оборони Росії. У 2018 році він разом із Денисом Щукіним створив Telegram-проєкт Rybar, який спочатку позиціонувався як платформа військової аналітики.

    Після початку повномасштабного вторгнення Росії в Україну канал став одним із найбільших російських джерел повідомлень про бойові дії.

    Згодом Rybar перетворився на розгалужену медіамережу, яка працює не лише з російськомовною аудиторією, а й із закордонними інформаційними майданчиками.

    За оцінками західних держав, мережа використовувалася для поширення проросійських наративів та впливу на суспільно-політичні процеси за межами РФ.

    Британський уряд стверджує, що діяльність Rybar частково координується адміністрацією президента Росії, а фінансування надходить, зокрема, від державної корпорації «Ростех».

    Також британська сторона повідомляла про контакти співробітників мережі з російськими спецслужбами.

    США оголосили винагороду до $10 мільйонів

    Діяльність Rybar раніше привернула увагу американських правоохоронних органів.

    У межах програми Rewards for Justice Державний департамент США оголосив винагороду до 10 мільйонів доларів за інформацію, яка допоможе встановити осіб, причетних до іноземного втручання в американські вибори, зокрема пов’язаних із Rybar, або запобігти відповідним операціям.

    Це не означає, що кожному, хто повідомить інформацію про місцеперебування Звінчука, автоматично виплатять зазначену суму. Програма передбачає винагороду за інформацію, яка відповідає встановленим американською стороною критеріям.

    У грудні 2025 року Велика Британія запровадила санкції проти Rybar LLC та самого Михайла Звінчука.

    У липні 2026 року Лондон розширив обмеження, включивши до санкційного списку ще десять осіб, пов’язаних із цією інформаційною структурою.

    За твердженням британського уряду, мережа застосовує анонімні акаунти, псевдорозслідування та матеріали, створені за допомогою штучного інтелекту, для просування вигідних Кремлю інформаційних повідомлень.

    Російська пропаганда на Балканах

    Західні Балкани протягом тривалого часу залишаються одним із регіонів, де Росія намагається зберегти політичний та інформаційний вплив.

    Особливе значення регіон має через процес європейської інтеграції держав, частина яких уже входить до НАТО.

    Чорногорія стала членом Альянсу у 2017 році та продовжує переговори щодо вступу до Європейського Союзу.

    На цьому тлі діяльність інформаційних структур, які можуть бути пов’язані з російськими державними органами, викликає підвищену увагу місцевих спецслужб.

    Раніше аналітики американського Інституту вивчення війни повідомляли про міжнародну експансію Rybar.

    Зокрема, йшлося про заяви самого Звінчука щодо роботи сотень інформаційних каналів різними мовами та розвитку медійних проєктів у Сербії, Боснії і Герцеговині та Киргизстані.

    Водночас масштаби фактично контрольованої мережі потребують окремої незалежної перевірки.

    Як на затримання відреагувала Росія

    Представники Rybar після затримання заявили, що Звінчук та його супутники перебували в Чорногорії законно й планували знімання місцевого монастиря.

    У мережі заперечили порушення законодавства та висловили сподівання на звільнення затриманих.

    За інформацією Reuters, представники проєкту контактують із Міністерством закордонних справ Росії, яке займається ситуацією.

    Російська сторона також повідомила, що з’ясовує обставини затримання.

    Таким чином, версії сторін наразі різняться: чорногорські правоохоронці перевіряють можливу гібридну діяльність, а представники Rybar наполягають на законному характері перебування в країні.

    Подальші результати розслідування мають показати, чи були затримані причетні до протиправної діяльності на території Чорногорії. Наразі публічно підтверджено факт операції та затримання, однак остаточні висновки щодо можливої кримінальної відповідальності робити зарано.

  • ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    Російські спецслужби отримали завдання посилити активність на території країн Європейського Союзу та НАТО й готують нові гібридні операції, метою яких може бути послаблення західної підтримки України та створення проблем для критичної інфраструктури союзників. Про це 2 жовтня повідомило Головне управління розвідки Міністерства оборони України.

    За інформацією ГУР, Москва планує використовувати для таких операцій уже сформовану агентурну мережу в європейських країнах. Йдеться про людей, яких могли завербувати російські військова розвідка ГУ Генштабу РФ, відома також як ГРУ, та Федеральна служба безпеки.

    Серед можливих напрямів діяльності українська розвідка називає військові об’єкти, критичну інфраструктуру та системи зв’язку. Окремо ГУР звертає увагу на приймальні станції супутникового інтернету Starlink, розташовані в країнах Європи. Саме вони, за оцінкою української розвідки, можуть стати одними з потенційних цілей диверсій.

    У ГУР наголошують, що йдеться не лише про фізичне пошкодження окремих об’єктів. Росія, за оцінкою української сторони, може намагатися одночасно створити проблеми для військової логістики, зв’язку та підтримки України, а також перевіряти готовність країн НАТО реагувати на атаки, які формально не виглядають як прямий військовий напад.

    Українська розвідка вже поінформувала партнерів про ці ризики.

    Тема виглядає особливо актуальною на тлі останніх подій у Польщі. Наприкінці вересня польська прокуратура почала розслідувати пожежу на об’єкті, пов’язаному із супутниковим зв’язком Starlink, у Волі-Кробовській. За повідомленнями медіа, слідчі перевіряють версію диверсії та можливого злочину в інтересах іноземної розвідки.

    Саме такі епізоди останнім часом дедалі частіше розглядаються європейськими спецслужбами не як випадкові інциденти, а як частина ширшої кампанії гібридного тиску.

    Раніше західні уряди й спецслужби неодноразово повідомляли про підпали, пошкодження інфраструктури, диверсії на промислових об’єктах та спроби атак на підприємства оборонного сектору, які пов’язували з російськими структурами або їхніми посередниками.

    За даними Bloomberg, союзники України вже тривалий час фіксують російську кампанію гібридної активності, яка включає підпали, диверсії, замахи та операції проти об’єктів, пов’язаних із постачанням допомоги Україні. Європейські посадовці вважають, що таким чином Москва намагається підвищити ціну підтримки Києва та створити відчуття постійної небезпеки всередині країн НАТО.

    Окрему увагу привертають саме системи зв’язку. Starlink має важливе значення як для цивільної, так і для військової комунікації, а його наземна інфраструктура в Європі може бути чутливою до фізичних пошкоджень або саботажу.

    Саме тому згадка Starlink у повідомленні ГУР є важливою: йдеться не просто про одну технологічну компанію, а про частину ширшої системи захищеного супутникового зв’язку, яка відіграє значну роль і для України.

    При цьому ГУР не стверджує, що конкретна атака на конкретну станцію вже неминуча. Формулювання української розвідки обережніше: Starlink названо серед імовірних цілей, які перебувають у полі зору російських спецслужб. Це означає, що йдеться про оцінку ризику та підготовку можливих операцій, а не про підтверджений план атаки на конкретний об’єкт.

    Європейські країни вже посилюють контррозвідувальні заходи.

    У Німеччині, зокрема, спецслужби перевіряють інформацію про можливі схрони зі зброєю, які могли бути створені російськими агентами для майбутніх диверсій. Окремо повідомлялося про ризики атак на підприємства оборонного сектору.

    Генеральний секретар НАТО Марк Рютте також раніше попереджав, що кампанія диверсій і гібридних операцій з боку Росії триває, а країни Альянсу мають бути готовими до дій, які перебувають нижче порога відкритої війни.

    Проблема таких операцій полягає саме в їхній неоднозначності. Підпал складу, пошкодження кабелю, вибух на підприємстві чи аварія на об’єкті зв’язку можуть на перших етапах виглядати як звичайний інцидент. Лише після слідчих дій, аналізу фінансових зв’язків, контактів підозрюваних та даних розвідки може з’ясуватися можлива причетність іноземних спецслужб.

    Для НАТО така тактика створює додатковий виклик, оскільки дозволяє державі-агресору завдавати шкоди без формального переходу до прямого військового зіткнення.

    Саме тому захист критичної інфраструктури, систем зв’язку та логістики останнім часом стає одним із ключових напрямів безпеки в Європі.

    ГУР стверджує, що російські спецслужби отримали завдання посилити активність у країнах ЄС і НАТО, а серед імовірних цілей можуть бути військові об’єкти, критична інфраструктура, системи зв’язку та станції Starlink.

  • У Польщі горіла станція Starlink, що забезпечує зв’язок Україні: влада підозрює диверсію

    У Польщі горіла станція Starlink, що забезпечує зв’язок Україні: влада підозрює диверсію

    У польському селі Воля Кробовська в Мазовецькому воєводстві ввечері 23 вересня сталася пожежа на наземній базовій станції Starlink, яка забезпечує супутниковий інтернет для частини Центральної та Східної Європи, зокрема України. Польські слідчі розглядають версію навмисного підпалу.

    За даними RMF FM, власник ділянки повідомив екстрені служби про займання антен. Пожежники загасили вогонь, однак попередньо встановили, що могло йтися про підпал електричного розподільчого обладнання. Також пошкоджено генератор. На місце викликали поліцію, Агентство внутрішньої безпеки Польщі та Центральне бюро розслідувань поліції.

    Станція у Волі Кробовській працює разом із подібним об’єктом поблизу Каунаса в Литві та бере участь у забезпеченні супутникового зв’язку великої частини регіону. Станом на ранок 24 вересня зв’язок працював, однак правоохоронці продовжували огляд території та збір доказів.

    Міністр цифровізації Польщі Кшиштоф Гавковський заявив, що є багато ознак навмисної спроби вивести об’єкт із ладу. За його словами, оператором станції є державна телекомунікаційна компанія Exatel, а інфраструктура має значення не лише для Польщі, а й для України, включно з українськими військовими.

    Водночас польська влада поки не встановила, хто саме стоїть за пожежею. Гавковський заявив, що характер інциденту може відповідати методам гібридної війни, які пов’язують із Росією, але прямого доказу причетності РФ на цей момент немає. Саме тому говорити про «російський підпал» як про встановлений факт поки передчасно.

    Starlink має особливе значення для України. Польща сама фінансує частину доступу України до цієї системи, а польський уряд раніше прямо називав супутниковий зв’язок критично важливим для українського фронту.

    Система використовується для стійкого зв’язку в умовах пошкодженої наземної інфраструктури та перебоїв із мобільними мережами. Саме тому фізична атака на наземну інфраструктуру Starlink у Польщі потенційно має значно ширший ефект, ніж звичайна пожежа на телекомунікаційному об’єкті.

    «Ненька інфо» раніше писала і про російські спроби глушити Starlink на фронті. У червні повідомлялося про повернення російських комплексів РЕБ, здатних придушувати супутниковий зв’язок на площі до 20 квадратних кілометрів.

    Також видання писало про випадки, коли російська сторона намагалася отримати доступ до самої системи. Зокрема, на Київщині затримали чоловіка, якого підозрюють у допомозі РФ з активацією Starlink-терміналу.

    Останнім часом тема Starlink знову опинилася у центрі уваги після повідомлень про те, що Україна обговорює зі США та SpaceX можливість ширшого використання системи для бойових завдань. «Ненька інфо» писала, що Київ піднімав питання про розширення можливостей Starlink під час операцій проти російських військових цілей.

    На цьому тлі пожежа на польській станції виглядає особливо чутливою. Польські спецслужби поки не роблять остаточних висновків, однак сам факт пошкодження інфраструктури, пов’язаної з українським зв’язком, уже розглядається як потенційно серйозний безпековий інцидент.

    Розслідування триває.

  • У Росії заговорили про удари по Європі: WSJ назвав перевагу України, яка дратує Кремль

    У Росії заговорили про удари по Європі: WSJ назвав перевагу України, яка дратує Кремль

    Україна має у війні проти Росії стратегічну перевагу, яку Кремль практично не може відтворити: за її західним кордоном розташований величезний економічний, військовий і логістичний тил. Європейські держави забезпечують Україну пальним, зброєю, фінансуванням, виробничими потужностями та логістичними маршрутами, які Росія не може атакувати без ризику прямого конфлікту з НАТО. Саме ця геополітична асиметрія частково нівелює перевагу Москви у вогневій потужності та дедалі сильніше впливає на російську стратегію. The Wall Street Journal пише, що через це Кремль посилює гібридні операції проти Європи, а в російських політичних колах усе гучніше звучать заклики перейти до ударів по військовій та логістичній інфраструктурі країн, які підтримують Київ.

    На перший погляд Росія все ще має значну перевагу в ракетах, авіації та інших засобах далекого ураження. Вона систематично атакує українські міста, електростанції, порти, підприємства та логістичні об’єкти, намагаючись завдати економічної шкоди й послабити здатність держави продовжувати війну. Проте стратегічний результат таких ударів часто виявляється меншим, ніж могла б розраховувати Москва, оскільки частину втраченої інфраструктури та ресурсів Україна компенсує завдяки доступу до європейського ринку. WSJ називає саме цю можливість одним із ключових факторів, які дозволяють Києву витримувати тривалу кампанію російського тиску.

    Особливо показовою є ситуація з пальним. Росія ще у 2022 році завдала серйозних ударів по українській нафтопереробній інфраструктурі, однак це не призвело до тривалого паралічу паливного ринку: Україна переорієнтувалася на імпорт нафтопродуктів із Європи, і мережі АЗС продовжують працювати. Росія ж стикається з протилежною проблемою — українські далекобійні дрони регулярно атакують її НПЗ та інші елементи паливної інфраструктури, а компенсувати втрати за рахунок такого самого масштабного зовнішнього тилу Москві значно складніше. Саме тому удари України по російській мілітаризованій економіці можуть мати пряміший вплив на здатність РФ фінансувати та забезпечувати війну.

    Схожа асиметрія існує й у військовій логістиці. Україна користується логістичними центрами та інфраструктурою у Польщі, Німеччині, Румунії та інших країнах НАТО, через які надходять озброєння, боєприпаси, техніка, запасні частини й інші критично важливі вантажі. Частина українських оборонних компаній також розгорнула виробництво на європейській території. Для Росії такі об’єкти фактично перебувають за межами нинішнього театру бойових дій: удар по території держави НАТО створив би ризик зовсім іншого рівня ескалації.

    При цьому сама Росія не має співставної системи союзницької підтримки. Білорусь і Північна Корея допомагають Москві, однак їхні можливості значно поступаються економічному та промисловому потенціалу західної коаліції, яка стоїть за Україною. Китай зберігає з Росією стратегічні та економічні зв’язки, але не перетворився на повноцінний військовий тил Кремля, а водночас використовує ослаблення позицій Москви у власних економічних інтересах. WSJ зазначає, що саме ця нерівність дедалі сильніше відчувається російським керівництвом.

    На думку німецького депутата Європарламенту Сергія Лагодинського, Кремль бачить, що Україна здатна виживати й продовжувати боротьбу саме тому, що має доступ до зовнішніх ресурсів і міжнародної солідарності. Відповідно Москва намагається бити не лише безпосередньо по Україні, а й по самій системі її підтримки. Західні уряди протягом останніх місяців фіксують посилення диверсій, кібератак, шпигунської діяльності, інцидентів із дронами та інших операцій так званої «сірої зони». Їхня мета, за оцінками західних експертів і розвідслужб, може полягати в тому, щоб налякати європейські суспільства, посіяти сумніви щодо підтримки України та підвищити політичну ціну допомоги Києву.

    Саме на цьому тлі всередині Росії дедалі гучніше лунають заклики зробити ще один крок — перейти від прихованої гібридної активності до безпосередніх ударів по європейській логістиці. Директорка з питань Євразії Центру досліджень нерозповсюдження імені Джеймса Мартіна Ганна Нотте розповіла WSJ, що в російських колах набирає популярності думка: для досягнення цілей у війні Москва повинна атакувати військові й логістичні об’єкти в європейських державах. Поки це не означає, що Кремль уже ухвалив відповідне рішення, однак сама поява такої дискусії свідчить про небезпечне розширення рамок війни.

    За інформацією WSJ, частина західних посадовців не виключає сценарію, за якого Росія могла б спробувати здійснити обмежену одноразову атаку на одну або кілька логістичних цілей у Європі. Серед можливих способів у виданні згадується використання захоплених українських безпілотників або інших засобів, які могли б ускладнити швидке встановлення виконавця. Це лише один із потенційних сценаріїв, який обговорюють чиновники й експерти, а не підтверджений план Кремля. Проте навіть такий обмежений удар по території НАТО міг би мати надзвичайно серйозні наслідки та поставити перед Альянсом питання про відповідь.

    Ризик поширення російської агресії за межі України, за даними видання, був одним із ключових питань і під час нещодавньої поїздки директора ЦРУ Джона Реткліффа до Москви. WSJ повідомляє, що одним із головних послань американської сторони було застереження не переносити бойові дії на територію країн НАТО. Водночас це не означає, що американська розвідка очікує неминучого великого вторгнення Росії до однієї з держав Альянсу. НАТО станом на кінець серпня також заявляло, що не бачить ознак підготовки Росії до неминучої звичайної військової атаки, хоча фіксує посилення російських гібридних операцій.

    Саме тому нинішня російська стратегія балансує на межі. З одного боку, Кремль зацікавлений у тому, щоб послабити європейську допомогу Києву і зробити її максимально дорогою політично та економічно. З іншого — прямий удар по державі НАТО може мати протилежний результат і не розколоти Захід, а навпаки, різко посилити його рішучість. Частина європейських політиків уже зазначає, що російські диверсії та інші гібридні операції дедалі більше переконують громадян їхніх країн у тому, що Москва є загрозою не лише для України, а й безпосередньо для Європи.

    У підсумку головна перевага України полягає не в конкретній ракеті чи дроні, а у доступі до величезного зовнішнього тилу. Поки Україна може отримувати пальне, зброю, фінансування, промислову продукцію та логістичну підтримку з Європи, Росії надзвичайно складно досягти стратегічної ізоляції Києва лише ударами по українській території. Москва водночас не має свого аналога такої системи підтримки і змушена значною мірою сама оплачувати наслідки війни та українських ударів. Саме цей дисбаланс, за оцінкою WSJ, і підштовхує Кремль дедалі активніше шукати способи тиснути вже не тільки на Україну, а й на її союзників.

    Тож головне питання зараз полягає в тому, де Москва проведе межу між гібридною війною та прямою атакою. Поки Росія переважно використовує диверсії, кібератаки, інформаційні операції та інші методи нижче порогу відкритого військового зіткнення з НАТО. Але те, що в російських політичних та інформаційних колах дедалі частіше обговорюють удари по європейській логістиці, робить ризик подальшої ескалації значно серйознішим. І саме здатність НАТО переконливо показати, що така атака матиме неприйнятну для Москви ціну, може стати одним із головних факторів стримування Росії.

  • «Вони мене повісять»: The Economist назвав головний страх Путіна і його новий план війни

    «Вони мене повісять»: The Economist назвав головний страх Путіна і його новий план війни

    Російський правитель Володимир Путін після кількох тижнів внутрішніх дискусій у Кремлі, ймовірно, обрав подальшу ескалацію війни проти України замість спроби зупинити бойові дії. Москва може спробувати залучити до війни ще 300–400 тисяч людей, посилити удари по українській енергетиці та розширити гібридні операції проти європейських держав, які допомагають Києву.

    Однією з причин такої стратегії може бути страх самого Путіна перед наслідками завершення війни без результату, який він зміг би представити російському суспільству та елітам як перемогу.

    Про це пише The Economist із посиланням на джерела, близькі до Кремля, представників російських еліт та західних розвідувальних структур.

    За версією видання, головною метою Путіна залишається збереження власної влади, а зрештою — і особистої безпеки.

    Саме в цьому контексті The Economist наводить особливо показовий епізод.

    За словами неназваного співрозмовника видання, у певний момент війни Путін нібито сказав людям зі свого оточення: «Вони мене повісять».

    Коли саме прозвучала ця фраза та за яких обставин, видання не уточнює. Незалежного підтвердження цих слів немає, тому йдеться саме про переказ джерела The Economist, а не про публічну заяву російського правителя.

    Проте автори видання пов’язують цей епізод із ширшою логікою функціонування російського режиму.

    На їхню думку, Путін може вважати, що завершення війни без досягнення хоча б мінімальної поставленої мети — захоплення всього Донбасу — продемонструє його слабкість і потенційно створить загрозу вже для нього самого.

    The Economist описує російську політичну систему як таку, що здатна витримувати надзвичайно високий рівень насильства, але значно гірше сприймає очевидну невдачу лідера.

    Проблема для Кремля полягає в тому, що майже п’ять років повномасштабної війни не дали Росії вирішального результату.

    За інформацією співрозмовників видання серед російської еліти, дедалі сильніше відчувається розчарування. Причому питання вже не лише в економічних проблемах чи ситуації на фронті.

    Один зі співрозмовників The Economist назвав одним із головних факторів втрачений час: незалежно від остаточного результату, майже п’ять років війни без вирішальної перемоги дедалі складніше представляти як успіх.

    Інший представник російської еліти описав атмосферу словами про зростання відчуття, що «король голий».

    Однак і просте продовження війни у нинішньому форматі не розв’язує проблем Кремля.

    Затяжна війна виснажує фінансові ресурси Росії, потребує дедалі більше людей та одночасно витрачає політичний капітал режиму.

    На цьому тлі Путін, за даними The Economist, після кількох тижнів обговорень улітку схилився до іншого варіанта — нової ескалації.

    Одним із її головних напрямів може стати різке збільшення кількості російських військових на фронті.

    Російські джерела видання стверджують, що Кремль може залучити до війни додатково від 300 до 400 тисяч людей.

    Водночас для цього Москва може не оголошувати нову офіційну хвилю мобілізації на кшталт тієї, яка відбулася восени 2022 року.

    Початковий указ про «часткову мобілізацію» формально не був скасований. The Economist припускає, що Кремль спробує перекласти основне навантаження з набору людей на регіональну владу.

    Це дозволить Москві локалізувати можливе невдоволення і не створювати в суспільстві ефекту одночасного загальнонаціонального оголошення мобілізації.

    За даними видання, новий механізм набору вже випробовують у Пензенській області.

    Ці повідомлення збігаються з іншими ознаками дедалі серйознішої кадрової проблеми російської армії.

    Служба зовнішньої розвідки України раніше повідомляла, що Росія почала відставати від власного плану набору контрактників. План на 2026 рік становить 409 тисяч людей, але станом на початок липня російська влада не виконувала необхідний темп набору.

    За оцінками західних посадовців, які наприкінці серпня наводила британська преса, останнім часом Росія втрачає приблизно на 6 тисяч військових на місяць більше, ніж може набрати.

    Москва все ще залучає близько тисячі людей на день, однак цього вже недостатньо для компенсації втрат убитими та пораненими.

    Українська розвідка також повідомляла про підготовку Росії до можливого залучення приблизно 600 тисяч людей протягом 2026–2027 років — близько 300 тисяч цього року та ще 300 тисяч наступного.

    Ці оцінки не повністю збігаються з інформацією The Economist про можливі додаткові 300–400 тисяч військових, оскільки походять із різних джерел і можуть стосуватися різних механізмів комплектування. Однак усі вони вказують на одну тенденцію: Кремлю потрібно дедалі більше людського ресурсу для продовження війни.

    Паралельно Москва може посилити удари по Україні.

    The Economist звертає особливу увагу на українську енергетичну інфраструктуру, яка вже неодноразово ставала однією з головних цілей російських масованих атак.

    Проте потенційна ескалація може не обмежитися територією України.

    Західні розвідувальні служби, на які посилається видання, очікують посилення російської гібридної активності проти європейських союзників Києва.

    Йдеться передусім про диверсії, атаки на логістичні маршрути, якими до України надходить військова допомога, а також можливі операції проти підприємств європейського оборонно-промислового комплексу.

    При цьому західні спецслужби наразі не вважають, що Путін прагне прямого військового зіткнення Росії з НАТО.

    Тобто ставка може бути зроблена саме на дії нижче порогу відкритої війни з Альянсом.

    На цьому тлі особливої уваги набув неанонсований візит директора ЦРУ Джона Реткліффа до Москви 25 серпня.

    Сам факт поїздки підтверджений незалежно.

    Кремль повідомляв, що Реткліфф провів переговори з представниками російських спецслужб. Особистої зустрічі з Путіним не було, однак, за словами речника Кремля Дмитра Пєскова, російському правителю доповіли про результати контактів.

    Президент США Дональд Трамп назвав поїздку «напіврутинною» і припустив, що вона може мати значення для спроб завершити війну проти України.

    Конкретний зміст переговорів публічно не розкривався.

    Однак The Economist звертає увагу на те, як такий крок Вашингтона могли сприйняти у Кремлі.

    Один із давніх знайомих Путіна припустив, що російський правитель міг розцінити приїзд керівника ЦРУ як прояв американської слабкості.

    За словами співрозмовника, схожим чином у Кремлі сприйняли візит тодішнього директора ЦРУ Вільяма Бернса восени 2021 року, коли Вашингтон намагався попередити Москву про наслідки можливого вторгнення в Україну.

    Нинішня ситуація створює для Кремля складну дилему.

    З одного боку, продовження війни в нинішньому вигляді дедалі дорожче обходиться Росії людьми, грошима та політичними ресурсами.

    З іншого — завершення війни без результату, який можна було б продати російському суспільству як перемогу, може сприйматися самим Путіним як прояв слабкості.

    Саме тому The Economist вважає подальшу ескалацію одним із найбільш імовірних сценаріїв.

    Водночас важливо відокремлювати підтверджені факти від оцінок та інформації анонімних джерел.

    Візит директора ЦРУ до Москви підтверджений Кремлем, Reuters та AP. Проблеми Росії з темпами набору військових підтверджуються даними української розвідки та оцінками західних посадовців.

    Натомість намір Путіна залучити саме 300–400 тисяч додаткових людей, його мотиви та фраза «Вони мене повісять» походять від джерел The Economist і не мають незалежного публічного підтвердження.

    Проте загальна картина, яку описує видання, свідчить про небезпечну тенденцію: замість пошуку способу завершити війну Кремль може спробувати вийти з нинішнього глухого кута шляхом ще більшої ескалації — збільшення армії, посилення ударів по Україні та розширення гібридного протистояння із Заходом.

  • Вісім країн НАТО об’єднуються проти дронів: Європа готується до нової фази гібридних атак

    Вісім країн НАТО об’єднуються проти дронів: Європа готується до нової фази гібридних атак

    Країни Балтійського моря планують створити спільну оперативну групу з протидії безпілотникам, яка дозволить державам значно швидше обмінюватися інформацією та реагувати на потенційні гібридні атаки.

    Про ініціативу заявив міністр внутрішніх справ Німеччини Александер Добріндт напередодні зустрічі з колегами з країн Балтійського регіону у німецькому Фленсбурзі.

    І хоча формально Росію у зв’язку з конкретними останніми інцидентами Берлін не звинувачує, контекст очевидний: після початку повномасштабної війни РФ проти України Балтійське море стало одним із найбільш напружених регіонів Європи.

    Тут фіксували пошкодження підводних кабелів, інциденти навколо газопроводів, підозри у диверсіях, а тепер дедалі більше уваги привертають невідомі безпілотники.

    Добріндт попередив: гібридні атаки можуть уже найближчими місяцями вийти на новий рівень.

    Вісім країн НАТО і Росія

    Географія Балтійського моря робить ситуацію особливо цікавою. Після вступу Фінляндії та Швеції до НАТО майже все узбережжя Балтики, за винятком російської території, належить країнам Альянсу.

    До Балтійського моря мають вихід вісім членів НАТО: Німеччина, Данія, Швеція, Фінляндія, Естонія, Латвія, Литва та Польща. Дев’ята прибережна держава — Росія. Саме тому після 2022 року Балтійський регіон набув особливого військово-стратегічного значення.

    Через море проходять критично важливі енергетичні та телекомунікаційні маршрути, а на його берегах розташовані великі порти, військові об’єкти й логістичні вузли НАТО.

    Що саме створюють країни

    Наразі мова не йде про нову армію чи окрему систему протиповітряної оборони.

    Ключове завдання майбутньої оперативної групи — максимально швидкий обмін інформацією. Якщо невідомий безпілотник або інша потенційна загроза з’являється в одній країні, дані про неї мають оперативно отримувати сусіди.

    Це дозволить швидше визначати маршрути польоту, потенційні цілі, характер загрози та координувати відповідь. Саме швидкість обміну інформацією Добріндт назвав однією з основних цілей майбутньої групи.

    Європа боїться не лише дронів

    Безпілотники — лише частина значно ширшої проблеми.

    Після початку повномасштабного вторгнення Росії в Україну у Балтійському морі відбулася ціла серія підозрілих інцидентів із критичною інфраструктурою. Особливе занепокоєння викликають підводні телекомунікаційні кабелі та газопроводи.

    Reuters зазначає, що протягом останніх років у регіоні сталося багато інцидентів, які розглядалися як можливі акти саботажу. Саме через це країни НАТО дедалі частіше говорять не про класичний військовий напад, а про гібридні операції.

    Їхня особливість полягає у тому, що межа між випадковою аварією, кримінальним злочином, диверсією та діями іншої держави може бути навмисно розмитою. І це ускладнює відповідь.

    Дрон із вибухівкою біля важливого німецького аеропорту

    Додатковим поштовхом для Німеччини став нещодавній інцидент у районі аеропорту Лейпциг/Галле. На початку серпня там виявили безпілотник із вибухівкою.

    Цей аеропорт має особливе значення, оскільки є великим логістичним вузлом і використовується, зокрема, для військової логістики. Німецька влада офіційно не звинуватила жодну іноземну державу в причетності до інциденту.

    Окремі політики вказували на можливий російський слід, але це не встановлений факт, а Москва відкинула такі звинувачення. Саме тому в інформаційному плані Берлін діє обережно. Але паралельно Німеччина нарощує практичні можливості протидії безпілотникам.

    «Загроза всюдисуща»

    Добріндт попередив, що Європа вже зараз стикається з постійним тиском.

    За його словами, іноземні держави щодня намагаються підірвати демократію, безпеку та економічну силу Європейського Союзу. Особливо показове інше його попередження: такі атаки можуть «набути нового виміру в найближчі місяці», а гібридна загроза є «всюдисущою».

    Саме це пояснює, чому країни Балтійського моря хочуть створити механізм постійної координації зараз, а не чекати великого інциденту.

    Україна вже показала Європі, наскільки змінилася війна

    І тут український досвід має для Європи особливе значення.

    Повномасштабна війна продемонструвала, що безпілотники перестали бути допоміжним інструментом і перетворилися на один із ключових елементів сучасних бойових дій.

    Дешеві апарати можуть вести розвідку, коригувати удари, атакувати техніку та інфраструктуру. Значно складніші системи здатні долати сотні кілометрів. Але для європейських держав проблема ще ширша. Безпілотник необов’язково має здійснити атаку, щоб створити кризу.

    Його поява біля військової бази, аеропорту, електростанції, порту чи іншого критичного об’єкта вже змушує владу реагувати, зупиняти роботу, піднімати сили безпеки та встановлювати походження апарата.

    І якщо оператор або держава, яка стоїть за польотом, залишаються невідомими, виникає саме та «сіра зона», яка є характерною для гібридних операцій.

    Балтика перетворюється на одну з найзахищеніших зон Європи

    Після вступу Фінляндії та Швеції до НАТО стратегічна ситуація в регіоні кардинально змінилася.

    Тепер Альянс має значно більше можливостей для координації оборони практично по всьому периметру Балтійського моря. А створення спільної антидронової оперативної групи може стати ще одним елементом цієї нової архітектури.

    Йдеться не про «європейський купол», який автоматично збиватиме все над Балтійським морем. На нинішньому етапі завдання значно практичніше: побачити загрозу раніше, швидше зрозуміти, що відбувається, негайно передати інформацію сусідам і скоординувати реакцію.

    І саме це може стати моделлю для інших регіонів Європи.

    Бо після чотирьох років великої війни в Україні європейські столиці дедалі більше готуються не тільки до класичного військового протистояння.

    Вони готуються до ситуації, коли атака може початися без оголошення війни, без військової форми і навіть без можливості одразу встановити, хто саме її здійснив.

    Саме для такого сценарію країни Балтійського моря тепер і створюють спільний механізм реагування.

  • «Український слід» тріщить по швах: у справі «Північних потоків» знову заговорили про Росію

    «Український слід» тріщить по швах: у справі «Північних потоків» знову заговорили про Росію

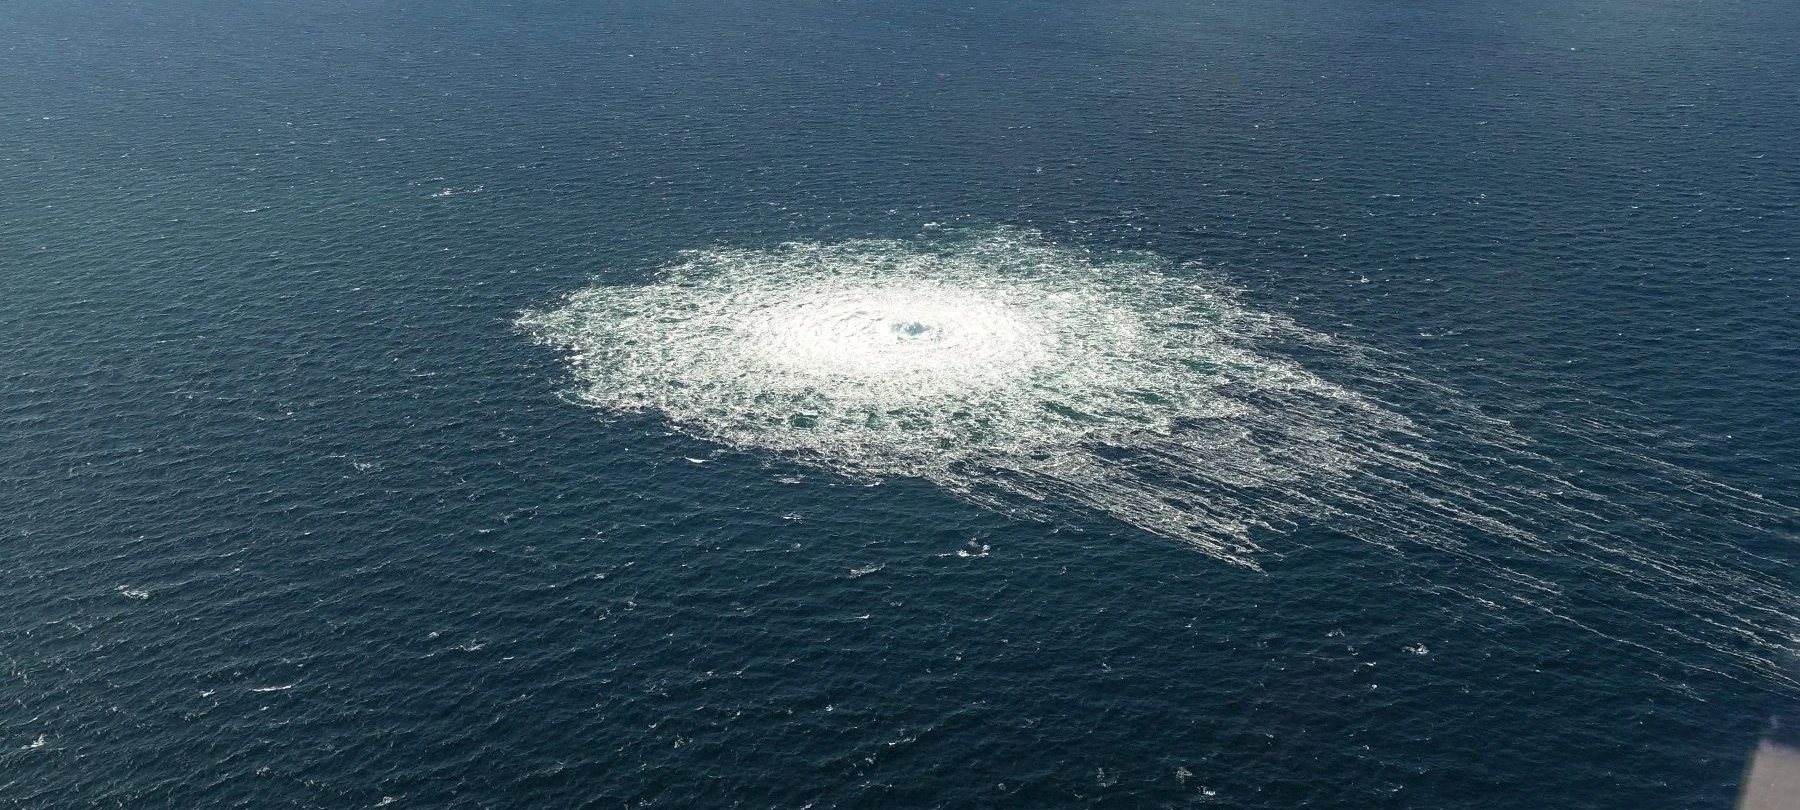
    Версія про те, що газопроводи «Північний потік» і «Північний потік-2» у Балтійському морі у вересні 2022 року підірвала група українців на орендованій яхті Andromeda, знову опинилася під серйозними питаннями. Німецька Frankfurter Allgemeine Sonntagszeitung звернула увагу на низку обставин, які можуть підтримувати альтернативну версію: диверсія могла бути операцією під «чужим прапором», а справжні виконавці могли бути пов’язані з Росією.

    Йдеться не про доведену причетність Москви. Німецькі правоохоронці наразі офіційно рухаються саме за версією про українську групу, а один із підозрюваних уже отримав обвинувачення у Німеччині. Однак паралельно існують факти, які досі не отримали вичерпного пояснення. Один із найважливіших — присутність російського спеціального корабля SS-750 неподалік від місця майбутніх вибухів лише за чотири дні до диверсії.

    26 вересня 2022 року на газопроводах Nord Stream 1 та Nord Stream 2 сталися потужні підводні вибухи. У Балтійське море почав витікати газ, а слідчі Данії, Швеції та Німеччини згодом дійшли висновку, що йдеться про навмисний саботаж. Данія та Швеція пізніше закрили власні кримінальні розслідування, не назвавши винних, тоді як Німеччина продовжила справу.

    Саме німецьке слідство в останні роки сформувало найбільш конкретну версію подій. Центральне місце в ній займає орендована яхта Andromeda, яка вийшла з німецького порту перед вибухами. Слідчі виявили на судні сліди вибухових речовин, а маршрут яхти проходив через район Балтійського моря, де були пошкоджені трубопроводи. Німецькі правоохоронці вважають, що група водолазів могла транспортувати вибухівку на яхті, встановити заряди на трубах і підірвати їх.

    У липні 2026 року Федеральна прокуратура Німеччини зробила ще один серйозний крок — висунула обвинувачення колишньому українському військовому Сергію К. За версією прокурорів, він був одним із координаторів операції та діяв від імені неназваних українських державних структур. Німецька сторона стверджує, що команда перевезла вибухівку військового типу на яхті, а потім встановила її на трубопроводах у міжнародних водах. Сам обвинувачений причетність заперечує.

    Президент України Володимир Зеленський публічно відкинув причетність української держави до диверсії. 24 серпня він знову заявив, що Україна не проводила операцій проти «Північних потоків» і співпрацює з німецьким слідством. Аналогічну позицію раніше висловлював український генеральний прокурор, наголошуючи, що Київ не має даних, які підтверджували б причетність української влади або державних органів.

    Але тепер увага знову переключилася на деталі, відомі ще з перших місяців розслідування, — насамперед на активність російського флоту поблизу майбутнього місця диверсії.

    Данські військові підтвердили, що 22 вересня 2022 року, тобто за чотири дні до вибухів, патрульне судно ВМС Данії сфотографувало російський спеціальний корабель SS-750 у районі на схід від острова Борнгольм. Саме неподалік від Борнгольма згодом були підірвані газопроводи. Данська сторона зробила щонайменше 26 фотографій судна.

    Ця деталь принципова через можливості SS-750. Судно призначене для складних підводних операцій і несе глибоководний апарат типу AS-26 Priz. Такий мініпідводний човен здатний працювати на значній глибині, а сам корабель оснащений обладнанням для проведення операцій на морському дні.

    Ще у 2023 році колишній співробітник данської військової розвідки Якоб Каарсбо звертав увагу, що перебування саме такого російського корабля поблизу трубопроводів є важливою обставиною. За його словами, судно технічно було спроможне брати участь в операції подібного типу. Водночас сама присутність корабля не є доказом того, що саме його екіпаж встановив вибухівку.

    Це розмежування принципове. У відкритих джерелах є підтвердження перебування SS-750 поблизу району вибухів за кілька днів до саботажу, але немає публічного доказу того, що мінісубмарина спускалася до газопроводів або встановлювала вибухові пристрої.

    Саме тому новий матеріал FAZ варто трактувати не як «доказ, що Росія підірвала Nord Stream», а як повернення до альтернативної гіпотези, яка досі не була спростована остаточно.

    Ще один блок запитань стосується самої Andromeda.

    Німецькі слідчі справді знайшли на яхті сліди вибухівки, що є одним із найсерйозніших аргументів офіційної версії. За даними німецьких медіа, судно також пов’язали з маршрутом підозрюваної групи і людьми, яких нині розшукує або переслідує німецька прокуратура.

    Але критики цієї версії звертають увагу на її незвичну «видимість». Якщо йшлося про високорівневу секретну операцію, залишені на судні відбитки, вибухові сліди та інші ознаки могли виглядати надто очевидними. Саме звідси походить гіпотеза про «false flag» — операцію, навмисно організовану так, щоб слідство вийшло на іншу країну.

    FAZ, за переказом українських медіа, також звертає увагу на можливі проросійські зв’язки жінки, компанія якої могла бути причетна до оренди Andromeda. Однак ця частина історії наразі значно слабше підтверджена незалежними джерелами, ніж сам факт присутності SS-750, тому подавати її як встановлений факт було б неправильно.

    Існує й інша проблема: технічна складність самої операції.

    Газопроводи лежать на дні Балтійського моря на значній глибині. Для встановлення достатньо потужної кількості вибухівки потрібні досвідчені водолази, точна навігація, спорядження, декомпресійні процедури та можливість працювати непомітно. Німецьке слідство вважає, що українська група могла здійснити таку операцію саме з Andromeda, однак із самого початку експерти сперечалися, наскільки практично це було зробити з відносно невеликої цивільної яхти.

    Водночас це теж не спростовує німецьку версію. Слідчі вважають, що встановили яхту, частину екіпажу та логістику операції достатньо точно, щоб видавати європейські ордери на арешт і висувати кримінальні обвинувачення.

    Саме тут справа перетворюється на складний клубок двох паралельних наборів фактів.

    З одного боку — Andromeda, сліди вибухівки, встановлені особи підозрюваних, ордери на арешт і позиція німецької прокуратури.

    З іншого — російські військові кораблі біля майбутнього місця вибухів, зокрема спеціалізоване судно з мінісубмариною, здатною працювати на морському дні.

    До того ж за останні роки європейські спецслужби неодноразово звинувачували Росію в проведенні диверсійних і гібридних операцій у країнах ЄС. Німецькі суди вже розглядали окремі справи, де виконавцями російських операцій ставали громадяни України або інших держав — тобто сама національність виконавця не обов’язково вказує на замовника. У серпні 2026 року, наприклад, суд у Штутгарті встановив, що один українець був залучений до диверсійної схеми, яку, за висновком суду, організувала російська державна структура.

    Це не означає, що той випадок має прямий зв’язок із Nord Stream. Але він демонструє, чому у контррозвідувальних операціях недостатньо автоматично прирівнювати громадянство виконавця до держави-організатора.

    Паралельно країни Балтійського регіону дедалі серйозніше ставляться до загрози диверсій проти критичної підводної інфраструктури. 28 серпня Німеччина повідомила про намір створити разом із державами Балтійського моря спільну групу з протидії безпілотним і гібридним загрозам. Причиною стали численні інциденти з трубопроводами, кабелями та іншими об’єктами після початку повномасштабної війни Росії проти України.

    Тому історія Nord Stream залишається не просто кримінальною загадкою чотирирічної давності. Вона напряму впливає на сучасну європейську дискусію про безпеку Балтійського моря, російські гібридні операції та можливість атак під чужим прапором.

    Станом на 30 серпня 2026 року юридична картина все ж залишається однозначнішою за політичні версії: ні німецький суд, ні міжнародний трибунал не встановили, що Росія організувала вибухи на Nord Stream. Німецька прокуратура наразі переслідує українських підозрюваних і вже висунула одному з них обвинувачення.

    Але так само некоректно говорити, що всі питання щодо російського сліду закриті. Присутність SS-750 біля майбутнього місця диверсії підтверджена данською стороною, а судно мало технічні можливості для підводних робіт. Що саме воно робило поблизу Борнгольма за чотири дні до вибухів — досі залишається одним із найбільш інтригуючих невирішених питань цієї справи.

    Тож новий виток дискусії навколо «Північних потоків» не скасовує німецьку версію — але суттєво ускладнює її. І поки слідство не дасть переконливої відповіді на питання про російські військові кораблі, можливості мінісубмарини та всі обставини маршруту Andromeda, остаточно поставити крапку в одній із найзагадковіших диверсій у Європі XXI століття буде складно.

  • Британія терміново готується до можливої війни з Росією: плани прискорили на п’ять років

    Британія терміново готується до можливої війни з Росією: плани прискорили на п’ять років

    Велика Британія прискорює підготовку держави та населення до сценарію великої воєнної або гібридної кризи на тлі дедалі жорсткішого протистояння з Росією. Частину заходів, які раніше планували реалізувати до 2035 року, тепер мають завершити вже до 2030-го. Йдеться не лише про посилення армії: британська влада готує механізми роботи уряду, енергетики, транспорту, лікарень, поліції та інших критично важливих систем у разі масштабної надзвичайної ситуації або прямого конфлікту. Про це пише Express.

    Як повідомляє The Telegraph, Кабінету міністрів доручили прискорити роботу над Home Defence Programme — програмою внутрішньої оборони, яка має поєднати цивільне та військове планування. Одним із її ключових елементів є оновлення так званого Government War Book — засекреченого комплексу урядових планів на випадок переходу країни від мирного життя до функціонування в умовах великої кризи чи війни.

    Це не означає, що британський уряд очікує російського нападу саме у 2030 році. Йдеться про горизонт оборонного планування: влада хоче, щоб до цього часу країна була значно краще підготовлена до загроз, і вважає, що чекати до середини наступного десятиліття вже ризиковано. Одне з джерел The Telegraph пояснило, що підготовку необхідно прискорити в цілому спектрі напрямків і діяти протягом найближчих років, а не наступного десятиліття.

    Причому ця робота почалася не зараз. Ще у квітні начальник Штабу оборони Великої Британії головний маршал авіації Річард Найтон розповів Sky News, що країна готує новий загальнонаціональний план переходу до воєнного режиму. Він має охопити не тільки Збройні сили, а й поліцію, лікарні, промисловість та інші цивільні структури. За словами Найтона, принципи старої британської «книги війни» адаптують до сучасного суспільства, сучасної інфраструктури та нового характеру загроз.

    Особливе місце відводиться критичній інфраструктурі. Лондон виходить із того, що електростанції, водопостачання, транспортні мережі та системи зв’язку повинні бути готовими не тільки до повеней, аварій або інших природних катастроф, але й до цілеспрямованих дій противника.

    Такий підхід прямо закріплений у британській Національній стратегії безпеки. В офіційному документі Росія названа найгострішою державною загрозою, а британська влада визнає, що після багатьох років відносної безпеки країна знову повинна активно готуватися до можливості прямої загрози своїй території — аж до сценарію воєнного часу. Стратегія окремо згадує російські кібератаки, диверсії та інші операції нижче порогу відкритої війни проти Великої Британії та її союзників по НАТО.

    Новий британський National Risk Register 2026, оприлюднений у липні та оновлений у серпні, також розглядає широкий спектр ризиків, здатних серйозно вплинути на країну та її інтереси. Документ використовується державними структурами, бізнесом та організаціями, які відповідають за стійкість країни, а населення окремо спрямовують до рекомендацій із підготовки до надзвичайних ситуацій.

    Тривожним нагадуванням про вразливість сучасної інфраструктури став недавній кіберінцидент в енергетичному секторі. Reuters повідомляв, що британський уряд провів брифінг для керівників енергетичних компаній після повідомлень про кібератаку, яку пов’язували з Іраном. Невеликий британський енергетичний об’єкт у липні був виведений з роботи на чотири дні. Водночас британська влада наголосила: об’єкт був малим, загрози для загальнонаціональної енергосистеми не виникло, перебоїв із постачанням електроенергії споживачам не було, а офіційна атрибуція атаки на той момент не була підтверджена.

    Саме цей нюанс важливий: твердження про те, що «Іран відключив британську електростанцію», поки не варто подавати як остаточно встановлений факт. Йдеться про атаку, яку ЗМІ та експерти пов’язували з Іраном, тоді як британські органи продовжували оцінювати обставини інциденту.

    Паралельно Лондон хоче залучити до системи національної стійкості звичайних громадян. Financial Times повідомляє, що восени британська влада планує інформаційну кампанію з практичними рекомендаціями щодо поведінки під час надзвичайних ситуацій. Серед них — наявність удома запасів питної води, продуктів тривалого зберігання та альтернативних джерел освітлення.

    Про ці плани 26 серпня пишуть і французькі медіа. Французьке Economie Matin зазначає, що британські домогосподарства готуватимуть до геополітичних криз та природних катастроф, а серед базових рекомендацій називаються вода, консервовані продукти та засоби освітлення. Видання також пов’язує прискорення підготовки з оцінками щодо зростання російської загрози приблизно до 2030 року.

    Це, однак, не кампанія в стилі «війна почнеться завтра». Британська влада намагається сформувати модель, за якої домогосподарства зможуть певний час самостійно функціонувати під час відключення електроенергії, проблем із водопостачанням, масштабної кібератаки, стихійного лиха чи іншої надзвичайної ситуації. Такий підхід зменшує навантаження на екстрені служби у перші години або дні кризи.

    Наймасштабнішою практичною перевіркою нової системи мають стати навчання у 2027 році. Британський уряд раніше заявив про підготовку найбільших за кілька десятиліть навчань із внутрішньої оборони. Вони повинні перевірити, як цивільні та військові структури взаємодіятимуть, якщо міжнародний конфлікт безпосередньо зачепить територію країни.

    Загострення відбувається й на дипломатичному рівні. Москва нещодавно пригрозила Лондону «наслідками» через повідомлення про застосування британських безпілотників Україною для ударів по об’єктах на території Росії. Російське посольство звинуватило Велику Британію у дедалі глибшому залученні у війну та ескалації конфлікту. Британська сторона відкинула російський тиск і заявила, що погрози Москви не змінять підтримку України.

    Саме тут важливо відділяти російські заяви від встановлених фактів: твердження Москви про «співучасть» Великої Британії є позицією російської сторони, а не юридично встановленим статусом Лондона. Британія розглядає свою військову допомогу як підтримку права України на захист від російського вторгнення.

    При цьому загроза, до якої готується Лондон, значно ширша за сценарій прямої висадки російських військ або ракетного удару по Британії. Найімовірнішим полем протистояння ще до можливої відкритої війни вважається так звана «сіра зона»: кібератаки, диверсії, втручання в роботу інфраструктури, інформаційні операції та інші дії, які можуть завдати значних збитків, але не обов’язково автоматично запускають механізм колективної оборони НАТО.

    У Національній стратегії безпеки Британії прямо сказано, що ворожа активність таких держав, як Росія та Іран, на британській території посилюється, а противники можуть заздалегідь створювати можливості для майбутнього конфлікту, щоб у потрібний момент завдати масштабного удару по енергетиці або ланцюгах постачання.

    Саме тому Лондон переходить від моделі, в якій війна розглядалася переважно як проблема Збройних сил, до концепції «всієї держави». У разі великої кризи стійкість армії залежатиме від того, чи працюватимуть електростанції, лікарні, транспорт, телекомунікації, водопостачання, підприємства оборонної промисловості та державне управління.

    Отже, повідомлення про прискорення британських оборонних планів не означає, що Лондон має інформацію про неминучий напад Росії. Але сам факт, що частину підготовки переносять із 2035-го на 2030 рік, оновлюють Government War Book, готують масштабні навчання та починають пояснювати населенню правила поведінки під час великих криз, свідчить про фундаментальну зміну оцінки безпекового середовища.

    Британська влада дедалі відкритіше виходить із того, що загроза великого конфлікту в Європі більше не є суто теоретичною, а перші удари потенційного противника можуть бути завдані не танками чи ракетами, а через комп’ютерні мережі, енергетику, транспорт та інші системи, від яких залежить повсякденне життя країни. Саме до такого сценарію Лондон тепер намагається підготуватися значно швидше.