Позначка: хакерська атака

  • Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    На інформаційні системи «Нової пошти» 1 жовтня здійснюється DDoS-атака. Компанія попередила клієнтів, що через це окремі цифрові сервіси можуть тимчасово працювати нестабільно, однак запевняє: ситуація залишається під контролем.

    Про атаку компанія повідомила у своєму офіційному Telegram-каналі. У «Новій пошті» зазначили, що ІТ-фахівці вже залучили резервні схеми роботи та продовжують протидіяти навантаженню на системи.

    Компанія не повідомляє про повну зупинку мережі чи доставки. Також наразі немає інформації про компрометацію персональних даних клієнтів або проникнення зловмисників у внутрішні системи. Офіційно йдеться саме про DDoS-атаку, основна мета якої — перевантажити онлайн-ресурс великою кількістю запитів і зробити його тимчасово недоступним або повільним.

    У повідомленні «Нової пошти» йдеться, що можливі лише незначні тимчасові складнощі в роботі сервісів, а компанія вже задіяла резервну інфраструктуру.

    Що може працювати нестабільно

    У компанії поки не деталізували, які саме сервіси зазнали найбільшого навантаження.

    Теоретично під час DDoS-атаки користувачі можуть стикатися з труднощами під час входу в застосунок або на сайт, створення електронних накладних, відстеження посилок чи роботи окремих онлайн-функцій. Водночас сама «Нова пошта» не заявляла, що всі ці сервіси обов’язково недоступні, тому говорити про масовий збій наразі підстав немає.

    Фізична робота відділень, поштоматів і логістичної мережі також офіційно не зупинена.

    Що таке DDoS-атака

    DDoS — це атака типу distributed denial of service, або «розподілена відмова в обслуговуванні».

    У такій схемі зловмисники одночасно надсилають до серверів величезну кількість запитів із багатьох пристроїв або мереж. Якщо навантаження перевищує можливості системи, легальні користувачі починають бачити помилки, затримки або взагалі не можуть отримати доступ до сервісу.

    При цьому DDoS сам по собі не означає, що хакери отримали доступ до баз даних чи викрали інформацію. Його головна ціль — порушення доступності сервісу.

    Саме тому компанії зазвичай використовують резервні сервери, балансування трафіку та системи фільтрації шкідливих запитів. «Нова пошта» повідомляє, що її ІТ-команда вже активувала резервні схеми.

    Компанія останнім часом пережила і фізичні атаки

    Кібератака відбулася на тлі серії російських ударів по логістичній інфраструктурі «Нової пошти».

    Останніми місяцями російські безпілотники неодноразово атакували відділення та сортувальні центри компанії. Зокрема, було пошкоджено або знищено об’єкти у Слов’янську, Дніпрі, Запоріжжі, Сумах та інших містах. Компанія в таких випадках переводила маршрути на резервні логістичні схеми, щоб уникати масових затримок.

    Окремо «Нова пошта» повідомляла про знищення частини Київського інноваційного термінала внаслідок російського удару. За даними компанії, було пошкоджено частину будівлі, сортувальне обладнання та вантажі, однак працівники перебували в укриттях і не постраждали. Після атаки логістику також перевели на резервні маршрути.

    Тобто компанія одночасно змушена захищати як фізичну інфраструктуру, так і цифрові системи.

    Це не перший цифровий збій

    Раніше «Нова пошта» вже повідомляла про тимчасову недоступність частини сервісів через технічні проблеми, а також попереджала клієнтів про фішингові кампанії, коли шахраї надсилали SMS нібито від імені компанії.

    В одному з таких випадків користувачам надсилали повідомлення про начебто неправильний поштовий індекс і пропонували перейти за посиланням. Насправді сторінки використовували для збору особистих та банківських даних. Компанія закликала не переходити за такими посиланнями й не передавати платіжну інформацію.

    Нинішній випадок відрізняється: «Нова пошта» офіційно називає його саме DDoS-атакою, тобто спробою перевантажити системи.

    Хто стоїть за атакою — невідомо

    Станом на момент публікації компанія не повідомила, хто може бути організатором кібератаки.

    Немає також офіційної інформації про її походження, масштаби ботнету чи тривалість атаки. Тому пов’язувати інцидент із конкретною державою, хакерським угрупованням або іншими атаками без підтвердження наразі некоректно.

    Відомо лише, що атака триває, системи компанії залишаються під навантаженням, а ІТ-команда працює над стабілізацією сервісів.

    Для клієнтів головне наразі — враховувати можливі тимчасові затримки в роботі онлайн-функцій і перевіряти інформацію тільки через офіційні канали «Нової пошти».

    Сама компанія в Telegram запевняє, що ситуація контрольована, а резервні схеми вже працюють.
  • Хакери зламали Foxconn: викрадені дані можуть зачепити Apple, Google і NVIDIA

    Хакери зламали Foxconn: викрадені дані можуть зачепити Apple, Google і NVIDIA

    Один із найбільших у світі контрактних виробників електроніки, тайванська компанія Foxconn, підтвердила факт масштабної кібератаки на частину своїх виробничих потужностей у Північній Америці. Інцидент, як повідомляє TechCrunch, вже спричинив втручання внутрішніх служб безпеки компанії та запуск масштабного розслідування, а також тимчасові перебої в роботі окремих підприємств.

    У Foxconn заявили, що постраждалі заводи поступово повертаються до нормального режиму роботи, однак компанія продовжує аналізувати можливі наслідки атаки для виробничих процесів і даних клієнтів. Водночас офіційно не уточнюється, які саме підприємства були атаковані, які системи зазнали компрометації та чи торкнулася атака критичної інфраструктури виробництва.

    Foxconn є ключовим партнером і підрядником для найбільших технологічних компаній світу, зокрема Apple, Google, NVIDIA, Intel та Dell. Саме тому інцидент уже привернув значну увагу у сфері глобальної кібербезпеки, оскільки навіть локальні збої на таких виробничих ланцюгах можуть впливати на постачання компонентів і готової продукції по всьому світу.

    Відповідальність за атаку взяло на себе хакерське угруповання Nitrogen, яке заявило, що змогло викрасти понад 11 мільйонів файлів із внутрішніх систем Foxconn. За їхніми твердженнями, серед отриманих даних є конфіденційна корпоративна інформація, що стосується як самої компанії, так і її великих клієнтів.

    Хакери оприлюднили частину нібито викрадених матеріалів, використовуючи їх як доказ успішного злому. Серед опублікованих файлів, за їх словами, є технічні документи, схеми продуктів, внутрішня переписка, а також фінансові матеріали. Водночас незалежної верифікації справжності цих даних наразі не проводилося, і компанія офіційно не підтвердила факт витоку клієнтської інформації.

    За інформацією фахівців з кібербезпеки, група Nitrogen працює за моделлю так званого подвійного вимагання. Це означає, що перед шифруванням систем і блокуванням доступу до даних зловмисники додатково викрадають інформацію, щоб використовувати її як важіль тиску. У разі відмови жертви від сплати викупу дані можуть бути оприлюднені або продані на чорному ринку. Така тактика стала однією з найпоширеніших серед сучасних кіберзлочинних угруповань і значно ускладнює реагування компаній на атаки.

    Експерти відзначають, що атака на Foxconn є особливо чутливою через масштаби компанії та її роль у глобальному виробничому ланцюгу. Foxconn виготовляє значну частину компонентів і збирає пристрої для провідних брендів, тому навіть потенційний витік технічної або фінансової інформації може мати наслідки для цілих галузей — від споживчої електроніки до серверного обладнання та систем штучного інтелекту.

    Компанія поки не розкриває, чи йдеться про компрометацію даних клієнтів у повному обсязі, і не уточнює, чи могли бути викрадені проєктні або комерційно чутливі матеріали партнерів. У Foxconn наголошують, що інцидент локалізовано, а заходи з посилення кіберзахисту вже впроваджуються.

    Водночас у галузі кібербезпеки зазначають, що подібні атаки часто мають відкладені наслідки, оскільки викрадені дані можуть використовуватися не лише для негайного шантажу, а й для довгострокових атак, промислового шпигунства або подальших зламів партнерських структур.

    Наразі розслідування триває, а офіційні регулятори та кіберпідрозділи вивчають масштаб інциденту та можливі ризики для міжнародних технологічних ланцюгів постачання.

  • “Нова пошта” під DDoS-атакою: сервіси працюють зі збоями

    “Нова пошта” під DDoS-атакою: сервіси працюють зі збоями

    Один із найбільших поштово-логістичних операторів України — Нова пошта — повідомив про масштабну DDoS-атаку на свої цифрові системи, через яку користувачі могли зіткнутися з перебоями у роботі застосунку та онлайн-сервісів компанії. Про кібератаку оператор офіційно заявив у своєму Telegram-каналі, наголосивши, що ситуація перебуває під контролем, а ІТ-команда вже активувала резервні схеми для підтримки стабільної роботи сервісів.

    У компанії уточнили, що йдеться саме про DDoS-атаку — тип кібератаки, під час якої сервери навмисно перевантажують величезною кількістю запитів, через що системи можуть працювати повільно, нестабільно або тимчасово ставати недоступними для користувачів. Такі атаки зазвичай не передбачають прямого втручання у внутрішні бази даних чи викрадення інформації, однак здатні суттєво впливати на роботу цифрової інфраструктури великих компаній.

    Через атаку частина клієнтів “Нової пошти” повідомляла про труднощі з входом у мобільний застосунок, оформленням відправлень, відстеженням посилок та використанням окремих онлайн-функцій. У соцмережах користувачі скаржилися на нестабільну роботу сервісів, затримки із завантаженням інформації та тимчасову недоступність окремих функцій додатка.

    У відповідь компанія заявила, що її ІТ-фахівці оперативно почали протидію атаці та перевели частину систем на резервні механізми роботи. У “Новій пошті” також наголосили, що ключові сервіси продовжують працювати, а команда робить усе можливе для повної стабілізації систем у найкоротші терміни.

    Це вже не перший подібний інцидент для компанії за останній час. У квітні “Нова пошта” вже повідомляла про масштабний технічний збій, через який користувачі тимчасово не могли увійти у застосунок або скористатися окремими сервісами. Тоді оператор заявляв про оперативне відновлення роботи після усунення проблем.

    На тлі повномасштабної війни Україна залишається однією з головних цілей кібератак у Європі. Під ударами регулярно опиняються державні сервіси, банки, логістичні оператори, енергетичні компанії та телекомунікаційна інфраструктура. Українські компанії вже кілька років працюють в умовах постійної цифрової загрози та змушені регулярно модернізувати системи кіберзахисту.

    Зокрема, у березні цього року державний Ощадбанк повідомляв про спрацювання протоколів безпеки через підозру на DDoS-атаку. Тоді сервери банку тимчасово відключали для захисту інфраструктури та недопущення перевантаження систем. Подібні інциденти також неодноразово фіксувалися у роботі державних сервісів, банківських застосунків та телекомунікаційних платформ.

    Експерти з кібербезпеки зазначають, що DDoS-атаки часто використовуються не лише для створення технічних проблем, а й як елемент психологічного тиску та спроб дестабілізувати роботу важливих сервісів. Особливо це стосується великих логістичних операторів, які забезпечують доставку товарів, документів і гуманітарних вантажів по всій країні.

    “Нова пошта” сьогодні залишається однією з ключових логістичних компаній України. Мережа оператора охоплює тисячі відділень, поштоматів і пунктів видачі, а сервісами компанії щодня користуються мільйони українців. Після початку повномасштабного вторгнення компанія стала одним із важливих елементів логістичної інфраструктури країни, забезпечуючи доставку товарів, медикаментів, волонтерської допомоги та гуманітарних вантажів навіть у прифронтові регіони.

    На цьому тлі будь-які перебої у роботі цифрових систем компанії одразу викликають значний суспільний резонанс. У соцмережах користувачі активно обговорювали ситуацію та ділилися скриншотами помилок у застосунку. Частина клієнтів також цікавилася, чи можуть затримки у роботі сервісів вплинути на доставку посилок.

    У самій “Новій пошті” наголошують, що фізична логістика та доставка відправлень продовжують працювати у штатному режимі, а команда ІТ-фахівців цілодобово працює над ліквідацією наслідків атаки. Компанія також подякувала користувачам за терпіння та розуміння у зв’язку з тимчасовими труднощами.

    Фахівці з кібербезпеки підкреслюють, що український бізнес фактично живе в умовах постійної цифрової війни, а масштабні компанії на кшталт “Нової пошти” є пріоритетними цілями для хакерських атак через їхню роль у забезпеченні стабільної роботи економіки та критично важливої логістики країни.

  • Джерела повідомляють про можливу хакерську атаку на енергосистему України

    Джерела повідомляють про можливу хакерську атаку на енергосистему України

    За інформацією наших джерел, на всю енергосистему України йде масштабна хакерська атака.

    Нагадаємо, на офіційному телеграм-каналі Першого віцепрем’єр-міністра — Міністра енергетики України Дениса Шмигаля зʼявився перший офіційний коментар відносно  каскадного відключення в електроенергетичній мережі України:

    «Сьогодні о 10:42 відбулось технологічне порушення з одночасним відключенням лінії 400 кВ між енергосистемами Румунії та Молдови та лінії 750 кВ між західною та центральною частинами України. Що спричинило каскадне відключення у електроенергетичній мережі України й спрацювання автоматичних захистів на підстанціях. Були розвантажені блоки атомних електростанцій. Наразі у м.Києві, Київській, Житомирській, Харківській областях диспетчером застосовано спеціальні графіки аварійних відключень. Енергетики «Укренерго» працюють над відновленням електропостачання. Протягом найближчих годин світло буде відновлено», – зазначив Денис Шмигаль.

    Дроповнення:
    Як повідомляє офіційний канал Мінцифри: «Аварійна ситуація в енергосистемі не була спричинена кібератакою».

    Як озвучив Президент, аварія сталася через «технологічні причини на лініях між енергосистемами України та Молдови».

  • «Київстар» відновлює роботу після хакерської атаки: ситуація на сьогодні

    «Київстар» відновлює роботу після хакерської атаки: ситуація на сьогодні

    Оператор зв’язку «Київстар», який став жертвою хакерської атаки 12 грудня, повідомив про поступове відновлення своїх мереж та сервісів. За інформацією компанії, станом на сьогодні, мережа “Домашнього інтернету” відновлена на 93%.

    У повідомленні на сторінці компанії у Facebook зазначено, що у деяких населених пунктах можуть виникати короткочасні складнощі зі зв’язком, але фахівці працюють над їх вирішенням. Компанія приносить вибачення за можливі незручності та висловлює вдячність за терпіння користувачів.

    “Київстар” також зазначив, що разом із відновленням мережі планує надати компенсації абонентам, які були вимушені тимчасово залишитися без зв’язку.

    Хоча причини атаки поки не повністю визначені, служба безпеки України вже відкрила кримінальне провадження та розглядає версію про можливий російський слід у цьому інциденті.

    За словами представників “Київстар”, цей інцидент є складним та вимагає співпраці зі службами безпеки та іншими органами влади для повного вияснення обставин. Компанія зобов’язується продовжити сприяти розслідуванню та вживати заходів для подальшого підвищення кібербезпеки.

  • “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Ми, хакери “Солнцепек”, беремо на себе повну відповідальність за кібератаку на “Київстар”. Ми знищили 10 тисяч комп’ютерів, понад 4 тисячі серверів, усі системи хмарного зберігання даних та резервного копіювання”, – таку заяву розмістило угрупування на своєму телеграм-каналі.

    Російські хакери пояснили, що атакували “Київстар”, оскільки “компанія забезпечує зв’язком ЗСУ, а також державні органи і силові структури України”.

    Вони також пригрозили кібератаками іншим компаніям, які допомагають українській армії.

    Раніше за напад на “Київстар” взяли відповідальність інші російські хакери з угруповання KILLNET. 12 грудня вони заявили про це у своєму телеграмі, однак жодних доказів не надали.

    12 грудня Служба безпека України як одну з версій атаки назвали російський слід. Там відкрили провадження одразу за вісьмома статтями Кримінального кодексу України, зокрема несанкціоноване втручання в роботу інформаційних систем, державна зрада, диверсія та ведення агресивної війни.

    13 грудня у спецслужбі уточнили свою позицію.

    “Відповідальність за атаку вже взяло на себе одне з російських псевдохакерських угруповань. Воно є хакерським підрозділом головного управління генштабу збройних сил РФ (більш відомого як ГРУ), яке таким чином публічно легалізує результати своєї злочинної діяльності”, – йдеться у заяві СБУ.

    Співрозмовник ВВС у спецслужбі уточнив, що йдеться саме про “Солнцепек”.

    “СБУ продовжує документувати кібератаку РФ по цивільній інфраструктурі України як черговий воєнний злочин росіян”, – заявили в СБУ.

    Ввечері 12 грудня “Київстар” повідомив, що сподівається відновити свої сервіси 13 грудня. Проте директор компанії у розмові з журналістами припустив, що відновлення зв’язку може забрати більше часу.

    При цьому абоненти домашнього інтернету “Київстар” вже повідомляють про відновлення сервісу.

    Офіційно влада Росії не коментувала атаку на “Київстар”.

    “Солнцепек”

    “Київстар” – можливо, не перший об’єкт нападу російських хакерів “Солнцепека”.

    Навесні цього року угруповання активно публікувало інформацію про завдання шкоди різним українським структурам, серед яких – сайти “Суспільного”, “24 Каналу”, українські провайдери, міністерство інфраструктури та Південний гірничо-збагачувальний комбінат.

    Спеціалізоване IT-видання DEV.UA писало, що “Солнцепек” може курувати Головне розвідувальне управління Росії.

    Діяльність угрупування також пов’язують з підтримуваною Кремлем хакерською групою Sandwоrm, вказувало видання із посиланням на свої джерела у Держспецзв’язку.

    “Sandworm – це елітний підрозділ російських хакерів, який працює на Кремль. Саме воно поширювало вірус NotPetya, що знищував дані на комп’ютерах комерційних та урядових структур у всьому світі, завдаючи лише однією диверсією збитків на 10 млрд доларів”, – зазначає DEV.UA і додає, що Sandworm підпорядковується Головному розвідувальному управлінню Росії.

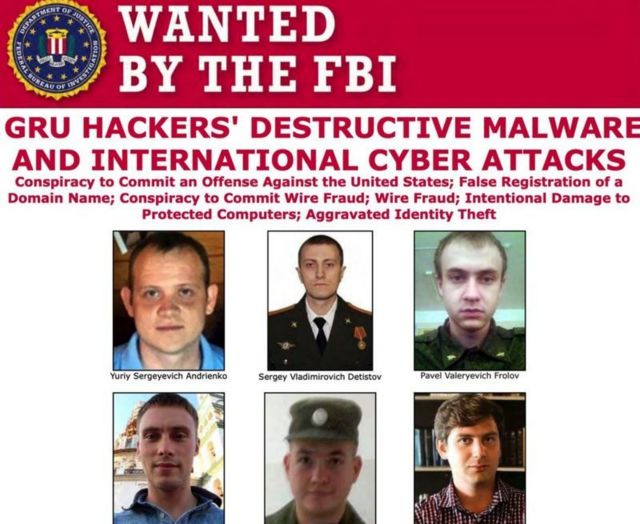
    Сполучені Штати оприлюднили плакат з іменами кількох людей, які, на їхню думку, є частиною хакерської групи Sandworm і яких розшукує ФБР

    Що відомо про атаку на “Київстар” і коли буде зв’язок

    Зранку 12 грудня в роботі одного з найбільших мобільних операторів України -“Київстару” – стався технічний збій.

    Згодом у компанії підтвердили, що стали жертвою “потужної хакерської атаки”.

    Генеральний директор компанії Олександр Комаров заявив, що зруйнована частина віртуальної ІТ-інфраструктури.

    Збій вплинув на зв’язок, інтернет, роботу банківських терміналів та автоматичні системи в деяких регіонах, наприклад, оповіщення чи вимкнення вуличного світла вранці.

    Компанія залучила правоохоронців та спеціальні служби для фіксації наслідків втручання в роботу.

    За словами Комарова, персональні дані абонентів не скомпрометовані, фахівці працюють над усуненням несправностей.

    “Ми не бачили ніякої атипічної поведінки трафіку. Наша базова версія, що ціль – руйнування інфраструктури, покласти критичну інфраструктуру країни. Можливо, для того, щоб спаплюжити візит президента в США, додати щось до енергетичних блекаутів, впливати на моральний дух українців через інші важелі”, – розповів Комаров в інтерв’ю Forbes.UA.

    Він також не назвав точних термінів повного відновлення інфраструктури після атаки російських хакерів, хоча пресслужба компанії обіцяла подолання проблем вже 13 грудня.

    “Це найважче питання сьогодні, тому що я не хочу цим спекулювати. У нас є декілька сценаріїв”.

    За попередніми розрахунками, 13 грудня планується відновити фіксований інтернет для домогосподарств, а також розпочати запуск мобільного зв’язку та інтернету.

    “Базовий сценарій – я сподіваюся, що ми завтра (13 грудня) почнемо відновлювати цей сервіс. Але є дуже великий рівень невизначеності. Ви відновлюєте працездатність якоїсь системи, і у вас починають вилазити нові проблеми”, – заявив директор.

    Держспецзв’язку також 13 грудня уточнило, чому не працює внутрішній роумінг між операторами мобільного зв’язку.

    “Для уникнення перевантаження мереж інших операторів, за запитом СБУ, Національний центр оперативно-технічного управління мережами телекомунікацій видав розпорядження про тимчасове блокування послуги національного роумінгу для абонентів “Київстар”, – заявили у відомстві.

    Тому перемкнутись на мережу інших операторів клієнти “Київстару” наразі не можуть.

    Кіберфахівці Служби безпеки України та спеціалісти “Київстару” у взаємодії з іншими державними органами продовжують відновлювати мережу після вчорашньої хакерської атаки.

  • Атака на “Київстар”: “хакерське” угрупування ГУР РФ взяло на себе всю відповідальність

    Атака на “Київстар”: “хакерське” угрупування ГУР РФ взяло на себе всю відповідальність

    Спеціалізована частина російського Головного Розвідувального Управління (ГРУ), яка приховується за фасадом псевдохакерської групи, оголосила відповідальність за атаку на мобільного оператора “Київстар” 12 грудня. Про це повідомляє Служба безпеки України.

    У повідомленні СБУ зазначається, що “одне з російських псевдохакерських угруповань взяло на себе відповідальність за атаку”. Це угруповання є частиною хакерського підрозділу ГРУ, який публічно легалізує результати своєї злочинної діяльності.

    Кіберексперти Служби безпеки України зараз активно співпрацюють з фахівцями “Київстар” для відновлення мережі після вчорашньої хакерської атаки.

    За попередніми розрахунками, 13 грудня планується відновлення фіксованого інтернету для домогосподарств, а також запуск мобільного зв’язку та інтернету. Проте, відновлення всіх послуг вимагає часу через критичні ураження цифрової інфраструктури “Київстару”, завданих під час атаки.

    СБУ продовжує документувати кібератаку Росії як воєнний злочин, звертаючи увагу на агресію проти цивільної інфраструктури України.