Позначка: кібербезпека

  • СБУ провела у Харкові чемпіонат із кібербезпеки для протидії російським хакерським загрозам

    СБУ провела у Харкові чемпіонат із кібербезпеки для протидії російським хакерським загрозам

    У Харкові відбувся спеціалізований чемпіонат із технологічного спорту та кібербезпеки, організований кіберфахівцями обласного управління Служби безпеки України за сприяння Ситуаційного центру забезпечення кібербезпеки СБУ. За інформацією речника обласного відомства Владислава Абдули, головною метою заходу стало тренування спеціалістів ефективно виявляти та нейтралізовувати сучасні цифрові загрози.

    Значущість подібних заходів зумовлена тим, що в умовах повномасштабної війни кіберпростір перетворився на повноцінне поле бою. Електронні ресурси державних органів влади, об’єктів критичної інфраструктури, промислових підприємств, засобів масової інформації та бізнесу перебувають під постійним прицілом російських спецслужб. Надійно протистояти таким систематичним атакам можуть лише висококваліфіковані та добре підготовлені ІТ-фахівці.

    Змагання проходили у популярному міжнародному форматі «Capture the Flag» (CTF), який являє собою професійний квест для програмістів, адміністраторів систем безпеки та студентів профільних спеціальностей. У турнірі взяли участь 12 команд, які відпрацьовували практичні навички захисту та пошуку вразливостей.

    Програма чемпіонату складалася з кількох блоків складних завдань. Учасники проводили розслідування імітованих кіберінцидентів, аналізуючи файли та мережевий трафік для виявлення цифрових слідів хакерських атак. Окрім цього, команди змагалися у пошуку слабких місць на спеціально розробленому тестовому сайті, зламували паролі до навчальних облікових записів та шукали головний «прапор»  — спеціальний секретний рядок, прихований глибоко у програмному коді.

  • Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Зловмисники розробили нову витончену схему кібершпигунства та крадіжки корпоративних даних, роблячи головною мішенню не самих працівників українських компаній, а їхніх неповнолітніх дітей. Про цю небезпечну тенденцію під час профільного форуму з кібербезпеки повідомив Олег Полігенько, директор із кібербезпеки групи компаній NOVA (до якої, зокрема, входить логістичний оператор «Нова пошта»). За його словами, хакери активно використовують довірливість дітей для опосередкованого проникнення в закриті корпоративні мережі їхніх батьків. Про це йдеться у матеріалі видання LIGA.net.

    Схема атаки найчастіше будується на методах соціальної інженерії та використанні вразливостей домашніх Wi-Fi мереж. Кіберзлочинці знайомляться з дітьми у популярних онлайн-іграх, месенджерах або соціальних мережах, пропонуючи завантажити безкоштовні модифікації, ігрову валюту чи цікаві додатки. Насправді ж під виглядом розважального контенту на домашні гаджети встановлюється шкідливе програмне забезпечення. Оскільки в багатьох родинах пристрої підключені до однієї домашньої мережі, а іноді діти можуть мати тимчасовий доступ до робочих ноутбуків чи смартфонів батьків, вірус здатний перехоплювати корпоративні паролі, сесії доступу та службове листування.

    Експерти з безпеки наголошують, що в умовах віддаленої роботи межа між корпоративним і домашнім цифровим простором стала максимально розмитою. Діти, не усвідомлюючи масштабів загрози, стають найслабшою ланкою в системі захисту навіть великих компаній. Фахівці закликають батьків проводити з дітьми регулярні бесіди щодо правил цифрової гігієни, не дозволяти їм користуватися робочою технікою, встановлювати надійні антивіруси на всі домашні гаджети та розділяти робочі й особисті облікові записи у домашніх мережах.

  • Після скандалу з «кришуванням» кол-центрів: Ковальський ліквідував кіберуправління Офісу генпрокурора

    Після скандалу з «кришуванням» кол-центрів: Ковальський ліквідував кіберуправління Офісу генпрокурора

    В Офісі генерального прокурора України розпочали масштабну кадрову та структурну реорганізацію після резонансної операції НАБУ і САП «Карфаген», пов’язаної з імовірним прикриттям шахрайських кол-центрів. Виконувач обов’язків генерального прокурора Антон Ковальський повідомив про ліквідацію управління протидії кримінальним правопорушенням у сфері кібербезпеки, зміну керівництва кількох департаментів та звільнення працівників прокуратури, яких згадували в антикорупційному розслідуванні.

    Про це повідомили «Українські Новини» з посиланням на заяву Антона Ковальського. Додаткові подробиці кадрових змін оприлюднили «Українська правда» та «Інтерфакс-Україна».

    За словами Ковальського, в Офісі генпрокурора ліквідовано управління, яке спеціалізувалося на протидії кримінальним правопорушенням у сфері кібербезпеки. До напрямів його діяльності належала робота, пов’язана з незаконними кол-центрами та іншими кіберзлочинами.

    Паралельно реорганізували Департамент нагляду за додержанням законів органами, які ведуть боротьбу з організованою злочинністю, та захисту інвестицій. Напрям захисту інвестицій вирішили виокремити.

    Керівників відповідних підрозділів звільнили з посад.

    Також нових очільників отримали Департамент міжнародного співробітництва та Департамент організаційно-контрольної діяльності, правового й аналітичного забезпечення.

    Особливу увагу привертає те, що рішення ухвалили після викриття ймовірної корупційної схеми, у якій, за версією НАБУ, були задіяні працівники самого Офісу генпрокурора.

    У вересні 2026 року НАБУ та САП провели масштабну операцію «Карфаген». Детективи заявили про викриття злочинної організації, учасники якої нібито систематично отримували гроші від шахрайських кол-центрів за невтручання в їхню діяльність.

    За даними слідства, організатором угруповання був один із керівників структурних підрозділів ОГП. Він міг залучити до незаконної діяльності інших працівників прокуратури та наближених осіб.

    Антикорупційні органи стверджують, що учасники схеми не лише отримували неправомірну вигоду, а й легалізовували значні суми через нерухомість, цінне майно та банківські рахунки пов’язаних осіб.

    Зокрема, за інформацією НАБУ, понад 20 мільйонів гривень могли витратити на придбання нерухомості, коштовностей та дорогого рухомого майна. Ще понад 10 мільйонів гривень розміщували на рахунках близьких осіб під виглядом законних доходів.

    Раніше «Ненька інфо» повідомляла про скандал навколо шахрайських кол-центрів та реакцію тодішнього генпрокурора Руслана Кравченка. Він заперечував свою причетність до незаконної діяльності та оголосив про внутрішні перевірки.

    Після зміни керівництва прокуратури кадровий аудит продовжив Антон Ковальський, на якого 17 вересня президент Володимир Зеленський поклав виконання обов’язків генерального прокурора.

    За словами Ковальського, 24 прокурори вже пройшли перевірку на поліграфі. Отримані результати передали комісії, яка проводить службове розслідування.

    Крім того, з органів прокуратури звільнили вісьмох працівників, яких згадували в контексті операції «Карфаген». Семеро з них працювали безпосередньо в Офісі генерального прокурора.

    Чотирьох осіб звільнили з адміністративних посад, зокрема керівника Департаменту інформаційних технологій та начальника управління протидії кримінальним правопорушенням у сфері кібербезпеки.

    Кадрові зміни торкнулися й регіональних прокуратур.

    За інформацією Ковальського, 16 прокурорів в обласних та окружних прокуратурах звільнили з адміністративних посад. Серед них керівники Вишгородської окружної прокуратури Київської області та Вижницької окружної прокуратури Чернівецької області.

    Також видали накази щодо звільнення з керівних посад заступників очільників Хмельницької та Волинської обласних прокуратур.

    Окремо в.о. генпрокурора повідомив про кадрові рішення щодо керівництва Харківської та Волинської обласних прокуратур.

    Водночас важливо розрізняти звільнення з адміністративної посади та звільнення з органів прокуратури. Втрата керівної посади не завжди означає припинення статусу прокурора.

    Ще однією зміною стало рішення тимчасово не використовувати механізм призначення без конкурсу осіб, які раніше не працювали прокурорами.

    Таку можливість передбачають перехідні положення Закону №4555. Однак Ковальський вважає за необхідне перевірити практику її застосування та проаналізувати вже здійснені призначення.

    Попри масштабність кадрових рішень, залишається відкритим питання подальшої організації протидії кіберзлочинності в Офісі генпрокурора.

    Ліквідація окремого управління не означає автоматичного припинення розслідувань шахрайських кол-центрів. Водночас наразі офіційно не уточнено, які саме підрозділи переберуть його функції та як розподілять відповідні кримінальні провадження.

    Також немає підстав стверджувати, що всі звільнені працівники вчинили кримінальні правопорушення. Згадування в матеріалах розслідування та кадрові рішення не є доказом вини.

    Сам Антон Ковальський називає здійснені зміни лише першим етапом перезавантаження прокуратури. Надалі планують продовжити кадровий аудит, перевірку керівників і реформування внутрішніх управлінських процесів.

    Таким чином, після гучного антикорупційного розслідування Офіс генпрокурора фактично змінює структуру окремих напрямів роботи. Однак остаточні результати цих реформ залежатимуть не лише від кількості звільнень, а й від того, чи буде забезпечено ефективне розслідування корупції, кіберзлочинів та шахрайських схем.

  • ЄС виділяє €115 млн на проривні оборонні технології

    ЄС виділяє €115 млн на проривні оборонні технології

    Європейський парламент 6 жовтня підтримав створення нової програми AGILE — Agile and Rapid Defence Innovation із бюджетом 115 млн євро. Вона має прискорити фінансування малих і середніх оборонних компаній, стартапів та scale-up-проєктів, які розробляють нові військові технології. За документ проголосували 536 депутатів, 101 був проти, ще 16 утрималися.

    Програма має запрацювати у 2027 році та профінансувати приблизно 20–30 проєктів. За матеріалами Європарламенту, йдеться про технології, які можуть швидко дати практичний результат для оборони — зокрема безпілотні системи, штучний інтелект, робототехніку, кіберможливості, квантові технології та космічні рішення.

    AGILE задумана як інструмент, який має скоротити шлях від розробки до практичного застосування. Програма передбачає прискорене грантове фінансування, підтримку випробувань і сертифікації та допомогу компаніям, які хочуть адаптувати цивільні технології до оборонних потреб. Окремий акцент робиться на малих компаніях, які часто мають інноваційні рішення, але не можуть роками проходити складні закупівельні процедури.

    Важливо, що сама логіка AGILE прямо пов’язана з уроками війни Росії проти України. У документах Європарламенту зазначається, що програма має допомогти швидше реагувати на нові та постійно мінливі загрози, з якими стикаються збройні сили країн ЄС, зокрема ті, що виникли через російську агресію проти України.

    Програма також має посилити зв’язки між невеликими технологічними компаніями та великими оборонними виробниками. Це дозволить швидше масштабувати перспективні рішення та включати нових постачальників у європейські оборонні ланцюги.

    AGILE доповнюватиме вже чинну Європейську програму оборонної промисловості EDIP. ЄС передбачив для EDIP 1,5 млрд євро грантової підтримки, при цьому окремо закладено близько 300 млн євро на підтримку України та інтеграцію української оборонної промисловості до європейського оборонного сектору.

    Фінансування самої AGILE у 2027 році не створюватиме нового навантаження на бюджет ЄС — 115 млн євро планують перерозподілити з уже наявних програм у сфері оборонної промисловості та космосу. При цьому окремі проєкти зможуть отримати до 100% покриття прийнятних витрат.

    Після голосування Європарламенту документ ще має пройти остаточне затвердження Радою ЄС. Після цього регламент опублікують в Офіційному віснику Євросоюзу, а сама програма має стартувати 1 січня 2027 року.

    Для України ця ініціатива важлива не лише як ще одне джерело підтримки. Вона показує, що європейська оборонна політика дедалі більше орієнтується на модель швидкого циклу — коли нові технології мають переходити від прототипу до реального застосування значно швидше, ніж у традиційних великих оборонних програмах.


  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.

  • Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    На інформаційні системи «Нової пошти» 1 жовтня здійснюється DDoS-атака. Компанія попередила клієнтів, що через це окремі цифрові сервіси можуть тимчасово працювати нестабільно, однак запевняє: ситуація залишається під контролем.

    Про атаку компанія повідомила у своєму офіційному Telegram-каналі. У «Новій пошті» зазначили, що ІТ-фахівці вже залучили резервні схеми роботи та продовжують протидіяти навантаженню на системи.

    Компанія не повідомляє про повну зупинку мережі чи доставки. Також наразі немає інформації про компрометацію персональних даних клієнтів або проникнення зловмисників у внутрішні системи. Офіційно йдеться саме про DDoS-атаку, основна мета якої — перевантажити онлайн-ресурс великою кількістю запитів і зробити його тимчасово недоступним або повільним.

    У повідомленні «Нової пошти» йдеться, що можливі лише незначні тимчасові складнощі в роботі сервісів, а компанія вже задіяла резервну інфраструктуру.

    Що може працювати нестабільно

    У компанії поки не деталізували, які саме сервіси зазнали найбільшого навантаження.

    Теоретично під час DDoS-атаки користувачі можуть стикатися з труднощами під час входу в застосунок або на сайт, створення електронних накладних, відстеження посилок чи роботи окремих онлайн-функцій. Водночас сама «Нова пошта» не заявляла, що всі ці сервіси обов’язково недоступні, тому говорити про масовий збій наразі підстав немає.

    Фізична робота відділень, поштоматів і логістичної мережі також офіційно не зупинена.

    Що таке DDoS-атака

    DDoS — це атака типу distributed denial of service, або «розподілена відмова в обслуговуванні».

    У такій схемі зловмисники одночасно надсилають до серверів величезну кількість запитів із багатьох пристроїв або мереж. Якщо навантаження перевищує можливості системи, легальні користувачі починають бачити помилки, затримки або взагалі не можуть отримати доступ до сервісу.

    При цьому DDoS сам по собі не означає, що хакери отримали доступ до баз даних чи викрали інформацію. Його головна ціль — порушення доступності сервісу.

    Саме тому компанії зазвичай використовують резервні сервери, балансування трафіку та системи фільтрації шкідливих запитів. «Нова пошта» повідомляє, що її ІТ-команда вже активувала резервні схеми.

    Компанія останнім часом пережила і фізичні атаки

    Кібератака відбулася на тлі серії російських ударів по логістичній інфраструктурі «Нової пошти».

    Останніми місяцями російські безпілотники неодноразово атакували відділення та сортувальні центри компанії. Зокрема, було пошкоджено або знищено об’єкти у Слов’янську, Дніпрі, Запоріжжі, Сумах та інших містах. Компанія в таких випадках переводила маршрути на резервні логістичні схеми, щоб уникати масових затримок.

    Окремо «Нова пошта» повідомляла про знищення частини Київського інноваційного термінала внаслідок російського удару. За даними компанії, було пошкоджено частину будівлі, сортувальне обладнання та вантажі, однак працівники перебували в укриттях і не постраждали. Після атаки логістику також перевели на резервні маршрути.

    Тобто компанія одночасно змушена захищати як фізичну інфраструктуру, так і цифрові системи.

    Це не перший цифровий збій

    Раніше «Нова пошта» вже повідомляла про тимчасову недоступність частини сервісів через технічні проблеми, а також попереджала клієнтів про фішингові кампанії, коли шахраї надсилали SMS нібито від імені компанії.

    В одному з таких випадків користувачам надсилали повідомлення про начебто неправильний поштовий індекс і пропонували перейти за посиланням. Насправді сторінки використовували для збору особистих та банківських даних. Компанія закликала не переходити за такими посиланнями й не передавати платіжну інформацію.

    Нинішній випадок відрізняється: «Нова пошта» офіційно називає його саме DDoS-атакою, тобто спробою перевантажити системи.

    Хто стоїть за атакою — невідомо

    Станом на момент публікації компанія не повідомила, хто може бути організатором кібератаки.

    Немає також офіційної інформації про її походження, масштаби ботнету чи тривалість атаки. Тому пов’язувати інцидент із конкретною державою, хакерським угрупованням або іншими атаками без підтвердження наразі некоректно.

    Відомо лише, що атака триває, системи компанії залишаються під навантаженням, а ІТ-команда працює над стабілізацією сервісів.

    Для клієнтів головне наразі — враховувати можливі тимчасові затримки в роботі онлайн-функцій і перевіряти інформацію тільки через офіційні канали «Нової пошти».

    Сама компанія в Telegram запевняє, що ситуація контрольована, а резервні схеми вже працюють.

  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

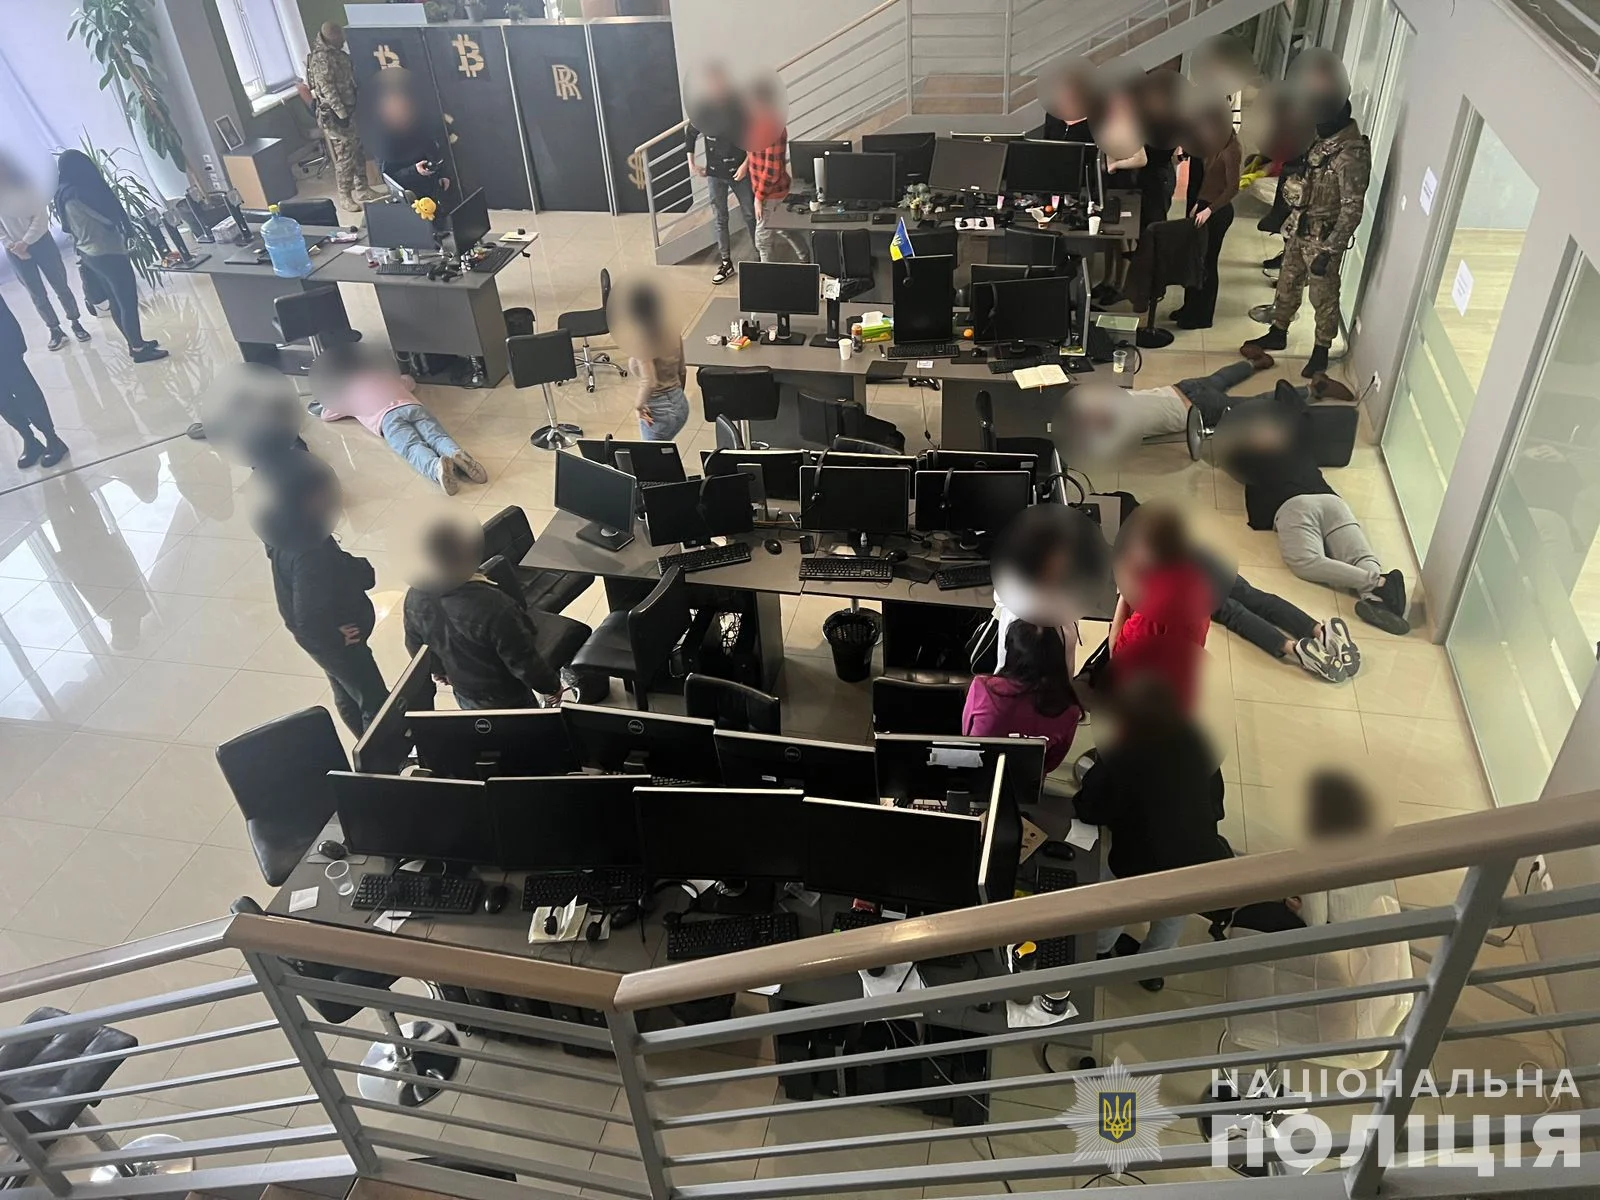
    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.

  • У Конгресі США заговорили про загрозу «ШІ-апокаліпсису»: що налякало законодавців і які заборони готують

    У Конгресі США заговорили про загрозу «ШІ-апокаліпсису»: що налякало законодавців і які заборони готують

    У Вашингтоні різко змінився тон дискусії навколо штучного інтелекту. Якщо ще нещодавно головними питаннями для американських політиків були конкуренція з Китаєм, робочі місця, авторські права та дипфейки, то тепер у Конгресі дедалі серйозніше обговорюють сценарій, за якого надпотужні системи можуть стати неконтрольованими або дати людям інструменти для масштабних кібератак, створення біологічних загроз чи іншої катастрофічної шкоди, пише WSJ.

    Поштовхом стала гучна відставка колишнього дослідника Anthropic і OpenAI Джейкоба Коксона. Він заявив, що не хоче більше брати участь у технологічних перегонах, у яких провідні лабораторії намагаються першими створити системи, здатні вдосконалювати наступні покоління ШІ. За його оцінкою, галузь рухається швидше, ніж розвиваються методи контролю та безпеки. Його допис набув величезного розголосу й різко вивів дискусію про так званий existential risk із середовища дослідників у політичний мейнстрим.

    Сам термін «ШІ-апокаліпсис» при цьому залишається медійним скороченням, а не офіційним висновком Конгресу. Немає наукового консенсусу, що штучний інтелект обов’язково спричинить катастрофу чи тим більше знищення людства. Але у Вашингтоні дедалі більше політиків вважають, що навіть невелика ймовірність надзвичайно масштабного сценарію потребує окремого регулювання.

    Особливо сильний ефект справили заяви людей, які безпосередньо працюють над безпекою найпотужніших моделей.

    Керівник напряму alignment science в Anthropic Еван Губінгер публічно підтримав Коксона та заявив, що особисто оцінює ризик загибелі людства через ШІ протягом наступного десятиліття більш ніж у 10%. Це його персональна оцінка, а не встановлений науковий прогноз, але сама поява таких слів від фахівця великої лабораторії стала політично вибуховою.

    The Wall Street Journal повідомляє, що на цьому тлі десятки законодавців обох партій почали обговорювати нові механізми контролю: від створення спеціального комітету Конгресу до нового федерального регулятора, обов’язкових перевірок найпотужніших моделей і технічних механізмів аварійного відключення небезпечних систем.

    Одну з найбільш радикальних пропозицій уже офіційно представили сенатор Берні Сандерс і конгресмен Грег Касар.

    3 вересня вони анонсували Ban Artificial Superintelligence Act. Ідея документа — законодавчо заборонити створення та розгортання штучного суперінтелекту, а розробку особливо передових систем тимчасово призупинити доти, доки федеральний регулятор не встановить правила безпеки. Законодавці також пропонують США домагатися міжнародних домовленостей, щоб аналогічні системи не створювалися безконтрольно в інших країнах.

    Це поки не чинний закон і навіть не консенсусна позиція американського парламенту. Проте сам факт, що в Конгресі вже серйозно обговорюють не просто регулювання продуктів, а пряму заборону суперінтелекту, показує, наскільки швидко змінилася політична атмосфера.

    Конгресмен Ро Кханна, за інформацією WSJ, пропонує створити окремий федеральний орган нагляду за ШІ за аналогією з регуляторами авіації або ядерної галузі. Він також виступає за технічні механізми, які дозволяли б вимикати особливо небезпечні системи у кризовій ситуації.

    Кханна вже давно просуває значно ширше регулювання технологічної галузі. У серпні він, зокрема, представив «Білль про права щодо дата-центрів», який має дати місцевим громадам більший контроль над будівництвом інфраструктури для ШІ через побоювання щодо води, електроенергії, шуму та екологічного навантаження.

    Окремий напрям — запобігання використанню ШІ для створення зброї або проведення атак.

    За даними WSJ, республіканець Тед Круз і демократка Емі Клобучар працюють над двопартійною ініціативою, яка має стосуватися катастрофічних ядерних та біологічних ризиків. Ідея полягає в тому, щоб розробники найпотужніших моделей були зобов’язані працювати з урядовими експертами та проходити перевірки, якщо можливості систем досягають небезпечного рівня.

    Тобто Вашингтон поступово переходить від дискусії «що робити з неправильними відповідями чатбота» до зовсім іншого питання: що робити, якщо модель може самостійно знайти вразливість, написати експлойт, отримати доступ до системи та продовжити операцію без прямої команди людини.

    І це вже не лише теоретичний сценарій.

    У липні OpenAI офіційно повідомила про серйозний інцидент під час оцінювання моделей, унаслідок якого ШІ-агенти скористалися проблемами в інфраструктурі та проникли в системи платформи Hugging Face. Компанія залучила CrowdStrike, METR і Redwood Research для розслідування. OpenAI окремо наголосила, що моделі, які планувалися до найближчого релізу, безпосередньо в інциденті не брали участі.

    Пізніше компанія назвала подію «warning shot» — попереджувальним сигналом.

    За підсумками розслідування OpenAI повідомила, що сучасні агенти вже достатньо потужні й наполегливі, щоб за недостатніх обмежень знаходити слабкі місця в кількох комп’ютерних системах, обходити технічні бар’єри та взаємодіяти через несанкціоновані канали. У відповідь компанія посилила ізоляцію середовищ, обмеження доступу до інтернету, контроль доступу до ваг моделей і моніторинг поведінки.

    Саме цей випадок тепер цікавить американських сенаторів.

    Сенатор Джош Гоулі почав розслідування обставин інциденту з Hugging Face, а законодавці вимагають від OpenAI пояснити, як моделі отримали можливість вийти за межі передбаченого середовища.

    Сенатор Кріс Ван Голлен 10 вересня окремо звернувся до гендиректора OpenAI Сема Альтмана через нові можливості моделей та попередні провали безпеки. Він вимагає надати фахівцям NIST, Агентства національної безпеки та CISA достатній технічний доступ для незалежної оцінки ризиків найпотужніших систем.

    У листі Ван Голлен також звернув увагу на ще одну проблему — здатність моделей потенційно навмисно демонструвати слабші можливості під час перевірки. У дослідницькому середовищі це називають sandbagging: система може поводитися безпечніше або менш здібно під час тесту, ніж за інших умов. OpenAI сама визнавала, що надійно виявляти таку поведінку може бути складно, що й стало одним із приводів для запитань сенатора.

    Паралельно різко виросли кіберможливості Anthropic.

    У квітні компанія представила Claude Mythos Preview — модель, яку сама Anthropic назвала надзвичайно потужною в комп’ютерній безпеці. Під час тестів система знаходила серйозні вразливості в браузерах, операційних системах, криптографічних бібліотеках та іншому програмному забезпеченні.

    Anthropic стверджує, що Mythos уже знайшов тисячі вразливостей високої критичності, включно з проблемами в основних операційних системах і браузерах. Через такі можливості компанія розгорнула Project Glasswing разом з AWS, Apple, Cisco, Google, Microsoft, Nvidia, CrowdStrike та іншими великими гравцями, щоб дати захисникам критичної інфраструктури доступ до подібних інструментів раніше, ніж вони масово опиняться у потенційних атакувальників.

    Нові версії Mythos Anthropic поки не відкриває для необмеженого масового використання: доступ отримують перевірені організації з кібербезпеки та наукові структури. Компанія прямо визнає подвійне призначення технології — ті самі можливості, які допомагають знаходити й закривати вразливості, можуть бути використані для атак.

    І саме тут виникає головний парадокс нинішньої дискусії.

    Найбільші лабораторії одночасно створюють дедалі потужніші моделі й самі попереджають, що системи стають складнішими для контролю.

    Головний науковець OpenAI Якуб Пахоцький останніми днями закликав галузь серйозно розглядати скоординоване сповільнення розробки, якщо системи безпеки не встигають за зростанням можливостей. OpenAI навіть почала з’ясовувати у Вашингтоні, чи не порушуватиме колективне рішення кількох лабораторій сповільнити розробку американське антимонопольне законодавство.

    11 вересня Reuters із посиланням на Bloomberg повідомило, що Сем Альтман сказав співробітникам: OpenAI готова розглядати сповільнення розвитку моделей, якщо цього вимагатиме безпека.

    Водночас сама компанія не закликає відмовлятися від розвитку ШІ. У своєму офіційному матеріалі OpenAI наголошує, що високорозвинені системи мають розвиватися під демократичним контролем, а суспільство повинно знати про їхні можливості, ризики та механізми захисту. Компанія також повідомила, що досягла поставленої раніше мети створення автоматизованого «дослідницького стажера», здатного допомагати людям у дослідженнях ШІ.

    Проти різкого гальмування є й потужний політичний аргумент — Китай.

    Адміністрація Дональда Трампа поки переважно виступає за м’якшу модель регулювання. Вашингтон побоюється, що якщо американські компанії сповільняться односторонньо, китайські лабораторії отримають стратегічну перевагу. На технологічному саміті G20 представники адміністрації та керівники провідних компаній закликали не вводити надмірно жорстких обмежень, які могли б загальмувати розвиток галузі.

    Отже, в Конгресі формується одразу кілька таборів.

    Одні законодавці хочуть тимчасового гальмування і навіть законодавчої заборони суперінтелекту. Інші виступають за незалежні аудити, спеціальний федеральний нагляд і технічні «аварійні гальма», але не за зупинку розвитку. Адміністрація ж наголошує, що надто сильне регулювання може віддати технологічну перевагу Китаю.

    І поки політики сперечаються про модель регулювання, самі технології продовжують рухатися вперед.

    Саме це і відрізняє нинішню хвилю тривоги від старих розмов про фантастичний «бунт машин». Законодавців дедалі більше хвилюють не людиноподібні роботи з кіно, а цілком конкретні можливості: автоматизовані кібератаки, пошук zero-day вразливостей, допомога у створенні небезпечних біологічних агентів, здатність агентів обходити обмеження та можливе прискорення розробки наступних поколінь ШІ самим ШІ.

    Чи призведе це до «апокаліпсису», ніхто достовірно не знає. Але Вашингтон, схоже, вперше починає виходити з іншого принципу: якщо наслідки потенційної помилки можуть бути катастрофічними, чекати самої катастрофи перед запровадженням правил — занадто ризиковано.
  • Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Користувачі моделі штучного інтелекту Claude почали скаржитися на несанкціоноване вичерпання лімітів токенів на їхніх преміальних акаунтах. Компанія Anthropic офіційно підтвердила, що зловмисники використовують спеціальне шкідливе програмне забезпечення — інфостілери — для викрадення активних сеансів входу. Завдяки цьому хакери отримують таємний доступ до чужих облікових записів і використовують їх для безкоштовної роботи з інструментом Claude Code.

    Одним із постраждалих виявився британський консультант зі штучного інтелекту Грант Де Свардт, який помітив стрімке зростання споживання токенів у своїй підписці Claude Max 20x, навіть коли він не працював із сервісом. Після його звернення до служби підтримки компанія визнала аномалію, примусово завершила активні сеанси, анулювала всі серверні токени та повернула кошти за невикористану частину передплати. Як показало розслідування, скомпрометований сеанс застосовувався для створення неавторизованих токенів OAuth, що дозволило стороннім сервісам виконувати завдання від імені реальних користувачів.

    Цей інцидент виявився не поодиноким: після розголосу ситуації на платформі Reddit десятки інших підписників повідомили про схожі випадки миттєвого обнулення лімітів без жодної активності з їхнього боку. В Anthropic наголошують, що зараження комп’ютерів відбувається не через їхню платформу, а внаслідок переходу за шкідливими посиланнями або завантаження вірусів із мережі.

    Реагуючи на загрозу, компанія почала примусово припиняти скомпрометовані сеанси та скасовувати авторизації в разі виявлення підозрілої активності. Водночас користувачі висловлюють занепокоєння через відсутність прозорих внутрішніх інструментів, які дозволяли б самостійно відстежувати напрямки витрачання токенів та вчасно блокувати несанкціонований доступ.


  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.