Позначка: кібершахрайство

  • У Дніпрі знову накривають «офіси»: силовики розпочали другу хвилю масштабних обшуків

    У Дніпрі знову накривають «офіси»: силовики розпочали другу хвилю масштабних обшуків

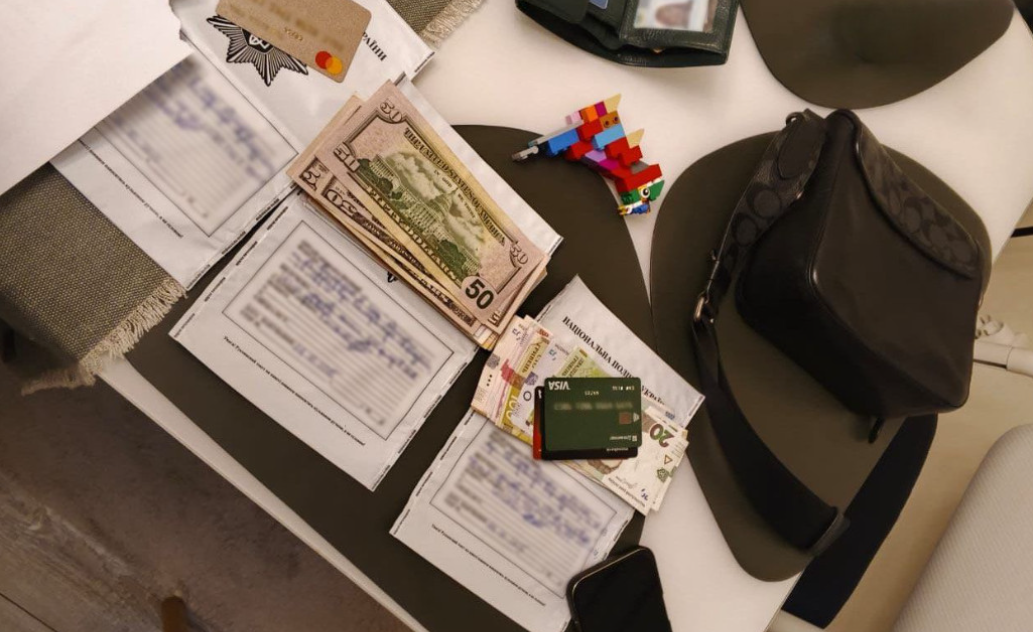
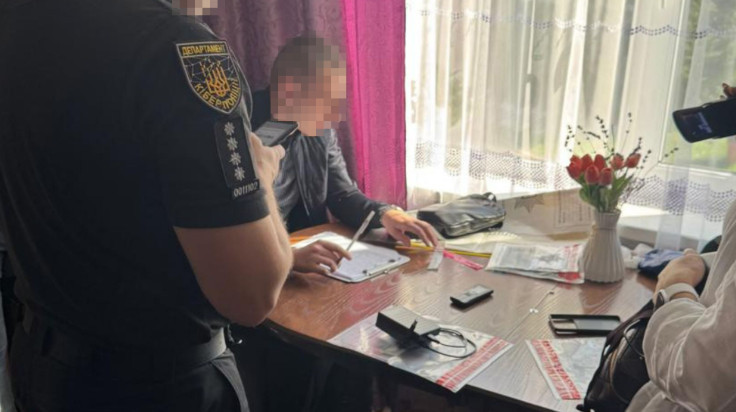
    У Дніпрі та Дніпропетровській області вранці 11 серпня з’явилися повідомлення про нову хвилю масштабних обшуків і затримань у справах, пов’язаних із роботою шахрайських кол-центрів. За попередньою інформацією місцевих медіа та Telegram-каналів, правоохоронці перевіряють мережі, які могли спеціалізуватися на виманюванні грошей у громадян країн Європейського Союзу. Водночас станом на ранок Національна поліція та СБУ ще не оприлюднили офіційних підсумків саме сьогоднішньої операції, тому точну кількість обшуків, затриманих та вилученого майна наразі називати зарано.

    Нинішні слідчі дії називають другою хвилею великої операції проти так званих «офісів» у регіоні. Перша серія обшуків відбулася лише тиждень тому. 4 серпня місцеві медіа повідомили про спільні заходи Національної поліції та СБУ у Дніпрі й області. За попередніми даними, тоді йшлося про структури, працівники яких телефонували громадянам України та ЄС, представлялися співробітниками банків, правоохоронцями або представниками інвестиційних компаній та намагалися отримати доступ до коштів потерпілих.
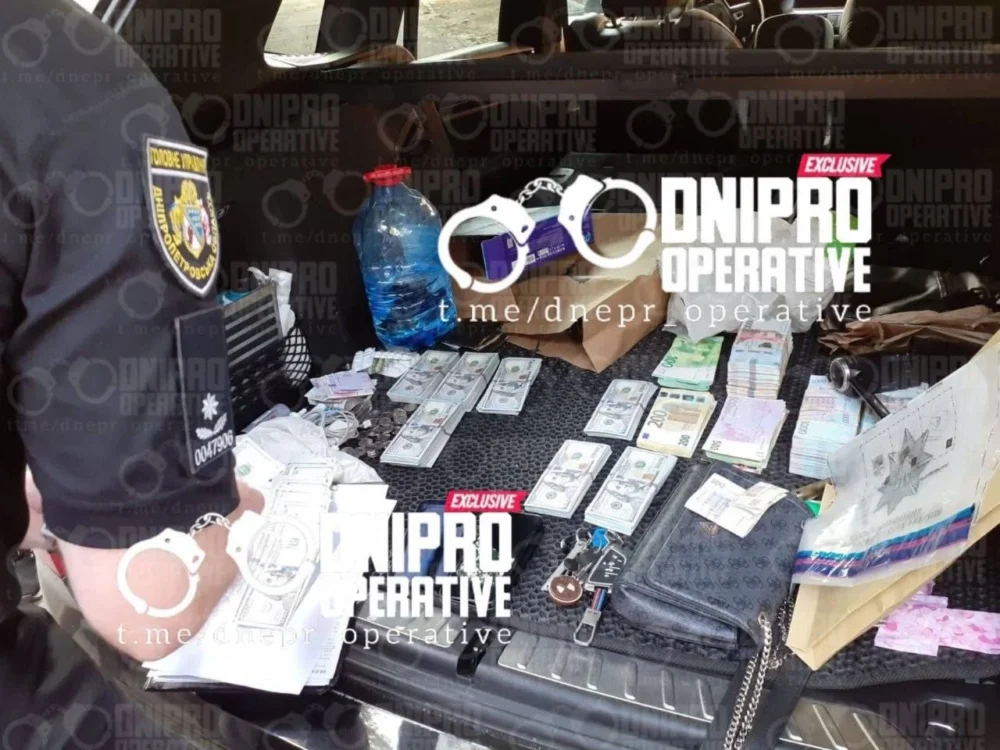
    Схеми могли відрізнятися залежно від конкретного «офісу». В одних випадках людину переконували, що її банківський рахунок перебуває під загрозою і гроші необхідно терміново перевести на «безпечний» рахунок. В інших пропонували інвестиції у криптовалюту, цінні папери чи інші фінансові інструменти з нібито гарантованим високим прибутком.

    Після першого внеску клієнту могли демонструвати фальшивий особистий кабінет із цифрами, які створювали ілюзію швидкого зростання інвестицій. Людину переконували вкладати дедалі більше, однак реальні кошти потрапляли на рахунки, контрольовані організаторами схеми. Подібну модель правоохоронці вже детально описували під час попередніх операцій на Дніпропетровщині.

    Дніпропетровщина вже пережила одну з найбільших операцій проти кол-центрів

    Нинішня історія не виникла раптово. Ще 25 лютого 2026 року на Дніпропетровщині відбулася одна з найбільших операцій проти шахрайських кол-центрів за останній час.

    Тоді прокурори провели 27 обшуків і виявили офіси, розраховані більш ніж на 1500 робочих місць. Генеральний прокурор Руслан Кравченко заявляв, що масштаби мережі вразили навіть досвідчених правоохоронців.

    За матеріалами слідства, один оператор такого кол-центру міг здійснювати близько 100 дзвінків на день. Якщо припустити повне завантаження 1500 робочих місць, теоретична кількість контактів могла сягати десятків тисяч щодоби.

    Правоохоронці наголошували, що йдеться не про звичайні телефонні дзвінки навмання, а про професійно організовану систему соціальної інженерії. Працівників навчали сценаріїв розмови, психологічного тиску, роботі із запереченнями та способам переконати людину здійснити переказ.

    Тоді серед жертв називали сотні громадян України, країн Європи та Азії.

    Під час лютневої операції правоохоронці вилучили приблизно 1500 одиниць комп’ютерної техніки, майже 500 мобільних телефонів, серверне обладнання та інші речові докази.

    Ця статистика показує, чому саме Дніпропетровщина залишається одним із ключових регіонів у розслідуваннях такого типу.

    Українські кол-центри давно стали міжнародною проблемою

    Шахрайські телефонні мережі, що діють з території України, дедалі частіше розслідують спільно з правоохоронцями інших держав.

    Наприкінці 2025 року Національна поліція разом із європейськими партнерами викрила транснаціональну мережу кол-центрів, яка працювала в Києві, Дніпрі та Івано-Франківську.

    За даними Eurojust, відомими потерпілими були понад 400 людей, а підтверджені збитки перевищували 10 млн євро. Злочинці використовували кілька сценаріїв — від фальшивих інвестицій до дзвінків від імені поліції та банків.

    Під час української частини тієї операції правоохоронці вилучали сотні ноутбуків і телефонів, сервери, носії інформації, підроблені посвідчення «працівників банків» та поліції іноземних держав, а також обладнання для створення deepfake.

    Це важлива деталь: сучасні шахрайські кол-центри давно вийшли за межі примітивних телефонних дзвінків.

    Вони можуть використовувати підміну телефонних номерів, фальшиві банківські сайти, криптовалютні платформи, підроблені документи, месенджери та навіть технології штучного інтелекту.

    Збитки вже обчислюються сотнями мільйонів

    За даними, оприлюдненими в липні, лише від початку 2026 року українські правоохоронці ліквідували понад 2000 робочих місць у шахрайських кол-центрах, а встановлені збитки потерпілих перевищили 210 млн грн.

    При цьому реальна сума може бути значно більшою.

    Частина потерпілих не звертається до поліції, особливо якщо йдеться про громадян інших держав. В інших випадках люди самі не одразу розуміють, що стали жертвами шахрайства, оскільки псевдоінвестиційні платформи можуть продовжувати показувати їм неіснуючий «баланс» навіть після фактичного викрадення грошей.

    Ще в лютому генпрокурор повідомляв, що з липня 2025 року в Україні провели майже 800 обшуків, пов’язаних із кібершахрайством. Близько 150 із них здійснювали в межах міжнародного співробітництва з правоохоронцями інших країн.

    Загалом було вилучено більш ніж 25 тисяч одиниць техніки.

    Чому сьогоднішні обшуки можуть бути продовженням ширшого розслідування

    Поки правоохоронці не оприлюднили офіційної фабули справи щодо подій 11 серпня, неможливо підтвердити, чи сьогоднішні обшуки є безпосереднім продовженням операції 4 серпня, лютневого провадження або окремим кримінальним розслідуванням.

    Однак формулювання про «другу хвилю» та фокус на громадянах ЄС вказують, що йдеться про масштабні транскордонні схеми, а не про один невеликий локальний кол-центр.

    Це має значення і з процесуального погляду. Якщо потерпілі перебувають у різних країнах, українським слідчим необхідно отримувати банківські дані, допити та інші докази через механізми міжнародної правової допомоги.

    Саме так працювали попередні справи.

    Eurojust ще наприкінці 2025 року повідомляв про спільні слідчі дії українських і європейських правоохоронців проти мереж, які діяли з території України та обманювали громадян ЄС на мільйони євро.

    Паралельно спливла історія ветерана KRAKEN

    Тема дніпровських «офісів» останніми днями опинилася у центрі уваги і через інше кримінальне провадження.

    ДБР перевіряє можливу причетність ветерана спецпідрозділу KRAKEN Гліба Новостройного до організації роботи шахрайських кол-центрів у Дніпрі.

    Ця інформація стала відома з матеріалів суду у справі Новостройного. Водночас його провину в організації таких структур судом не встановлено, а окремі обставини продовжують перевіряти слідчі.

    Цей сюжет отримав додатковий резонанс через можливий зв’язок із розслідуванням викрадення та вбивства українця Ігоря Комарова на Балі.

    Сам Комаров на записаному викрадачами відео говорив про діяльність дніпровських кол-центрів, однак ці слова були зроблені під очевидним примусом і самі по собі не можуть вважатися доказом щодо інших осіб.

    Тому проводити прямий зв’язок між нинішньою операцією 11 серпня та справою Новостройного чи Комарова без офіційної заяви правоохоронців наразі немає підстав.

    Що відомо саме про обшуки 11 серпня

    Станом приблизно на 10:00 11 серпня ситуація виглядає так: місцеві джерела повідомляють про масштабні слідчі дії у Дніпрі та області та називають їх другою хвилею операції проти шахрайських кол-центрів.

    Попередньо йдеться про мережі, які могли обманювати громадян країн Європейського Союзу.

    Водночас Національна поліція, її Дніпропетровське обласне управління та СБУ ще не оприлюднили офіційного повідомлення з кількістю обшуків, затриманих, адресами чи сумами встановлених збитків.

    Тому інформація про конкретних організаторів, власників «офісів» або кількість затриманих, яка може з’являтися в анонімних Telegram-каналах, поки потребує перевірки.

    Однак попередні операції показують, що масштаб проблеми у Дніпрі справді значний. Лише одна лютнева мережа мала понад 1500 робочих місць, а міжнародні розслідування вже довели існування структур, здатних завдавати збитків на десятки мільйонів євро.

    Саме тому нинішня друга хвиля обшуків може стати одним із найбільших продовжень кампанії українських правоохоронців проти «офісного» шахрайського бізнесу.

    Остаточно зрозуміти масштаб операції можна буде після офіційного повідомлення Нацполіції або СБУ — з даними про кількість проведених обшуків, вилучену техніку, затриманих та конкретні схеми, які інкримінують фігурантам.
  • Фейкові “графіки відключень” масово розсилають українцям

    Фейкові “графіки відключень” масово розсилають українцям

    Зловмисники в Україні розгорнули нову масштабну хвилю кібершахрайства, використовуючи тему можливих відключень електроенергії як прикриття для поширення шкідливого програмного забезпечення. Громадянам масово надходять фейкові електронні листи, оформлені під офіційні повідомлення від імені НЕК «Укренерго», у яких нібито містяться графіки відключень світла або квитанції для оплати електроенергії.

    Про це повідомляє Центр протидії дезінформації (ЦПД), який зафіксував різке зростання подібних атак і попередив про високий рівень загрози для користувачів. За даними фахівців, головна мета цієї кампанії — отримання доступу до персональних пристроїв українців, викрадення логінів і паролів, а також банківських даних та іншої конфіденційної інформації.

    За інформацією ЦПД, шахрайські листи ретельно стилізовані під офіційні повідомлення державної енергетичної компанії. Зловмисники використовують підроблені або схожі електронні адреси, зокрема варіації домену, що імітують офіційний ресурс НЕК «Укренерго». У тексті повідомлень користувачів закликають терміново відкрити вкладений файл, який нібито містить актуальний графік відключень або рахунок для оплати послуг.

    Саме вкладення є ключовим елементом атаки — після його відкриття на пристрій встановлюється шкідливе програмне забезпечення, яке може непомітно збирати дані користувача, отримувати доступ до файлів, паролів, месенджерів та навіть банківських застосунків.

    Фахівці з кібербезпеки встановили, що ця кампанія має ознаки організованої операції, яка, за попередніми оцінками, може здійснюватися з території Російської Федерації. Експерти зазначають, що подібні атаки є частиною ширшої гібридної війни, спрямованої не лише на енергетичну інфраструктуру України, а й на інформаційний та психологічний тиск на населення.

    У НЕК «Укренерго» офіційно заявили, що компанія не здійснює розсилку графіків відключень електроенергії чи квитанцій електронною поштою. Уся актуальна інформація щодо можливих обмежень електропостачання публікується виключно через офіційний сайт компанії та перевірені державні канали комунікації.

    Енергетики наголошують, що будь-які листи з подібними вкладеннями або проханнями терміново завантажити файл слід розцінювати як потенційно небезпечні. Громадян закликають не переходити за посиланнями, не відкривати вкладення і негайно видаляти такі повідомлення, не вступаючи у контакт із відправником.

    Окремо підкреслюється, що шахраї використовують соціально чутливі теми, зокрема енергетичну ситуацію в країні, щоб підвищити рівень довіри до своїх повідомлень. Тематика відключень світла обрана невипадково — вона викликає у населення підвищену увагу та змушує користувачів діяти швидше, без належної перевірки інформації.

    У Центрі протидії дезінформації наголошують, що це лише один із елементів ширшої кампанії кіберзагроз, які останнім часом активізувалися проти України. Паралельно фіксуються спроби створення фейкових сайтів державних сервісів, підроблених мобільних застосунків та шахрайських сторінок у соціальних мережах.

    Зокрема, раніше команда державного сервісу «Дія» повідомляла про появу сайтів-клонів, які майже повністю копіювали інтерфейс офіційної платформи. Їх мета — змусити користувачів ввести особисті дані або встановити шкідливі програми під виглядом оновлень чи перевірки облікового запису.

    Фахівці з кібербезпеки також звертають увагу на те, що сучасні шахраї дедалі частіше використовують технології штучного інтелекту для створення більш переконливих текстів, підробки стилю офіційних повідомлень і навіть генерації реалістичних електронних листів. Це ускладнює розпізнавання атак навіть для досвідчених користувачів.

    Окрему загрозу становить поширення подібних повідомлень у месенджерах, де користувачі схильні більше довіряти отриманій інформації. У деяких випадках шахраї маскуються під знайомі контакти або використовують зламані акаунти для розсилки шкідливих файлів.

    Кіберексперти наголошують, що базові правила цифрової гігієни залишаються найефективнішим способом захисту. Серед них — перевірка адреси відправника, уникнення відкриття вкладень із невідомих джерел, використання антивірусного програмного забезпечення та офіційних каналів отримання інформації.

    У разі отримання підозрілих листів фахівці радять не реагувати на них, не вступати в переписку з відправником і за можливості повідомляти про такі випадки до відповідних служб кібербезпеки.

    Таким чином, нова хвиля шахрайських розсилок із фейковими «графіками відключень» є частиною системної кіберкампанії, спрямованої на українських користувачів. Вона поєднує елементи соціальної інженерії, технічного шкідливого програмного забезпечення та інформаційного тиску, використовуючи актуальну для населення тему енергетичної стабільності як головний інструмент впливу.

  • Телефонна пастка: чому не варто передзвонювати на невідомі номери

    Телефонна пастка: чому не варто передзвонювати на невідомі номери

    В Україні та за її межами набирає поширення шахрайська схема так званих «німих» дзвінків. Абонент відповідає на виклик, однак у слухавці — повна тиша. Попри відсутність розмови, такі дзвінки можуть мати цілком конкретну мету.

    Фахівці пояснюють, що телефонне шахрайство давно перетворилося на організовану систему з власними кол-центрами, технічними спеціалістами та продавцями баз даних. «Німі» дзвінки — один із елементів цієї інфраструктури.

    Основна мета таких викликів — перевірка активності номера. Якщо людина відповіла, її контакт позначають як дійсний і можуть використати для подальших атак: фішингових дзвінків, повідомлень або спроб соціальної інженерії.

    Інша загроза — запис голосу. Коли абонент намагається з’ясувати, хто телефонує, його слова можуть бути зафіксовані. У подальшому запис може використовуватися для створення підробленого голосу за допомогою технологій штучного інтелекту.

    Існує й інший варіант схеми: виклик швидко скидається, розраховуючи на те, що людина передзвонить. У такому разі можливе списання коштів, якщо номер належить до платної або міжнародної лінії.

    Експерти радять не відповідати на дзвінки з невідомих номерів, особливо якщо вони виглядають підозріло. Якщо під час відповіді у слухавці тиша — варто одразу завершити виклик і додати номер до чорного списку. Так можна мінімізувати ризик повторних спроб контакту.

    Водночас не всі мовчазні виклики є шахрайськими. Причиною може бути технічний збій, розряджений телефон або новий номер знайомого. Проте обережність та уважність допоможуть захистити особисті дані й фінансову безпеку.

  • Поліція викрила банду: шахраї крали гроші інтернет-магазину через зламані картки

    Поліція викрила банду: шахраї крали гроші інтернет-магазину через зламані картки

    Правоохоронці викрили злочинну групу, яка шахрайським шляхом заволоділа товарами й коштами інтернет-магазину косметики та парфумерії. За даними поліції Київської області, фігуранти діяли на території Київської, Рівненської, Дніпропетровської та Миколаївської областей.

    Схема полягала в використанні зламаних іноземних банківських карток: зловмисники без відома власників проводили оплати на маркетплейсі за товари та подарункові сертифікати, які потім перепродавали через онлайн-платформи. Таким чином вони отримували незаконний прибуток, а підприємству завдано збитків понад 700 тисяч гривень.

    Після відпрацювання злочинної мережі поліцейські провели одночасні обшуки за місцями проживання фігурантів. Вилучено готівку, мобільні телефони, ноутбуки, банківські картки, чорнові записи та кілька автомобілів, які, за версією слідства, використовувалися у злочинній діяльності.

    За фактом шахрайства відкрито кримінальне провадження за ч. 4 ст. 190 Кримінального кодексу України (шахрайство в особливо великих розмірах). Фігурантам загрожує до 12 років позбавлення волі з конфіскацією майна. Слідчі дії тривають, перевіряють причетність інших осіб та встановлюють повний механізм відмивання коштів.

  • У Львівській області затримали хакера, який зламував Telegram і WhatsApp для продажу акаунтів у даркнеті

    У Львівській області затримали хакера, який зламував Telegram і WhatsApp для продажу акаунтів у даркнеті

    За повідомленням Львівської обласної прокуратури, у Львівській області викрили 29-річного мешканця Городка, який із червня по вересень організував схему викрадення та продажу чужих облікових записів у месенджерах Telegram і WhatsApp через форуми даркнету.

    За даними слідства, чоловік заздалегідь придбав програмне забезпечення, що дозволяє отримувати повний доступ до чужих акаунтів і викрадати конфіденційну інформацію. Отримавши контроль над профілями, справжні власники переставали мати доступ до своїх облікових записів та контролювати поширення інформації через них. Надалі зловмисник планував реалізовувати викрадені акаунти на відповідних інтернет-платформах.

    Відомо про щонайменше трьох постраждалих львів’ян. Чоловіку повідомлено про підозру у несанкціонованому втручанні в роботу інформаційно-комунікаційних систем. Слідчі дії тривають, правоохоронці встановлюють всіх причетних до схеми та обставини злочину.