Позначка: крадіжка даних

  • Шахраї вигадали нову схему крадіжки грошей у клієнтів ПриватБанку

    Шахраї вигадали нову схему крадіжки грошей у клієнтів ПриватБанку

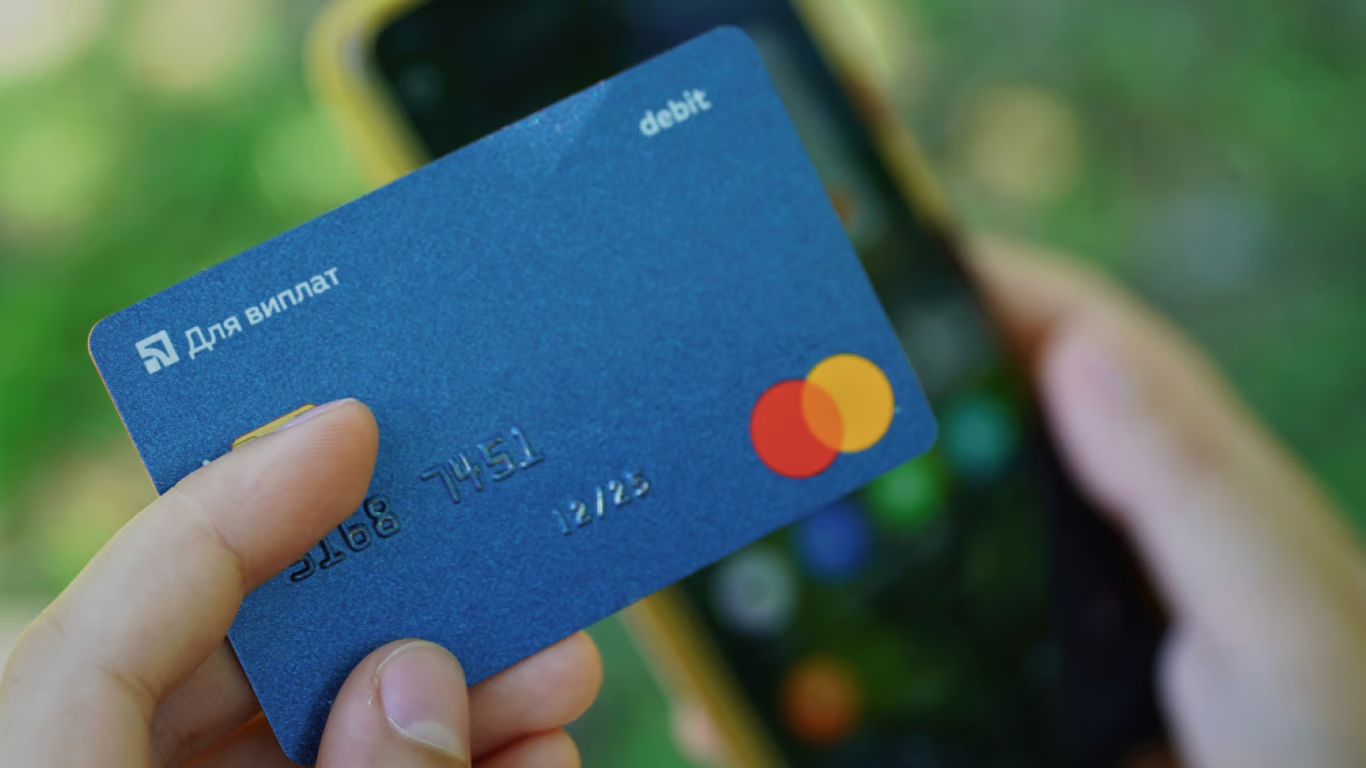
    Центр протидії дезінформації при РНБО попереджає про нову схему шахрайства, спрямовану на власників карток “ПриватБанку”.

    Зловмисники телефонують із номера (044)-364-53-20, представляючись співробітниками служби безпеки банку. Вони повідомляють, що нібито за останні 20 хвилин із картки клієнта були здійснені кілька дрібних транзакцій на території країни-агресора.

    Шахраї пропонують скасувати ці операції, оформити страховку від шахраїв та вимагають негайно виконувати їхні інструкції: записати голосове повідомлення і надати дані картки. Щоб підвищити довіру, вони навіть наводять “персональний номер”, який начебто можна перевірити на офіційному сайті “ПриватБанку”.

    Таким чином злочинці отримують доступ до персональних даних клієнтів для викрадення коштів.

    У ЦПД нагадали: співробітники банків ніколи не запитують номер картки, PIN-код або CVV-код. У разі підозрілих дзвінків слід негайно звертатися до контакт-центру банку або повідомити про випадок до кіберполіції.
  • Кіберзлочинці створюють підроблені сайти для крадіжки акаунтів українців

    Кіберзлочинці створюють підроблені сайти для крадіжки акаунтів українців

    Українські користувачі стали мішенню нової хвилі шахрайства — цього разу під виглядом прохання підписати електронну петицію. Зловмисники масово розсилають повідомлення з фальшивими посиланнями, які нібито ведуть на офіційний сайт «Електронних петицій».

    За даними правоохоронців, схема працює просто: жертва отримує повідомлення з проханням підтримати петицію, наприклад, щодо присвоєння комусь почесного звання. Перехід за посиланням веде на підроблений сайт, де просять авторизуватися або ввести персональні дані. У результаті шахраї отримують доступ до акаунтів і можуть викрасти не лише логіни з паролями, а й інші конфіденційні відомості.

    У МВС нагадують, що насамперед варто перевіряти адресу сайту — вона має починатися з офіційного домену, без зайвих символів і граматичних помилок. Якщо ж посилання надійшло з невідомого номера, поштової адреси або месенджера — велика ймовірність, що це шахрайство.

    Фахівці радять не переходити за такими посиланнями, не вводити особисті дані та обов’язково перевіряти інформацію через офіційні ресурси. У разі підозрілої активності варто повідомляти кіберполіцію.

    Кіберполіція України вже зафіксувала понад 12 тисяч випадків викрадення даних через фішингові посилання лише у 2024 році. І хоча схеми змінюються, головна мета зловмисників незмінна — отримати доступ до персональних чи фінансових даних громадян.

    Цей випадок стався невдовзі після того, як Київська міська прокуратура передала до суду справу проти псевдоактивіста, який заволодів трьома квартирами в столиці. Зловмисник підробляв документи та видавав себе за родича померлих власників житла.