Позначка: онлайн-шахрайство

  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

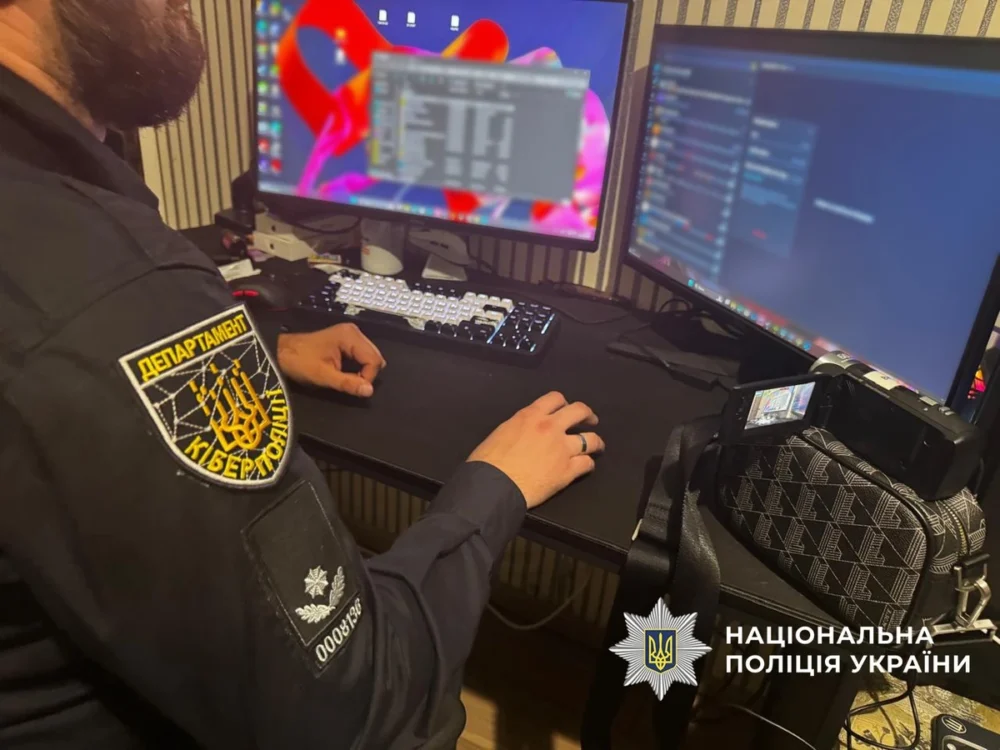
    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.
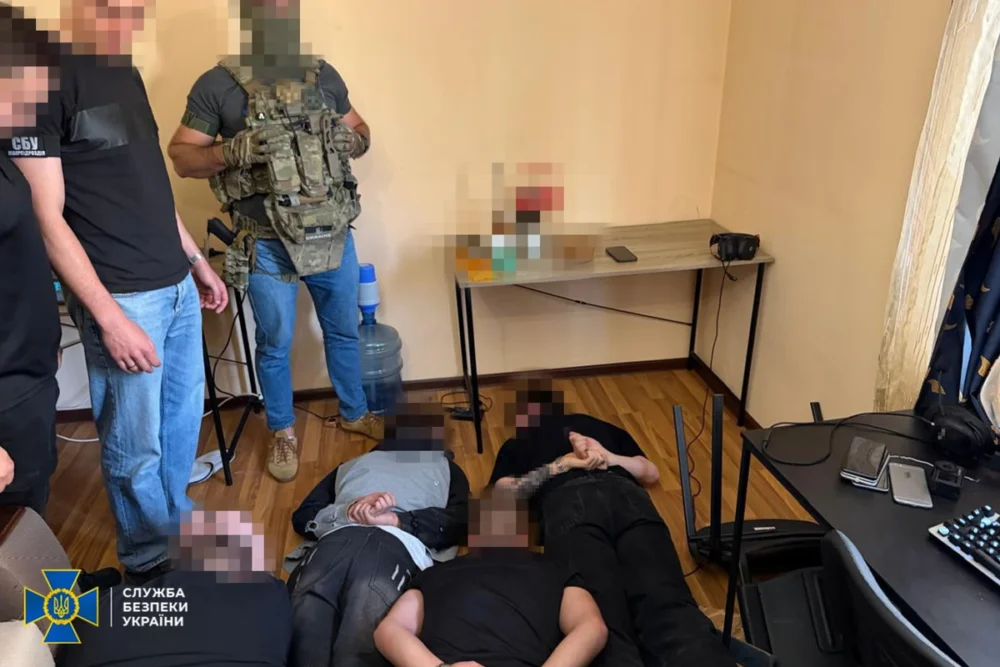
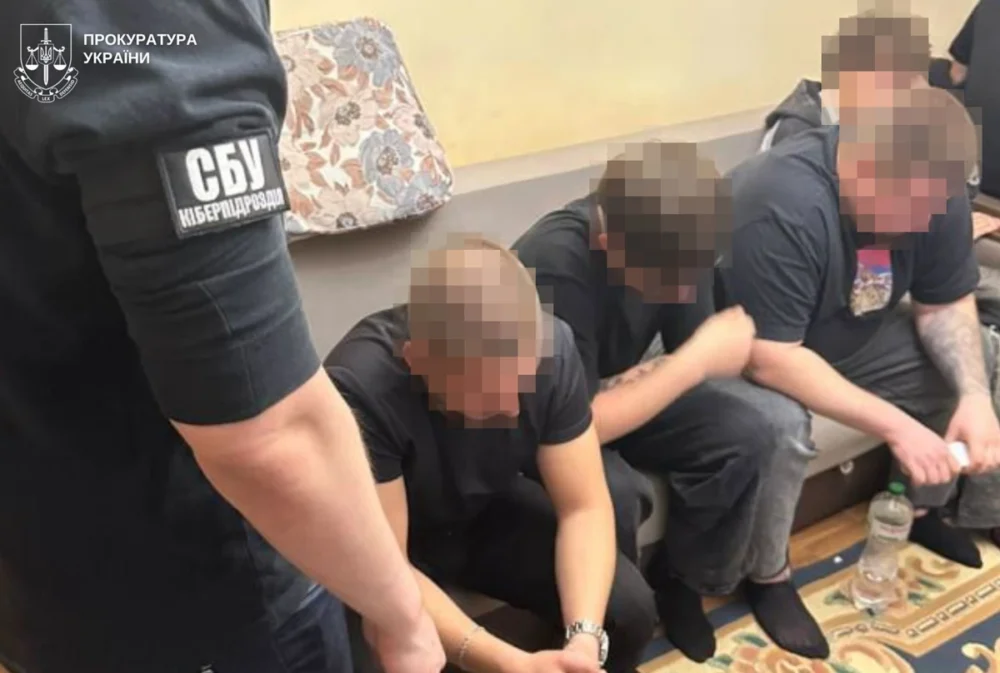
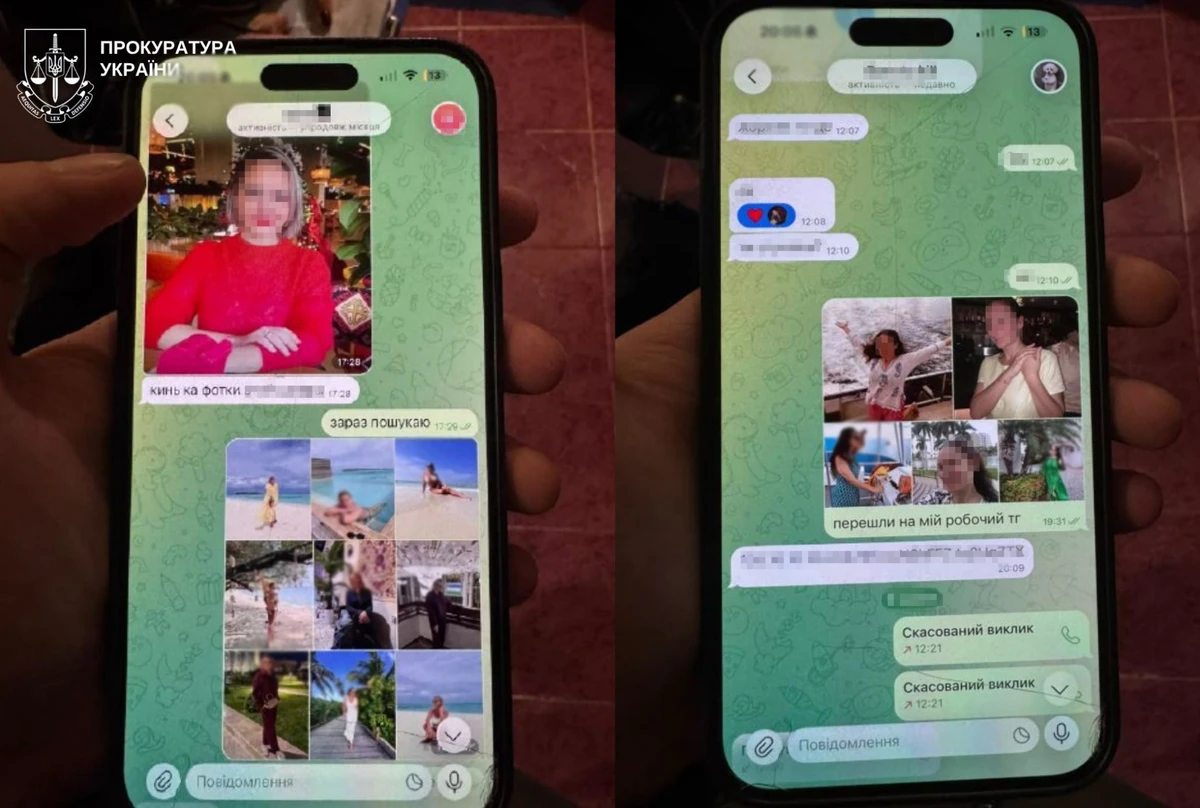
    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

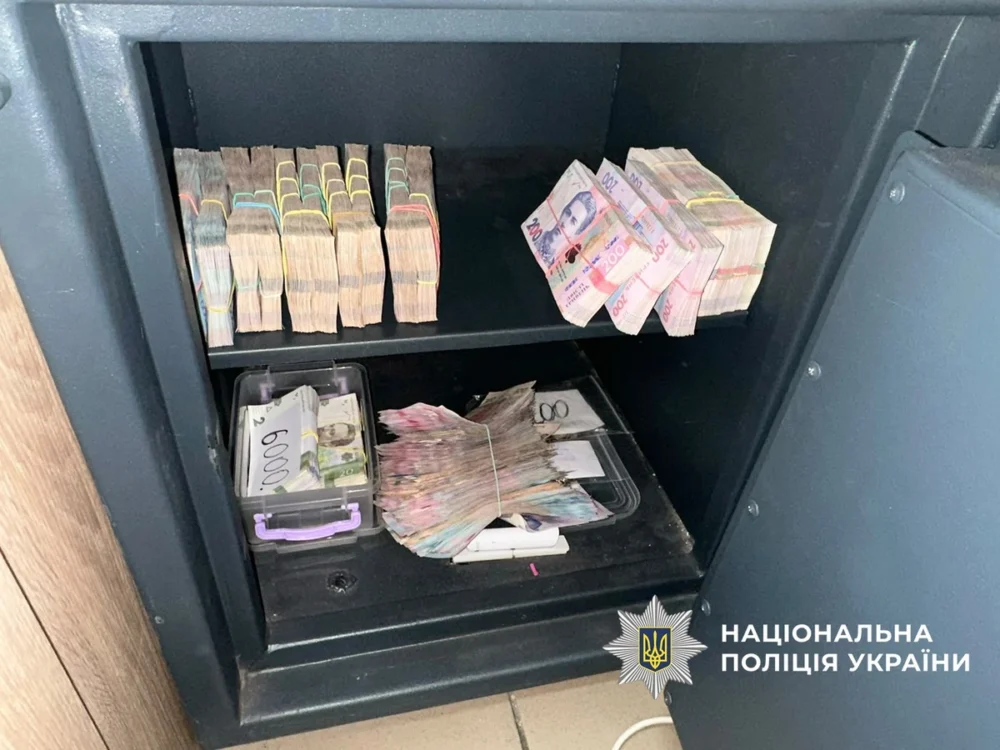
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.
  • Українців атакують фальшивими сертифікатами про навчання

    Українців атакують фальшивими сертифікатами про навчання

    В Україні зафіксували нову хвилю кібератак, під час яких зловмисники розсилають електронні листи від імені відомих освітніх платформ. У повідомленнях користувачам пропонують завантажити нібито сертифікат про успішне завершення навчання, однак замість документа вони можуть отримати шкідливе програмне забезпечення. Про це попередила Національна поліція України.

    За інформацією правоохоронців, кіберзлочинці маскують свої листи під офіційні повідомлення від популярних навчальних центрів, використовуючи знайомі логотипи та стиль оформлення. Такий підхід покликаний викликати довіру в отримувачів і спонукати їх відкрити вкладення або перейти за запропонованим посиланням.

    У поліції пояснюють, що в листі зазвичай міститься PDF-документ із вбудованим посиланням. Після переходу користувачу пропонують завантажити архів, у якому замість обіцяного сертифіката знаходиться шкідливий файл. Його запуск може призвести до зараження комп’ютера вірусом.

    Особливу небезпеку така схема становить для працівників державних установ, освітніх закладів та інших організацій, які справді проходили навчання на відповідних онлайн-платформах. Саме на їхню довіру та неуважність розраховують кіберзлочинці.

    Після встановлення шкідливого програмного забезпечення зловмисники можуть отримати доступ до конфіденційної інформації. Йдеться про викрадення логінів і паролів, банківських реквізитів, службових документів або навіть повний контроль над зараженим комп’ютером. У разі використання такого пристрою в корпоративній мережі під загрозою може опинитися вся інформаційна система установи чи підприємства.

    У Національній поліції закликають користувачів дотримуватися правил цифрової безпеки та не відкривати підозрілі вкладення, навіть якщо повідомлення надійшло нібито від знайомої організації. Правоохоронці нагадують, що шахраї нерідко використовують скомпрометовані поштові скриньки для розсилки шкідливих листів.

    Фахівці рекомендують не запускати файли з архівів, отриманих із неперевірених джерел, уважно перевіряти всі посилання у PDF-документах перед переходом, а також завантажувати сертифікати про проходження курсів виключно через особисті кабінети на офіційних навчальних платформах.

    Якщо користувач отримав подібний лист, його не слід відкривати чи пересилати іншим особам. Натомість поліція рекомендує повідомити про інцидент Національну команду реагування на кіберінциденти CERT-UA, надіславши підозріле повідомлення на перевірку. Це допомагає оперативно виявляти нові хвилі кібератак, блокувати джерела розсилки та захищати державні й приватні інформаційні системи.

    Правоохоронці також нагадують, що останнім часом шахраї активно використовують різні сценарії для поширення шкідливого програмного забезпечення. Зокрема, раніше фіксувалися масові розсилки листів нібито від імені «Нової пошти», у яких адресатів лякали податковими перевірками та пропонували відкрити вкладення для «виправлення помилок». Крім того, кіберзлочинці дедалі активніше використовують популярні месенджери, тому фахівці рекомендують регулярно перевіряти налаштування безпеки та користуватися вбудованими інструментами захисту від спаму й шахрайства.

  • НБУ попереджає про нову фішингову атаку з фейковими листами

    НБУ попереджає про нову фішингову атаку з фейковими листами

    Національний банк України повідомив про нову масштабну шахрайську кампанію, спрямовану на українських користувачів електронної пошти. Йдеться про фішингову схему, у межах якої зловмисники масово розсилають листи зі шкідливими вкладеннями, видаючи їх за офіційні повідомлення регулятора.

    Про це НБУ повідомив у своєму Telegram-каналі, наголосивши на зростанні активності кіберзлочинців та підвищеній складності нової хвилі атак.

    За даними регулятора, шахраї використовують різні електронні адреси, які не мають жодного відношення до офіційних каналів Національного банку України, однак у полі «відправник» намагаються створити враження, що листи надходять від НБУ. Для більшої правдоподібності зловмисники копіюють візуальне оформлення повідомлень, стилістику текстів і навіть елементи дизайну, схожі на офіційний сайт регулятора.

    У таких листах міститься заклик перейти за посиланням або завантажити архів із нібито важливими документами, звітами або службовою інформацією. Однак, як підкреслюють у Нацбанку, реальний вміст архівів становить шкідливе програмне забезпечення. Його основне завдання — отримати несанкціонований віддалений доступ до комп’ютера користувача, викрасти персональні дані, паролі, банківську інформацію або іншу конфіденційну інформацію.

    У НБУ звертають увагу, що такі атаки можуть бути особливо небезпечними для державних службовців, працівників фінансового сектору, бізнесу та громадян, які неуважно ставляться до перевірки джерела електронних листів.

    Окремо в Національному банку підкреслили, що всі офіційні повідомлення установи надходять виключно з корпоративних електронних адрес, які мають домен @bank.gov.ua. Будь-які інші адреси, навіть якщо вони візуально схожі, не є офіційними каналами комунікації регулятора.

    Фахівці з кібербезпеки НБУ також закликали користувачів не відкривати підозрілі вкладення, не переходити за невідомими посиланнями та не завантажувати файли з листів, які викликають сумнів. У разі отримання таких повідомлень рекомендується одразу видаляти їх без відкриття вкладень і, за можливості, повідомляти про інцидент відповідні служби кіберзахисту.

    У Нацбанку нагадали, що подібні атаки часто мають хвильовий характер і можуть повторюватися з використанням різних тем — від нібито офіційних документів до фінансових звітів або термінових повідомлень про «перевірки» чи «оновлення даних».

    Також регулятор звернув увагу на те, що шахрайські кампанії дедалі частіше використовують соціальну інженерію — методи психологічного впливу, які змушують користувача діяти поспіхом, не перевіряючи інформацію. Саме тому головна мета таких листів — створити відчуття терміновості та змусити людину відкрити вкладення або перейти за посиланням.

    Нагадаємо, у лютому інтернет-магазин нумізматичної продукції НБУ тимчасово зазнав перебоїв у роботі через кібератаку на компанію-підрядника. Тоді в регуляторі не виключали, що отримані дані користувачів можуть бути використані для подальших фішингових кампаній, і попереджали про ризик появи нових шахрайських схем із використанням цієї інформації.

    У Національному банку України підкреслюють, що кіберзагрози залишаються однією з ключових викликів цифрової безпеки в країні, а користувачам слід регулярно оновлювати засоби захисту, перевіряти джерела листів і дотримуватися базових правил цифрової гігієни.

  • Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    У 2025 році соціальні мережі остаточно закріпилися як один із головних інструментів для інтернет-шахраїв, попри те, що користувачі загалом стали краще усвідомлювати ризики онлайн-обману. Масштаби проблеми продовжують зростати як у США, так і глобально, а самі схеми стають складнішими та більш переконливими.

    За даними Федеральної торговельної комісії США (FTC), у 2025 році американці втратили близько 2,1 млрд доларів через шахрайські схеми, що починалися в соціальних мережах. Це приблизно у вісім разів більше, ніж у 2020 році. Майже 30% людей, які повідомили про фінансові втрати через онлайн-афери, зазначили, що перший контакт із шахраями відбувався саме через соцмережі. У глобальному масштабі міжнародні правоохоронні органи оцінюють загальні збитки від інтернет-злочинності у 2025 році більш ніж у 20 млрд доларів.

    Найбільше шахрайських активностей фіксується на платформах компанії Meta. Facebook залишається головним майданчиком для масових схем обману, Instagram активно використовується для рекламних афер та просування фейкових брендів, а WhatsApp часто застосовується для персонального контакту з жертвами, де шахраї вибудовують довіру в приватному спілкуванні або закритих групах. Саме ці три платформи входять до числа найбільш “збиткових” для користувачів за обсягами втрат.

    Серед найпоширеніших схем залишаються фальшиві інтернет-магазини, інвестиційні афери та романтичні шахрайства. У випадку онлайн-магазинів користувачів приваблюють значними знижками або “обмеженими пропозиціями”, після чого вони або не отримують товар взагалі, або отримують підробку низької якості. Такі схеми часто маскуються під рекламу реальних брендів або використовують візуально професійно оформлені сторінки, що ускладнює їх розпізнавання.

    Інвестиційні шахрайства у 2025 році залишаються найбільш прибутковими для злочинців. Шахраї видають себе за фінансових консультантів або трейдерів, створюють закриті групи з фейковими відгуками та демонструють вигадані прибутки. На початковому етапі жертвам іноді дозволяють вивести невеликі суми, щоб викликати довіру, після чого пропонують вкладати значно більші кошти. У підсумку доступ до “інвестиційної платформи” блокується, а шахраї зникають. Додатково поширені випадки, коли жертвам пропонують “повернути втрачені гроші” за окрему оплату, що також є частиною шахрайської схеми.

    Романтичні шахрайства будуються на емоційному зв’язку, який поступово формується в онлайн-спілкуванні. Після встановлення довіри зловмисники починають просити фінансову допомогу під різними приводами або пропонують “спільні інвестиції”. У більш агресивних випадках використовується шантаж приватними фото або відео, отриманими під час переписки.

    Експерти з кібербезпеки наголошують, що шахрайські схеми стають більш технологічними. Зокрема, все частіше використовується штучний інтелект для створення реалістичних текстів, зображень і навіть відео, що імітують реальних людей або бренди. Це значно ускладнює розпізнавання фейкових акаунтів і підвищує рівень довіри з боку жертв.

    Федеральна торговельна комісія США рекомендує користувачам обмежувати доступ до своїх профілів у соціальних мережах, не ділитися фінансовою інформацією з незнайомцями, ретельно перевіряти сайти перед покупками та уникати будь-яких інвестиційних пропозицій із гарантованим або “швидким” прибутком. Також фахівці радять критично ставитися до будь-яких термінових фінансових прохань від онлайн-знайомих і завжди перевіряти інформацію через офіційні джерела.

    Загалом тенденція 2025 року показує, що соціальні мережі залишаються ключовим полем для кіберзлочинців, а основною загрозою стає не технічний злам акаунтів, а психологічне маніпулювання користувачами.