Позначка: паролі

  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.
  • Wi-Fi під контролем: як помітити сторонніх користувачів у домашній мережі

    Wi-Fi під контролем: як помітити сторонніх користувачів у домашній мережі

    Низька швидкість інтернету в домашній мережі часто пов’язана не з провайдером, а з тим, що до вашого Wi-Fi підключено більше пристроїв, ніж ви думаєте. Не всі вони можуть належати вам, а сторонні підключення не лише уповільнюють з’єднання, а й становлять ризик для безпеки мережі.

    Помітити сторонніх користувачів можна за допомогою вбудованих інструментів роутера або сторонніх програм. Такі утиліти показують повний список підключених пристроїв і дають змогу розпізнати кожен з них, а за потреби заблокувати небажані підключення.

    Ще один спосіб — відкрити вебінтерфейс роутера, ввівши його IP-адресу в браузері. Тут також можна переглянути список усіх підключень, хоча розібратися в ньому без досвіду буває складніше.

    Найефективніший захід у разі виявлення сторонніх пристроїв — зміна пароля Wi-Fi. Після оновлення пароля всі підключені будуть автоматично відключені, і тільки ті, кому ви надасте новий пароль, зможуть знову користуватися мережею.

    Дотримуючись цих порад, ви зможете захистити домашню мережу та підтримувати стабільну швидкість інтернету для всіх своїх пристроїв.

  • Як ділитися паролями з родиною безпечно: нові можливості Apple і Google

    Як ділитися паролями з родиною безпечно: нові можливості Apple і Google

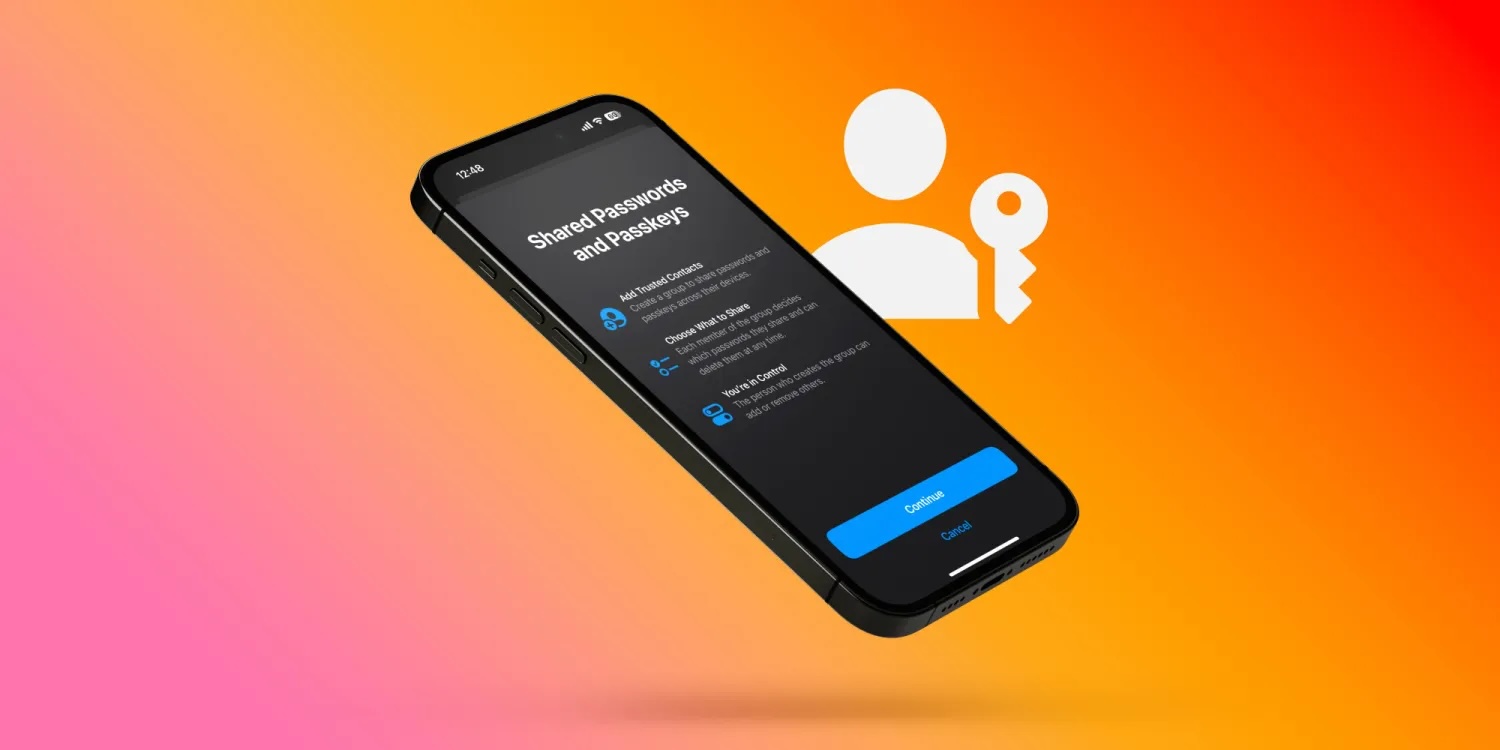
    У сучасному цифровому світі, де більшість сервісів вимагає авторизації, родини дедалі частіше стикаються з питанням — як зручно і безпечно ділитися паролями для спільного доступу до акаунтів. Apple та Google запропонували зручне рішення — створення сімейних груп у вбудованих менеджерах паролів.

    Про це повідомляє британське видання The Sun.

    Що таке сімейні групи паролів

    Ідея проста: замість того щоб переписувати паролі вручну чи пересилати їх у месенджерах, можна створити спеціальну групу в менеджері паролів і поділитися доступом до обраних акаунтів. Це може бути особливо зручно для сімейного доступу до Netflix, спільного банківського рахунку або акаунтів доставки їжі.

    Як це працює в Apple

    Apple реалізувала цю функцію в iOS 17, а з оновленням iOS 18 можливості стали ще ширшими. На iPhone потрібно:

    1. Оновити систему до iOS 18 (Налаштування → Основні → Оновлення ПЗ).

    2. Відкрити застосунок Passwords (іконка з трьома ключами).

    3. Створити нову групу, назвати її, додати членів родини.

    4. Перемістити обрані паролі до спеціальної папки Shared Group.

    Учасники групи бачитимуть тільки ті паролі, які їм надано. Якщо власник змінить пароль — він автоматично оновиться і в інших членів групи. У будь-який момент доступ можна відкликати або видалити окремі логіни.

    Що пропонує Google

    У Google Password Manager (на Android або через Chrome) також доступна функція спільного доступу. Користувач може:

    1. Перейти у Google Password Manager.

    2. Створити сімейну групу.

    3. Обрати, якими паролями ділитися.

    Google-менеджер автоматично генерує складні паролі, повідомляє про витоки даних і попереджає про дублювання логінів.

    Навіщо це потрібно

    Така функція — не лише про зручність, а й про безпеку. Вона дозволяє уникати ризику передавання паролів через небезпечні канали та допомагає зберігати контроль над тим, хто має доступ до акаунтів. Крім того, з такою опцією не потрібно постійно запам’ятовувати нові паролі — усе синхронізується автоматично.