Позначка: Персональні дані

  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

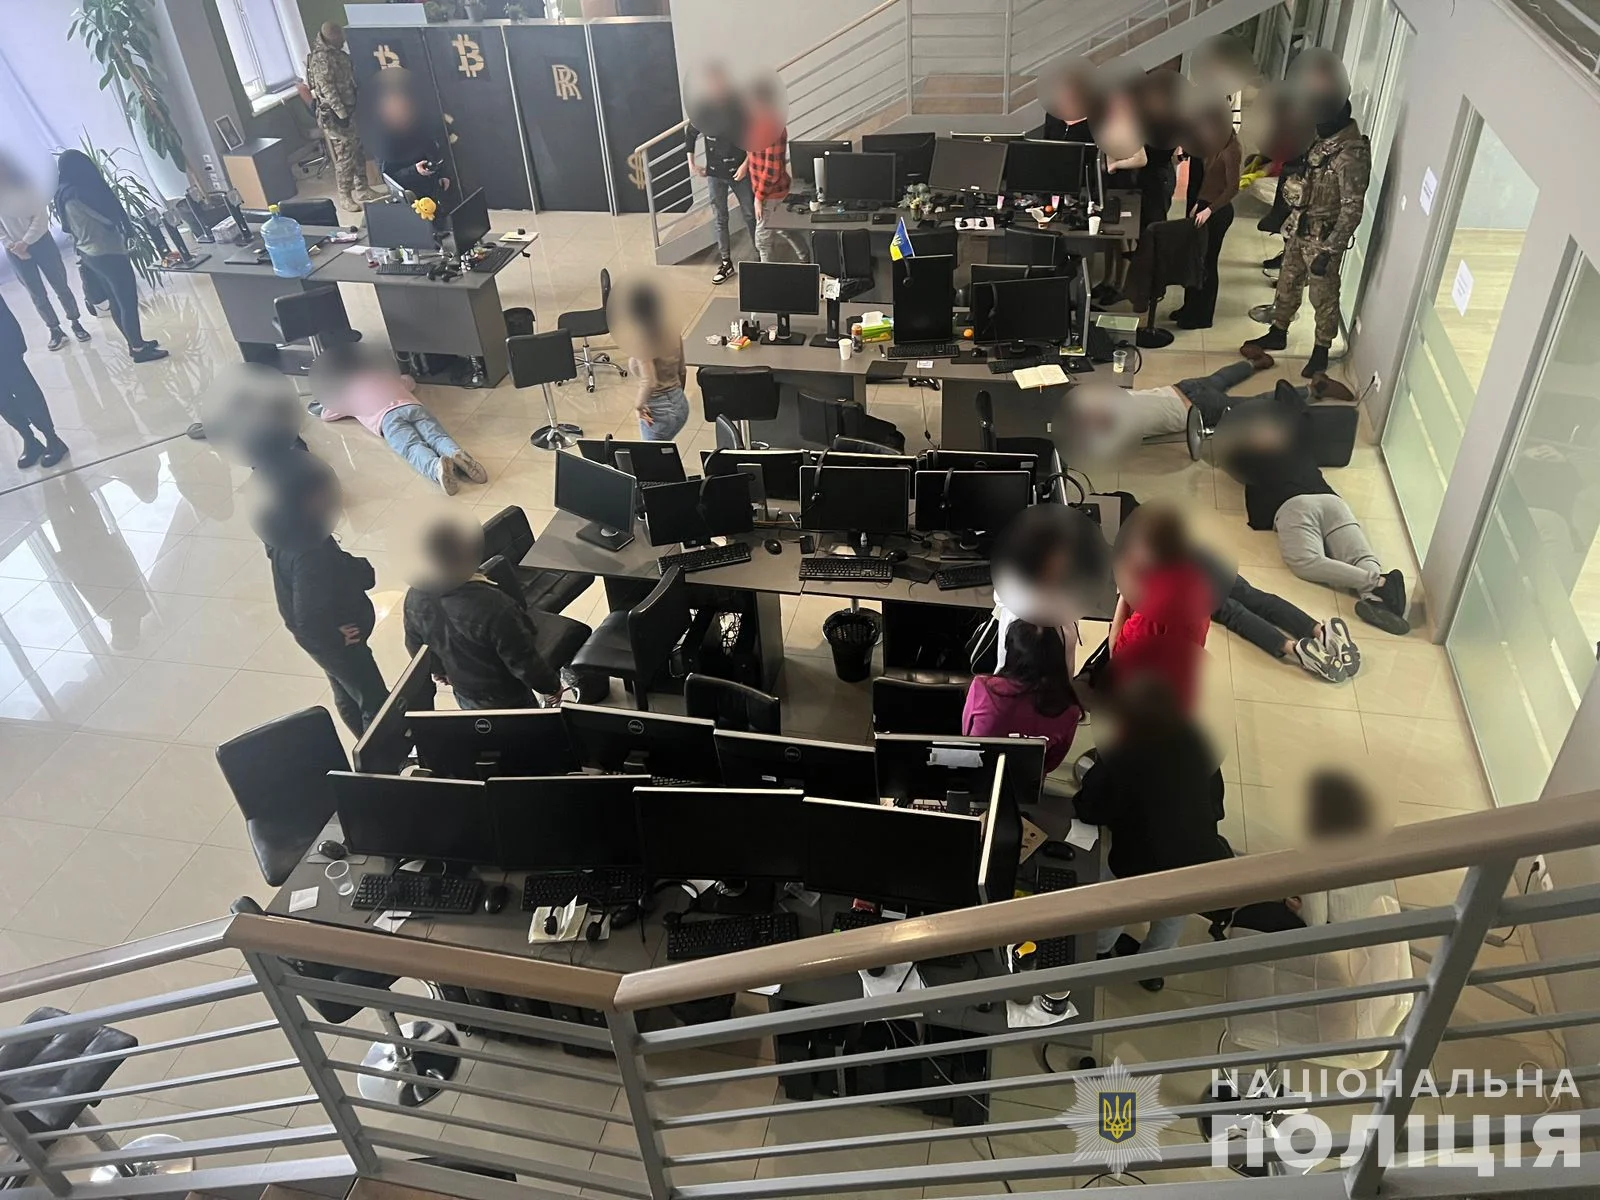
    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.
  • Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Розмови з ChatGPT, які користувачі часто сприймають як приватний діалог із програмою, у певних випадках можуть потрапляти на перегляд до людей. За даними розслідування 404 Media, сотні зовнішніх підрядників працюють із реальними розмовами користувачів OpenAI, оцінюючи відповіді чатбота, шукаючи проблеми у його поведінці та допомагаючи покращувати майбутні версії моделей.

    Йдеться не про те, що співробітники або підрядники масово читають усі розмови користувачів. OpenAI офіційно зазначає, що доступ до контенту має обмежена кількість уповноважених працівників і довірених постачальників послуг та лише за визначених умов. Однак розслідування показує, що серед матеріалів, які потрапляють до рецензентів для покращення моделей, можуть бути реальні чати, зокрема такі, де люди діляться особистими або чутливими даними.

    За інформацією 404 Media, внутрішній проєкт отримав назву Project Lily. Підрядники мають оцінювати не лише правильність відповідей ChatGPT, а й те, наскільки модель дотримується бажаної манери спілкування.

    Зокрема, рецензенти повинні допомагати боротися із двома проблемами, які давно обговорюють розробники мовних моделей: надмірною підлабузливістю та антропоморфізацією, коли чатбот говорить або поводиться так, ніби має власні почуття, свідомість чи особисті стосунки з користувачем.

    Робота виглядає приблизно так: людина отримує фрагмент реальної взаємодії користувача з ChatGPT, визначає, чого той намагався досягти, оцінює відповідь моделі та описує її недоліки. За даними публікацій, які переказують розслідування 404 Media, відповіді можуть оцінювати за шкалою від одного до семи.

    Окремо рецензентів просять звертати увагу на фактичні помилки та на відсутність джерел у відповідях на чутливі теми, зокрема медичні, юридичні та фінансові питання.

    Знайдений журналістами підрядник розповів, що працює у Північній Америці й отримує понад $50 за годину. Роботу він знайшов через рекрутингову компанію Crossing Hurdles, а сама оплата, за даними розслідування, проходить через платформу Mercor.

    Відкриті вакансії Crossing Hurdles справді підтверджують характер такого роду роботи. Компанія шукає фахівців, які мають аналізувати й анотувати дані, оцінювати відповіді штучного інтелекту, перевіряти їхню релевантність і точність та надавати письмовий фідбек. У низці вакансій заявлена ставка від $50 до $90 за годину, а в окремих спеціалізованих ролях — і вище.

    Найбільш чутливим питанням є те, що саме бачать такі рецензенти.

    OpenAI заявляє, що перед використанням даних для покращення моделей вживає заходів для зменшення обсягу персональної інформації. У своєму офіційному FAQ компанія зазначає, що окремі частини контенту можуть передаватися довіреним постачальникам послуг для анотації даних і забезпечення безпеки. Такі постачальники мають дотримуватися вимог щодо конфіденційності й захисту інформації.

    Водночас повністю автоматично видалити всі можливі особисті дані складно.

    404 Media повідомляє, що OpenAI використовує фільтри для очищення матеріалів перед передачею рецензентам, але сама система може пропускати нетипові ідентифікатори, географічні дані або інформацію, яку алгоритм не розпізнав як приватну. Саме тому в окремих випадках люди, які перевіряють чати, можуть побачити чутливі подробиці.

    При цьому підрядникам, за повідомленнями журналістів, не показують ім’я власника акаунта як частину звичайного процесу рецензування.

    Однак навіть без імені сам текст розмови іноді здатен містити достатньо інформації, щоб розкрити багато про людину: місце роботи, проблеми у стосунках, стан здоров’я, фінансові питання, службові документи або інші персональні обставини.

    Саме це й робить ситуацію чутливою з погляду конфіденційності.

    Водночас важливо, що сама можливість людського перегляду не була повністю прихованою політикою OpenAI. На офіційному сайті компанії зараз прямо зазначено: обмежена кількість уповноважених працівників OpenAI та довірених постачальників може отримувати доступ до контенту користувачів для розслідування зловживань, підтримки, юридичних питань або покращення моделей — якщо користувач не відмовився від такого використання даних.

    Ключове значення тут має налаштування Improve the model for everyone — «Покращувати модель для всіх».

    У персональних версіях ChatGPT контент може використовуватися для навчання і вдосконалення моделей. Користувач може вимкнути цю функцію у Settings → Data Controls → Improve the model for everyone. Після вимкнення нові розмови залишатимуться в історії, однак OpenAI заявляє, що не використовуватиме їх для навчання моделей.

    Важлива деталь: відмова стосується нових розмов після зміни налаштування. Тобто вона не є ретроактивною для контенту, який раніше вже міг бути використаний у процесах покращення моделей.

    Крім того, є виняток щодо добровільного фідбеку. Навіть якщо користувач вимкнув навчання на своїх чатах, але натискає «подобається» або «не подобається» під конкретною відповіддю і надсилає відгук, пов’язана з ним розмова може використовуватися для вдосконалення системи.

    Для більш чутливих тем OpenAI також пропонує Temporary Chat.

    Такі розмови не з’являються в історії, не використовують і не створюють пам’ять та, за офіційною інформацією компанії, не використовуються для навчання моделей. OpenAI окремо позиціонує Temporary Chat як варіант для ситуацій, коли користувач не хоче зберігати розмову.

    Інші правила діють для бізнес-клієнтів.

    OpenAI заявляє, що за замовчуванням не використовує для навчання моделі дані ChatGPT Business, ChatGPT Enterprise та API. Такі клієнти можуть окремо погодитися на передачу даних, але стандартно вони виключені з навчального процесу.

    У FAQ також зазначені користувачі освітніх корпоративних продуктів: для Business, Enterprise та Edu діють додаткові обмеження щодо використання даних для тренування.

    Розслідування 404 Media звернуло увагу ще на одну проблему — психологічне сприйняття чатботів.

    Користувач бачить текстове поле та отримує миттєву відповідь від ШІ, через що легко виникає відчуття розмови «один на один». Деякі люди прямо пишуть ChatGPT, що інформація є секретною або просять його «нікому не розповідати».

    Однак подібна фраза в чаті сама по собі не створює технічного режиму конфіденційності й не змінює політику обробки даних.

    Тобто написати чатботу «це між нами» недостатньо, щоб заборонити використання розмови відповідно до налаштувань акаунта.

    З погляду користувача це одна з найважливіших деталей усієї історії.

    OpenAI прямо рекомендує не передавати в ChatGPT інформацію, яку користувач не хотів би, щоб переглядали або використовували сторонні особи. На офіційних сторінках компанії також зазначено, що дані можуть використовуватися для вдосконалення моделей залежно від налаштувань користувача.

    Подібна практика не є унікальною для OpenAI.

    За даними 404 Media, Anthropic підтвердила використання людських рецензентів для вдосконалення Claude, однак компанія заявила, що це стосується користувачів, які погодилися допомагати покращувати модель. Перед передачею розмов на перевірку Anthropic, за її словами, видаляє ідентифікатори акаунта, зокрема email.

    Отже, сенсаційне формулювання про те, що «підрядники OpenAI читають приватні чати», потребує важливого уточнення.

    Немає підтверджень, що підрядникам надають необмежений доступ до акаунтів або що хтось довільно відкриває будь-які розмови користувачів. Йдеться про відібрані матеріали, які використовують у процесах оцінювання та вдосконалення систем, із технічними й організаційними обмеженнями доступу.

    Але водночас головний висновок розслідування залишається незручним для користувачів: реальну розмову з ChatGPT за певних умов дійсно може побачити людина, і автоматичне приховування персональної інформації не гарантує, що жодна чутлива деталь ніколи не потрапить до рецензента. Цю саму можливість зараз підтверджує й офіційна документація OpenAI.

    Для тих, хто регулярно обговорює з ChatGPT особисті, медичні, юридичні, фінансові або корпоративні питання, висновок доволі практичний: варто перевірити налаштування Data Controls, вимкнути використання нових чатів для покращення моделі, якщо це важливо, а для особливо чутливих розмов користуватися Temporary Chat і не вставляти без потреби паролі, номери документів, банківські дані чи конфіденційні робочі матеріали.

    Історія Project Lily показує головне: за сучасними системами ШІ стоять не лише алгоритми, дата-центри та програмісти. Значну частину того, що користувач сприймає як «розумну поведінку» чатбота, досі формують люди, які оцінюють відповіді, виправляють помилки та навчають модель поводитися краще.

    І саме на перетині цієї людської участі та величезного обсягу особистої інформації виникає нова дискусія про те, наскільки приватною насправді може бути розмова зі штучним інтелектом.

  • Як банкіри з російським бекграундом долучились до державної програми “єОселя” через банк “Глобус”

    Як банкіри з російським бекграундом долучились до державної програми “єОселя” через банк “Глобус”

    Банкір Сергій Геннадійович Мамедов, який сьогодні офіційно є головою правління та фактичним контролером “Глобус Банку”, до цього моменту зберігає зв’язки з оточенням біглого екс-президента Віктора Віктора Януковича.

    Водночас, Глобус Банк, являється одним із банків-партнерів державної програми доступного іпотечного кредитування єОселя, через яку кредитується значна частина українських військовослужбовців та їх сімей.

    Як пов’язані з РФ структури отримали доступ до особистих даних українських військовослужбовців та їх сімей у нашом у журналістському розслідуванні.

    Як банкір “сім’ї” Сергій Мамедов допоміг вкрасти мільярди оточенню Януковича

    У фінансових колах банкіра Сергія Мамедова називають “особистим касиром Арбузова та Курченко”. Така репутація за Мамедовим закріпилась через багаторічне обслуговування інтересів близького оточення нині біглого екс-президента Віктора Януковича.

    Кандидатуру Мамедова навіть розглядали на посаду голови НБУ за часів Януковича, в тому числі завдяки його зв’язкам з Сергієм Арбузовим.

    Тому з приходом до влади Януковича, кар’єра Мамедова стрімко пішла вгору. “Сім’я” також доручила йому “неформальний нагляд” за банками у ролі виконавчого директора і члена ради Незалежної асоціації банків України.

    Далі Сергія Мамедова обирають головою правління державного “Укргазбанку”. У лютому 2014-го, коли “сім’я” тікала з України, перед Мамедовим поставили задачу – вивести 1 мільярд гривень з очолюваного ним державного банку для оточення Януковича.

    Власне кажучи, Сергій Мамедов із завданням справився: 14 лютого державний “Укргазбанк”, під керівництвом Мамедова, надає “Брокбізнесбанку” Сергія Курченка кредит – 673 млн гривень, які, звісно, так ніхто і не повернув.

    Ще 55 млн гривень від “Укргазбанку” отримали підставні фірми Курченка: “Кванта-коста” – 30 млн грн., ТОВ “Неосинтез” – 20 млн грн., ТОВ “Кримбутангаз” – 5 млн грн. Усі вказані кредити надані під поруку ПАТ “Реал-Банк” Сергія Курченка.

    Варто відзначити, що хоча Генпрокуратура розпочала займатись цією справою, Сергію Мамедову вдалось уникнути кримінальної відповідальності.

    Проросійське оточення Сергія Мамедова, яке залишилось в Україні

    Кар’єра Сергія Мамедова розпочиналась поруч із іншим відомим банкіром та сторонником руського міра Василем Горбалем. З грудня 2006 року по жовтень 2010 року Мамедов обіймав посаду заступника голови правління “Укргазбанку”, яким тоді фактично володів і керував Горбаль.

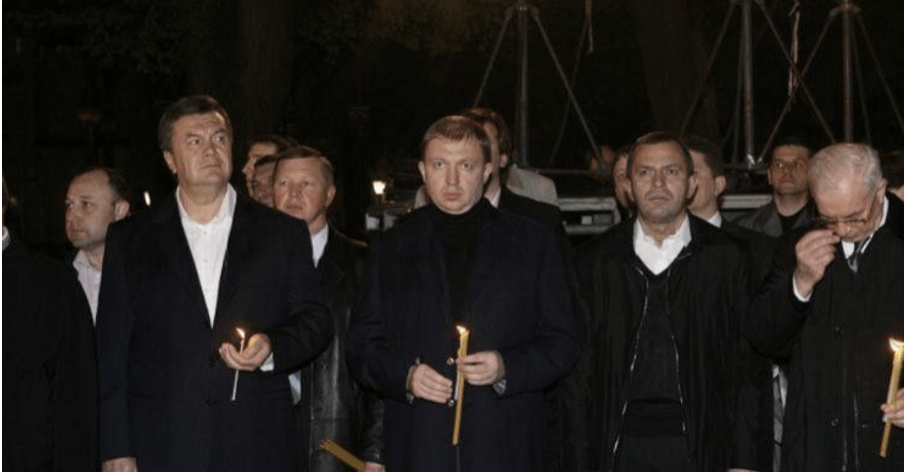
    ФОТО: Наставник Сергія Мамедова банкір та екс-нардеп Василь Горбаль з Віктором Януковичем

    Нагадаємо, наразі екс-регіонал Василь Горбаль являється членом Наглядової ради Нацбанку та продовжує складати протекцію Сергію Мамедову. Мова йде як за “політичне прикриття” так і за вирішення з регулятором ряду питань в інтересах Мамедова.

    Також Василь Горбаль попри п’ятий рік війни продовжує підтримку та лобізм інтересів Української православної церкви Московського патріархату в Україні.  Також Горбаль має тісні багатолітні зв’язки з українським олігархом Вадимом Новинським, якого вважають одним з головних спонсорів УПЦ Московського патріархату.

    Зв’язок самого Василя Горбаля з УПЦ МП, зокрема з митрополитом Онуфрієм, та одіозними людьми з кремлівського оточення налічує щонайменше близько 20-ти років. І всі ці 20 років Горбаль у своїх інтерв’ю просував концепцію “російського світу”.

    З 2007 року Горбаль і Омельяненко разом були членами правління організації “День Хрещення Русі”, яка організувала святкування релігійних свят у столиці під патронатом РПЦ, а також спільно привезли до Києва лояльного тоді Кремлю Андрія Кураєва.

    У липні 2011 році Горбаль привіз у Київ Путінського лідера рок-гурту “Брати Карамазови” Олега Карамазова для святкування “Дня Хрещення Русі”, яке відбулось одночасно у Києві, Мінську та Москв. Пізніше за це та інші “досягнення” Олег Карамазов отримав орден від Володимира Путіна.

    Як бачимо Сергій Мамедов зберіг усі свої з’язки часів Януковича, якими до цього часу активно користується.

    Як Сергій Мамедов уникає кримінальної відповідальності завдяки старим зв’язкам часів Януковича  

    Ці самі “зв’язки часів Януковича” часто допомагали Сергію Мамедову уникати кримінальної відповідальності навіть там, де це здавалось практично неможливо.

    До прикладу, Глобус Банк Сергій Мамедов фактично “віджав” у свого кума – Дениса Мальцева.

    Нагадаємо, австрійський судовий експерт встановив, що Дениса Мальцева було виведено зі складу засновників банку “Глобус” за підробленими документами.

    Документи були фальсифіковані групою осіб на чолі із Сергієм Мамедовим – головним акціонером банку на сьогодні.

    Що цікаво, “віджавши” банк у Мальцева, Сергій Мамедов почав його просто грабувати. Так у 2017 році за фактом крадіжки Мамедовим 850 тис. доларів з приватного депозитного рахунку клієнта Глобус банку була відкрита кримінальна справа.

    У лютому 2022 року Державне бюро розслідувань проводило розслідування щодо можливого відмивання 135 млн грн за участю “Глобус Банку” та ТОВ “Нове обладнання” (ЄДРПОУ 38929719). Кримінальне провадження №62019000000000982 відкрито за статтями 191 та ч. 2 ст. 209 КК — привласнення майна в особливо великих розмірах та легалізація коштів.

    За версією слідства, посадові особи “Нового обладнання” у змові з чиновниками державних підприємств здійснювали циклічні псевдогосподарські операції між депозитарними рахунками, після чого гроші перераховували на підставні компанії. Печерський райсуд Києва розглядав клопотання ДБР про продовження строків розслідування.

    Як Сергій Мамедов незважаючи на проросійський бекграунд долучився до державної програми єОселя

    Незважаючи на відкриті кримінальні справи та явно токсичне оточення, “Глобус Банк” Мамедова сьогодні являється одним із ключових уповноважених банків державної програми єОселя. Програму реалізує ПрАТ “Укрфінжитло”, яке з листопада 2022 року очолює Євген Мецгер.

    Так Сергій Мамедов і скандальний банкір Євген Мецгер опинилися в одній фінансовій структурі: один контролює комерційний банк, який видає пільгові іпотеки, другий керує державною компанією, яка забезпечує ці гроші.

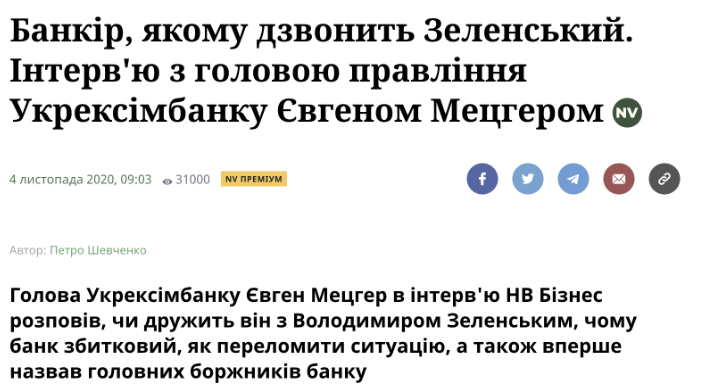
    Варто відзначити, що Євген Мецгер, який раніше потрапив у скандал з журналістами Громадського любить замовляти інтерв’ю, в яких підкреслює свою близькість до Володимира Зеленського.

    ФОТО: Скріншот видання NV Бізнес

    При цьому варто відзначити, що користувачі державної програми єОселя неодноразово фіксували, що пільгові кредити отримують не тільки ті, кому вони призначалися. Власне кажучи, цей факт визнає і сам Євген Мецгер у численних інтерв’ю, але незважаючи на публічні заяви продовжує працювати з Сергієм Мамедовим.

    Для розуміння “феномену” як нечистий на руку банкір з російським бекграундом Сергій Мамедов продовжує працювати з єОселя та отримувати доступ до особистих даних українських військовослужбовців, варто згадати, що дружина Євгена Мецгера на п’ятий рік повномасштабного вторгнення продовжує здавати нерухомість в Туреччині росіянам.

  • У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують масштабний витік даних із державних реєстрів, унаслідок якого зловмисники могли отримати доступ до понад 600 тисяч записів. Литовська влада підозрює, що за кібератакою можуть стояти російські спецслужби.

    Про інцидент повідомило видання Delfi.

    За попередніми даними, із баз Центру реєстрів були викрадені персональні дані громадян, зокрема імена, прізвища, особисті коди, інформація про нерухомість та право власності. У зоні ризику могли опинитися співробітники спецслужб, військові, дипломати, політики, а також мігранти та біженці, серед яких є громадяни Росії та Білорусі.

    Генеральна прокуратура Литви вже відкрила розслідування та кваліфікує інцидент як масштабну кібератаку.

    Депутат литовського парламенту Лаурінас Касчюнас заявив, що до злому майже напевно причетне російське ГРУ. За його словами, викрадені дані можуть використовуватися для стеження, тиску, шантажу та інших гібридних операцій.

    Витік стався через облікові записи Департаменту міграції при Міністерстві внутрішніх справ Литви. Це означає, що під загрозою опинилися люди, які зверталися по посвідку на проживання або притулок у Литві.

    У Центрі реєстрів повідомили, що контактні дані, банківські рахунки та платіжна інформація нібито не були скомпрометовані. Водночас підтверджено, що викрадено значний масив інформації з реєстру нерухомості.

    Після скандалу керівник Центру реєстрів Адріюс Юсас подав у відставку.

    Литовська прокуратура вже запровадила додаткові заходи кібербезпеки. Частину підозрілих облікових записів заблокували, а для інших користувачів ввели обов’язкове оновлення даних та посилення захисту доступу.

    Associated Press зазначає, що Литва вже тривалий час залишається однією з головних цілей російських гібридних операцій у Європі. Йдеться не лише про кібератаки, а й про інформаційні кампанії, диверсії та спроби дестабілізації ситуації в країні.

    У квітні литовська влада вже повідомляла про справу щодо підготовки двох політичних убивств у Вільнюсі, до якої, за версією слідства, могли бути причетні агенти російського ГРУ.

    На тлі повномасштабної війни Росії проти України країни Балтії дедалі частіше заявляють про посилення активності російських спецслужб та кібератак на державні установи, критичну інфраструктуру й урядові системи.

    Раніше також повідомлялося, що пов’язані з Росією хакерські групи атакували електронну пошту посадовців і військових структур у кількох країнах НАТО, зокрема в Румунії, Болгарії та Греції.

  • Вибори та повістки через «Дію»? У Мінцифри зробили гучну заяву про цифрове голосування в Україні

    Вибори та повістки через «Дію»? У Мінцифри зробили гучну заяву про цифрове голосування в Україні

    В Україні наразі неможливо провести вибори через застосунок «Дія», а також не планується використовувати платформу для розсилання повісток. Про це заявив виконувач обов’язків міністра цифрової трансформації Олександр Борняков, пояснивши, що головною перепоною є не технічні можливості, а вимоги Конституції та захист персональних даних.

    За словами посадовця, тема електронного голосування регулярно з’являється у публічному просторі, однак поки що залишається радше теоретичною. Основна проблема — гарантувати повну таємницю голосування, адже у цифровому форматі забезпечити абсолютну конфіденційність значно складніше, ніж на звичайних виборчих дільницях.

    Борняков наголосив, що чинна система з фізичними кабінками для голосування наразі є єдиною моделлю, яка повністю відповідає конституційним вимогам.

    «Коли кажуть, що “Дія” може бути використана у виборах — це неможливо, бо згідно з Конституцією треба, щоб була таємниця голосування», — пояснив він.

    У Мінцифри зазначають, що навіть у країнах, які експериментували з електронним голосуванням, зокрема в Естонії, питання довіри до системи та захисту даних залишається одним із найскладніших. Саме тому Україна не розглядає швидкий перехід до цифрових виборів, особливо в умовах війни та постійних кібератак.

    Окремо Борняков прокоментував чутки щодо можливого використання «Дії» для надсилання електронних повісток. Він підкреслив, що таких планів немає, а інформація про це не відповідає дійсності.

    Водночас уряд продовжує розширювати цифрові послуги для українців. У Мінцифри пояснюють: держава прагне максимально скоротити необхідність фізичного відвідування держустанов, що особливо важливо під час війни через безпекові ризики.

    Одним із ключових викликів залишається захист персональних даних. Борняков визнав, що це питання вже стало частиною євроінтеграційних вимог. За його словами, європейські партнери позитивно оцінюють розвиток української цифрової держави, однак дедалі більше уваги приділяють саме відповідності стандартам захисту інформації.

    Йдеться насамперед про імплементацію норм GDPR — європейського регламенту щодо захисту персональних даних. У Мінцифри заявляють, що Україна змушена пришвидшити оновлення законодавства у цій сфері в рамках підготовки до вступу в ЄС.

    «Вони дивляться на нашу “Дію”, на сервіси, на те, як ми будуємо цифрову державу. Їм це подобається. Але наступне питання — як ви забезпечуєте захист персональних даних?» — пояснив Борняков.

    Тим часом дискусії щодо можливих виборів під час війни в Україні тривають. Раніше окремі політики допускали можливість проведення електронного референдуму через «Дію», однак офіційної моделі такого голосування поки не існує.

    Паралельно Мінцифри продовжує запускати нові онлайн-сервіси. Зокрема, наприкінці весни в застосунку планують запустити функцію онлайн-розлучення, хоча скористатися нею зможуть лише пари без неповнолітніх дітей.

  • Телефонна пастка: чому не варто передзвонювати на невідомі номери

    Телефонна пастка: чому не варто передзвонювати на невідомі номери

    В Україні та за її межами набирає поширення шахрайська схема так званих «німих» дзвінків. Абонент відповідає на виклик, однак у слухавці — повна тиша. Попри відсутність розмови, такі дзвінки можуть мати цілком конкретну мету.

    Фахівці пояснюють, що телефонне шахрайство давно перетворилося на організовану систему з власними кол-центрами, технічними спеціалістами та продавцями баз даних. «Німі» дзвінки — один із елементів цієї інфраструктури.

    Основна мета таких викликів — перевірка активності номера. Якщо людина відповіла, її контакт позначають як дійсний і можуть використати для подальших атак: фішингових дзвінків, повідомлень або спроб соціальної інженерії.

    Інша загроза — запис голосу. Коли абонент намагається з’ясувати, хто телефонує, його слова можуть бути зафіксовані. У подальшому запис може використовуватися для створення підробленого голосу за допомогою технологій штучного інтелекту.

    Існує й інший варіант схеми: виклик швидко скидається, розраховуючи на те, що людина передзвонить. У такому разі можливе списання коштів, якщо номер належить до платної або міжнародної лінії.

    Експерти радять не відповідати на дзвінки з невідомих номерів, особливо якщо вони виглядають підозріло. Якщо під час відповіді у слухавці тиша — варто одразу завершити виклик і додати номер до чорного списку. Так можна мінімізувати ризик повторних спроб контакту.

    Водночас не всі мовчазні виклики є шахрайськими. Причиною може бути технічний збій, розряджений телефон або новий номер знайомого. Проте обережність та уважність допоможуть захистити особисті дані й фінансову безпеку.

  • Колектори програли суд жінці, якій оформили кредит без її відома

    Колектори програли суд жінці, якій оформили кредит без її відома

    Конотопський міськрайонний суд Сумської області відмовив колекторській компанії у стягненні з жінки понад 56 тисяч гривень за кредитом, який, як з’ясувалося, був оформлений шахраями після зламу її SIM-картки оператора «Київстар».

    Із матеріалів справи випливає, що 3 листопада 2021 року на ім’я громадянки був оформлений споживчий кредит у фінансовій компанії на суму 9 600 гривень. Договір було підписано в електронній формі, а гроші перераховані на банківську картку. Згодом через нараховані відсотки та штрафи сума боргу зросла до 56 592 гривень, а право вимоги перейшло до колекторської компанії.

    Однак жінка заперечила, що брала будь-який кредит. Вона пояснила, що ще наприкінці жовтня 2021 року її мобільний номер, який був фінансовим номером у ПриватБанку, був зламаний після дзвінка невідомої особи. Шахраї отримали доступ до її SIM-картки та банківського акаунта, що призвело до блокування номера та підозрілих фінансових операцій.

    У той самий день жінка звернулася до банку і мобільного оператора, де їй заблокували старий номер і банківську карту. Наступного дня вона подала заяву до поліції про шахрайство, і було відкрито кримінальне провадження.

    Суд також взяв до уваги, що кредит був оформлений уже після того, як номер телефону було заблоковано, а жінка звернулася до банку, мобільного оператора і поліції. Додатково було встановлено, що доступ до онлайн-сервісів, з яких подавалися заявки на кредити, здійснювався з IP-адрес у Харківській області та Дніпрі, тоді як у цей час жінка перебувала на своєму робочому місці у Конотопі.

    Колекторська компанія наполягала, що відсутність вироку у кримінальній справі не є доказом шахрайства. Проте суд зазначив, що саме кредитор зобов’язаний довести, що договір був укладений конкретною особою та що вона не стала жертвою злочину. Таких доказів компанія не надала.

    У результаті суд відмовив у задоволенні позову, визнавши, що жінка не укладала кредитний договір і не сприяла доступу до своїх персональних даних. При цьому колекторам роз’яснили право звертатися з вимогами про відшкодування збитків до осіб, які фактично вчинили шахрайство.

  • В Одесі затримано касирку держбанку, яка передавала ФСБ дані українських військових

    В Одесі затримано касирку держбанку, яка передавала ФСБ дані українських військових

    Служба безпеки України затримала 56-річну працівницю державного банку з Одеси, яка передавала російській спецслужбі персональні дані клієнтів, зокрема військовослужбовців Сил оборони. Як встановили слідчі, жінка діяла під контролем ФСБ, що дистанційно завербувала її після активності в антиукраїнських Telegram-каналах.

    Під час роботи за касою у відділенні держбанку підозрювана вибірково збирала інформацію про клієнтів у військовій формі або з ознаками поранень, отриманих на фронті. Вона фіксувала їхні особисті дані, звертала увагу на банківські операції та передавала відомості куратору ФСБ через захищені інтернет-канали.

    Позаштатна “розвідниця” також обходила місто та фотографувала райони, де могли розміщуватися підрозділи українських військових. Ворог планував використати зібрану інформацію для підготовки терактів, інформаційних диверсій і спроб вербування українських захисників.

    СБУ з’ясувала, що одеситка потрапила в поле зору російських спецслужб через свої антиукраїнські коментарі в Telegram. Представники ФСБ встановили з нею контакт під прикриттям “однодумців” і згодом запропонували “допомогу у боротьбі з режимом”.
    Після кількох місяців спілкування вона погодилася збирати інформацію, не усвідомлюючи, що її дії документуються українськими контррозвідниками.

    Спецслужба задокументувала всі етапи передачі інформації, провела обшук за місцем роботи й проживання жінки, вилучивши техніку з доказами комунікації з російськими кураторами.
    Після цього агентку ізолювали, і зараз вона перебуває під вартою. Слідчі СБУ повідомили їй про підозру у державній зраді в умовах воєнного стану (ч.2 ст.111 КК України).
    Їй загрожує довічне ув’язнення з конфіскацією майна.

  • “Дія” отримає функцію трекінгу доступу до реєстрів

    “Дія” отримає функцію трекінгу доступу до реєстрів

    Уряд затвердив впровадження системи моніторингу доступу до державних реєстрів — незабаром у застосунку «Дія» з’явиться функція сповіщення громадян про те, хто і з якою метою переглядав їхні персональні дані. Про це повідомляє пресслужба Міністерства цифрової трансформації.

    За повідомленням Мінцифри, кожен випадок доступу до реєстрів фіксуватиметься у відповідній системі, а користувач отримуватиме сповіщення в «Дії» з деталями: який орган чи працівник звертався до даних і з якою метою. Така механіка має посилити прозорість використання персональної інформації у державних сервісах і дати людям інструмент контролю.

    Водночас у відомстві наголосили на винятках: сповіщення не надходитимуть у випадках, пов’язаних із кримінальними розслідуваннями, контррозвідувальною діяльністю, боротьбою з тероризмом та під час досудового слідства — щоб не перешкоджати роботі правоохоронних і спецслужб.

    Мінцифри також зазначає, що подібні рішення вже працюють за кордоном — прикладом є естонський Data Tracker, який дозволяє відстежувати доступи до державних даних і вважається одним із інструментів підвищення довіри до держпослуг. Запровадження моніторингу в Україні має на меті аналогічне підвищення прозорості та зменшення ризиків неправомірного використання даних.

    Точні терміни запуску функції в «Дії», перелік реєстрів, до яких одразу застосують моніторинг, а також технічні деталі сповіщень Мінцифри пообіцяло оприлюднити додатково. Користувачам радять стежити за оновленнями застосунку та офіційними повідомленнями від відомства.

  • Єдина інформаційна система соціальної сфери: що знатиме держава про українців

    Єдина інформаційна система соціальної сфери: що знатиме держава про українців

    18 вересня Верховна Рада ухвалила законопроєкт №11377 про створення Єдиної інформаційної системи соціальної сфери. Документ передбачає масштабне збирання та об’єднання даних про громадян з десятків державних реєстрів.

    У системі формуватиметься повна картина про людину: від її статусу у військовому обліку та перетину кордону — до майна, транспорту, податків і навіть наявних виконавчих проваджень. Перелік реєстрів не є вичерпним і може розширюватися рішенням уряду.

    Серед основних джерел даних:

    • реєстр військовозобов’язаних «Оберіг»;

    • електронна система охорони здоров’я (ЕСОЗ);

    • демографічний реєстр;

    • реєстр транспортних засобів;

    • податковий реєстр;

    • земельний кадастр;

    • реєстр нерухомості;

    • автоматизована система виконавчого провадження;

    • судова інформаційна система.

    Органи влади зобов’язані надавати дані в систему. Неподання або затримка інформації тягне за собою відповідальність посадовців. Для роботи системи можна буде використовувати центри обробки даних, розташовані за межами України, але лише за погодженням із СБУ.

    Витрати на створення та модернізацію системи покриватимуться як із держбюджету, так і за рахунок міжнародних фінансових організацій, інвесторів та донорів. При Мінсоцполітики створять спеціальний моніторинговий орган, куди увійдуть правозахисники, фахівці з кібербезпеки та соціальної політики. Він матиме доступ до неперсоніфікованих даних про роботу системи та зможе залучати незалежних експертів.

    Закон дозволяє державі самостійно оновлювати інформацію про громадян, у тому числі вносити відомості з інших баз без особистої участі людини. На основі даних системи формуватимуться аналітичні матеріали та статистика.

    Таким чином, ухвалений закон фактично створює єдиний цифровий реєстр, що міститиме всі основні дані про українців.