Позначка: Росія

  • «Україна має право захищатися»: у Ватикані висловилися про завершення війни

    «Україна має право захищатися»: у Ватикані висловилися про завершення війни

    Святий Престол підтримує будь-які ініціативи, які можуть привести до негайного, повного та ефективного припинення вогню в Україні. Про це заявив державний секретар Ватикану кардинал П’єтро Паролін в інтерв’ю італійській La Repubblica.

    Паролін назвав війну в Україні «справжньою трагедією» та наголосив, що українському народові не можна відмовляти у праві на самооборону.

    Водночас, за його словами, позиція Святого Престолу полягає у необхідності припинення бойових дій, тому Ватикан підтримує всі ініціативи, спрямовані на досягнення реального припинення вогню.

    Кардинал також підтвердив готовність Ватикану допомагати Україні «будь-яким чином», особливо на тлі посилення атак і наближення зими. Одним із ключових принципів Паролін назвав суворе дотримання міжнародного права.

    За його словами, довгострокове врегулювання війни також вимагатиме нового підходу до безпеки та співпраці в Європі.

  • Масштабні пожежі й сильне задимлення: Росія вночі накрила ударами Одещину

    Масштабні пожежі й сильне задимлення: Росія вночі накрила ударами Одещину

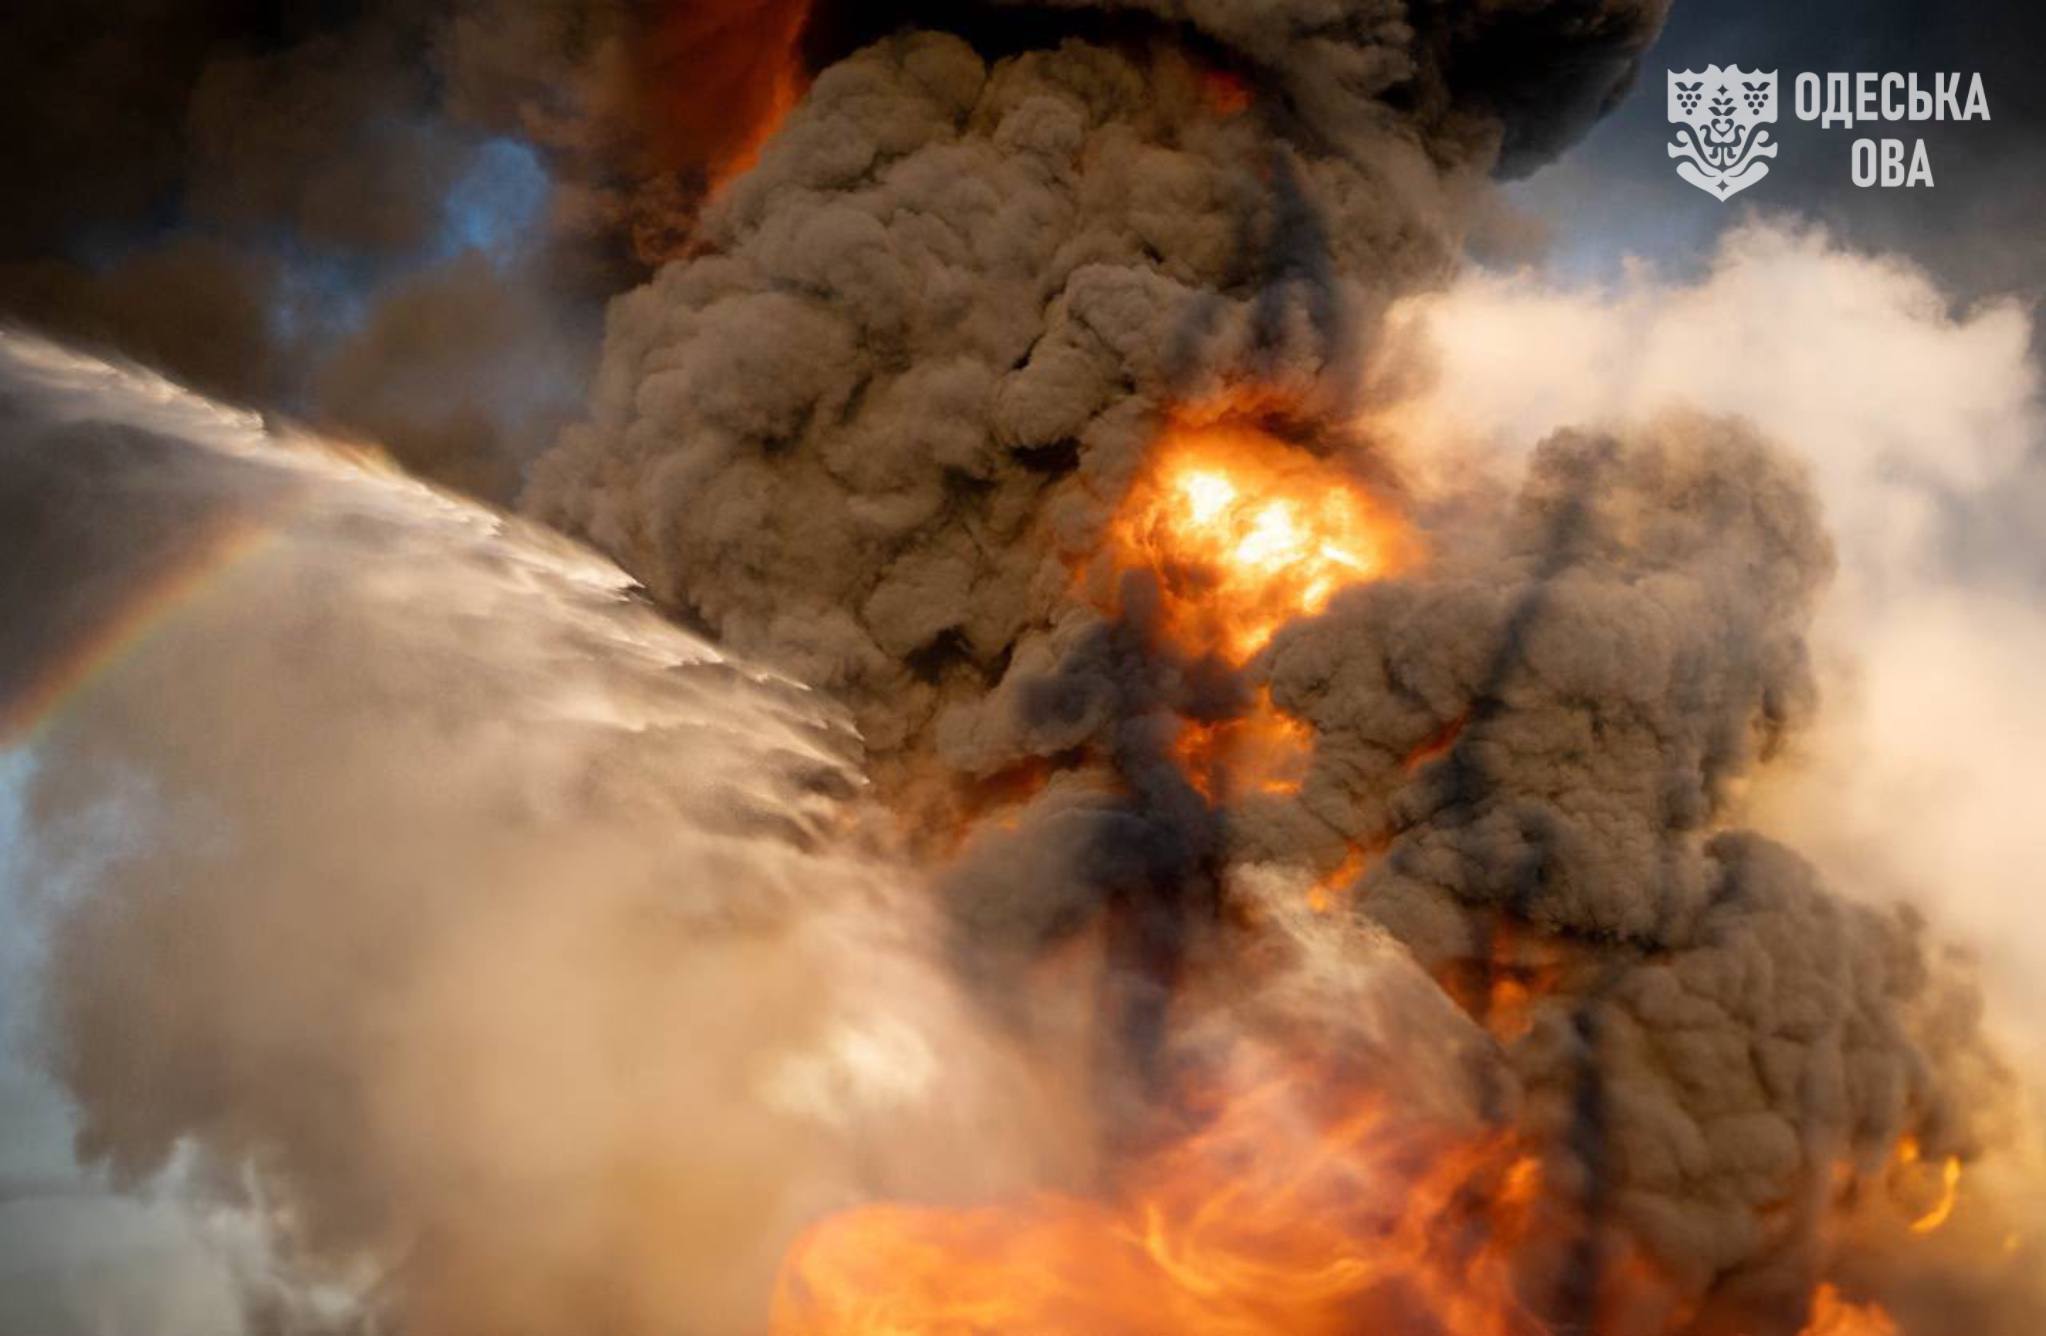
    Одеська область у ніч на 5 жовтня зазнала масованої російської повітряної атаки. Під ударами опинилися об’єкти промислової та портової інфраструктури, а також дачний сектор. Унаслідок влучань виникли масштабні пожежі та сильне задимлення, через що до обстеження територій залучили спеціалістів радіаційного, хімічного та біологічного захисту ДСНС. За попередньою інформацією влади, обійшлося без загиблих і поранених.

    Про наслідки нічної атаки вранці повідомив голова Одеської обласної військової адміністрації Олег Кіпер. За його даними, Росія здійснила масований удар по регіону, а цілями стали одразу кілька типів цивільної інфраструктури.

    Після ударів у різних місцях почалися пожежі. На оприлюднених владою та рятувальниками кадрах видно значні осередки займання і густий дим над територіями, де працювали підрозділи ДСНС.

    Станом на ранок усі пожежі вдалося ліквідувати.

    Через задимлення перевіряли повітря

    Особливу увагу рятувальники приділили сильному задимленню після удару по промислових об’єктах.

    Спеціалісти радіаційного, хімічного та біологічного захисту ДСНС провели заміри на місцях пожеж. За результатами обстеження небезпечних речовин у повітрі не виявили.

    Така перевірка проводиться у випадках, коли після великих пожеж або пошкодження промислових об’єктів існує ризик потрапляння небезпечних продуктів горіння у повітря.

    За інформацією Одеської ОВА, ситуація після ліквідації вогню була контрольованою, а відповідні служби продовжували працювати на місцях влучань і усувати наслідки атаки.

    Пошкоджено дачний будинок у Вилковому

    Окремі подробиці з’явилися і щодо Ізмаїльського району області.

    Ізмаїльська районна державна адміністрація повідомила, що під час нічної повітряної атаки у Вилковому було пошкоджено дачний будинок.

    За даними районної влади, удар припав по цивільній інфраструктурі. Інформації про постраждалих не надходило.

    Таким чином, географія нічної атаки охопила не лише об’єкти промисловості й портового господарства, а й житловий та дачний сектор.

    На момент публікації повного переліку пошкоджених об’єктів влада ще не оприлюднювала.

    Одеські порти залишаються однією з регулярних цілей атак

    Одеська область упродовж повномасштабної війни систематично зазнає російських ударів по портовій та логістичній інфраструктурі.

    Порти регіону відіграють ключову роль в українському експорті, зокрема в транспортуванні зернових та іншої продукції морським коридором.

    Одеська ОВА раніше повідомляла, що навіть на тлі регулярних атак морські порти області продовжують працювати та залишаються важливою частиною української економіки і глобальної продовольчої логістики.

    Це далеко не перша масштабна атака на портову інфраструктуру регіону.

    У березні Росія масовано атакувала південь Одещини ударними безпілотниками. Тоді пошкоджень зазнали об’єкти енергетичної, промислової та портової інфраструктури, а також баржа і приватне житло.

    Про той удар раніше писала «Ненька інфо». Росія масовано атакувала південь Одещини дронами, пошкоджено портову інфраструктуру — Ненька інфо

    Ще один удар стався 20 березня. Тоді, за даними влади, російські безпілотники пошкодили два цивільні судна, які перебували біля причалів, а також портову інфраструктуру. Судна були завантажені зерном. Уночі РФ атакувала Одещину: пошкоджено порт і зернові об’єкти — Ненька інфо

    У вересні Одещина також пережила важкий удар

    Масованих атак область зазнавала і зовсім недавно.

    У ніч на 1 вересня російські війська застосували проти регіону реактивні безпілотники, баражуючі боєприпаси та крилаті ракети. Пошкоджень тоді зазнали об’єкти житлової, енергетичної та портової інфраструктури в кількох районах.

    «Ненька інфо» повідомляла, що серед цілей була також поромна переправа, яка забезпечує сполучення в напрямку Румунії. Пекельна ніч на півдні: РФ атакувала поромну переправу та житлові квартали Одещини — Ненька інфо

    Наприкінці вересня внаслідок чергових ударів по Одещині було пошкоджено цивільне підприємство, портову інфраструктуру, ліцей, притулок для тварин, приватний будинок та транспорт. Тоді повідомлялося і про постраждалих.

    Росія продовжує атакувати цивільну інфраструктуру регіону

    Нічний удар 5 жовтня вкотре став частиною серії атак на об’єкти Одеської області.

    Цього разу влада повідомляє про пошкодження промислової й портової інфраструктури та дачного сектору, але, за попередніми даними, людських жертв вдалося уникнути.

    Особливо масштабними стали пожежі. Через їхній характер і значне задимлення рятувальникам довелося додатково перевіряти територію на наявність небезпечних речовин, однак результати замірів загрози не показали.

    До ранку вогонь повністю ліквідували. На місцях ударів залишилися працювати рятувальники, комунальні та інші профільні служби, які продовжують розбирати наслідки атаки.


  • Армія РФ втратила понад 2000 солдатів за добу: цифри Генштабу

    Армія РФ втратила понад 2000 солдатів за добу: цифри Генштабу

    Російські війська за минулу добу втратили у війні проти України ще близько 2020 військовослужбовців, а загальні втрати особового складу РФ від початку повномасштабного вторгнення сягнули приблизно 1 542 720 осіб. Водночас надзвичайно великими виявилися втрати противника у безпілотниках та автомобільній техніці: лише за добу Генеральний штаб ЗСУ зафіксував ще 1855 втрачених БПЛА оперативно-тактичного рівня та 727 автомобілів і автоцистерн.

    Оновлені дані Генштаб оприлюднив вранці 5 жовтня 2026 року. Йдеться про орієнтовні бойові втрати російських військ за період із 24 лютого 2022 року до 5 жовтня 2026-го. Українське командування традиційно наголошує, що показники уточнюються.

    За інформацією Генштабу, загальні втрати Росії в особовому складі становлять близько 1 млн 542 тис. 720 осіб, з яких 2020 — за останню добу. Це помітно більше за показник попереднього дня: станом на 4 жовтня Генштаб повідомляв про 1750 втрат російського особового складу.

    Одночасно Росія продовжує втрачати техніку та озброєння. Станом на ранок 5 жовтня загальні втрати російської армії, за українськими підрахунками, становлять 12 393 танки, зокрема ще два за останню добу, та 25 487 бойових броньованих машин, чотири з яких були додані до статистики за добу.

    Особливо помітними залишаються втрати російської артилерії. Генштаб повідомляє про 50 733 артилерійські системи від початку повномасштабної війни. За одну лише добу цей показник збільшився на 47 одиниць. Також Росія втратила ще три реактивні системи залпового вогню — їхня загальна кількість у статистиці Генштабу досягла 2182 одиниць.

    До списку втрат додалися ще два засоби протиповітряної оборони — загалом Генштаб оцінює їхню кількість уже у 1688 одиниць. Крім того, російські війська втратили за добу 22 наземні робототехнічні комплекси. Загальний показник таких систем досяг 2859.

    Але найбільш разючим показником доби стала кількість безпілотників. За інформацією Генерального штабу, лише за добу Росія втратила ще 1855 БПЛА оперативно-тактичного рівня. Їхня сумарна кількість від початку повномасштабного вторгнення, за українською статистикою, досягла 548 095 одиниць.

    Для порівняння, станом на 4 жовтня Генштаб повідомляв про 546 240 таких БПЛА, а добовий приріст становив 1742 одиниці. 3 жовтня українська сторона повідомляла про 1645 втрачених російських БПЛА за добу. Таким чином, показники останніх днів свідчать про надзвичайно інтенсивне використання безпілотних систем на фронті та відповідно велику кількість їхніх втрат.

    Ще один дуже великий показник — автомобільна техніка та автоцистерни. За останню добу Генштаб додав до статистики одразу 727 одиниць, після чого загальна кількість втрат у цій категорії зросла до 157 985. Також було втрачено ще п’ять одиниць спеціальної техніки — загальний показник становить 4793.

    У категоріях авіації та флоту за останню добу змін не зафіксовано. За оцінкою Генштабу, від початку великої війни російські війська втратили 443 літаки, 356 гелікоптерів, 35 кораблів і катерів та два підводні човни. Кількість втрачених крилатих ракет залишається на рівні 5126 одиниць.

    Втрати різко зросли на початку жовтня

    Великі цифри 5 жовтня не є окремим сплеском на тлі спокійнішого фронту. У перші дні місяця Генштаб регулярно повідомляв про втрати російського особового складу на рівні понад півтори тисячі осіб за добу.

    Так, станом на 1 жовтня повідомлялося про 1900 втрат особового складу РФ за добу, 2 жовтня — 1520, 3 жовтня — 1560, а 4 жовтня — 1750. Тепер показник зріс до 2020 осіб.

    Ще у вересні Генеральний штаб повідомляв, що від початку 2026 року втрати російських військ у живій силі перевищили 300 тисяч осіб. Станом на 15 вересня називалася цифра 301 030 військовослужбовців. Особливо великими, за даними Генштабу, вони були влітку: за червень, липень та серпень разом повідомлялося про 124 170 втрат.

    Напруженою залишається й ситуація безпосередньо на фронті. Станом на вечір 4 жовтня Генштаб повідомляв про 163 бойові зіткнення від початку доби. Російські війська здійснили один ракетний та 54 авіаційні удари, скинули 158 керованих авіабомб, використали 5226 дронів-камікадзе та провели 1641 обстріл позицій українських військ і населених пунктів.

    Напередодні інтенсивність бойових дій також була високою. За повну добу 3 жовтня Генштаб зафіксував 204 бойові зіткнення. Тоді противник здійснив 65 авіаударів, скинув 233 керовані авіабомби, застосував понад дев’ять тисяч дронів-камікадзе та здійснив 2465 обстрілів.

    Таким чином, нове зростання російських втрат відбувається на тлі збереження високої інтенсивності бойових дій, масованого застосування безпілотників та артилерії і постійних штурмових дій на різних ділянках фронту.

    Водночас цифри Генерального штабу є оперативною оцінкою української сторони. Через бойові дії незалежно перевірити повний масштаб щоденних втрат Росії в режимі реального часу неможливо, а сама РФ не публікує повної актуальної статистики своїх втрат.

    Раніше «Ненька інфо» повідомляла, що ще в червні загальна оцінка російських втрат за даними Генштабу перевищила 1,4 мільйона осіб. Генштаб повідомив про понад 1,4 мільйона втрат окупантів у війні проти України

    Також читайте на «Ненька інфо» про попередні великі втрати російської техніки та безпілотників: Росія втратила ще сотні одиниць техніки та тисячі дронів: свіже зведення Генштабу

    Окремо «Ненька інфо» писала про оцінки американського Центру стратегічних і міжнародних досліджень щодо динаміки російських бойових втрат і ролі безпілотників на сучасному фронті. Російська армія стрімко виснажується: втрати окупантів зросли до рекордного співвідношення 8:1 — CSIS

  • Закручування гайок у РФ: нові обмеження для молоді та підготовка до примусової мобілізації

    Закручування гайок у РФ: нові обмеження для молоді та підготовка до примусової мобілізації

    Російська влада фактично позбавляє молодих чоловіків базових громадянських прав та можливостей для маневру, намагаючись усунути будь-які лазівки для уникнення військової служби. За інформацією авторитетного видання The Sunday Times, у Росії запроваджено жорсткі обмеження свободи пересування та розпорядження майном для громадян призовного віку.

    В основі нових заходів лежить службовий документ Федеральної нотаріальної палати (ФНП) за підписом її президента Костянтина Корсика, розісланий до регіональних палат 15 вересня. У ньому чітко вказується на застосування «тимчасових заходів» для забезпечення обов’язкової явки у військкомати.

    Головні деталі нових обмежень та мобілізаційних ризиків:

    • Майнова та бізнесова ізоляція: Потенційні призовники віком від 18 до 30 років зіткнулися з вимогою обов’язково пред’являти документи військового обліку. Без цього молоді чоловіки фактично позбавлені права оформлювати іпотеку, купувати чи продавати нерухомість, а також реєструватися як власники бізнесу.
    • Блокування довіреностей: Правозахисні організації вже зафіксували перші відмови нотаріусів у Москві та Самарській області завіряти довіреності, видані чоловіками призовного віку (що унеможливлює дистанційне управління активами у разі виїзду за кордон).
    • Правовий контекст: У внутрішньому листі ФНП посилається на статтю 22 закону «Про військовий обов’язок і військову службу», охоплюючи категорію громадян незалежно від того, чи перебувають вони на обліку офіційно, але підлягають йому.
    • Регіональна напруга: Особливо гостро ситуація відчувається в прикордонних та стратегічних регіонах, зокрема в Калінінградській області, на тлі погроз Москви у бік країн НАТО та заяв про ризики блокади ексклаву.

    Експерти та емігранти зазначають, що подібні кроки свідчать про відчайдушну потребу російської держави у нових рекрутах та спробу перекрити кисень усім, хто намагається уникнути відправки на фронт.


  • У Києві готують закрите засідання щодо будівництва дамб через Дніпро

    У Києві готують закрите засідання щодо будівництва дамб через Дніпро

    Сьогодні ввечері у Києві відбудеться закрите засідання щодо будівництва насипних дамб через Дніпро. За словами джерела, знайомого з підготовкою зустрічі, інформація за підсумками засідання буде закритою, водночас після нього може з’явитися можливість дізнатися більше про результати. Деталі очікуються завтра.

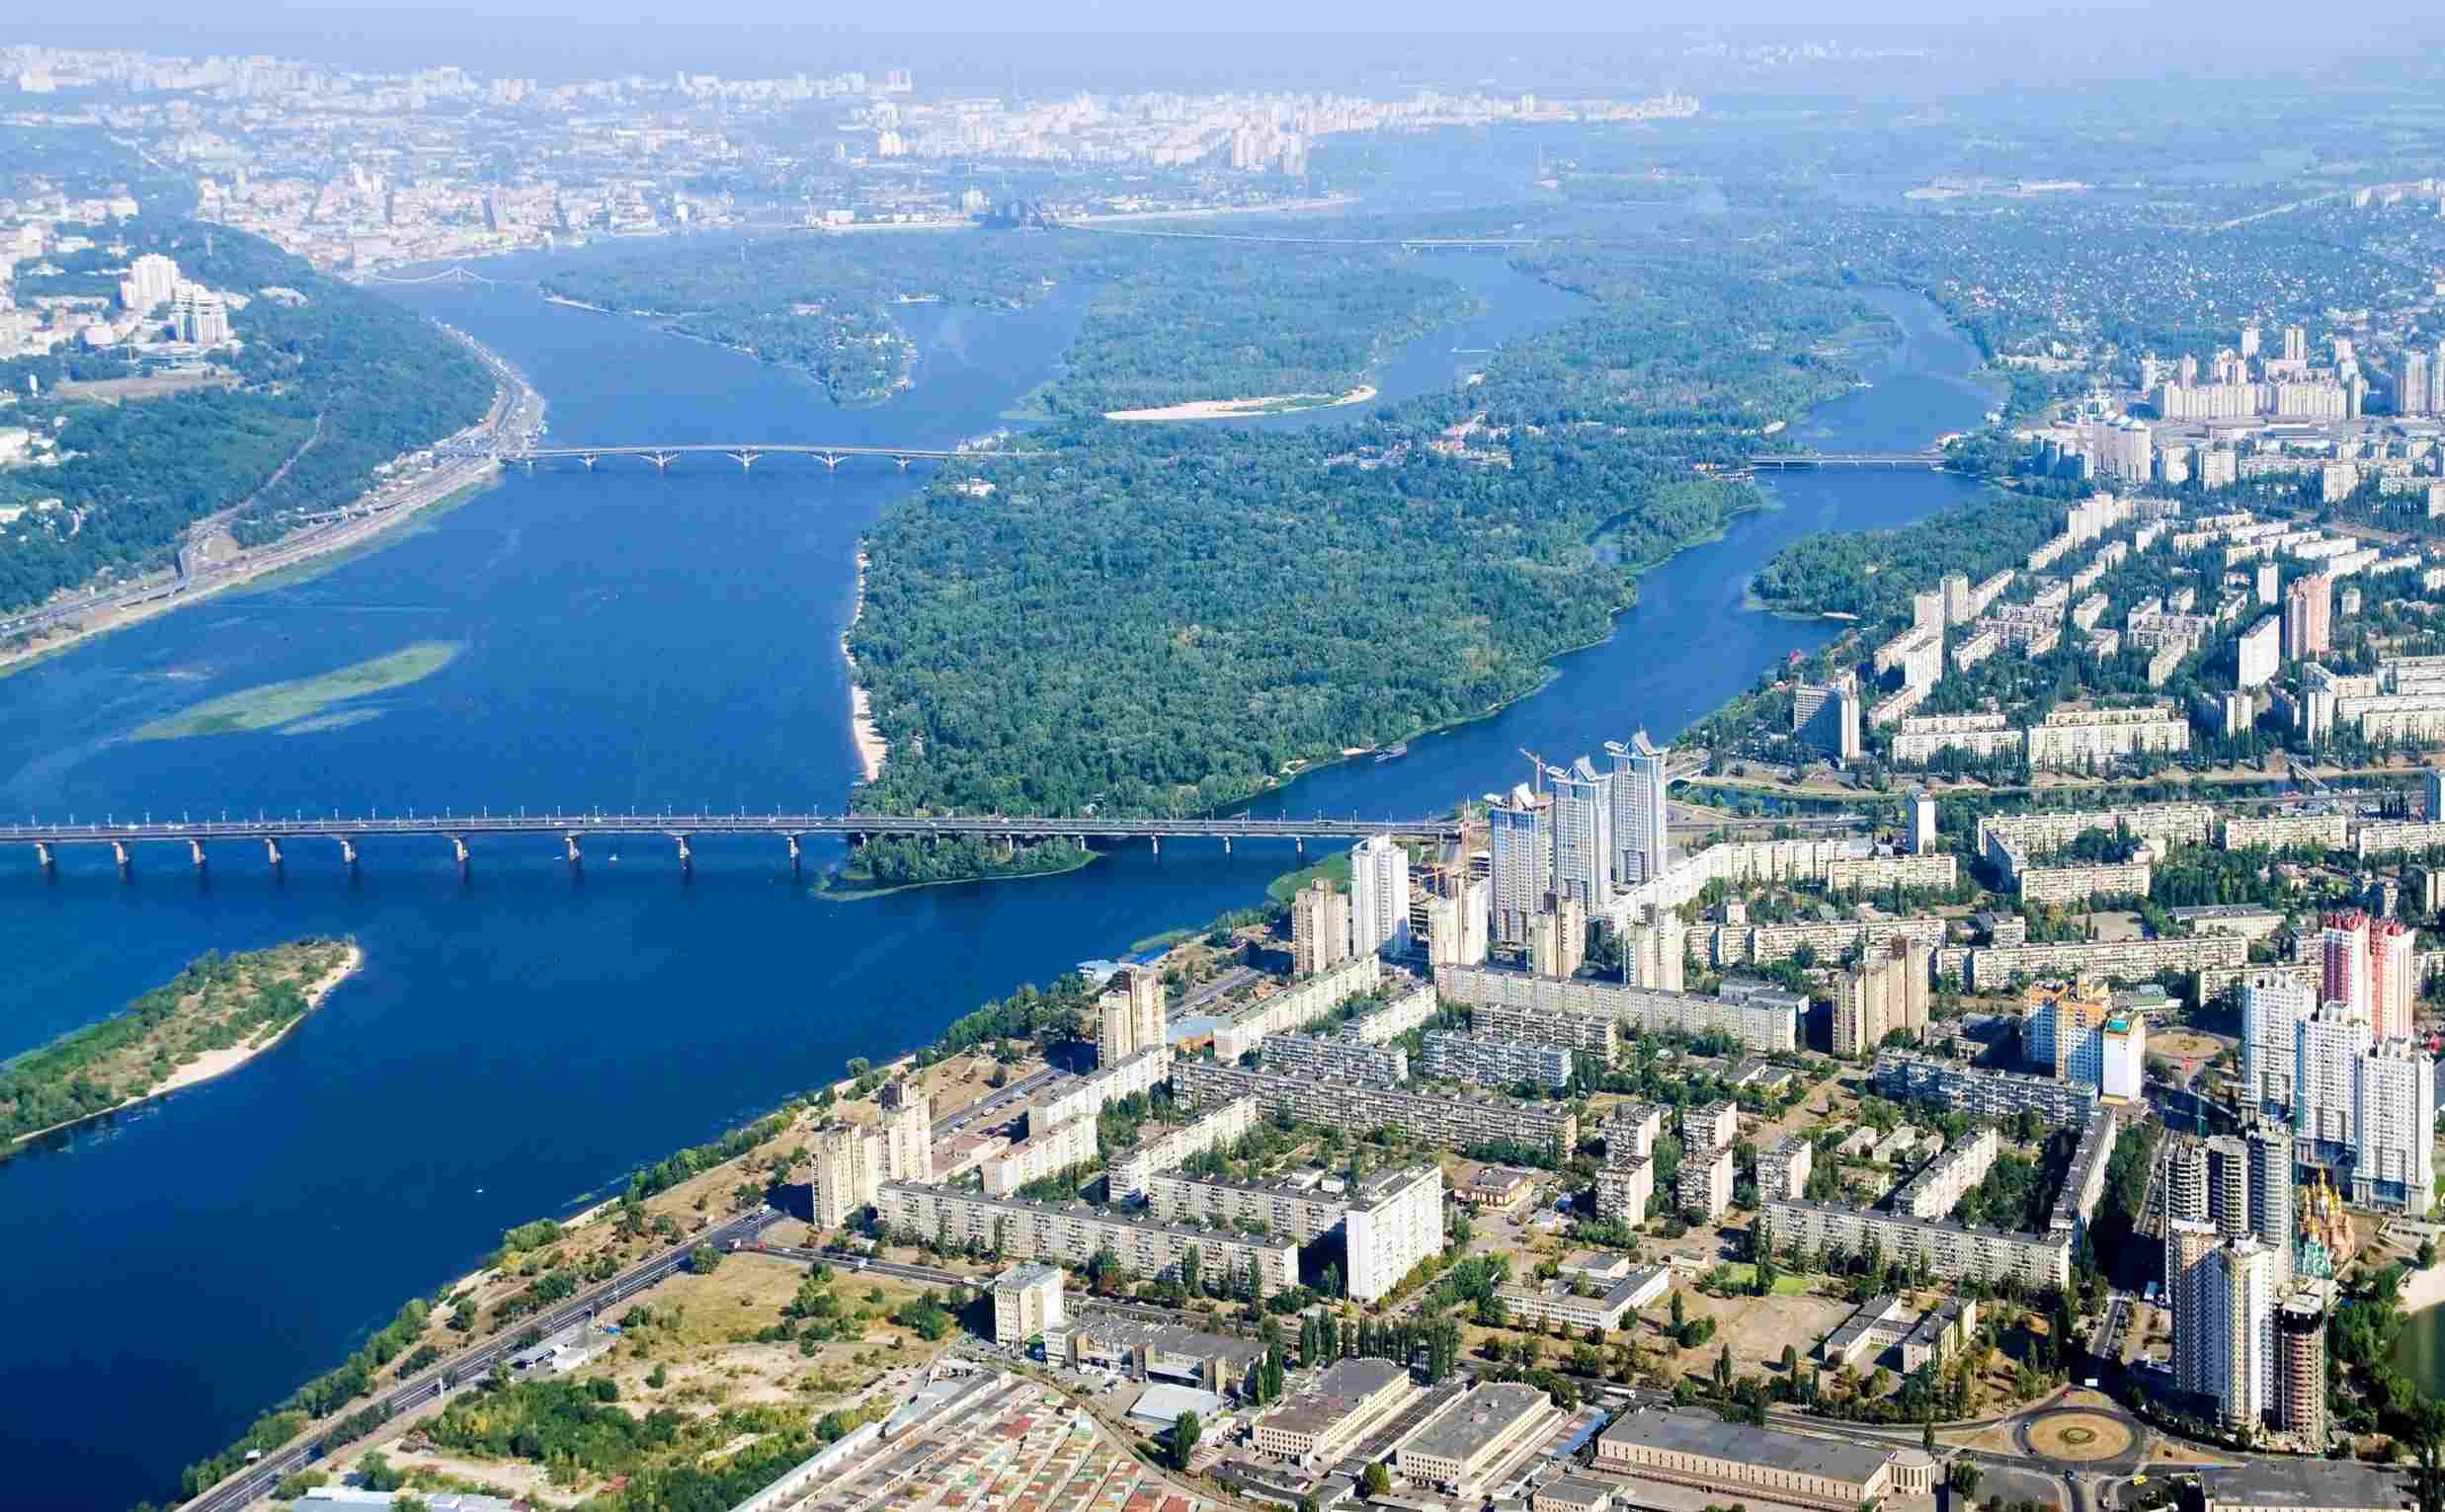
    Напередодні міністр відновлення, інфраструктури та транспорту Микола Калашник заявив, що для Києва вже опрацьовується варіант резервного сполучення через Дніпро — насипні дамби з понтонними переправами. За його словами, підготовчі роботи вже розпочалися, визначені локації для будівництва, а до реалізації залучають міністерство, Агентство відновлення, військових та столичну владу. Калашник також повідомив, що будівництво планують розпочати найближчим часом.

    Калашник зазначив, що будівництво окремих таких переправ може тривати до трьох місяців, а їхня пропускна спроможність має становити щонайменше половину пропускної здатності наявних мостів. За його оцінкою, щодоби між лівим і правим берегами Києва переміщується близько 600 тисяч автомобілів. Саме тому, за словами міністра, вже визначаються локації, де розпочнеться будівництво.

    Водночас конкретні місця розташування майбутніх переправ публічно не називають. У Мінвідновлення також розглядають інші варіанти резервного сполучення, зокрема швидкоспоруджувані бетонні конструкції та в перспективі тунель під Дніпром. Калашник оцінював потенційну вартість масштабних інфраструктурних проєктів у десятки мільярдів гривень і зазначав, що для їхньої реалізації можуть знадобитися міжнародні партнери.

    Саме тому сьогоднішнє закрите засідання важливе насамперед у контексті подальших практичних кроків. Після нього може стати зрозуміліше, як саме план резервних переправ переходить від публічної заяви до конкретної підготовки та реалізації.


  • Кримінальна відповідальність у Європі за допомогу російській армії, межа між санкційним порушенням і злочином

    Кримінальна відповідальність у Європі за допомогу російській армії, межа між санкційним порушенням і злочином

    Після початку повномасштабної війни російські компанії продовжили шукати доступ до європейських технологій, обладнання, послуг і фінансових ресурсів. Водночас частина торговельних операцій почала проходити через треті держави, нових посередників і змінені маршрути. Для європейських правоохоронців це створило окремий пласт кримінальних справ, де необхідно відновити весь ланцюг угоди та встановити, на якому етапі учасники перейшли від дозволеної комерційної діяльності до порушення санкційного режиму.

    Сам факт наявності російського контрагента ще не визначає кримінальної відповідальності. У європейському праві існують дозволені операції з російськими компаніями, товари, які не підпадають під конкретні експортні обмеження, перехідні періоди, винятки та індивідуальні дозволи компетентних органів. Якщо платіж було проведено до запровадження відповідної заборони і на той момент не існувало іншого застосовного обмеження, подальша зміна санкційного режиму сама по собі не перетворює вже вчинену дію на злочин. Те саме стосується товару, який на дату експорту не підпадав під конкретну чинну заборону.

    Кримінальна межа виникає тоді, коли конкретна операція вже заборонена і водночас виконані умови складу злочину за національним законодавством. Йдеться про експорт товару, передачу технології, технічну допомогу, брокерську послугу, фінансову операцію або свідоме використання маршруту для обходу обмеження. Директива ЄС 2024/1226 закріпила загальні мінімальні правила кримінальної відповідальності за умисні порушення певних обмежувальних заходів і деякі форми серйозної необережності, але конкретні склади злочинів і покарання, як і раніше, визначаються національним законодавством.

    Постачання підсанкційних товарів подвійного призначення

    Один із показових прикладів — справа підприємця, якого прокуратура називає російсько-нідерландським громадянином із Горссела. 31 жовтня 2023 року суд Роттердама засудив його до 18 місяців позбавлення волі, а компанію, якою він керував, — до штрафу €200 тис. Суд встановив, що протягом понад семи місяців він брав участь у схемі постачання електронних товарів подвійного призначення та інших товарів, здатних сприяти військовому зміцненню Росії, російським компаніям, пов’язаним з оборонною промисловістю. Прокуратура говорила про 20 відправлень за коротший період і 11 типів товарів вартістю понад $1 млн.

    Різниця між цими строками важлива. Суд описував увесь доведений період як такий, що тривав понад сім місяців, тоді як 20 відправлень, про які говорила прокуратура, стосувалися коротшого відрізка всередині цього періоду. Це не дві різні версії одного факту, а різні часові зрізи однієї схеми.

    Сама конструкція постачань була частиною доказів. Для окремих відправлень використовували End User Statement із фіктивною українською компанією як кінцевим користувачем. Для експортних документів оформлювали фіктивні commercial invoices, у яких клієнтом зазначалася компанія на Мальдівах. Товари фактично призначалися для Росії та прямували маршрутом, який мав приховати російського кінцевого отримувача. Суд встановив, що обвинувачений знав про запроваджені 25 лютого 2022 року санкції та свідомо продовжив торгівлю.

    Гроші також стали частиною доказового ланцюга. У матеріалах справи фігурували перекази від російських компаній, тоді як платежів від заявленого мальдівського покупця слідство не виявило. Прокуратура зазначила, що найбільша частина отриманих коштів надійшла від російської компанії і що жодного переказу з Мальдів не було. Суд пов’язав фіктивне документальне оформлення постачань із висновком, що обвинувачений свідомо обходив обмеження ЄС.

    Військовий зв’язок у справі встановлювався окремо. Нідерландська прокуратуразазначала, що електронні компоненти того самого типу, які постачав обвинувачений, були виявлені в Україні у російських ракетах, радіолокаційних системах і військовій техніці. Це не означає, що суд встановив походження конкретної мікросхеми з конкретної партії обвинуваченого. Такий матеріал показує військове значення відповідної категорії компонентів і пояснює, чому їхнє постачання перебувало під санкційним контролем. Для самого складу злочину військовий ефект доводити не обов’язково, достатньою підставою залишається заборонений експорт.

    Навесні 2025 року прокуратура Нідерландів оскаржила початковий вирок. У відкритому повідомленні від 14 квітня 2025 року вона описала апеляційну вимогу: три роки позбавлення волі, п’ятирічна професійна заборона та конфіскація €72 697,71 як незаконно отриманої вигоди. У цьому повідомленні заборону сформульовано як beroepsverbod, тобто професійну заборону, без окремого розмежування керівних посад і будь-якої іншої роботи. Штраф компанії у €200 тис. став остаточним, апеляцію в справі компанії відкликали і прокуратура, і захист.

    Цей процес показує, з чого складається кримінальна справа про порушення санкцій. Слідству були потрібні не лише російський покупець і технологічно чутливий товар, а й дата запровадження заборони, документи кінцевого користувача, фіктивні рахунки, рух коштів, фактичний маршрут і докази того, що обвинувачений розумів, що відбувається.

    Передача технічної інформації та доступу до технологій

    Санкційні обмеження поширюються на велику кількість продукції, яка сама по собі зброєю не є. Це електронні компоненти, обладнання, верстати, програмне забезпечення, технології та інші товари подвійного призначення. Їхнє значення визначається можливістю використовувати їх для виробництва, обслуговування або технологічного посилення російської військової та промислової системи.

    У липні 2025 року суд Роттердама засудив 43-річного чоловіка до трьох років позбавлення волі за передачу технологічної інформації людині в Росії та незаконний доступ до комп’ютерних систем роботодавців. Чоловік раніше працював у ASML та NXP і копіював із серверів компаній файли, які не були потрібні йому для роботи. Потім він передавав частину матеріалів людині в Росії.

    Суд встановив, що передані файли містили інформацію, пов’язану з обладнанням і процесами виробництва мікрочипів. Передачу кваліфікували як технічну допомогу, на яку поширювалися чинні обмеження ЄС. Водночас суд окремо зазначив, що не було доведено отримання обвинуваченим грошей за передачу інформації. Прокуратура просила чотири роки, але суд зменшив строк саме з цієї причини. Для вироку за санкційним епізодом не потрібно було доводити комерційний продаж технології.

    Цей приклад розширює розуміння того, що саме може стати предметом кримінальної справи. Забороненою операцією може виявитися не лише перетин кордону вантажним автомобілем, а й передача технічної інформації, консультація спеціаліста або надання доступу до технології, якщо відповідна операція заборонена санкційним законодавством.

    Директива ЄС 2024/1226 закріпила цей підхід на рівні мінімальних загальноєвропейських правил. Вона охоплює передбачені санкційними актами операції з товарами, послугами, фінансовими та економічними ресурсами, а також технічну допомогу і брокерські послуги. Для окремих серйозних порушень держави мають передбачити кримінальну відповідальність, зокрема за пособництво та замах на відповідні злочини.

    Водночас законна діяльність залишається частиною тієї самої системи. Якщо товар на дату експорту не підпадав під конкретну заборону, операція здійснювалася в межах передбаченого винятку або на підставі чинного дозволу, вона не стає порушенням лише тому, що згодом цей товар виявився пов’язаним із російською військовою промисловістю. Для кримінальної справи необхідно встановити конкретну заборону, що діяла у відповідний момент, та дію, яка її порушила.

    Це особливо важливо для електронних компонентів. У листопаді 2025 року RTL проаналізувала дані про понад 5 тис. компонентів, виявлених українською військовою розвідкою у російських дронах, ракетах та інших системах озброєння. Серед них було 379 компонентів нідерландського виробництва, 91% яких становили чипи. Дату виробництва RTL встановила більш ніж для 300 чипів у всій вибірці: 44,5% були виготовлені після 24 лютого 2022 року. Це не частка Нідерландів. Для Нідерландів дата виробництва була відома для 32 чипів, і близько двох третин із них були виготовлені вже після початку повномасштабної війни.

    Наявність таких деталей у російській зброї автоматично не означає, що їхні виробники або європейські продавці порушили санкції: між виробником і російським кінцевим користувачем могли бути незалежні дистриб’ютори та посередники. Тому походження компонента стає відправною точкою для розслідування, а не готовим доказом вини. Слідству необхідно встановити, хто продав товар, кому він був призначений, які обмеження діяли в цей момент і що конкретний учасник угоди знав про кінцеве використання.

    Реекспорт товарів до Росії через треті країни

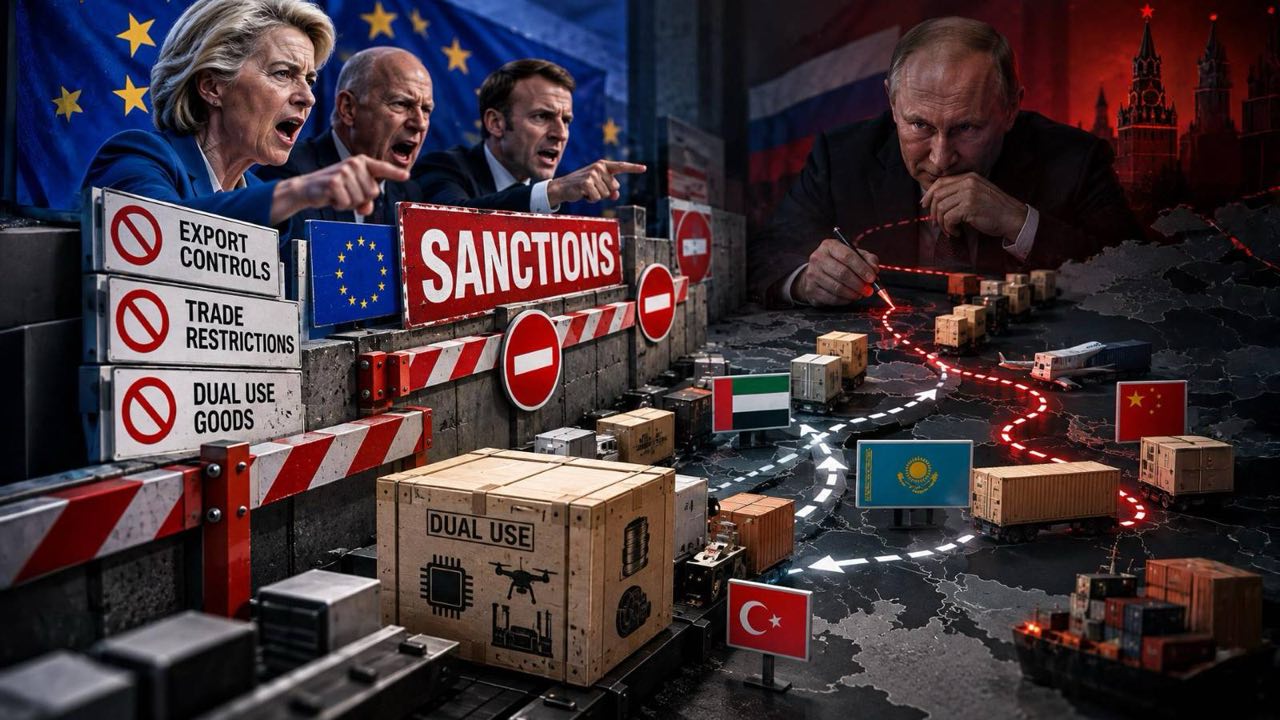
    Після запровадження прямих обмежень частина торгівлі з Росією перемістилася через держави, які не приєдналися до санкційного режиму ЄС. Сам факт використання Казахстану, Вірменії, Киргизстану, Туреччини або іншої третьої країни не означає порушення. Юридичне значення виникає тоді, коли такий маршрут використовується для забороненого постачання або приховування його кінцевого призначення.

    Дослідження CEPR «The Eurasian Roundabout», опубліковане у 2025 році, а згодом опубліковане в European Economic Review у 2026 році, показало два механізми, через які санкційні товари продовжували потрапляти в російську економіку. Перший — реекспорт через Вірменію, Казахстан і Киргизстан. Другий — випадки, коли товар офіційно направлявся до сусідньої країни, але не доходив до заявленого кінцевого пункту. За оцінкою авторів у журнальній версії, сукупно ці два механізми у 2022–2023 роках компенсували приблизно третину падіння європейського експорту до Росії за товарами, охопленими дослідженими санкціями.

    Така статистика показує, чому правоохоронці перевіряють маршрути через треті країни та зіставляють експортну статистику з даними країни-отримувача. Якщо європейська компанія заявляє Казахстан кінцевим користувачем, а товар згодом опиняється в Росії, слідство має встановити, чи знала компанія про цей маршрут і чи брала участь у його організації.

    У роттердамській справі такий зв’язок вдалося вибудувати через документи та платежі. В експортних паперах фігурувала мальдівська компанія, у End User Statement — фіктивна українська, гроші надходили від російського підприємства, а фактичним кінцевим пунктом була Росія. Сукупність цих обставин дозволила суду розглядати маршрут через третю країну як елемент свідомого обходу санкцій.

    Польська справа лютого 2026 року показує ще більш ранню стадію такої схеми. Польська прокуратура повідомила про затримання шести осіб, яких підозрюють у спробі незаконно переправити через Білорусь до Росії обладнання для автоматизації виробництва інтегральних схем. За версією слідства, обладнання могло використовуватися під час виробництва компонентів, зокрема для бойових дронів. Митні органи припинили переміщення до доставки обладнання в Росію. Трьом підозрюваним суд призначив попередній арешт на три місяці, інші отримали інші запобіжні заходи.

    Польська прокуратура кваліфікувала дії за статтею про замах у зв’язку із санкційним законом. Саме порушення санкційного закону у передбаченому цією нормою випадку належить до злочинів, за які передбачено щонайменше три роки позбавлення волі. Але польська справа поки перебуває на стадії розслідування, тому ця санкція є передбаченою законом рамкою, а не покаранням, уже призначеним фігурантам.

    У вересні 2026 року схожий принцип з’явився в новому розслідуванні FIOD у Нідерландах. Правоохоронці затримали 52-річного росіянина та 50-річну нідерландку за підозрою в обході санкцій і постачанні заборонених ІТ-послуг. За версією слідства, високотехнологічні товари та послуги направлялися з Нідерландів через країну, використану для обходу обмежень, до Росії та могли застосовуватися російською оборонною промисловістю. Нідерландська компанія також є підозрюваною. Це розслідування, тому наведені обставини наразі є версією слідства.

    Кримінальна відповідальність у різних країнах ЄС

    Санкційні обмеження значною мірою встановлюються на рівні ЄС, однак кримінальна відповідальність залишається національною. Держави самостійно визначають склади злочинів, правила кваліфікації, роль умислу та необережності, межі покарань і додаткові наслідки для фізичних та юридичних осіб.

    Різницю добре видно на кількох справах, і читати їх як одну європейську шкалу не можна. У Нідерландах підприємець у роттердамській справі отримав 18 місяців позбавлення волі, хоча прокуратура спочатку вимагала три роки. У Польщі у справі про обладнання для виробництва інтегральних схем прокуратура висунула обвинувачення за складом, що передбачає мінімум три роки позбавлення волі, однак вироку у справі поки немає. У Німеччині вже є як завершена справа про комерційний експорт, так і розслідування, пов’язане з російською оборонною промисловістю.

    Німецьку справу про автомобілі розглянув Земельний суд Франкфурта-на-Одері у вересні 2024 року. За повідомленням речниці суду, яке оприлюднив rbb24, ішлося про 430 порушень правил зовнішньої торгівлі. За версією обвинувачення, яку наводила речниця, обвинувачені продавали сотні автомобілів до Росії, зазначаючи в документах Білорусь як місце призначення.

    Двоє отримали по шість років позбавлення волі, третій — чотири роки. Конфіскація вартості незаконних операцій становила майже €30 млн. Це постачання люксових автомобілів, а не обладнання для оборонних заводів. Приклад корисний для порівняння саме тому, що загальна логіка та сама: фіктивний кінцевий пункт і фактичне постачання до Росії. Наслідки при цьому залежать від національного складу злочину, кількості епізодів, масштабу операції та доведених обставин. Справу розглянули ще до німецької реформи 6 лютого 2026 року.

    Любекська справа від 2 лютого 2026 року вже безпосередньо стосується постачань російському оборонному сектору. Німецька влада затримала п’ятьох осіб, яких підозрюють в участі у злочинній організації та порушенні законодавства про зовнішню торгівлю. За версією прокуратури, від початку повномасштабної війни через торговельну компанію в Любеку було організовано близько 16 тис. постачань до Росії загальною вартістю щонайменше €30 млн. Серед кінцевих отримувачів були щонайменше 24 російські оборонні компанії. Для приховування операцій використовувалися щонайменше одна додаткова компанія в Любеку та фіктивні покупці в ЄС і за його межами. Російські державні структури, за версією слідства, могли стояти за закупівельною мережею. Це розслідування, а не вирок.

    Таке сусідство двох німецьких справ важливе для розуміння відмінностей усередині самої категорії санкційних злочинів. Франкфурт-на-Одері — доведена судом схема постачання автомобілів із фіктивним кінцевим пунктом. Любек — поки розслідувана система закупівель для російських оборонних підприємств. В обох випадках використовувався механізм приховування реального призначення, але юридичні наслідки визначаються конкретним складом злочину та доведеними обставинами.

    Німеччина після реформи, яка набрала чинності 6 лютого 2026 року, змінила кримінальні норми Außenwirtschaftsgesetz. В окремих особливо тяжких випадках умисного порушення ембарго, зокрема при використанні неправдивих відомостей про сторони угоди, кінцеве використання або маршрут чи підконтрольну компанію у третій країні, покарання становить від шести місяців до десяти років. За окремі порушення правил щодо таких товарів подвійного призначення кримінальна відповідальність може наставати навіть у разі необережного порушення. Максимальне покарання за такі дії — до трьох років позбавлення волі або штраф. Максимальний штраф для юридичних осіб у передбачених законом випадках умисного порушення збільшено до €40 млн.

    Водночас Німеччина, Нідерланди та Польща не отримали однакового кримінального кодексу після ухвалення загальноєвропейської директиви. Директива ЄС 2024/1226встановлює мінімальні вимоги: держави мають криміналізувати певні умисні порушення обмежувальних заходів і деякі форми серйозної необережності, а за найтяжчі склади передбачити максимальне покарання не менше п’яти років. Ця вимога стосується верхньої межі санкції у національному законі й не означає автоматичного п’ятирічного строку для засудженого. Конкретний вирок і надалі залежить від національного законодавства та обставин конкретної справи.

    Тому 18 місяців у Нідерландах, чотири і шість років у німецькій справі про автомобілі та передбачений польським законом мінімум три роки не можна читати як одну європейську шкалу покарань. Це різні склади, різні доведені обставини і, у польській та любекській справах, різні стадії провадження. Саме національна кваліфікація визначає, який діапазон покарання взагалі доступний суду.
  • ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    Російські спецслужби отримали завдання посилити активність на території країн Європейського Союзу та НАТО й готують нові гібридні операції, метою яких може бути послаблення західної підтримки України та створення проблем для критичної інфраструктури союзників. Про це 2 жовтня повідомило Головне управління розвідки Міністерства оборони України.

    За інформацією ГУР, Москва планує використовувати для таких операцій уже сформовану агентурну мережу в європейських країнах. Йдеться про людей, яких могли завербувати російські військова розвідка ГУ Генштабу РФ, відома також як ГРУ, та Федеральна служба безпеки.

    Серед можливих напрямів діяльності українська розвідка називає військові об’єкти, критичну інфраструктуру та системи зв’язку. Окремо ГУР звертає увагу на приймальні станції супутникового інтернету Starlink, розташовані в країнах Європи. Саме вони, за оцінкою української розвідки, можуть стати одними з потенційних цілей диверсій.

    У ГУР наголошують, що йдеться не лише про фізичне пошкодження окремих об’єктів. Росія, за оцінкою української сторони, може намагатися одночасно створити проблеми для військової логістики, зв’язку та підтримки України, а також перевіряти готовність країн НАТО реагувати на атаки, які формально не виглядають як прямий військовий напад.

    Українська розвідка вже поінформувала партнерів про ці ризики.

    Тема виглядає особливо актуальною на тлі останніх подій у Польщі. Наприкінці вересня польська прокуратура почала розслідувати пожежу на об’єкті, пов’язаному із супутниковим зв’язком Starlink, у Волі-Кробовській. За повідомленнями медіа, слідчі перевіряють версію диверсії та можливого злочину в інтересах іноземної розвідки.

    Саме такі епізоди останнім часом дедалі частіше розглядаються європейськими спецслужбами не як випадкові інциденти, а як частина ширшої кампанії гібридного тиску.

    Раніше західні уряди й спецслужби неодноразово повідомляли про підпали, пошкодження інфраструктури, диверсії на промислових об’єктах та спроби атак на підприємства оборонного сектору, які пов’язували з російськими структурами або їхніми посередниками.

    За даними Bloomberg, союзники України вже тривалий час фіксують російську кампанію гібридної активності, яка включає підпали, диверсії, замахи та операції проти об’єктів, пов’язаних із постачанням допомоги Україні. Європейські посадовці вважають, що таким чином Москва намагається підвищити ціну підтримки Києва та створити відчуття постійної небезпеки всередині країн НАТО.

    Окрему увагу привертають саме системи зв’язку. Starlink має важливе значення як для цивільної, так і для військової комунікації, а його наземна інфраструктура в Європі може бути чутливою до фізичних пошкоджень або саботажу.

    Саме тому згадка Starlink у повідомленні ГУР є важливою: йдеться не просто про одну технологічну компанію, а про частину ширшої системи захищеного супутникового зв’язку, яка відіграє значну роль і для України.

    При цьому ГУР не стверджує, що конкретна атака на конкретну станцію вже неминуча. Формулювання української розвідки обережніше: Starlink названо серед імовірних цілей, які перебувають у полі зору російських спецслужб. Це означає, що йдеться про оцінку ризику та підготовку можливих операцій, а не про підтверджений план атаки на конкретний об’єкт.

    Європейські країни вже посилюють контррозвідувальні заходи.

    У Німеччині, зокрема, спецслужби перевіряють інформацію про можливі схрони зі зброєю, які могли бути створені російськими агентами для майбутніх диверсій. Окремо повідомлялося про ризики атак на підприємства оборонного сектору.

    Генеральний секретар НАТО Марк Рютте також раніше попереджав, що кампанія диверсій і гібридних операцій з боку Росії триває, а країни Альянсу мають бути готовими до дій, які перебувають нижче порога відкритої війни.

    Проблема таких операцій полягає саме в їхній неоднозначності. Підпал складу, пошкодження кабелю, вибух на підприємстві чи аварія на об’єкті зв’язку можуть на перших етапах виглядати як звичайний інцидент. Лише після слідчих дій, аналізу фінансових зв’язків, контактів підозрюваних та даних розвідки може з’ясуватися можлива причетність іноземних спецслужб.

    Для НАТО така тактика створює додатковий виклик, оскільки дозволяє державі-агресору завдавати шкоди без формального переходу до прямого військового зіткнення.

    Саме тому захист критичної інфраструктури, систем зв’язку та логістики останнім часом стає одним із ключових напрямів безпеки в Європі.

    ГУР стверджує, що російські спецслужби отримали завдання посилити активність у країнах ЄС і НАТО, а серед імовірних цілей можуть бути військові об’єкти, критична інфраструктура, системи зв’язку та станції Starlink.

  • Сеул пригрозив Києву «додатковими заходами»: суперечка через полонених КНДР загострюється

    Сеул пригрозив Києву «додатковими заходами»: суперечка через полонених КНДР загострюється

    Дипломатична суперечка між Україною та Південною Кореєю через передачу Сеулу двох полонених військовослужбовців КНДР продовжує загострюватися. Президент Південної Кореї Лі Чже Мюн заявив, що його країна може вдатися до «додаткових заходів», якщо Київ не визнає існування домовленості про конфіденційність цієї операції та не принесе публічних вибачень. Про це 2 жовтня повідомив Reuters.

    Сеул наполягає, що передача двох північнокорейських військовополонених мала залишатися непублічною через безпекові, гуманітарні та дипломатичні ризики. Українська сторона, навпаки, заперечує, що існувала формальна угода про нерозголошення. Саме це розходження і стало центром нинішньої дипломатичної суперечки.

    Приводом для конфлікту став виступ президента України Володимира Зеленського на Генеральній асамблеї ООН, де він публічно повідомив, що двох військових КНДР, захоплених українськими силами під час бойових дій на боці Росії, передали Південній Кореї. Після цього Сеул заявив, що така публічність нібито порушила попередні домовленості.

    Південнокорейська адміністрація вимагає від Києва офіційного пояснення та вибачень. Reuters раніше повідомляв, що президентський офіс Південної Кореї прямо звинуватив Україну у розкритті конфіденційної інформації та подальшому запереченні самого факту домовленості про секретність.

    Україна намагається знизити градус конфлікту. Міністр закордонних справ Андрій Сибіга назвав ситуацію «дипломатичним непорозумінням» і наголосив, що Київ зацікавлений у збереженні партнерських відносин із Сеулом. За даними Reuters, між зовнішньополітичними відомствами двох країн уже тривають контакти щодо врегулювання суперечки.

    Водночас Лі Чже Мюн дав зрозуміти, що Сеул очікує від України не лише неформальних пояснень. «Якщо відмова визнавати факти і приносити публічні вибачення продовжиться, ми вживемо додаткових заходів», — заявив він. Якими саме можуть бути ці заходи, президент Південної Кореї не уточнив.

    Окремо південнокорейський лідер висловив невдоволення деякими українськими заявами щодо можливого військового зіткнення між Північною та Південною Кореєю. Лі назвав такі формулювання неприйнятними й заявив, що вони можуть сприйматися як заохочення до конфлікту на Корейському півострові.

    Ситуація особливо чутлива через статус самих полонених. Двоє військовослужбовців КНДР були захоплені українськими силами в Курській області Росії ще у січні 2025 року. Reuters називає їх першими відомими живими північнокорейськими військовими, які потрапили в український полон після того, як Пхеньян почав відправляти війська на підтримку Росії.

    За даними Financial Times, обидва полонені висловили бажання переїхати до Південної Кореї. Саме добровільність їхнього рішення була одним із ключових аспектів переговорів між Києвом і Сеулом.

    «Ненька інфо» раніше детально писала про початок цього дипломатичного конфлікту. У матеріалі від 28 вересня зазначалося, що Київ заперечує існування формальної угоди про нерозголошення, тоді як Сеул наполягає на протилежному. «Такої угоди не було»: у Києві відповіли на звинувачення Сеула через полонених КНДР

    Також на «Ненька інфо» виходив матеріал про те, що Південна Корея поки не готова переходити до прямих постачань Україні летальної зброї, попри участь військових КНДР у війні на боці Росії. Сеул продовжує дотримуватися обережної політики, концентруючись переважно на гуманітарній, економічній та нелетальній підтримці. Сеул сказав «ні» зброї для України: Південна Корея не готова передавати Києву ППО

    Водночас інтереси Києва та Сеула багато в чому збігаються. Україна зацікавлена у південнокорейській фінансовій, гуманітарній та потенційно оборонній допомозі. Південна Корея, своєю чергою, отримує від України важливу інформацію про участь військових КНДР у сучасній війні, їхню підготовку, тактику та використання російської техніки. Reuters зазначає, що тривалий дипломатичний конфлікт був би невигідним обом країнам.

    Напруження посилюється й через ширший військовий союз Росії та КНДР. За словами Зеленського, станом на кінець вересня понад 8 тисяч північнокорейських військових уже перебували в Росії, а ще близько 10 тисяч готувалися до можливого розгортання. Ці цифри є оцінкою української сторони.

    Сама Південна Корея паралельно переживає черговий період напруження у відносинах із Пхеньяном. Наприкінці вересня біля демілітаризованої зони стався вибух міни, внаслідок якого постраждали троє південнокорейських військових. Сеул та командування ООН розпочали розслідування інциденту.

    Тому передача двох полонених військових КНДР для Сеула є не просто гуманітарною історією. Вона напряму зачіпає питання розвідки, внутрішньої безпеки, відносин із Пхеньяном і можливих ризиків для родин самих полонених у Північній Кореї.

    Поки що обидві сторони залишаються на протилежних позиціях щодо ключового питання: чи існувала домовленість про секретність передачі. Сеул стверджує, що так, Київ це заперечує. Незалежного документа, який би публічно підтверджував одну з цих версій, наразі немає.

    При цьому Південна Корея вже перейшла від вимоги пояснень до прямого попередження про можливі «додаткові заходи». Якими саме вони будуть і чи вплинуть на допомогу Україні або двостороннє співробітництво, поки невідомо.

    Саме тому нинішня суперечка залишається не просто інформаційним скандалом, а потенційно серйозним дипломатичним випробуванням для відносин Києва та Сеула.

  • «Тепер правил немає»: Зеленський заявив про новий наказ Путіна російській армії

    «Тепер правил немає»: Зеленський заявив про новий наказ Путіна російській армії

    Президент України Володимир Зеленський заявив, що у вересні російський президент Володимир Путін нібито наказав військовому керівництву РФ відмовитися від попередніх обмежень під час повітряних атак на Україну. За словами Зеленського, українська розвідка дізналася про таку вказівку з перехоплених розмов представників Кремля. Про це він розповів Financial Times в інтерв’ю, опублікованому 2 жовтня.

    Ключова фраза, яку Зеленський приписує Путіну, звучала так: «Тепер правил немає». Президент України пов’язує цю нібито вказівку з різким посиленням російських атак на цивільну та критичну інфраструктуру у вересні та на початку жовтня.

    Важливо, що це твердження ґрунтується на інформації українських спецслужб, яку публічно не оприлюднювали у повному обсязі. Незалежно перевірити сам перехоплений наказ або його точне формулювання наразі неможливо. Кремль, зі свого боку, продовжує заперечувати, що Росія навмисно атакує школи, лікарні чи інші цивільні об’єкти.

    За словами Зеленського, зміна підходу відбулася у вересні, коли Росія почала посилювати удари по великих українських містах. Financial Times пише, що серед об’єктів, які потрапляли під атаки, були школи, лікарні, дата-центри та інша цивільна інфраструктура. Сам Зеленський дав інтерв’ю FT у бомбосховищі київської школи, пошкодженої російським реактивним дроном.

    Саме ця школа стала одним із найпомітніших епізодів атаки на Київ 1 жовтня. За даними Reuters, російський дрон влучив у навчальний заклад, де в цей момент перебували понад сто дітей. Усі вони встигли спуститися в укриття і не постраждали. Будівля зазнала пошкоджень, були вибиті вікна та пошкоджені конструкції.

    Того ж дня російські дрони неодноразово атакували Південний міст у Києві, що призвело до серйозних транспортних обмежень. Уже в ніч проти 2 жовтня нові удари по столиці пошкодили багатоповерховий житловий будинок: одна людина загинула, ще двоє були поранені. У результаті атак рух через Південний міст перекрили, а на мостах Патона та Метро запроваджували додаткові обмеження.

    Напередодні ударів по школі та мосту російські атаки також зачепили Інститут ядерних досліджень НАН України, де розташований дослідницький реактор. Реактор не був пошкоджений, радіаційної загрози не виникло. Reuters також зазначав, що останніми днями під російськими ударами опинилися Національна академія наук та інші цивільні об’єкти столиці.

    На цьому тлі заява Зеленського про нібито наказ Путіна «зняти обмеження» набуває особливої ваги. Президент стверджує, що Москва свідомо посилює кампанію повітряного тиску на українські міста, намагаючись виснажити систему ППО та створити максимальний тиск на цивільне населення.

    Окремою проблемою стали реактивні безпілотники. За даними, які навів Зеленський у розмові з FT, Росія вже здатна запускати сотні дронів протягом одного дня, причому значна частина нових апаратів оснащена реактивними двигунами. Такі дрони рухаються швидше за класичні Shahed і суттєво скорочують час, який має українська ППО для їхнього перехоплення.

    Це безпосередньо впливає на витрати ППО. Україна дедалі активніше залучає F-16, авіаційні гармати та розробляє швидкі дрони-перехоплювачі, оскільки використовувати дорогі зенітні ракети проти кожного безпілотника надто дорого. Зеленський також критикував повільне технічне обслуговування частини американських F-16 у Європі та закликав партнерів швидше закривати українські потреби.

    Водночас Кремль пояснює нинішню ескалацію інакше.

    28 вересня речник Путіна Дмитро Пєсков заявив, що Україна нібито «платить ціну» за власні удари по російській території та що російські атаки триватимуть. Москва прямо пов’язувала нову хвилю ударів із українською кампанією проти російських нафтопереробних підприємств та інших об’єктів у тилу РФ.

    Сам Путін 1 жовтня визнав, що українські удари по нафтовій інфраструктурі завдали російській економіці помітної шкоди. За його оцінкою, атаки на НПЗ частково досягли своєї мети та коштували Росії близько 1% ВВП. Одночасно він заявив, що Москва відповідає Україні «тим самим».

    Тобто російська сторона сама публічно пов’язує посилення ударів із діями України, хоча продовжує наполягати, що атакує лише об’єкти, які вважає пов’язаними з військовою інфраструктурою.

    Наприклад, після останніх ударів по Києву російське Міністерство оборони заявляло, що серед цілей були міст, енергетичні об’єкти та портова інфраструктура, які начебто використовувалися у військових цілях. Українська сторона це заперечує. Reuters зазначає, що серед фактично пошкоджених об’єктів були школа, житловий будинок і транспортна інфраструктура.

    Саме тут важливо розділяти дві різні речі.

    Перше — заява Зеленського про конкретний наказ Путіна, яка наразі базується на українській розвідувальній інформації й не має незалежно оприлюдненого підтвердження.

    Друге — фактичне зростання кількості ударів по цивільній інфраструктурі та цивільних жертв, яке документують міжнародні медіа та правозахисні структури.

    Росія вже кілька років заявляє, що не атакує цивільні об’єкти навмисно. Однак удари по житлових будинках, лікарнях, школах, енергетиці й транспорті регулярно призводять до загибелі та поранень цивільних. Для юридичного висновку щодо навмисності кожного конкретного удару потрібне окреме розслідування.

    Примітно, що буквально напередодні своєї заяви Зеленському довелося реагувати на зовсім протилежну риторику Путіна. Під час виступу на «Валдаї» 1 жовтня російський президент стверджував, що Москва нібито «не починала війну» й «не атакує першою» цивільну інфраструктуру.

    Уже наступного дня Зеленський фактично представив прямо протилежну картину: за його словами, Путін не просто дозволив посилити повітряні атаки, а нібито прямо заявив військовому керівництву, що «правил більше немає».

    Поки що повного тексту або аудіозапису перехоплених розмов Україна не опублікувала. Тому коректно називати це саме твердженням Зеленського, заснованим на даних української розвідки, а не незалежно доведеним фактом.

    Водночас сама інтенсивність російської повітряної кампанії останніх тижнів очевидно зросла. Удари по Києву, школі, житлових будинках, наукових установах, мостах, енергетичній і портовій інфраструктурі демонструють, що осінь 2026 року починається для України з нового витка повітряної війни.

  • Через підставні компанії та крипту: США викрили російську схему обходу санкцій на мільярди

    Через підставні компанії та крипту: США викрили російську схему обходу санкцій на мільярди

    Міністерство фінансів США запровадило нові обмеження проти A7 Network — пов’язаної з Росією тіньової фінансової мережі, яку Вашингтон звинувачує у створенні паралельної системи міжнародних розрахунків для обходу санкцій. За даними американського Мінфіну, інфраструктурою A7 користувалися не лише російські підсанкційні структури, а й Центральний банк Ірану, Корпус вартових ісламської революції та пов’язані з Тегераном організації.

    1 жовтня Управління з контролю за іноземними активами Мінфіну США — OFAC — внесло A7 до санкційних списків як значну транснаціональну злочинну організацію. Паралельно FinCEN — американське Управління боротьби з фінансовими злочинами — запропонувало фактично перекрити перекази коштів, пов’язані із субагентами мережі, та окремо попередило банки про характерні ознаки операцій A7.

    Американська влада стверджує, що A7 створили та підтримували вже підсанкційні особи саме для обходу фінансових обмежень. Її основу становить широка мережа компаній у третіх країнах, які формально можуть виглядати як звичайні комерційні структури. Через них, за версією Мінфіну США, проводили платежі, які насправді були пов’язані з підсанкційними особами або секторами економіки.

    Для маскування походження грошей використовували підроблені торговельні документи, неправдиві імпортно-експортні записи та спотворені описи товарів. Це дозволяло представляти заборонені або підозрілі транзакції як стандартну оплату за міжнародну торгівлю.

    Масштаб системи виявився значним. FinCEN встановило, що лише з січня 2025-го до червня 2026 року субагенти A7 обробили транзакцій більш ніж на $17 млрд. Водночас сама мережа заявляла, що станом на січень 2026 року проводила понад 2000 операцій щодня, а загальний обсяг її розрахунків перевищив 7,5 трлн рублів — приблизно $91,5 млрд. За оцінкою американського Мінфіну, це відповідало приблизно 13% зовнішньоторговельних операцій Росії за 2025 рік.

    Влітку масштаб системи продовжив зростати. Reuters у серпні повідомляв, що оборот рублевого стейблкоїна A7A5, який є частиною інфраструктури A7, від моменту запуску наблизився вже до $140 млрд. Голова підсанкційного російського Промсвязьбанку Петро Фрадков тоді називав A7A5 найбільшим недоларовим стейблкоїном у світі.

    Ключовою фігурою A7 американський Мінфін називає Ілана Шора — молдовського бізнесмена, який перебуває під санкціями США і був засуджений у Молдові у справі про масштабне банківське шахрайство. Сам Шор у червні відкрито заявляв Reuters, що A7 має намір розширюватися на міжнародному рівні, попри санкції США, ЄС та Великої Британії. Компанія займається транскордонними розрахунками і використовує, зокрема, криптовалюти, золото та місцеві валюти для проведення платежів поза традиційними західними фінансовими каналами.

    A7 була створена за участі російського Промсвязьбанку — фінансової установи, орієнтованої на обслуговування оборонного сектору РФ. У серпні 2025 року США вже ввели санкції проти A7 LLC, її дочірніх структур A71 та A7 Agent, а також компанії Old Vector, що випускає A7A5. За даними OFAC, A7 належала Шору та Промсвязьбанку.

    Особливу увагу Вашингтон тепер звернув на використання цієї російської інфраструктури Іраном. За даними Мінфіну США, через субагентів A7 проводили операції Центральний банк Ірану та Корпус вартових ісламської революції. Окремі компанії мережі, як стверджує американська влада, були задіяні у продажу іранської нафти та закупівлі озброєння.

    Один із субагентів A7 проводив операції зі структурами, пов’язаними з іранським «тіньовим флотом» — мережею танкерів, судноплавних та підставних компаній, через які Тегеран продає нафту в обхід обмежень. Цей субагент та пов’язана з ним компанія отримали майже $140 млн від структур, які американський Мінфін пов’язує з обходом іранських санкцій. Ще близько $1,6 млн було переказано компанії, яку США пов’язують одночасно з обходом санкцій та закупівлею озброєнь для Ірану.

    Крім того, OFAC заявляє, що інфраструктура A7 використовувалася для фінансової підтримки Корпусу вартових ісламської революції та іранських проксі, зокрема ХАМАС. Американське відомство також пов’язало мережу з іранською криптобіржею Nobitex та операціями, пов’язаними з північнокорейськими атаками на криптовалютні платформи. Це твердження американської влади, а не незалежно встановлений судом факт щодо кожної окремої транзакції.

    Окремим інструментом A7 став стейблкоїн A7A5, забезпечений рублем. Його випускає Old Vector LLC. За даними OFAC, токен створили для того, щоб учасники A7 могли проводити міжнародні платежі в обхід санкцій і водночас генерувати дохід для підсанкційної фінансової інфраструктури.

    Проблемою A7 займаються не лише США. 31 серпня Велика Британія випустила перше загальнонаціональне попередження для фінансового сектору щодо цієї мережі. Британська влада заявила, що A7 використовує компанії та фінансові установи у третіх країнах, щоб зберігати доступ Росії до міжнародних платежів і обходити санкційні бар’єри.

    Раніше Лондон уже запроваджував обмеження проти криптовалютної інфраструктури, пов’язаної з A7A5, зокрема проти компаній у Киргизстані. За даними Reuters, британські санкції стосувалися Old Vector і Grinex, які були пов’язані з рублевим стейблкоїном.

    На сайті «Ненька інфо» раніше писали про ширшу проблему обходу санкцій Росією та Іраном. Зокрема, у травні видання повідомляло про постачання китайськими компаніями компонентів для виробництва Shahed до Росії та Ірану попри західні обмеження. Попри санкції: Китай масово постачає компоненти для «Шахедів» Росії та Ірану — розслідування WSJ

    Також «Ненька інфо» писала про американські ініціативи щодо посилення економічного тиску на Росію та її торговельних партнерів, зокрема про санкційні механізми, які одночасно стосуються російського та іранського напрямків. США готують «економічний молот» для Кремля: Сенат узявся за санкції проти Росії та її нафтових партнерів

    Після рішення від 1 жовтня все майно та майнові інтереси A7, які знаходяться у США або контролюються американськими особами, підлягають блокуванню. Так само блокуються компанії, які на 50% і більше прямо чи опосередковано належать підсанкційним особам. Американським громадянам і компаніям забороняються операції з такими активами без спеціального дозволу OFAC.

    Однак цього разу Вашингтон намагається піти далі за звичайне заморожування активів. Запропоноване FinCEN правило має ускладнити роботу саме субагентів A7, тобто десятків або потенційно сотень компаній, через які мережа може змінювати маршрути платежів після введення санкцій проти однієї конкретної юридичної особи.

    Саме така децентралізована структура і була головною силою A7: підсанкційні платежі могли постійно перекидатися через нові компанії, рахунки та юрисдикції, тоді як для банку на вході вони виглядали як звичайна оплата товарів чи послуг.

    Тепер американська влада намагається зробити ризиковою роботу з усією мережею одразу.

    Для Росії це ще один удар по фінансовій інфраструктурі, яку Москва вибудовувала після відключення частини російських банків від західних систем та посилення санкцій після повномасштабного вторгнення в Україну. Для Ірану — чергове ускладнення доступу до міжнародних розрахунків, продажу нафти та закупівлі товарів подвійного призначення.

    Водночас ефективність нових заходів залежатиме від того, наскільки активно банки й фінансові установи у третіх країнах виконуватимуть американські обмеження. Досвід самої A7 показує, що мережа вже кілька разів перебудовувалася після попередніх санкцій і продовжувала нарощувати обороти.

    Але тепер Вашингтон фактично визначив не окрему компанію, а всю A7 як транснаціональну злочинну фінансову мережу. Це різко підвищує ризики для будь-яких банків, платіжних компаній, криптовалютних платформ і посередників, які продовжать проводити операції від її імені.