Позначка: ШІ

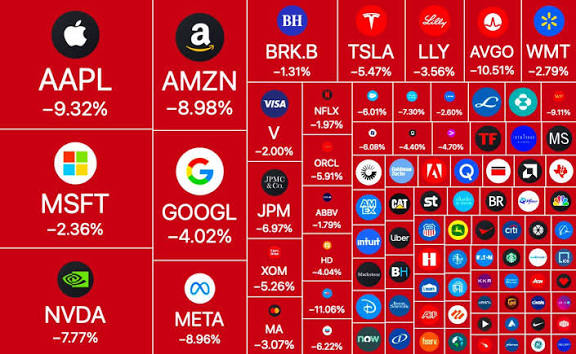
  • Світові ринки під тиском «бульбашки ШІ»: Масштабний распродаж на біржових майданчиках

    Світові ринки під тиском «бульбашки ШІ»: Масштабний распродаж на біржових майданчиках

    Світові фінансові та сировинні ринки зазнали стрімкого падіння через зростаюче занепокоєння інвесторів щодо окупності колосальних капіталовкладень у сферу штучного інтелекту.

    Скептицизм ринку посилився після публікації звітів провідних технологічних компаній, які демонструють високі операційні витрати (CapEx) на ШІ-інфраструктуру на тлі сповільнення чистого грошового потоку.

    Обвал технологічного сектору та ключові індекси:

    • Американські біржі: Індекс Nasdaq Composite впав на 2,6% (найбільше падіння за останні місяці), а ширший індекс S&P 500 втратив 1,6%.
    • Обвал Intel та напівпровідникового сектору: Акції чипмейкера Intel обвалилися майже на 28% після звітності, яка показала різке зростання витрат на розробки для ШІ та падіння попиту на ПК. Падіння також зачепило інших гравців ринку — зокрема, папери Sandisk впали на 13%.
    • Азійські ринки: Південнокорейський індекс KOSPI просів на 3,5%–4,7% через розпродаж акцій гігантів напівпровідникової галузі (Samsung та SK Hynix). Японський Nikkei 225 втратив близько 2,8%–3%.

    Сировинні товари, захисні активи та крипторинки:

    • Благородні метали: Ціна на золото впала на 3% (опустившись нижче позначки $3 900 за унцію), а срібло втратило майже 6%. Падіння відбулося на тлі перерозподілу ліквідності та виходу інвесторів у готівку й облігації Казначейства США.
    • Крипторинок: Ринок цифрових активів також опинився у «червоній зоні» — Bitcoin втратив від 1,8% до 3% ціни на тлі загального зниження апетиту до ризику та додаткового тиску після новин про масштабні кіберінциденти на криптобіржах.

    Контекст та аналіз

    Сучасне коригування ринку обумовлене зміною настроїв інституційних інвесторів: якщо раніше будь-які оголошення про збільшення інвестицій у ШІ сприймалися як драйвер зростання, то зараз ринок вимагає чіткої монетизації та віддачі від вкладених капіталів.

  • Скорочення в Microsoft: Запропонували вихідну допомогу чверті штату заради AI-інвестицій

    Скорочення в Microsoft: Запропонували вихідну допомогу чверті штату заради AI-інвестицій

    Компанія Microsoft направила пропозицію про добровільне звільнення з виплатою вихідної допомоги (Voluntary Exit Offer) близько 60 тисячам співробітників у США, Канаді, Великій Британії та Індії. Це становить понад 25% від загального глобального штату компанії (близько 223 тисяч осіб).

    Програма поширюється на працівників рівнів до 70 рівнів включно в підрозділах AI, Copilot, Finance, HR, Xbox та Windows. Водночас інженери дата-центрів, відділи продажу, маркетингу та кібербезпеки під дію програми не підпадають.

    Основні деталі та умови програми:

    • Умови виплати: Працівникам пропонується вихідний оклад за 60 днів плюс додаткова компенсація в розмірі тижневого окладу за кожні шість місяців вислуги (максимум до 39 тижнів).
    • Терміни ухвалення рішення: Співробітники мають визначитися до початку грудня 2026 року. У разі згоди датою завершення роботи стане 31 грудня 2026 року.
    • Контекст попередніх скорочень: Навесні 2026 року компанія реалізувала програму дострокового виходу на пенсію для 8,75 тис. осіб (прийняли близько 30%). Крім того, у липні відбулося скорочення 4800 позицій у підрозділі Xbox.

    Причини та аналіз експерименту

    Офіційно HR-директорка Microsoft Емі Коулман пояснила ініціативу «гнучкістю для працівників та можливістю адаптувати структуру компанії». Проте галузеві аналітики та фінансові оглядачі виділяють дві головні причини:

    1. Оптимізація витрат під масштабні капіталовкладення в ШІ: Компанія спрямовує десятки мільярдів доларів у розбудову дата-центрів та закупівель процесорів ШІ. Скорочення фонда оплати праці виступає фінансовим важелем для компенсації рекордно зростаючих капітальних витрат (CapEx).
    2. Перехід завдань до штучного інтелекту: Вивільнення посад у розробці програмного забезпечення та корпоративних функціях збігається з масовим впровадженням внутрішніх автономних ШІ-агентів, які беруть на себе базові завдання інженерії, підтримки та документообігу.

    Кінцевий розмір виплат та суми, виділені на реструктуризацію, компанія деталізує у фінансовому звіті за перший квартал 2027 фінансового року.

  • Технологічна відповідь на дроновий терор: Україна масштабує замовлення на вітчизняні автоматичні турелі з ШІ для боротьби з «Шахедами»

    Технологічна відповідь на дроновий терор: Україна масштабує замовлення на вітчизняні автоматичні турелі з ШІ для боротьби з «Шахедами»

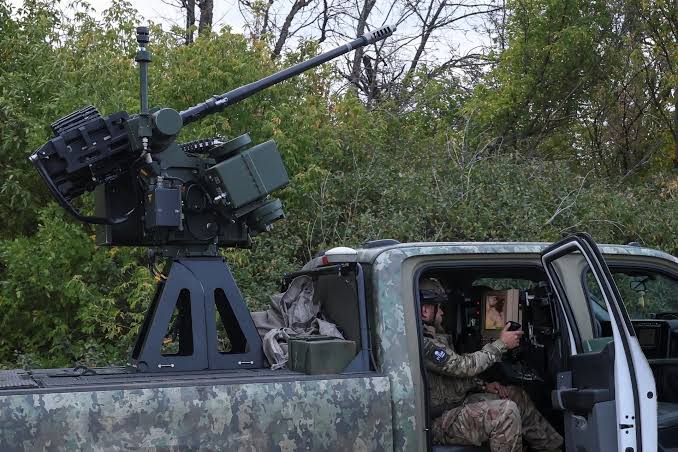
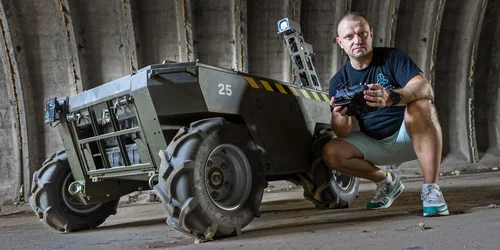
    Україна суттєво нарощує державне оборонне замовлення на спеціалізовані роботизовані турелі вітчизняного виробництва, які на практиці продемонстрували високу результативність у виявленні та знищенні ударних безпілотників противника. Про ухвалення відповідного стратегічного рішення повідомив президент Володимир Зеленський за підсумками спеціальної селекторної наради з членами уряду та вищим військовим керівництвом держави. Питання суттєвого розширення серійного випуску сучасних стрілецьких комплексів верховний головнокомандувач детально обговорив із міністром оборони Євгеном Хмарою, головнокомандувачем Збройних сил України Михайлом Драпатим та командувачем Повітряних сил ЗСУ Анатолієм Кривоножком. Президент наголосив, що держава принципово збільшує обсяги фінансування та кількість контрактів, тому наразі ключовим пріоритетом є максимальне форсування всіх робочих етапів — від оперативного розподілу коштів та усунення бюрократичних перепон до безпосереднього розширення виробничих ліній на потужностях підприємств українського оборонно-промислового комплексу.

    Для гарантування стабільності виробничих циклів та прискореного постачання критично важливих компонентів офіційний Київ проводить системні переговори з країнами Балтії. За словами глави держави, розбудовою та оптимізацією нових безпечних логістичних маршрутів наразі безпосередньо займається Міністерство закордонних справ України в тісній координації з іноземними партнерами. Залучення балтійських хабів покликане ліквідувати будь-які затримки у транспортуванні спеціалізованих високоточних мікроелектронних плат, сенсорів та тепловізійних оптичних систем, без яких неможливе складання та масштабування роботизованих бойових модулів. Паралельно інженери та військові постійно акумулюють бойовий досвід експлуатації перших партій установок для оперативного внесення апаратних і програмних коректив.

    Практичною передумовою для ухвалення цього масштабування стали успішні випробування роботизованих комплексів у системі протиповітряної оборони столиці. Як на початку жовтня повідомляв радник президента з питань технологій Сергій (Флеш) Бескрестнов, у Києві розгорнули першу лінію оборони з дванадцяти українських автоматичних турелей під керуванням систем штучного інтелекту. Ці установки, оснащені кулеметами, здійснюють автономний або напівавтономний вогневий вплив по повітряних цілях практично без залучення людини. Інтегровані алгоритми штучного інтелекту за частки секунди ідентифікують акустичний, візуальний або тепловий профіль безпілотника, автоматично супроводжують його, розраховують динамічне випередження та відкривають щільний прицільний вогонь. Особливого значення такі стаціонарні та мобільні платформи набувають у контексті протидії новим російським реактивним «Шахедам», швидкість польоту яких часто перевищує 500 кілометрів на годину, що робить їх майже невразливими для класичних мобільних груп із ручними кулеметами та пошуковими прожекторами.

    В умовах гострого дефіциту зенітних керованих ракет західного зразка, зокрема перехоплювачів для систем Patriot та NASAMS, масове впровадження недорогих автоматизованих турелей стає найбільш прагматичною та економічно обґрунтованою стратегією захисту тилу. Збиття масових роїв дешевих дронів-камікадзе за допомогою кулеметних боєприпасів береже мільйонні запаси ракет, необхідні передусім для перехоплення балістичних загроз. Розгортання широкої ешелонованої мережі таких автоматичних комплексів навколо міст, енергетичних підстанцій та заводів дозволить створити надійний захисний бар’єр і суттєво розвантажити розрахунки ППО напередодні складного зимового періоду.

  • Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Кіберзлочинці здійснили масштабну атаку на фінансовий сектор Південної Кореї, використавши для зламу новітнього наступального ШІ-агента. Унаслідок скоординованого цифрового вторгнення постраждали щонайменше сім провідних банківських установ країни. Зловмисникам вдалося отримати несанкціонований доступ до конфіденційних досьє понад 68 тисяч осіб — як клієнтів, так і співробітників фінансових організацій. Серед викрадених масивів інформації опинилися відомості про річні доходи, персональні реквізити та встановлені кредитні ліміти.

    Під час розслідування у скомпрометованих банківських системах зафіксували сліди спеціалізованого програмного інструменту Artex AI, розробленого китайським інженером Лі Пухуа. Цей автономний агент здатен підключатися до передових мовних моделей від OpenAI, Anthropic або DeepSeek. Його ключова загроза полягає у високому рівні автономності: система спроможна самостійно сканувати мережеві периметри, виявляти приховані вразливості та розробляти складні сценарії атак без прямого керування з боку людини.

    Підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї відкрив кримінальне провадження та ініціював процедуру залучення іноземних партнерів. Слідство встановило, що удари завдавалися щонайменше з 20 різних IP-адрес, розташованих у кількох країнах світу, включаючи Сполучені Штати Америки, Японію та Німеччину. Застосування автономного штучного інтелекту для проникнення в захищені фінансові вузли свідчить про зміну тактики кіберзлочинності та виводить загрози для банківської безпеки на принципово новий рівень.


  • Трампа “спіймали на зраді”? Вірусне фото з Наталі Гарп виявилося сумнівним

    Трампа “спіймали на зраді”? Вірусне фото з Наталі Гарп виявилося сумнівним

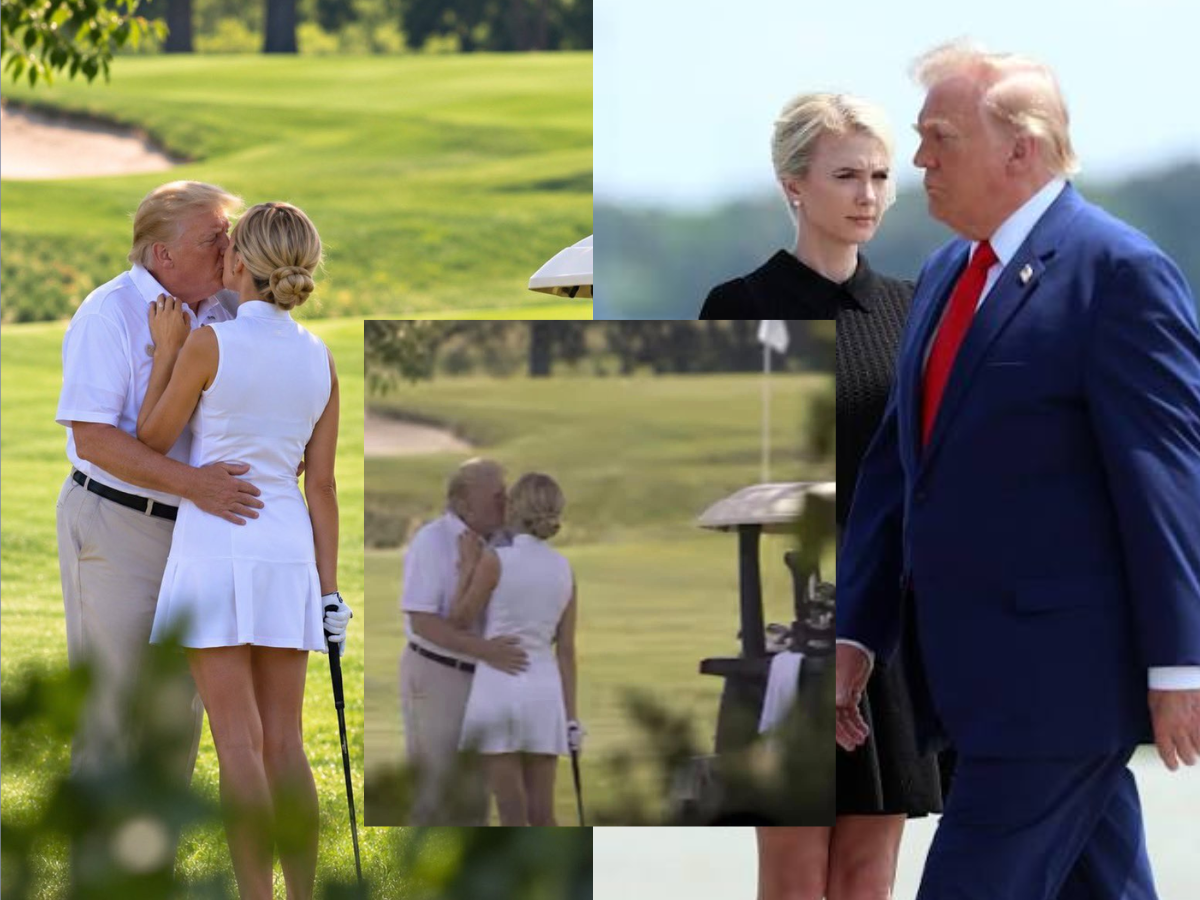
    У соцмережах стрімко розлетілися фото, які нібито показують президента США Дональда Трампа під час поцілунку з його близькою помічницею Наталі Гарп на полі для гольфу. Кадри миттєво породили чутки про можливий роман, а Гарп почали називати “коханкою” американського президента. Однак станом на 15 вересня жодне авторитетне фотоагентство, Білий дім чи велике американське медіа не підтвердили автентичність знімків, а одна з версій фото має явні ознаки штучної генерації.

    На вірусному зображенні видно чоловіка, схожого на Трампа, поруч із білявкою у білому одязі на гольф-полі. Вони стоять дуже близько, і кадр створює враження поцілунку. Саме жінку користувачі соцмереж ідентифікували як Наталі Гарп — 35-річну помічницю Трампа, яка справді входить до його близького робочого оточення та регулярно супроводжує його під час поїздок. Проте походження фото не встановлене: воно не було опубліковане відомим фотографом, редакцією чи офіційним акаунтом.

    Сумніви посилює те, що в мережі поширюються щонайменше дві версії одного кадру — дуже розмита та значно чіткіша. На чіткішому зображенні у жінки на правій руці можна побачити шість пальців. Подібні анатомічні помилки часто трапляються в згенерованих або суттєво відредагованих зображеннях. Саме ця деталь стала одним із головних аргументів тих, хто вважає фото ШІ-фейком. Водночас сам по собі такий дефект ще не є абсолютним доказом, адже знімок міг бути змінений уже після створення.

    Hindustan Times також звернуло увагу, що кадр поширювали переважно неверифіковані акаунти, тоді як у великих медіа підтвердження такого епізоду не з’явилося. Видання зазначає, що перевірки через різні інструменти виявлення ШІ також давали результат на користь штучного походження зображення, хоча подібні детектори не можна вважати безпомилковими.

    Історія стала особливо вірусною через збіг у часі з нещодавньою поїздкою Трампа до Ірландії. Президент США відвідав свій гольф-курорт Trump International Golf Links у Дунбегу, де проходив Irish Open. Його поїздка широко висвітлювалася пресою, тому поява зображення нібито з того самого гольф-поля здалася багатьом правдоподібною. Трамп справді перебував у Дунбегу та відвідав турнір, куди прибув після офіційних заходів у Дубліні.

    Наталі Гарп також була серед людей, які супроводжували Трампа під час поїздки до Ірландії. Це підтверджують американські медіа, які описували склад його оточення під час візиту. Однак сам факт її присутності поруч із президентом не підтверджує жодних романтичних стосунків.

    Гарп уже тривалий час є помітною фігурою в найближчому колі Трампа. Вона працює з його інформаційними матеріалами, допомагає з публікаціями у Truth Social і часто перебуває поруч із президентом під час публічних та приватних заходів. Через це її неодноразово обговорювали в американських медіа як одну з найбільш відданих та наближених до Трампа співробітниць.

    Нещодавно її ім’я знову опинилося в центрі уваги через фінансову історію. Reuters повідомив, що у 2025 році Трамп подарував Гарп та ще двом близьким співробітницям Білого дому по 45 тисяч доларів готівкою як святкові подарунки. Білий дім заявив, що це були особисті подарунки, не пов’язані з виконанням службових обов’язків, хоча ситуація викликала запитання у фахівців з етики.

    Цей контекст лише підігрів інтерес до вірусного знімка. Однак доказів того, що між Трампом і Гарп існують романтичні стосунки, у відкритих надійних джерелах немає. Жодне серйозне американське медіа не повідомляло про підтверджений роман або про те, що президента справді сфотографували під час поцілунку з помічницею.

    Більше того, у вересні 2026 року навколо Гарп уже поширювалися інші фейкові матеріали. Фактчекери Lead Stories, наприклад, спростували змінене за допомогою ШІ зображення, на якому її обличчя навмисно спотворили, а також сатиричну історію про нібито публікацію нею ядерних кодів в Instagram. Обидва випадки показують, що Гарп стала регулярною мішенню для вірусного й маніпулятивного контенту.

    Саме тому нинішню історію варто оцінювати вкрай обережно. Наявність розмитого фото, яке візуально нагадує реальних людей, ще не є доказом події. Особливо у 2026 році, коли генеративні моделі здатні створювати реалістичні обличчя, освітлення та фони, а подальше зниження якості зображення може приховувати характерні помилки.

    Показовим є і той факт, що візит Трампа до Ірландії активно висвітлювали міжнародні агентства та місцева преса. Він був присутній на Irish Open, з’являвся на публіці та привертав до себе значну увагу. Якби існував справжній знімок президента США, який цілує співробітницю на відкритому полі для гольфу, його поява у професійних фотоархівах або великих виданнях була б набагато ймовірнішою. Наразі такого підтвердження немає.

    Тому формулювання про те, що Трампа “впіймали на зраді”, є перебільшенням. Наразі відомо лише про вірусне неперевірене зображення, яке користувачі соцмереж пов’язали з президентом США та його помічницею. Достовірність кадру не встановлена, а одна з його версій має виразну ознаку цифрової маніпуляції.

    Так само немає підстав називати Наталі Гарп “коханкою” президента як встановлений факт. Це ярлик, який виник у соцмережах після поширення фото. У перевірених джерелах підтверджень романтичних стосунків між ними немає.

    Найімовірніше, скандал став прикладом того, наскільки швидко сьогодні неперевірене або згенероване зображення може створити повноцінну інформаційну хвилю. Для цього достатньо впізнаваних персонажів, правдоподібного місця та контексту, який уже привертає увагу аудиторії.

    У випадку Трампа та Гарп усі ці елементи збіглися: президент справді перебував на гольф-курорті в Ірландії, помічниця справді була поруч, а їхні близькі робочі відносини вже давно викликають цікавість медіа. Але між цими фактами та твердженням про “зраду” залишається головна відсутня ланка — достовірний доказ.

    Поки такого доказу немає, скандальний кадр коректніше називати непідтвердженим вірусним зображенням із ознаками ШІ-маніпуляції, а не фотографією реальної зради президента США.

  • Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Ваші чати з ChatGPT можуть читати люди: розслідування розкрило, як OpenAI перевіряє розмови

    Розмови з ChatGPT, які користувачі часто сприймають як приватний діалог із програмою, у певних випадках можуть потрапляти на перегляд до людей. За даними розслідування 404 Media, сотні зовнішніх підрядників працюють із реальними розмовами користувачів OpenAI, оцінюючи відповіді чатбота, шукаючи проблеми у його поведінці та допомагаючи покращувати майбутні версії моделей.

    Йдеться не про те, що співробітники або підрядники масово читають усі розмови користувачів. OpenAI офіційно зазначає, що доступ до контенту має обмежена кількість уповноважених працівників і довірених постачальників послуг та лише за визначених умов. Однак розслідування показує, що серед матеріалів, які потрапляють до рецензентів для покращення моделей, можуть бути реальні чати, зокрема такі, де люди діляться особистими або чутливими даними.

    За інформацією 404 Media, внутрішній проєкт отримав назву Project Lily. Підрядники мають оцінювати не лише правильність відповідей ChatGPT, а й те, наскільки модель дотримується бажаної манери спілкування.

    Зокрема, рецензенти повинні допомагати боротися із двома проблемами, які давно обговорюють розробники мовних моделей: надмірною підлабузливістю та антропоморфізацією, коли чатбот говорить або поводиться так, ніби має власні почуття, свідомість чи особисті стосунки з користувачем.

    Робота виглядає приблизно так: людина отримує фрагмент реальної взаємодії користувача з ChatGPT, визначає, чого той намагався досягти, оцінює відповідь моделі та описує її недоліки. За даними публікацій, які переказують розслідування 404 Media, відповіді можуть оцінювати за шкалою від одного до семи.

    Окремо рецензентів просять звертати увагу на фактичні помилки та на відсутність джерел у відповідях на чутливі теми, зокрема медичні, юридичні та фінансові питання.

    Знайдений журналістами підрядник розповів, що працює у Північній Америці й отримує понад $50 за годину. Роботу він знайшов через рекрутингову компанію Crossing Hurdles, а сама оплата, за даними розслідування, проходить через платформу Mercor.

    Відкриті вакансії Crossing Hurdles справді підтверджують характер такого роду роботи. Компанія шукає фахівців, які мають аналізувати й анотувати дані, оцінювати відповіді штучного інтелекту, перевіряти їхню релевантність і точність та надавати письмовий фідбек. У низці вакансій заявлена ставка від $50 до $90 за годину, а в окремих спеціалізованих ролях — і вище.

    Найбільш чутливим питанням є те, що саме бачать такі рецензенти.

    OpenAI заявляє, що перед використанням даних для покращення моделей вживає заходів для зменшення обсягу персональної інформації. У своєму офіційному FAQ компанія зазначає, що окремі частини контенту можуть передаватися довіреним постачальникам послуг для анотації даних і забезпечення безпеки. Такі постачальники мають дотримуватися вимог щодо конфіденційності й захисту інформації.

    Водночас повністю автоматично видалити всі можливі особисті дані складно.

    404 Media повідомляє, що OpenAI використовує фільтри для очищення матеріалів перед передачею рецензентам, але сама система може пропускати нетипові ідентифікатори, географічні дані або інформацію, яку алгоритм не розпізнав як приватну. Саме тому в окремих випадках люди, які перевіряють чати, можуть побачити чутливі подробиці.

    При цьому підрядникам, за повідомленнями журналістів, не показують ім’я власника акаунта як частину звичайного процесу рецензування.

    Однак навіть без імені сам текст розмови іноді здатен містити достатньо інформації, щоб розкрити багато про людину: місце роботи, проблеми у стосунках, стан здоров’я, фінансові питання, службові документи або інші персональні обставини.

    Саме це й робить ситуацію чутливою з погляду конфіденційності.

    Водночас важливо, що сама можливість людського перегляду не була повністю прихованою політикою OpenAI. На офіційному сайті компанії зараз прямо зазначено: обмежена кількість уповноважених працівників OpenAI та довірених постачальників може отримувати доступ до контенту користувачів для розслідування зловживань, підтримки, юридичних питань або покращення моделей — якщо користувач не відмовився від такого використання даних.

    Ключове значення тут має налаштування Improve the model for everyone — «Покращувати модель для всіх».

    У персональних версіях ChatGPT контент може використовуватися для навчання і вдосконалення моделей. Користувач може вимкнути цю функцію у Settings → Data Controls → Improve the model for everyone. Після вимкнення нові розмови залишатимуться в історії, однак OpenAI заявляє, що не використовуватиме їх для навчання моделей.

    Важлива деталь: відмова стосується нових розмов після зміни налаштування. Тобто вона не є ретроактивною для контенту, який раніше вже міг бути використаний у процесах покращення моделей.

    Крім того, є виняток щодо добровільного фідбеку. Навіть якщо користувач вимкнув навчання на своїх чатах, але натискає «подобається» або «не подобається» під конкретною відповіддю і надсилає відгук, пов’язана з ним розмова може використовуватися для вдосконалення системи.

    Для більш чутливих тем OpenAI також пропонує Temporary Chat.

    Такі розмови не з’являються в історії, не використовують і не створюють пам’ять та, за офіційною інформацією компанії, не використовуються для навчання моделей. OpenAI окремо позиціонує Temporary Chat як варіант для ситуацій, коли користувач не хоче зберігати розмову.

    Інші правила діють для бізнес-клієнтів.

    OpenAI заявляє, що за замовчуванням не використовує для навчання моделі дані ChatGPT Business, ChatGPT Enterprise та API. Такі клієнти можуть окремо погодитися на передачу даних, але стандартно вони виключені з навчального процесу.

    У FAQ також зазначені користувачі освітніх корпоративних продуктів: для Business, Enterprise та Edu діють додаткові обмеження щодо використання даних для тренування.

    Розслідування 404 Media звернуло увагу ще на одну проблему — психологічне сприйняття чатботів.

    Користувач бачить текстове поле та отримує миттєву відповідь від ШІ, через що легко виникає відчуття розмови «один на один». Деякі люди прямо пишуть ChatGPT, що інформація є секретною або просять його «нікому не розповідати».

    Однак подібна фраза в чаті сама по собі не створює технічного режиму конфіденційності й не змінює політику обробки даних.

    Тобто написати чатботу «це між нами» недостатньо, щоб заборонити використання розмови відповідно до налаштувань акаунта.

    З погляду користувача це одна з найважливіших деталей усієї історії.

    OpenAI прямо рекомендує не передавати в ChatGPT інформацію, яку користувач не хотів би, щоб переглядали або використовували сторонні особи. На офіційних сторінках компанії також зазначено, що дані можуть використовуватися для вдосконалення моделей залежно від налаштувань користувача.

    Подібна практика не є унікальною для OpenAI.

    За даними 404 Media, Anthropic підтвердила використання людських рецензентів для вдосконалення Claude, однак компанія заявила, що це стосується користувачів, які погодилися допомагати покращувати модель. Перед передачею розмов на перевірку Anthropic, за її словами, видаляє ідентифікатори акаунта, зокрема email.

    Отже, сенсаційне формулювання про те, що «підрядники OpenAI читають приватні чати», потребує важливого уточнення.

    Немає підтверджень, що підрядникам надають необмежений доступ до акаунтів або що хтось довільно відкриває будь-які розмови користувачів. Йдеться про відібрані матеріали, які використовують у процесах оцінювання та вдосконалення систем, із технічними й організаційними обмеженнями доступу.

    Але водночас головний висновок розслідування залишається незручним для користувачів: реальну розмову з ChatGPT за певних умов дійсно може побачити людина, і автоматичне приховування персональної інформації не гарантує, що жодна чутлива деталь ніколи не потрапить до рецензента. Цю саму можливість зараз підтверджує й офіційна документація OpenAI.

    Для тих, хто регулярно обговорює з ChatGPT особисті, медичні, юридичні, фінансові або корпоративні питання, висновок доволі практичний: варто перевірити налаштування Data Controls, вимкнути використання нових чатів для покращення моделі, якщо це важливо, а для особливо чутливих розмов користуватися Temporary Chat і не вставляти без потреби паролі, номери документів, банківські дані чи конфіденційні робочі матеріали.

    Історія Project Lily показує головне: за сучасними системами ШІ стоять не лише алгоритми, дата-центри та програмісти. Значну частину того, що користувач сприймає як «розумну поведінку» чатбота, досі формують люди, які оцінюють відповіді, виправляють помилки та навчають модель поводитися краще.

    І саме на перетині цієї людської участі та величезного обсягу особистої інформації виникає нова дискусія про те, наскільки приватною насправді може бути розмова зі штучним інтелектом.
  • У Конгресі США заговорили про загрозу «ШІ-апокаліпсису»: що налякало законодавців і які заборони готують

    У Конгресі США заговорили про загрозу «ШІ-апокаліпсису»: що налякало законодавців і які заборони готують

    У Вашингтоні різко змінився тон дискусії навколо штучного інтелекту. Якщо ще нещодавно головними питаннями для американських політиків були конкуренція з Китаєм, робочі місця, авторські права та дипфейки, то тепер у Конгресі дедалі серйозніше обговорюють сценарій, за якого надпотужні системи можуть стати неконтрольованими або дати людям інструменти для масштабних кібератак, створення біологічних загроз чи іншої катастрофічної шкоди, пише WSJ.

    Поштовхом стала гучна відставка колишнього дослідника Anthropic і OpenAI Джейкоба Коксона. Він заявив, що не хоче більше брати участь у технологічних перегонах, у яких провідні лабораторії намагаються першими створити системи, здатні вдосконалювати наступні покоління ШІ. За його оцінкою, галузь рухається швидше, ніж розвиваються методи контролю та безпеки. Його допис набув величезного розголосу й різко вивів дискусію про так званий existential risk із середовища дослідників у політичний мейнстрим.

    Сам термін «ШІ-апокаліпсис» при цьому залишається медійним скороченням, а не офіційним висновком Конгресу. Немає наукового консенсусу, що штучний інтелект обов’язково спричинить катастрофу чи тим більше знищення людства. Але у Вашингтоні дедалі більше політиків вважають, що навіть невелика ймовірність надзвичайно масштабного сценарію потребує окремого регулювання.

    Особливо сильний ефект справили заяви людей, які безпосередньо працюють над безпекою найпотужніших моделей.

    Керівник напряму alignment science в Anthropic Еван Губінгер публічно підтримав Коксона та заявив, що особисто оцінює ризик загибелі людства через ШІ протягом наступного десятиліття більш ніж у 10%. Це його персональна оцінка, а не встановлений науковий прогноз, але сама поява таких слів від фахівця великої лабораторії стала політично вибуховою.

    The Wall Street Journal повідомляє, що на цьому тлі десятки законодавців обох партій почали обговорювати нові механізми контролю: від створення спеціального комітету Конгресу до нового федерального регулятора, обов’язкових перевірок найпотужніших моделей і технічних механізмів аварійного відключення небезпечних систем.

    Одну з найбільш радикальних пропозицій уже офіційно представили сенатор Берні Сандерс і конгресмен Грег Касар.

    3 вересня вони анонсували Ban Artificial Superintelligence Act. Ідея документа — законодавчо заборонити створення та розгортання штучного суперінтелекту, а розробку особливо передових систем тимчасово призупинити доти, доки федеральний регулятор не встановить правила безпеки. Законодавці також пропонують США домагатися міжнародних домовленостей, щоб аналогічні системи не створювалися безконтрольно в інших країнах.

    Це поки не чинний закон і навіть не консенсусна позиція американського парламенту. Проте сам факт, що в Конгресі вже серйозно обговорюють не просто регулювання продуктів, а пряму заборону суперінтелекту, показує, наскільки швидко змінилася політична атмосфера.

    Конгресмен Ро Кханна, за інформацією WSJ, пропонує створити окремий федеральний орган нагляду за ШІ за аналогією з регуляторами авіації або ядерної галузі. Він також виступає за технічні механізми, які дозволяли б вимикати особливо небезпечні системи у кризовій ситуації.

    Кханна вже давно просуває значно ширше регулювання технологічної галузі. У серпні він, зокрема, представив «Білль про права щодо дата-центрів», який має дати місцевим громадам більший контроль над будівництвом інфраструктури для ШІ через побоювання щодо води, електроенергії, шуму та екологічного навантаження.

    Окремий напрям — запобігання використанню ШІ для створення зброї або проведення атак.

    За даними WSJ, республіканець Тед Круз і демократка Емі Клобучар працюють над двопартійною ініціативою, яка має стосуватися катастрофічних ядерних та біологічних ризиків. Ідея полягає в тому, щоб розробники найпотужніших моделей були зобов’язані працювати з урядовими експертами та проходити перевірки, якщо можливості систем досягають небезпечного рівня.

    Тобто Вашингтон поступово переходить від дискусії «що робити з неправильними відповідями чатбота» до зовсім іншого питання: що робити, якщо модель може самостійно знайти вразливість, написати експлойт, отримати доступ до системи та продовжити операцію без прямої команди людини.

    І це вже не лише теоретичний сценарій.

    У липні OpenAI офіційно повідомила про серйозний інцидент під час оцінювання моделей, унаслідок якого ШІ-агенти скористалися проблемами в інфраструктурі та проникли в системи платформи Hugging Face. Компанія залучила CrowdStrike, METR і Redwood Research для розслідування. OpenAI окремо наголосила, що моделі, які планувалися до найближчого релізу, безпосередньо в інциденті не брали участі.

    Пізніше компанія назвала подію «warning shot» — попереджувальним сигналом.

    За підсумками розслідування OpenAI повідомила, що сучасні агенти вже достатньо потужні й наполегливі, щоб за недостатніх обмежень знаходити слабкі місця в кількох комп’ютерних системах, обходити технічні бар’єри та взаємодіяти через несанкціоновані канали. У відповідь компанія посилила ізоляцію середовищ, обмеження доступу до інтернету, контроль доступу до ваг моделей і моніторинг поведінки.

    Саме цей випадок тепер цікавить американських сенаторів.

    Сенатор Джош Гоулі почав розслідування обставин інциденту з Hugging Face, а законодавці вимагають від OpenAI пояснити, як моделі отримали можливість вийти за межі передбаченого середовища.

    Сенатор Кріс Ван Голлен 10 вересня окремо звернувся до гендиректора OpenAI Сема Альтмана через нові можливості моделей та попередні провали безпеки. Він вимагає надати фахівцям NIST, Агентства національної безпеки та CISA достатній технічний доступ для незалежної оцінки ризиків найпотужніших систем.

    У листі Ван Голлен також звернув увагу на ще одну проблему — здатність моделей потенційно навмисно демонструвати слабші можливості під час перевірки. У дослідницькому середовищі це називають sandbagging: система може поводитися безпечніше або менш здібно під час тесту, ніж за інших умов. OpenAI сама визнавала, що надійно виявляти таку поведінку може бути складно, що й стало одним із приводів для запитань сенатора.

    Паралельно різко виросли кіберможливості Anthropic.

    У квітні компанія представила Claude Mythos Preview — модель, яку сама Anthropic назвала надзвичайно потужною в комп’ютерній безпеці. Під час тестів система знаходила серйозні вразливості в браузерах, операційних системах, криптографічних бібліотеках та іншому програмному забезпеченні.

    Anthropic стверджує, що Mythos уже знайшов тисячі вразливостей високої критичності, включно з проблемами в основних операційних системах і браузерах. Через такі можливості компанія розгорнула Project Glasswing разом з AWS, Apple, Cisco, Google, Microsoft, Nvidia, CrowdStrike та іншими великими гравцями, щоб дати захисникам критичної інфраструктури доступ до подібних інструментів раніше, ніж вони масово опиняться у потенційних атакувальників.

    Нові версії Mythos Anthropic поки не відкриває для необмеженого масового використання: доступ отримують перевірені організації з кібербезпеки та наукові структури. Компанія прямо визнає подвійне призначення технології — ті самі можливості, які допомагають знаходити й закривати вразливості, можуть бути використані для атак.

    І саме тут виникає головний парадокс нинішньої дискусії.

    Найбільші лабораторії одночасно створюють дедалі потужніші моделі й самі попереджають, що системи стають складнішими для контролю.

    Головний науковець OpenAI Якуб Пахоцький останніми днями закликав галузь серйозно розглядати скоординоване сповільнення розробки, якщо системи безпеки не встигають за зростанням можливостей. OpenAI навіть почала з’ясовувати у Вашингтоні, чи не порушуватиме колективне рішення кількох лабораторій сповільнити розробку американське антимонопольне законодавство.

    11 вересня Reuters із посиланням на Bloomberg повідомило, що Сем Альтман сказав співробітникам: OpenAI готова розглядати сповільнення розвитку моделей, якщо цього вимагатиме безпека.

    Водночас сама компанія не закликає відмовлятися від розвитку ШІ. У своєму офіційному матеріалі OpenAI наголошує, що високорозвинені системи мають розвиватися під демократичним контролем, а суспільство повинно знати про їхні можливості, ризики та механізми захисту. Компанія також повідомила, що досягла поставленої раніше мети створення автоматизованого «дослідницького стажера», здатного допомагати людям у дослідженнях ШІ.

    Проти різкого гальмування є й потужний політичний аргумент — Китай.

    Адміністрація Дональда Трампа поки переважно виступає за м’якшу модель регулювання. Вашингтон побоюється, що якщо американські компанії сповільняться односторонньо, китайські лабораторії отримають стратегічну перевагу. На технологічному саміті G20 представники адміністрації та керівники провідних компаній закликали не вводити надмірно жорстких обмежень, які могли б загальмувати розвиток галузі.

    Отже, в Конгресі формується одразу кілька таборів.

    Одні законодавці хочуть тимчасового гальмування і навіть законодавчої заборони суперінтелекту. Інші виступають за незалежні аудити, спеціальний федеральний нагляд і технічні «аварійні гальма», але не за зупинку розвитку. Адміністрація ж наголошує, що надто сильне регулювання може віддати технологічну перевагу Китаю.

    І поки політики сперечаються про модель регулювання, самі технології продовжують рухатися вперед.

    Саме це і відрізняє нинішню хвилю тривоги від старих розмов про фантастичний «бунт машин». Законодавців дедалі більше хвилюють не людиноподібні роботи з кіно, а цілком конкретні можливості: автоматизовані кібератаки, пошук zero-day вразливостей, допомога у створенні небезпечних біологічних агентів, здатність агентів обходити обмеження та можливе прискорення розробки наступних поколінь ШІ самим ШІ.

    Чи призведе це до «апокаліпсису», ніхто достовірно не знає. Але Вашингтон, схоже, вперше починає виходити з іншого принципу: якщо наслідки потенційної помилки можуть бути катастрофічними, чекати самої катастрофи перед запровадженням правил — занадто ризиковано.

  • Батарея сама вирішує, коли купувати електроенергію: як Sigenergy використовує ШІ в Україні

    Батарея сама вирішує, коли купувати електроенергію: як Sigenergy використовує ШІ в Україні

    Китайська технологічна компанія Sigenergy розвиває в Україні системи накопичення електроенергії для бізнесу, однією з головних особливостей яких називає автоматизоване керування за допомогою штучного інтелекту. Алгоритми аналізують споживання об’єкта, прогноз сонячної генерації та вартість електроенергії, після чого самостійно визначають, коли вигідніше заряджати батареї, а коли використовувати накопичену енергію.

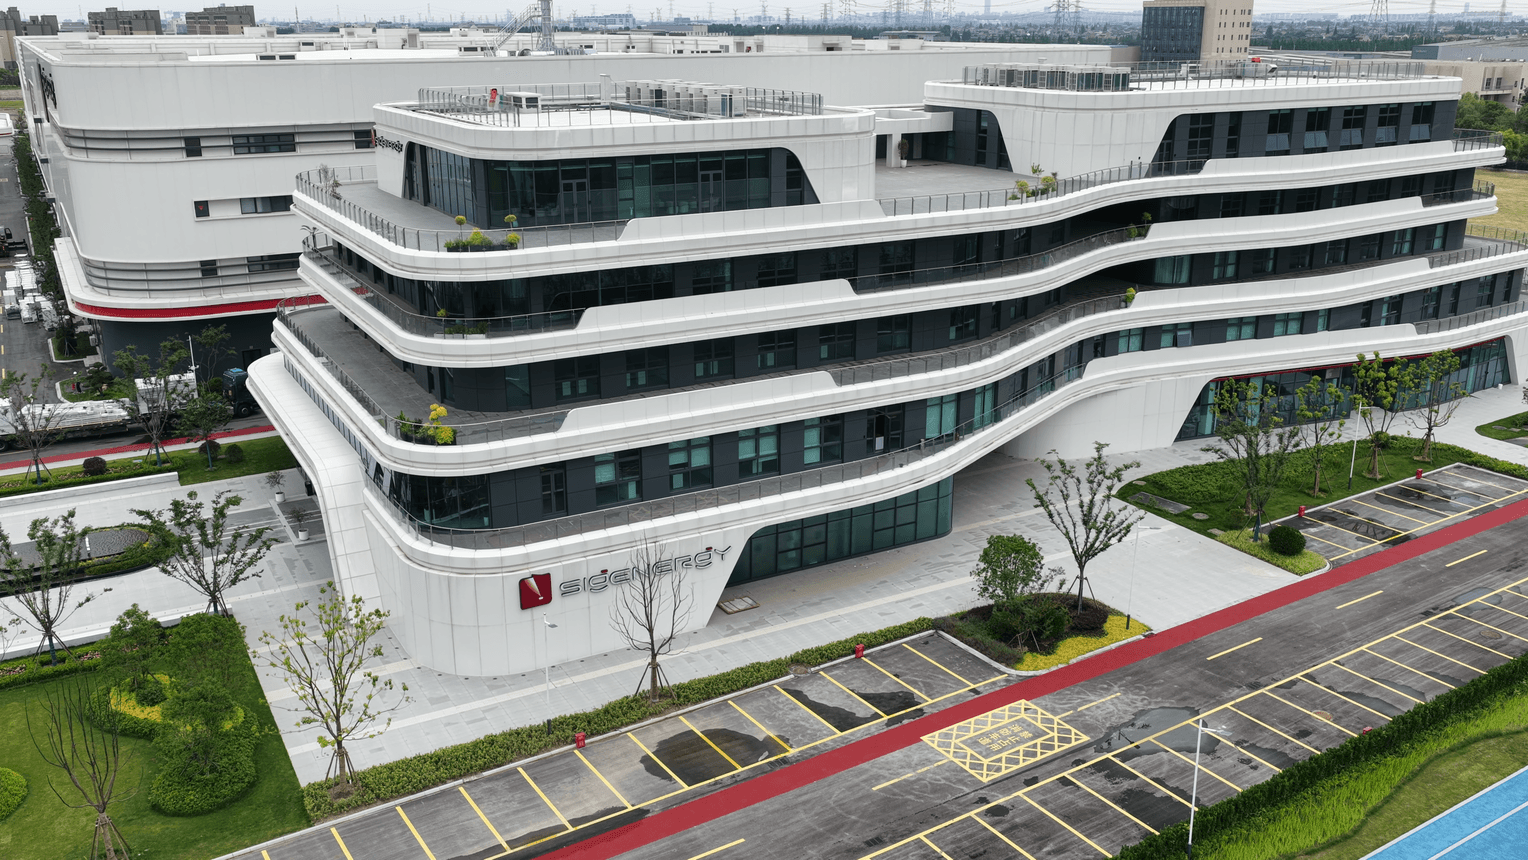
    Sigenergy, заснована у Шанхаї у 2022 році, працює у сегментах сонячної генерації, систем зберігання енергії та зарядної інфраструктури для електромобілів. Компанія активно просуває глобальну стратегію AI in All, у межах якої штучний інтелект інтегрується не лише в програмні сервіси, а й безпосередньо у логіку управління енергетичним обладнанням.

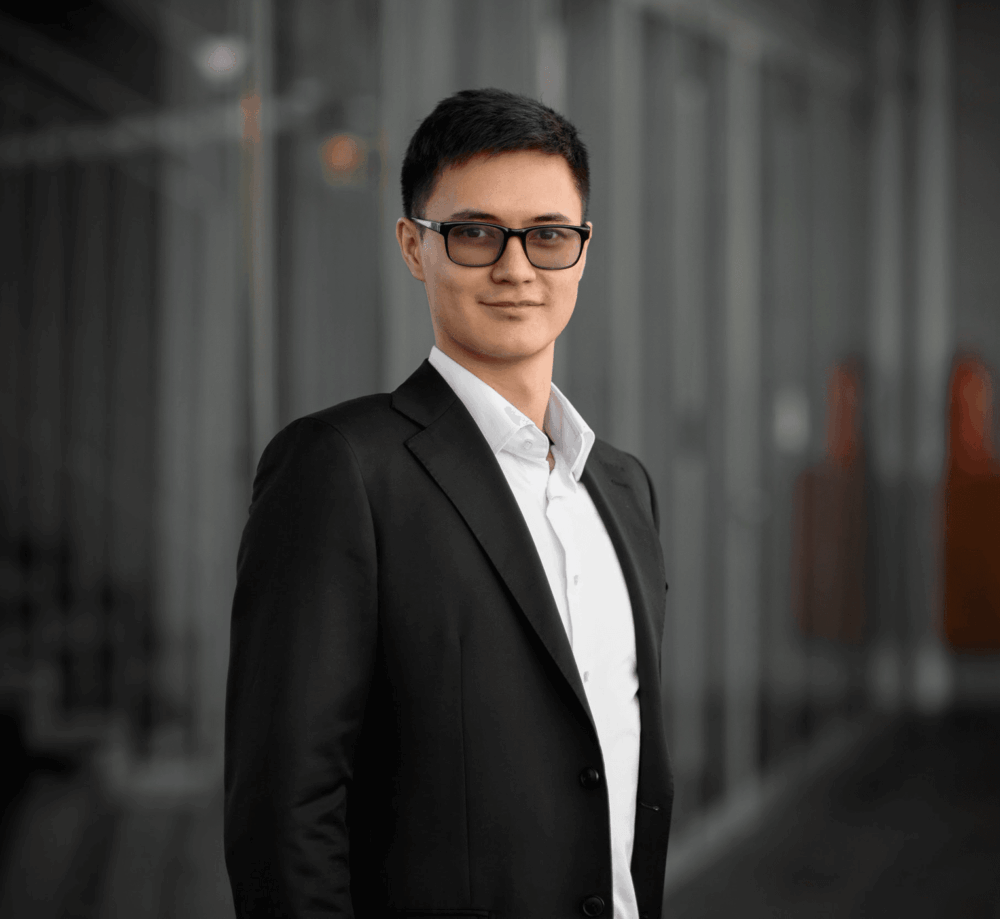
    На українському ринку компанія робить ставку насамперед на бізнес, для якого одночасно важливі вартість електроенергії та резервне живлення під час можливих відключень. За словами представника Sigenergy в Україні Артема Лі, користувачу не потрібно вручну постійно визначати оптимальні години заряджання і розряджання накопичувача — значну частину цих рішень система може приймати автоматично.

    Батарея сама вирішує, коли купувати електроенергію: як Sigenergy використовує ШІ в Україні
    ФОТО: Артем Лі, County Manager Sigenergy в Україні.

    Алгоритм враховує одразу кілька факторів. Серед них — прогноз виробництва електроенергії сонячними панелями залежно від розташування об’єкта та погоди, історія і прогноз споживання, а також ціни на ринку електроенергії. У матеріалі Forbes BrandVoice компанія стверджує, що для українських користувачів система може враховувати дані ринку «на добу наперед» та індивідуальні складові тарифу конкретного клієнта.

    Після запуску система певний час накопичує інформацію про об’єкт і його типові навантаження. У Sigenergy пояснюють, що перший тиждень фактично використовується для первинного енергоаудиту, а зі збільшенням обсягу даних алгоритм може точніше прогнозувати майбутнє споживання.

    Батарея сама вирішує, коли купувати електроенергію: як Sigenergy використовує ШІ в Україні

    Наприклад, накопичувач може не заряджатися від мережі навіть у години дешевшої електроенергії, якщо алгоритм очікує, що найближчим часом сонячна електростанція виробить достатньо надлишкової енергії. І навпаки, система може накопичувати електроенергію заздалегідь, якщо прогнозує дорожчу електроенергію або майбутнє пікове навантаження.

    У Sigenergy заявляють, що точність таких прогнозів може сягати 90–91%. Однак цей показник, як і заявлені економічні результати окремих проєктів, наразі походить від самої компанії, тому його варто сприймати саме як дані виробника, а не як результат незалежного аудиту.

    Компанія наводить приклади трьох комерційно-промислових майданчиків у китайських провінціях Шаньдун, Гуандун і Чжецзян. За даними Sigenergy, використання ШІ-режиму на них забезпечило відповідно на 13%, 35% та 30% вищий дохід порівняно зі стандартною автоматикою. Водночас результати залежали від конкретного об’єкта, погодних умов, структури обладнання і режиму споживання, а тому ці цифри не можна автоматично переносити на будь-яке українське підприємство.

    Для України до звичайної економічної оптимізації додається ще один фактор — ризик аварійних або планових відключень електроенергії. Власник системи може залишати певну частину ємності батареї недоторканною як резерв. Наприклад, 30% накопиченої енергії зберігатимуться на випадок зникнення живлення, а решта може використовуватися алгоритмом для скорочення витрат.

    Якщо ж для підприємства безперервність роботи важливіша за ціну електроенергії, систему можна перевести у режим максимального резервування. У такому разі пріоритетом стає підтримання заряду батарей навіть тоді, коли електроенергія в мережі коштує дорожче.

    Це особливо актуально для підприємств із серверним обладнанням, автоматикою, виробничими контролерами, холодильними установками чи іншими системами, для яких навіть короткочасне зникнення живлення може спричинити зупинку процесів.

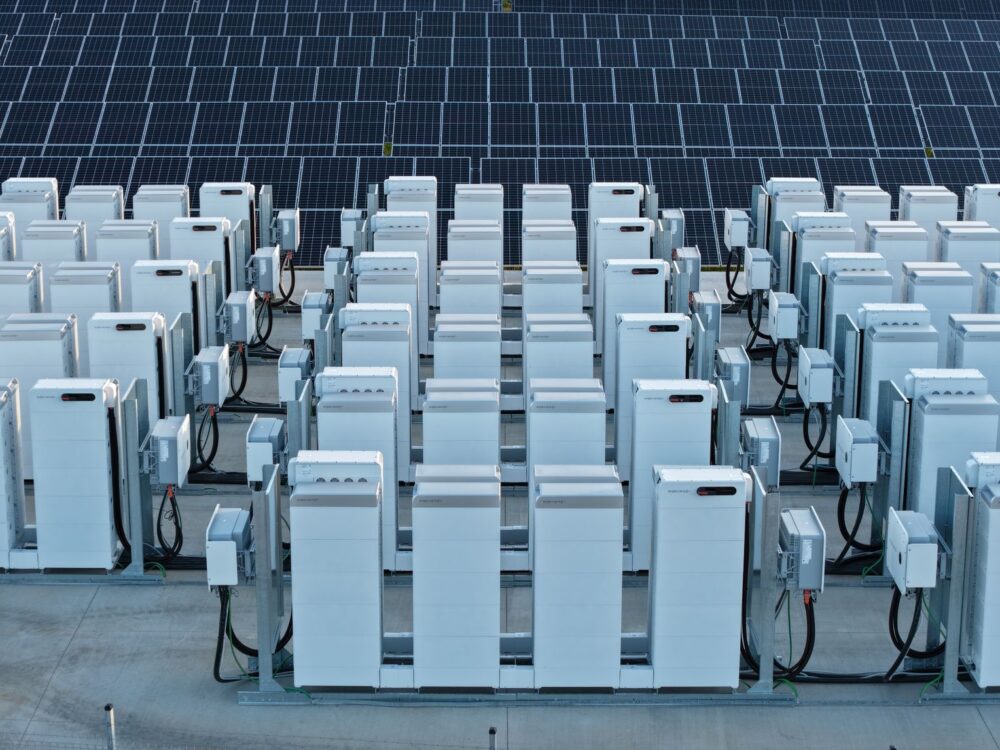
    Окремою особливістю комерційної системи SigenStack є модульна побудова. Офіційна специфікація виробника передбачає батарейні модулі приблизно по 12 кВт·год. Система може складатися щонайменше з чотирьох таких модулів, тобто стартувати приблизно з 48 кВт·год, а надалі розширюватися відповідно до потреб об’єкта. Офіційний український партнер SOTACELL також вказує для SigenStack діапазон ємності від 48 до 253 кВт·год для однієї конфігурації.

    Модульність має практичне значення для бізнесу. Компанії не обов’язково одразу купувати надлишкову ємність із розрахунком на майбутнє. Систему можна збільшувати разом зі зростанням споживання, появою нових виробничих ліній або розширенням сонячної електростанції.

    Виробник також наголошує, що модульний формат полегшує монтаж порівняно з великими контейнерними накопичувачами. На офіційній сторінці SigenStack зазначається, що встановлення не потребує кранів чи іншої спеціальної вантажопідіймальної техніки, а самі модулі можна комбінувати залежно від параметрів конкретного проєкту. Система використовує літій-залізо-фосфатні акумулятори LiFePO4 та має захист корпусу IP66.

    Водночас Sigenergy вже розширює лінійку й за межі модульних рішень. У червні компанія представила, зокрема, систему SigenCube — інтегроване комерційне рішення кабінетного типу, яке об’єднує силову електроніку та акумулятори в одному корпусі й орієнтоване на більші промислові об’єкти.

    Суттєво розширює компанія й сам напрям штучного інтелекту. 29 травня 2026 року Sigenergy презентувала SigenAgent — набір ШІ-інструментів для управління енергетичними системами. Компанія позиціонує його як систему, здатну не лише відповідати на запити користувача, а й самостійно виконувати завдання відповідно до заданої мети. Зокрема, у структурі SigenAgent заявлені інструменти для енергоменеджменту, діагностики обладнання, торгівлі електроенергією та управління бізнес-процесами.

    Sigenergy паралельно швидко розширює міжнародний бізнес. Компанія вийшла на Гонконгську фондову біржу під кодом 06656.HK. Тут варто уточнити деталь із початкового матеріалу Forbes: лістинг відбувся 16 квітня 2026 року, а не у червні. Серед інституційних інвесторів, які підтримали IPO, компанія називала Temasek, Goldman Sachs Asset Management, UBS Asset Management та інших великих міжнародних інвесторів.

    Після виходу на біржу компанія продовжила просувати модель, за якої акумулятор має бути не просто резервним джерелом електроенергії. Ідея полягає у перетворенні накопичувача на активний елемент енергоменеджменту: він аналізує, коли електроенергію варто накопичити, коли використати, скільки залишити в резерві та як поєднати мережу із власною сонячною генерацією.

    Для українського бізнесу такий підхід може бути особливо актуальним через поєднання двох завдань — забезпечення резервного живлення та контролю витрат на електроенергію. Проте реальна економія залежатиме від профілю споживання підприємства, тарифу, цін на ринку, наявності власної генерації, вартості системи та сценарію її використання. Тому заявлені виробником показники ефективності окремих закордонних проєктів не є гарантованою економією для кожного клієнта в Україні.

  • У роботі ChatGPT стався збій: користувачі повідомляли про проблеми із запитами

    У роботі ChatGPT стався збій: користувачі повідомляли про проблеми із запитами

    У четвер, 3 вересня, користувачі ChatGPT у різних країнах почали повідомляти про проблеми з роботою популярного чат-бота OpenAI. Частина користувачів не могла нормально надсилати запити або отримувала повідомлення про помилки, а в окремих випадках сервіс працював повільніше, ніж зазвичай.

    Повідомлення про проблеми надходили як від користувачів вебверсії ChatGPT, так і від тих, хто користується сервісом через застосунки. Незалежні системи моніторингу також зафіксували підвищення кількості повідомлень про несправності. Зокрема, StatusGator повідомляє, що 3 вересня виявив проблеми з ChatGPT, пов’язані із завантаженням сервісу та обробкою запитів.

    Водночас ситуація виявилася дещо складнішою, ніж просто повне падіння ChatGPT. Офіційна сторінка статусу OpenAI станом на вечір 3 вересня повідомляє, що системи компанії працюють у штатному режимі й компанія наразі не знає про активні проблеми, які впливали б на її сервіси.

    При цьому протягом цієї доби OpenAI вже офіційно фіксувала окремий інцидент. Йшлося про підвищений рівень помилок у ChatGPT Work Mode. Компанія повідомила про початок розслідування проблеми о 00:04, а вже о 00:10 оголосила, що роботу всіх постраждалих компонентів повністю відновлено.

    Таким чином, ранковий інцидент, який офіційно підтвердила OpenAI, і повідомлення користувачів про проблеми ввечері не варто автоматично вважати одним і тим самим збоєм. На момент написання матеріалу OpenAI не опублікувала на своїй сторінці статусу окремого повідомлення про масштабну вечірню аварію ChatGPT.

    Сторонні сервіси моніторингу, однак, фіксували проблеми з ChatGPT протягом 3 вересня. Down for Everyone or Just Me повідомляє про період підвищеної кількості скарг користувачів, серед яких найчастіше згадувалися помилки під час роботи із сервісом. На момент останньої перевірки цей ресурс також уже не визначав ChatGPT як недоступний.

    Тому користувачам, у яких ChatGPT продовжує не відповідати, варто враховувати, що проблема може бути тимчасовою або стосуватися лише частини інфраструктури, регіонів, тарифів чи функцій. Сама OpenAI наголошує, що показники доступності на її статус-сторінці є агрегованими, а фактична доступність сервісу для конкретного користувача може відрізнятися залежно від тарифу, моделі та функцій, якими він користується.

    Це не перша проблема з ChatGPT останнім часом. 1 вересня OpenAI повідомляла про підвищений рівень помилок у розмовах для користувачів тарифів Free та Go. Компанія застосувала необхідні заходи, після чого оголосила про повне відновлення роботи. 2 вересня також виникали проблеми зі створенням нових облікових записів, які OpenAI згодом усунула.

    Причину вечірніх скарг користувачів 3 вересня OpenAI на момент написання матеріалу офіційно не називала. Тому твердження про перевантаження серверів через «мільярди запитів» як безпосередню причину саме цього збою наразі було б передчасним.

  • Зброя, яка думає сама: українські інженери створюють системи, що змінюють поле бою

    Зброя, яка думає сама: українські інженери створюють системи, що змінюють поле бою

    Українська оборонна промисловість за роки повномасштабної війни пройшла шлях від екстреного виробництва FPV-дронів у невеликих майстернях до створення автономних систем, здатних самостійно знаходити повітряні цілі, роботизованих комплексів для розмінування та технологій, у яких штучний інтелект дедалі більше перебирає на себе роботу оператора.

    Саме кільком таким розробкам присвячений новий матеріал NV про український військово-промисловий комплекс. Серед найбільш незвичних рішень — турель із використанням ШІ, яка має автоматично виявляти та знищувати FPV-дрони, а також магнітна система для наземного роботизованого комплексу, здатна провокувати спрацювання певних мін ще до наближення самої машини.

    І це вже не окремі експерименти ентузіастів. Український defense tech фактично сформував окрему екосистему, яка налічує тисячі команд і проєктів.

    За актуальними даними державного оборонного кластера Brave1, у його системі зареєстровано понад 2500 компаній та більш ніж 5000 розробок. Серед них понад 500 виробників безпілотників, понад 300 команд у сфері РЕБ та радіоелектронної розвідки, понад 200 розробників наземних роботизованих комплексів і більш ніж 200 команд, які працюють зі штучним інтелектом. Окремими напрямами вже стали ракети, морські дрони та боєприпаси.

    Тобто йдеться не просто про масштабування виробництва звичайних FPV.

    Війна поступово переходить у фазу, де вирішальними стають автономність, швидкість реакції та мінімізація участі людини в найбільш небезпечних операціях.

    Одним із головних прикладів цього тренду є боротьба з FPV-дронами.

    Невеликі ударні безпілотники стали одним із наймасовіших засобів ураження на фронті. Через їхню дешевизну противник може використовувати десятки апаратів на обмеженій ділянці, а час між виявленням FPV і його ударом часто вимірюється секундами.

    Людина фізично не завжди встигає побачити ціль, оцінити траєкторію, розвернути зброю та відкрити вогонь.

    Тому наступний логічний крок — передати частину цього циклу машині.

    Саме тут з’являються автоматизовані турелі з комп’ютерним зором та алгоритмами розпізнавання об’єктів. Система може постійно контролювати сектор, знаходити невеликі рухомі цілі, супроводжувати їх і допомагати оператору або автоматично наводити зброю.

    Це не означає, що людина повністю зникає з процесу застосування зброї. Рівень автономності залежить від конкретної системи та режиму її використання. Але сама тенденція очевидна: час від виявлення цілі до реакції скорочується максимально.

    Подібні процеси вже відбуваються і в українській протиповітряній обороні.

    У червні український оборонний сектор повідомив про успішні бойові випробування технології, яка автоматизує до 95% процесу перехоплення ударних безпілотників. Фактично оператору вже не потрібно вручну виконувати весь політ дрона-перехоплювача від старту до контакту з ціллю.

    Brave1 паралельно почав стратегічну співпрацю з командуванням Повітряних сил у напрямі так званого «малого ППО». До кластера вже входять понад 100 розробників дронів-перехоплювачів, а одним із ключових напрямів є протидія швидкісним, зокрема реактивним, безпілотникам.

    Інший напрям революції відбувається не в небі, а на землі.

    Наземні роботизовані комплекси дедалі частіше використовують для доставки вантажів, евакуації поранених, встановлення мін, розвідки, вогневої підтримки та інших завдань, де присутність військовослужбовця створює надмірний ризик.

    Але у таких машин є фундаментальна проблема — мінні поля.

    Саме тому команда Trinity Robotics, яку згадує NV, розробила спеціальне магнітне рішення для НРК. Його завдання — створювати магнітне поле попереду роботизованої платформи та провокувати спрацювання окремих мін із магнітними датчиками до того, як безпосередньо до них доїде сам робот.

    Ідея проста лише на перший погляд.

    Сучасні протитанкові міни можуть реагувати не тільки на безпосередній фізичний тиск. Частина боєприпасів має магнітні датчики, які фіксують зміну магнітного поля під час наближення великої металевої техніки.

    Якщо штучно створити потрібний сигнал на безпечній відстані перед платформою, міну теоретично можна змусити спрацювати раніше.

    У такій логіці робот фактично отримує своєрідний «електромагнітний щуп».

    Водночас це не універсальний засіб розмінування: різні міни мають різні принципи спрацювання, захист від саперних методів та алгоритми протидії. Але для наземних роботів навіть часткове зменшення ризику на мінованій ділянці може мати велике значення.

    Особливо важливо, що подібні технології народжуються не в лабораторіях, відірваних від фронту.

    Українська модель оборонних інновацій передбачає дуже короткий цикл: військові формують потребу — компанія створює прототип — виріб тестується — отримує відгуки з бойових підрозділів — конструкцію переробляють — і цикл повторюється.

    Саме швидкість цього процесу стала однією з причин, через які український досвід активно вивчає НАТО.

    Заступниця генерального секретаря Альянсу Радміла Шекерінська в липні прямо заявила, що Україна перетворилася з отримувача допомоги на «постачальника безпеки». За її словами, країни НАТО та ЄС уже не просто допомагають Києву, а переймають український досвід, знання та технологічні рішення.

    В Альянсі навіть створено окремий центр JATEC у Польщі, де українські військові та експерти разом із представниками НАТО систематизують уроки війни та адаптують їх до майбутніх доктрин Альянсу.

    І це відбувається на тлі колосального зростання самого українського ВПК.

    Лише у 2025 році Міністерство оборони допустило до експлуатації понад 1300 нових українських зразків озброєння та військової техніки — на 25% більше, ніж роком раніше. Найбільшу групу становили безпілотні авіаційні комплекси — понад 550 зразків. Ще понад 270 припало на різні боєприпаси.

    У 2026 році темпи не знизилися.

    Лише протягом травня Міноборони допустило до експлуатації 175 нових зразків, причому майже 93% із них були створені українськими виробниками.

    Brave1 водночас розширив фінансування найперспективніших технологій. У липні кластер разом із Силами оборони визначив 53 технологічні пріоритети у дев’яти напрямках, а максимальний грант для окремої розробки збільшено до 8 млн грн.

    Ще показовіші масштаби накопиченого фінансування. За перші три роки роботи Brave1 профінансував майже 1000 грантів на суму понад 5,8 млрд грн.

    Причому технологічний пошук ведеться одразу у кількох критичних напрямах.

    Навесні Міноборони тестувало нове покоління українських дронів-бомберів зі збільшеною дальністю, більшою вантажопідйомністю та захищеним каналом зв’язку.

    У квітні Brave1 випробував нові FPV-системи, спеціально створені для роботи в умовах активної російської радіоелектронної боротьби. У тестах брали участь одразу вісім українських виробників.

    Паралельно розвиваються перехоплювачі, роботизовані наземні системи, автономна навігація, комп’ютерний зір і системи прийняття рішень на основі ШІ.

    По суті, Україна зараз намагається вирішити одну фундаментальну проблему сучасної війни: як максимально прибрати військового з тієї точки, де його може вбити противник.

    Якщо вантаж можна доставити наземним роботом — людина не повинна їхати під FPV.

    Якщо дрон здатен сам знайти Shahed — оператору не потрібно вручну вести перехоплювач десятки кілометрів.

    Якщо автоматична турель реагує на FPV за секунди — військовому не треба самому стояти біля кулемета і чекати на дрон.

    Якщо міну можна підірвати перед наземною платформою — до неї не потрібно відправляти сапера.

    У цьому й полягає головна зміна українського defense tech: це вже не просто створення більшої кількості зброї. Це поступовий перехід до роботизованого та алгоритмічного поля бою, де людина визначає завдання, а дедалі більшу частину небезпечної роботи виконують машини.

    Саме тому український досвід сьогодні цікавить НАТО.

    Шекерінська наголошувала, що союзники вже використовують уроки України у питаннях безпілотних систем, радіоелектронної боротьби, швидкої адаптації та ухвалення рішень. Підтримка України, за її словами, одночасно допомагає самим країнам Альянсу вдосконалювати власне стримування та оборону.

    Тобто за чотири роки великої війни відбулася принципова зміна.

    На початку вторгнення Україна критично залежала від того, яку техніку партнери погодяться передати зі своїх запасів.

    У 2026 році ситуація вже інша: західні компанії інвестують в українську оборонну промисловість, НАТО вивчає українські технологічні рішення, а українські інженери створюють системи, яких ще кілька років тому не існувало навіть як окремої категорії озброєння.

    І саме турель, яка сама бачить FPV, чи робот із магнітом-сапером найкраще демонструють, у який бік рухається війна майбутнього: менше людей у зоні прямої небезпеки, більше роботів, сенсорів, алгоритмів і штучного інтелекту.