Позначка: соціальна інженерія

  • Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    В Україні поширюється небезпечна схема фінансового шахрайства, за якої зловмисники не просто викрадають кошти з банківських карток, а змушують людей самостійно оформлювати кредити й переказувати позичені гроші на сторонні рахунки. В окремих випадках потерпілі протягом одного дня беруть позики одразу в шести-семи банках. У результаті шахраї отримують гроші, а жертви залишаються з кредитними зобов’язаннями. Для маніпуляцій аферисти дедалі активніше використовують психологічний тиск, соціальну інженерію та можливості штучного інтелекту.

    Про нові тенденції фінансового шахрайства розповів начальник управління моніторингу та безпеки платіжних операцій Ідея Банку Максим Ядвіга. Його пояснення 16 жовтня опублікувала ТСН.

    За словами банківського експерта, злочинці поступово змінюють підходи до виманювання грошей.

    Якщо раніше вони переважно пропонували неіснуючі товари, обіцяли великі виграші або заманювали людей фальшивими вакансіями, то тепер дедалі частіше використовують складніші психологічні сценарії.

    Головна мета нової схеми — переконати людину самостійно оформити позику та добровільно переказати отримані гроші шахраям.

    Як українців змушують набирати кредити

    За інформацією Ідея Банку, шахрайська схема ґрунтується на поступовому встановленні психологічного контролю над потерпілою людиною.

    Зловмисники можуть телефонувати від імені працівників банку, представників фінансових установ або служб безпеки.

    Під час розмови вони повідомляють про нібито підозрілі операції, загрозу блокування рахунків чи необхідність терміново захистити заощадження.

    В окремих випадках використовуються й інші легенди, покликані змусити людину виконувати інструкції без перевірки інформації.

    Після встановлення довіри аферисти переходять до наступного етапу.

    Вони переконують співрозмовника зареєструватися в мобільному застосунку банку, оформити кредит або збільшити доступний кредитний ліміт.

    Потім пропонують переказати отримані кошти на вказаний рахунок, пояснюючи це необхідністю захисту грошей, перевірки операцій або виконання інших нібито обов’язкових процедур.

    Найнебезпечніше те, що жертва може власноруч підтвердити кожну операцію.

    Через це після виявлення шахрайства виникає додаткова проблема: необхідно не лише намагатися повернути викрадені кошти, а й урегулювати питання оформлених кредитів.

    За один день людина може стати боржником кількох банків

    Максим Ядвіга розповів про випадки, коли потерпілі під впливом аферистів отримували кредити одразу в шести-семи фінансових установах.

    Людина послідовно відкривала банківські застосунки, проходила процедури оформлення позик і переказувала гроші на рахунки, які їй називали шахраї.

    При цьому зловмисники могли підтримувати постійний контакт із потерпілою людиною, не даючи їй часу самостійно оцінити ситуацію.

    У результаті протягом кількох годин фінансові зобов’язання могли суттєво збільшитися.

    Точних сум позик у кожному з таких випадків експерт не назвав.

    Важливо, що добровільне підтвердження переказу під впливом обману не робить дії шахраїв законними, але може ускладнити процедуру повернення грошей.

    Питання відповідальності за кредитом і можливість оскарження операцій залежать від конкретних обставин, умов договору та результатів перевірки.

    Штучний інтелект допомагає злочинцям обманювати людей

    Окремою проблемою стало використання технологій штучного інтелекту.

    За словами представника Ідея Банку, сучасні шахрайські схеми дедалі частіше поєднують технологічні інструменти із психологічними маніпуляціями.

    ШІ може використовуватися для створення переконливих повідомлень, підроблених зображень, автоматизації листування та імітації голосів.

    Такі технології здатні зробити неправдиве повідомлення більш схожим на справжнє звернення представника банку або знайомої людини.

    Проте сам факт використання штучного інтелекту не є обов’язковою складовою кожної шахрайської схеми.

    Основним інструментом залишається соціальна інженерія — психологічний вплив, за допомогою якого людину переконують самостійно виконати небезпечні фінансові дії.

    Зловмисники нерідко створюють відчуття терміновості, залякують блокуванням рахунків або забороняють обговорювати ситуацію з родичами.

    Саме такі вимоги повинні викликати підозру.

    Українці втратили 1,4 мільярда гривень через карткове шахрайство

    Масштаби проблеми ілюструє статистика Національного банку України.

    За офіційними даними НБУ, у 2025 році було зафіксовано 256 тисяч шахрайських операцій із використанням платіжних карток, за якими понесено збитки.

    Загальна сума втрат досягла 1,4 мільярда гривень.

    При цьому кількість шахрайських операцій порівняно з 2024 роком зменшилася приблизно на 5%.

    Однак фінансові збитки, навпаки, зросли на 24%.

    Причина полягає, зокрема, у збільшенні середнього розміру незаконної операції.

    Якщо у 2024 році цей показник становив 4247 гривень, то за підсумками 2025 року він зріс до 5536 гривень.

    Отже, шахрайських операцій стало дещо менше, але кожна з них у середньому завдає більшої фінансової шкоди.

    На один мільйон видаткових операцій із платіжними картками у 2025 році припадало 27 шахрайських випадків.

    Це на 14% менше, ніж роком раніше.

    Водночас наведена статистика охоплює різні види карткового шахрайства, а не лише схеми з оформленням онлайн-кредитів.

    Чому шахраї представляються працівниками банків

    Один із найпоширеніших прийомів зловмисників — видавати себе за представників авторитетних установ.

    Для цього вони можуть використовувати назви банків, Національного банку України, правоохоронних органів або служб фінансового моніторингу.

    Злочинці намагаються переконати людину, що її рахункам загрожує небезпека, а для порятунку коштів необхідно негайно виконати певні дії.

    Водночас справжні працівники банків не повинні вимагати паролі, PIN-коди, одноразові коди підтвердження або переказ грошей на сторонні рахунки нібито для перевірки безпеки.

    Раніше кіберполіція попереджала про шахраїв, які пропонують встановити фальшивий банківський застосунок.

    Після переходу за підробленим посиланням потерпілі можуть передати зловмисникам дані авторизації.

    Згодом ці дані використовуються для доступу до рахунків та викрадення коштів.

    Що робити, якщо вас змусили оформити кредит

    Фахівці рекомендують діяти максимально швидко.

    Насамперед потрібно самостійно зв’язатися з банком через офіційний номер телефону або застосунок.

    Необхідно повідомити про шахрайство, попросити заблокувати скомпрометовані платіжні інструменти та зупинити подальші підозрілі операції.

    Якщо гроші вже переказано, слід негайно повідомити банку всі відомі реквізити отримувача.

    Також варто звернутися до банку, на рахунок якого надійшли кошти, через офіційні канали зв’язку. Можливість зупинення подальшого руху грошей залежить від конкретних обставин.

    Наступний крок — заява до поліції.

    Повідомити про кіберзлочин можна через офіційний сайт кіберполіції або звернутися до поліції за номером 102.

    Потрібно зберегти повідомлення шахраїв, номери телефонів, дані переказів, кредитні договори та інші можливі докази.

    Якщо кредит було оформлено під впливом шахраїв, необхідно окремо письмово звернутися до кожної фінансової установи, пояснити обставини та попросити провести перевірку.

    Сам факт звернення до поліції не означає автоматичного анулювання кредиту.

    За необхідності потерпілому може знадобитися юридична допомога для оскарження операцій або вирішення спору з кредитором.

    Як не потрапити в боргову пастку

    Найважливіше правило — не виконувати фінансових операцій за інструкціями незнайомих людей, навіть якщо вони представляються співробітниками банку.

    Будь-яку інформацію про підозрілі транзакції потрібно перевіряти самостійно.

    Для цього варто завершити розмову та зателефонувати до банку за номером, вказаним на його офіційному сайті або на банківській картці.

    Не варто поспішати з оформленням кредитів, переказувати гроші на так звані захищені рахунки або повідомляти стороннім особам коди підтвердження.

    Додатково рекомендується встановлювати індивідуальні ліміти на перекази та використовувати багатофакторну автентифікацію.

    Особливо небезпечними є ситуації, коли незнайома людина одночасно вимагає терміново оформити кредит, переказати гроші та нікому про це не розповідати.

    Саме такі ознаки можуть свідчити про спробу фінансового шахрайства.

    З огляду на розвиток цифрових банківських послуг і нових технологій аферисти продовжують змінювати способи обману.

    Однак своєчасна перевірка інформації, припинення підозрілої розмови та оперативне звернення до банку залишаються ключовими способами зменшити ризик фінансових втрат.
  • «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    У Києві 13-річна донька українського військовослужбовця стала жертвою складної шахрайської схеми, побудованої на знайомстві в соцмережах, залякуванні звинуваченнями у співпраці з Росією та психологічному тиску. За даними столичної поліції, підліток винесла з дому сімейні заощадження — 54 550 доларів та 90 тисяч гривень — і передала сумку водієві таксі, який мав доставити її з Києва до Сум. Загальна сума становила понад 2,5 млн грн. Забрати гроші зловмисники, однак, не встигли: батьки дівчини звернулися до поліції, а правоохоронці перехопили передачу та затримали двох імовірних учасників схеми.

    Історія почалася не з телефонного дзвінка про «проблеми з банківською карткою», а зі звичайного для підлітка спілкування в соцмережі. Як повідомили правоохоронці, з дівчиною познайомилися невідомі, які видавали себе за її однолітка. Після певного часу спілкування вони домовилися з нею про особисту зустріч. Саме на цьому етапі шахраї отримали інформацію про місце перебування дитини, після чого сценарій різко змінився.

    Дівчині надіслали відеоролик, на якому люди, одягнені в російську військову форму, нібито дякували їй за «допомогу та співпрацю». Таким чином дитину поставили у ситуацію, в якій звичайне онлайн-знайомство раптом перетворилося на вигадане звинувачення у співпраці з державою-агресором. Після цього до розмови долучився ще один учасник схеми — він представився правоохоронцем.

    За версією слідства, псевдосиловик переконував 13-річну дівчину, що її нібито вже викрили у співпраці з Росією. Головним інструментом впливу стала погроза не самій дитині, а її родині. Шахрай заявляв, що через її дії батькам може загрожувати до 25 років ув’язнення. Для підлітка така погроза могла виглядати абсолютно реальною, особливо з огляду на попередньо надіслане відео з людьми у військовій формі.

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    Потім з’явилася умова, яка нібито мала «врятувати» сім’ю від кримінальної відповідальності. Дитині наказали передати всі наявні вдома заощадження для так званої перевірки. Дівчина знайшла 54 550 доларів та 90 тисяч гривень, склала гроші у сумку та віддала водієві таксі. За задумом організаторів схеми, автомобіль мав перевезти гроші з Києва до Сум, де їх уже чекали отримувачі.

    Лише після повернення додому підліток розповіла батькам про те, що сталося. Ті одразу звернулися до поліції. Саме швидкість звернення виявилася критичною: правоохоронці встановили автомобіль, яким перевозили сумку, вилучили справжні гроші та замінили їх імітаційними. Далі операція продовжилася вже під контролем поліції.

    У Сумах правоохоронці затримали одного з учасників схеми, коли той прийшов забирати посилку. Згодом затримали і його спільника. Таким чином родині вдалося повернути заощадження, хоча розслідування самого механізму шахрайства та можливої причетності інших осіб триває.

    Ця історія показова тим, що аферистам фактично не знадобилося зламувати банківські рахунки або отримувати доступ до смартфона жертви. Вони змусили дитину самостійно виконати всі необхідні дії. Кіберполіція називає подібні прийоми соціальною інженерією — маніпуляціями, під час яких злочинці грають на довірі, страху й тривозі людини та змушують її добровільно передавати гроші чи конфіденційну інформацію. За даними Кіберполіції, саме соціальна інженерія залишається одним із ключових механізмів фінансового шахрайства в Україні.

    Особливо небезпечним елементом київської історії стала експлуатація теми державної зради та співпраці з Росією. Це не нова тактика. На початку серпня Кіберполіція окремо попереджала про шахраїв, які телефонують громадянам, представляються співробітниками СБУ чи інших правоохоронних органів, заявляють про нібито фінансування ворога або відкриту кримінальну справу, а далі вимагають гроші. Правоохоронці наголошували: справжні співробітники державних органів не пропонують «вирішити питання» передачею готівки чи переказами.

    Подібні випадки цього року вже фіксували і в самому Києві. У липні столична поліція повідомляла про 81-річну жінку, якій псевдопрацівник СБУ заявив, що придбані нею ліки нібито «фінансують країну-агресора». Від потерпілої вимагали передати гроші начебто для їхнього «декларування». В іншій справі поліція заявила про двох учасників схеми, які, представляючись співробітниками спецслужби, ошукали літніх киян на понад 8 млн грн.

    Ще одна справа, яку столична поліція розслідувала у травні, стосувалася трьох пенсіонерів. За інформацією правоохоронців, псевдопрацівник спецслужби так само звинувачував людей у спонсоруванні держави-агресора і під приводом «декларування» виманював заощадження. Загальна сума збитків у тій справі перевищила 3 млн грн. Тобто сценарій зі страхом перед кримінальним переслідуванням уже використовувався, але цього разу мішенню стала не літня людина, а 13-річна дитина.

    Окрему увагу правоохоронці останнім часом приділяють саме використанню державної символіки, назв силових відомств та фейкових звинувачень. 21 серпня Кіберполіція попередила про електронні листи, де зловмисники від її імені повідомляли людям про нібито вчинені кримінальні правопорушення, погрожували обшуками та відповідальністю, а потім вимагали криптовалюту за «закриття справи». Це показує, що авторитет силових структур шахраї використовують як інструмент психологічного тиску в різних варіаціях однієї схеми.

    У випадку з донькою військового зловмисники пішли ще далі: вони спочатку створили довіру через спілкування нібито з однолітком, отримали інформацію про дитину, потім підкріпили легенду відео з людьми у російській формі і лише після цього використали образ «правоохоронця». Тобто кожен наступний крок робив попередню вигадку переконливішою.

    Подібна побудова афери добре відповідає механіці соціальної інженерії: жертву вводять у стан сильного страху, не дають часу перевірити інформацію та пропонують одну «термінову» дію, яка начебто дозволить уникнути катастрофічних наслідків. Кіберполіція пояснює, що під дією страху або тривоги людина значно гірше оцінює ситуацію і може зробити те, на що у спокійному стані ніколи не погодилася б.

    Історія у Києві закінчилася без фактичної втрати мільйонів насамперед тому, що дитина все-таки розповіла про ситуацію батькам, а вони негайно повідомили правоохоронців. Поліцейським вдалося перехопити сумку ще до того, як гроші остаточно потрапили до шахраїв.

    Водночас цей випадок стає важливим сигналом для батьків підлітків. Небезпека в соцмережах сьогодні обмежується не лише викраденням паролів або підозрілими посиланнями. Зловмисник може тижнями видавати себе за ровесника, збирати інформацію про сім’ю, а потім використати її для персоналізованого шантажу. Кіберполіція вже фіксувала випадки, коли через соцмережі та месенджери сторонні особи намагалися втягувати українських школярів навіть у протиправну діяльність, тому правоохоронці закликають дітей повідомляти дорослим про підозрілі контакти, погрози й спроби змусити їх щось приховувати від батьків.

    Наразі поліція продовжує встановлювати всі обставини афери. Публічно не повідомлялося, чи були у затриманих інші жертви та хто саме створював фейкові акаунти і відео, використані для залякування дівчини. Тому стверджувати про масштаби всієї групи або остаточну кількість її учасників поки зарано. Однак уже відомі деталі показують одну з найбільш цинічних схем останнього часу: страх дитини за батьків перетворили на інструмент, за допомогою якого з дому фактично винесли всі сімейні заощадження.

  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.

  • Фейкові “графіки відключень” масово розсилають українцям

    Фейкові “графіки відключень” масово розсилають українцям

    Зловмисники в Україні розгорнули нову масштабну хвилю кібершахрайства, використовуючи тему можливих відключень електроенергії як прикриття для поширення шкідливого програмного забезпечення. Громадянам масово надходять фейкові електронні листи, оформлені під офіційні повідомлення від імені НЕК «Укренерго», у яких нібито містяться графіки відключень світла або квитанції для оплати електроенергії.

    Про це повідомляє Центр протидії дезінформації (ЦПД), який зафіксував різке зростання подібних атак і попередив про високий рівень загрози для користувачів. За даними фахівців, головна мета цієї кампанії — отримання доступу до персональних пристроїв українців, викрадення логінів і паролів, а також банківських даних та іншої конфіденційної інформації.

    За інформацією ЦПД, шахрайські листи ретельно стилізовані під офіційні повідомлення державної енергетичної компанії. Зловмисники використовують підроблені або схожі електронні адреси, зокрема варіації домену, що імітують офіційний ресурс НЕК «Укренерго». У тексті повідомлень користувачів закликають терміново відкрити вкладений файл, який нібито містить актуальний графік відключень або рахунок для оплати послуг.

    Саме вкладення є ключовим елементом атаки — після його відкриття на пристрій встановлюється шкідливе програмне забезпечення, яке може непомітно збирати дані користувача, отримувати доступ до файлів, паролів, месенджерів та навіть банківських застосунків.

    Фахівці з кібербезпеки встановили, що ця кампанія має ознаки організованої операції, яка, за попередніми оцінками, може здійснюватися з території Російської Федерації. Експерти зазначають, що подібні атаки є частиною ширшої гібридної війни, спрямованої не лише на енергетичну інфраструктуру України, а й на інформаційний та психологічний тиск на населення.

    У НЕК «Укренерго» офіційно заявили, що компанія не здійснює розсилку графіків відключень електроенергії чи квитанцій електронною поштою. Уся актуальна інформація щодо можливих обмежень електропостачання публікується виключно через офіційний сайт компанії та перевірені державні канали комунікації.

    Енергетики наголошують, що будь-які листи з подібними вкладеннями або проханнями терміново завантажити файл слід розцінювати як потенційно небезпечні. Громадян закликають не переходити за посиланнями, не відкривати вкладення і негайно видаляти такі повідомлення, не вступаючи у контакт із відправником.

    Окремо підкреслюється, що шахраї використовують соціально чутливі теми, зокрема енергетичну ситуацію в країні, щоб підвищити рівень довіри до своїх повідомлень. Тематика відключень світла обрана невипадково — вона викликає у населення підвищену увагу та змушує користувачів діяти швидше, без належної перевірки інформації.

    У Центрі протидії дезінформації наголошують, що це лише один із елементів ширшої кампанії кіберзагроз, які останнім часом активізувалися проти України. Паралельно фіксуються спроби створення фейкових сайтів державних сервісів, підроблених мобільних застосунків та шахрайських сторінок у соціальних мережах.

    Зокрема, раніше команда державного сервісу «Дія» повідомляла про появу сайтів-клонів, які майже повністю копіювали інтерфейс офіційної платформи. Їх мета — змусити користувачів ввести особисті дані або встановити шкідливі програми під виглядом оновлень чи перевірки облікового запису.

    Фахівці з кібербезпеки також звертають увагу на те, що сучасні шахраї дедалі частіше використовують технології штучного інтелекту для створення більш переконливих текстів, підробки стилю офіційних повідомлень і навіть генерації реалістичних електронних листів. Це ускладнює розпізнавання атак навіть для досвідчених користувачів.

    Окрему загрозу становить поширення подібних повідомлень у месенджерах, де користувачі схильні більше довіряти отриманій інформації. У деяких випадках шахраї маскуються під знайомі контакти або використовують зламані акаунти для розсилки шкідливих файлів.

    Кіберексперти наголошують, що базові правила цифрової гігієни залишаються найефективнішим способом захисту. Серед них — перевірка адреси відправника, уникнення відкриття вкладень із невідомих джерел, використання антивірусного програмного забезпечення та офіційних каналів отримання інформації.

    У разі отримання підозрілих листів фахівці радять не реагувати на них, не вступати в переписку з відправником і за можливості повідомляти про такі випадки до відповідних служб кібербезпеки.

    Таким чином, нова хвиля шахрайських розсилок із фейковими «графіками відключень» є частиною системної кіберкампанії, спрямованої на українських користувачів. Вона поєднує елементи соціальної інженерії, технічного шкідливого програмного забезпечення та інформаційного тиску, використовуючи актуальну для населення тему енергетичної стабільності як головний інструмент впливу.

  • Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

    Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

  • Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    У Німеччині розслідують масштабну кібератаку, внаслідок якої хакери отримали доступ до акаунтів месенджера Signal понад сотні німецьких посадовців, включно з чинними міністрами, представниками керівництва Бундестагу та колишніми високопосадовцями. Про це повідомляє видання Süddeutsche Zeitung.

    За даними розслідування, атака мала тривалий і системний характер та ґрунтувалася на фішинговій схемі, яка імітувала офіційні повідомлення від служби підтримки Signal. Користувачі отримували повідомлення із попередженням про нібито спробу несанкціонованого доступу до їхнього акаунта. У текстах містилися інструкції терміново підтвердити безпеку профілю шляхом введення одноразового коду підтвердження.

    Саме після введення цього коду зловмисники отримували повний контроль над акаунтом. Це дозволяло їм не лише читати приватні повідомлення, а й отримувати доступ до історії листування, медіафайлів та контактів користувачів. У результаті злам одного акаунта часто ставав точкою входу для подальших атак на інших посадовців, чиї контакти були у списку жертви.

    За інформацією німецьких служб безпеки, кількість постраждалих обчислюється щонайменше тризначним числом. Серед них — чинні федеральні міністри, керівництво парламенту Німеччини, а також колишні депутати та екскерівники спецслужб. Це робить інцидент одним із найбільших витоків комунікацій державного рівня за останні роки.

    Федеральна прокуратура Німеччини вже розпочала офіційне розслідування за підозрою у здійсненні розвідувальної діяльності проти держави. Хоча слідство триває, у німецьких структурах безпеки, за даними медіа, припускають можливу причетність російських кіберугруповань до організації атаки. Подібні оцінки раніше озвучували й міжнародні партнери, включно зі спецслужбами США, які неодноразово попереджали про активізацію подібних операцій у Європі.

    Особливу увагу слідчі приділяють тому факту, що атака не була спрямована на технічний злам захищеної інфраструктури месенджера, а використовувала людський фактор. Йдеться про соціальну інженерію — метод, при якому користувачів змушують самостійно передати дані доступу через довіру до підроблених повідомлень.

    Фахівці зазначають, що саме цей підхід робить подібні атаки особливо небезпечними, оскільки навіть високий рівень шифрування не захищає від помилок користувача. У випадку Signal зловмисники скористалися тим, що посадовці сприймали повідомлення як офіційні та термінові.

    Розслідування також виявило системну проблему у використанні цифрових комунікацій у державному секторі. Частина посадовців, за попередніми даними, використовувала приватні смартфони та месенджери для службового листування, що значно підвищило ризики компрометації даних. У деяких випадках це пояснюється зручністю та швидкістю обміну інформацією, однак така практика створює вразливості для кібербезпеки державних установ.

    Крім того, хакери, отримавши доступ до акаунтів, могли використовувати адресні книги жертв для масштабування атаки. Це означає, що навіть один скомпрометований акаунт міг призвести до ланцюгового зараження контактів у політичних і адміністративних колах.

    Експерти з кібербезпеки наголошують, що подібні атаки є частиною глобальної тенденції, коли месенджери та приватні цифрові канали стають основною мішенню для шпигунських операцій. Паралельно з Signal подібні інциденти раніше фіксувалися і в інших платформах, зокрема WhatsApp, де також застосовувалися методи фішингу та соціальної інженерії.

    У Німеччині вже заявили про намір посилити кіберзахист державних структур, переглянути правила використання приватних месенджерів посадовцями та запровадити додаткові вимоги до цифрової безпеки в органах влади. Окремо розглядається можливість розширення обов’язкового використання захищених урядових комунікаційних систем.

    Ситуація також викликала дискусію в політичних колах щодо балансу між зручністю цифрових інструментів і рівнем безпеки. Частина експертів наполягає, що державні службовці повинні повністю перейти на спеціалізовані захищені канали зв’язку, тоді як інші вказують на необхідність підвищення цифрової грамотності та регулярних перевірок кібербезпеки.

    Розслідування триває, і остаточні висновки щодо організаторів атаки та масштабу витоку інформації поки не оприлюднені.

  • Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Український “Монобанк” вчергове опинився в центрі скандалу, на цей раз через дії шахраїв.

    “Шахраї почали масово дзвонити клієнтам банку на їхні телефони, прив’язані до мобільних додатків.

    Після натискання кількох клавіш клієнт втрачає доступ до своєї картки та позбавляється коштів.

    Така масова атака на клієнтів банку може бути лише з єдиної причини: шахраї отримали доступ до повних баз клієнтів Монобанку.

    Водночас інформації про хакерський злом баз банку немає. Отже, бази ймовірно хтось передав групі шахраїв.

    Все, що поки що зробив Банк, — це випустив попередження у своєму додатку.

    Проте можна очікувати великих втрат коштів серед клієнтів, і це буде другим сильним ударом по репутації банку.” – зазначає джерело.

    Нагадаємо, раніше ЗМІ повідомляли, що в Україні активізувалися шахраї, які видають себе за співробітників Monobank і намагаються отримати доступ до коштів клієнтів цього банку.

    Ситуацію прокоментував співзасновник проєкту monobank Олег Гороховський, зазначивши, що за останні кілька місяців найпопулярнішим серед шахраїв способом обману власників карток стали дзвінки з проханням натиснути певні цифри.

  • На Вінниччині затримали групу, що привласнювала криптовалюту через фейкові Telegram-канали

    На Вінниччині затримали групу, що привласнювала криптовалюту через фейкові Telegram-канали

    На Вінниччині викрили групу, яку підозрюють у шахрайстві з криптовалютою. За даними поліції регіону, зловмисники створили кілька Telegram-каналів, де публікували неправдиву інформацію про «вигідний обмін» та нібито перевірку криптовалюти на легальність. Під цим приводом вони переконували людей передавати їм цифрові активи, після чого просто привласнювали кошти.

    Серед потерпілих — громадянин Німеччини. У нього, за даними слідства, фігуранти заволоділи криптоактивами на суму 60 тисяч USDT. Це еквівалентно приблизно 60 тисячам доларів США або близько 2,5 млн гривень.

    Під час обшуків за адресами фігурантів та в їхніх автомобілях правоохоронці вилучили майже 60 тисяч доларів готівкою, 48 тисяч гривень, два авто, комп’ютерну техніку, банківські картки, SIM-картки та чорнові записи. Усе це долучено як докази.

    Слідчі вже оголосили підозри за кількома статтями: ч. 3 і ч. 5 ст. 190 Кримінального кодексу (шахрайство в особливо великих розмірах, вчинене групою осіб) та ч. 2 ст. 361 (несанкціоноване втручання в роботу інформаційних систем). Максимальна санкція за цими статтями — до 12 років позбавлення волі з конфіскацією майна.

    Фігурантам обрали запобіжний захід у вигляді тримання під вартою. Досудове розслідування триває.

  • Масова схема телефонного шахрайства в Харкові: оператори видають себе за працівників банку

    Масова схема телефонного шахрайства в Харкові: оператори видають себе за працівників банку

    У Харкові та області функціонує масштабна мережа шахрайських кол-центрів, яку складають приблизно 100–150 точок по місту та регіону. Частина з них постійно змінює дислокацію, що дає змогу уникати блокувань і швидко відновлювати роботу після перевірок. Оператори працюють за єдиною моделлю: здійснюють масовані дзвінки з підроблених номерів, представляючись співробітниками банку або фінансовими радниками. Потім користуються технікою соціальної інженерії: переконують розкрити дані картки, CVV або здійснити переказ на «безпечний рахунок». Паралельно працюють фіктивні інвестиційні платформи з підробленою статистикою зростання вкладень, які насправді показують, як гроші жертви зникають.

    Серед зафіксованих локацій, пов’язаних із протиправною діяльністю, є бізнес-центри та офіси: «Мегаполіс» (проспект Героїв Харкова, 179-б), «Харків» (вул. Новгородська, 3), «Інвест Маркет» (вул. Професора Отамановського, 63), «Тетріс» (вул. Клочківська, 111а), «Протон» (вул. Б. Хмельницького, 20-а), «Платинум Плаза» (вул. Сумська, 72), «Райдуга Плюс» (вул. 23 Серпня, 31-б). Окрім цього, за даними розслідувань, були й резервні чи тимчасові локації: вул. Академіка Проскури, 1; вул. Кооперативна, 1А; вул. Іванівська, 29; вул. Конторська, 32; вул. Данилевського, 26; просп. Героїв Харкова, 142; вул. Гагаріна, 119; вул. Мироносицька, 72; площа Повстання, 7/8, і кілька інших пунктів.

    Механіка роботи мережі основана на тому, що кол-центр діє як «форсаж»: після обшуку чи перевірки терміново змінює приміщення, підключається новий номер, частково новий кадр — і знову працює. Також важлива частина — створення «допоміжної інфраструктури» у вигляді сайтів, чат-підтримки, псевдоінвестиційних програм, які створюють ілюзію легітимності. Недавні випадки в Харкові підтверджують, що потерпілі не лише з України, але й з країн ЄС або Азії. Наприклад, у 2024 році один із центів ошукав громадян Латвії на суму понад 11 млн грн.

    Правоохоронці повідомляють, що робота триває: так, у серпні 2023 року прокуратура Харківської області за участі поліції ідентифікувала один офіс шахрайського кол-центру, вилучила понад 130 працівників-операторів, системні блоки, телефони, сервери та іншу техніку.

    Попри це, мережа продовжує працювати, що дає підстави вважати: або масштабні зусилля правоохоронців недостатні, або шахраї мають покровителів чи зв’язки, які дозволяють їм швидко переформатовуватися. У будь-якому випадку громадянам важливо бути пильними: не передавати реквізити карток, не погоджуватися на невідомі інвестиційні пропозиції, не переходити за сумнівними посиланнями й завжди перевіряти дзвінки, особливо якщо вам «працюють» під виглядом банку чи служби безпеки.

  • Нацбанк пояснив, як шахраї крадуть гроші українців через інтернет

    Нацбанк пояснив, як шахраї крадуть гроші українців через інтернет

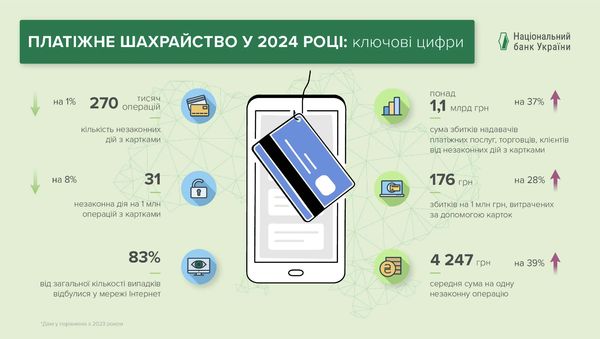
    Шахраї продовжують атакувати банківські рахунки українців, і лише за підсумками 2024 року їм вдалося викрасти понад 1,1 мільярда гривень. Такі дані оприлюднив Національний банк України, наголосивши на зростанні активності зловмисників та збільшенні середнього розміру крадіжки.

    У порівнянні з 2023 роком, середня сума викрадених коштів із рахунку однієї особи зросла з 3,1 до 4,8 тисяч гривень. При цьому основна частина шахрайських транзакцій — а це 83% випадків — відбувається в інтернеті. Решта 17% припадає на банкомати, платіжні термінали та інші фізичні пристрої.

    Основним інструментом зловмисників залишається соціальна інженерія — метод, при якому самі власники рахунків несвідомо надають конфіденційні дані. У 2024 році 84% усіх втрат були спричинені саме цим способом.

    Нацбанк наголошує на найбільш поширених шахрайських схемах:

    • повідомлення або дзвінки про нібито грошову допомогу;

    • звернення від імені банківських установ або самого Нацбанку з вимогою надати реквізити картки чи коди з SMS;

    • прохання про переказ коштів від імені родичів або друзів;

    • фейкові посилання, де вимагають ввести повні дані банківської картки — часто це трапляється під час онлайн-продажів товарів.

    Уникнути шахрайства допоможе пильність, наголошують у Нацбанку. У разі сумнівних повідомлень варто одразу перевіряти інформацію безпосередньо в банку або зв’язуватися з особою, яка нібито просить допомоги. Категорично не рекомендується переходити за підозрілими посиланнями з SMS, месенджерів чи email-листів.

    Фінансова безпека в умовах цифрової реальності починається з обережності кожного користувача. Жоден банк не просить повідомляти коди підтвердження чи CVV картки у телефонному режимі або через листування.