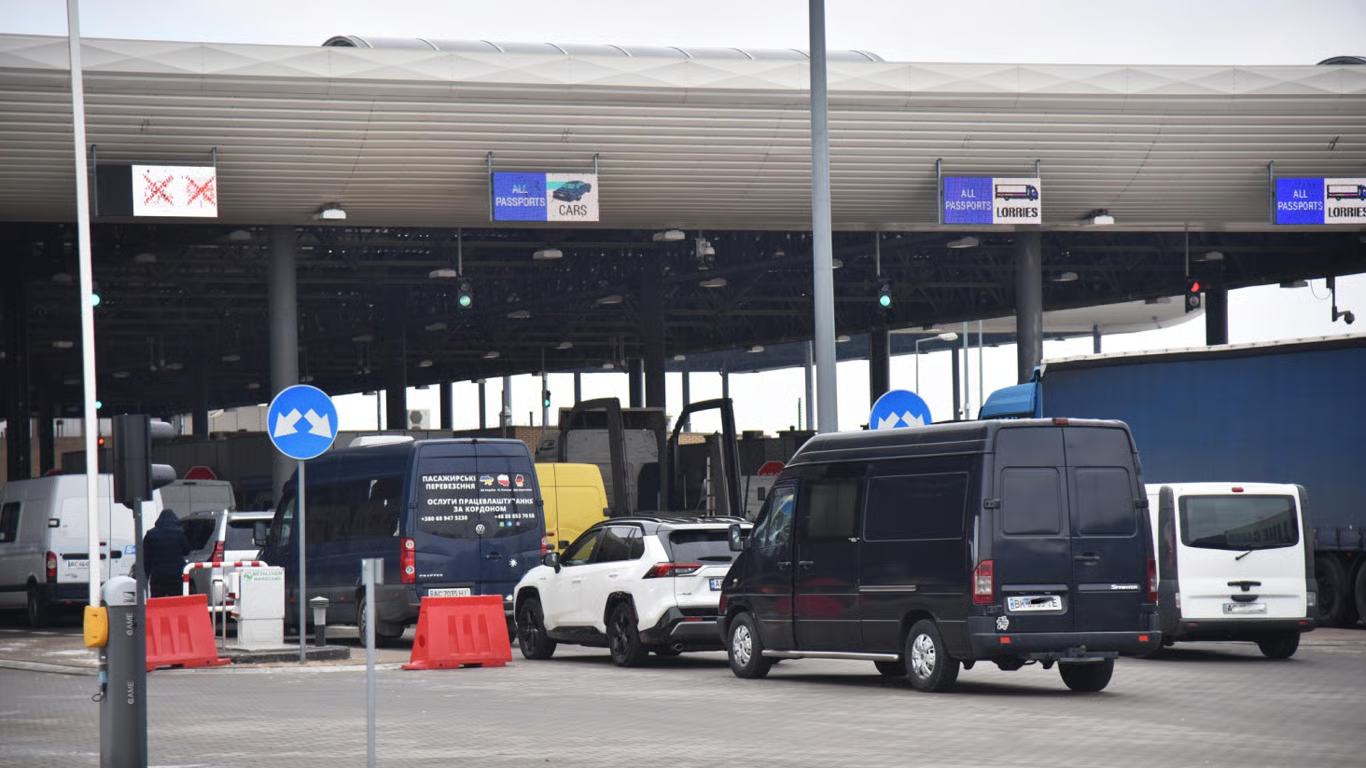
Наприкінці березня на кордоні України зафіксували зростання черг на в’їзд, однак прикордонники запевняють, що ситуація залишається контрольованою і не є критичною. Основне навантаження припадає на окремі пункти пропуску, насамперед на західному напрямку.
Як повідомив речник Державної прикордонної служби Андрій Демченко, збільшення пасажиропотоку розпочалося ще наприкінці минулого тижня. Спочатку переважали виїзди з України, однак упродовж буднів інтенсивність руху залишалася вищою за звичний рівень.
За його словами, 27 березня кордон перетнули близько 90 тисяч осіб, а вже наступного дня — понад 107 тисяч. При цьому динаміка змінилася: якщо раніше потоки на в’їзд і виїзд були приблизно рівними, то згодом почала переважати кількість тих, хто повертається до України.
Серед основних причин прикордонники називають завершення весняних канікул, через що родини з дітьми повертаються додому перед початком навчання. Також традиційно зростає трафік у вихідні дні. Додатковим фактором є підготовка до великодніх свят, хоча в ДПСУ зазначають, що це лише один із чинників, а не головна причина.
Найбільше навантаження спостерігається на кордоні з Польщею, де проходить близько половини всього пасажиропотоку. Саме тут фіксують черги, які активно обговорюють у соціальних мережах. Найбільш завантаженими залишаються пункти пропуску «Шегині» та «Краківець», тоді як на інших переходах ситуація значно спокійніша.
Окремо Демченко прокоментував ситуацію на пішому переході «Медика — Шегині», який є єдиним такого типу на цьому напрямку. За його словами, там можливі локальні скупчення людей, однак різкого зростання навантаження наразі не зафіксовано.
У прикордонній службі пояснюють, що значна частина черг виникає через нерівномірний розподіл потоку — більшість подорожніх обирає кілька популярних пунктів, тоді як інші залишаються менш завантаженими.
У зв’язку з цим громадянам радять перед поїздкою перевіряти актуальну ситуацію на пунктах пропуску та, за можливості, обирати альтернативні маршрути. Це дозволить уникнути тривалого очікування та рівномірніше розподілити пасажиропотік.
В Україні зафіксували різке зростання цін на пальне, що змусило водіїв шукати способи економії та переглядати свої щоденні звички. Літр дизельного пального на автозаправках вже коштує близько 85 гривень, що на понад 20 гривень більше, ніж місяць тому. Водночас бензин А-95 подорожчав до 72 гривень за літр.
Експерти пов’язують стрибок цін із загостренням геополітичної ситуації між США та Іраном, що вплинуло на світові нафтові ринки. Вартість нафти марки Brent на початку березня піднімалася до понад 110 доларів за барель, і аналітики прогнозують, що ціни можуть залишатися високими або навіть зрости у разі затяжного конфлікту.
Для України, яка значною мірою залежить від імпорту пального після руйнування нафтопереробної інфраструктури, це означає додаткове навантаження на економіку. За оцінками фахівців, витрати на імпорт енергоносіїв і добрив можуть зрости на кілька мільярдів доларів щороку.
На тлі подорожчання пального українські водії вже почали змінювати поведінку. За даними навігаційних сервісів, у великих містах, зокрема Києві та Львові, рівень трафіку знизився більш ніж на 20% у робочі дні, що свідчить про спроби оптимізувати поїздки.
Фахівці радять звернути увагу на технічний стан автомобіля та стиль водіння. Зокрема, важливо підтримувати правильний тиск у шинах, адже недокачані колеса збільшують витрати пального. Також рекомендується регулярно обслуговувати двигун, змінювати фільтри та свічки запалювання, щоб забезпечити ефективне згоряння пального.
Серед інших порад — заправлятися у прохолодний час доби, використовувати якісне моторне мастило та уникати перевантажених маршрутів. Постійні зупинки та різкі прискорення у заторах суттєво підвищують витрати.
Окрему увагу експерти приділяють стилю водіння. Плавний рух без різких маневрів і дотримання сталої швидкості дозволяють значно зекономити пальне. Оптимальною швидкістю на трасі називають близько 80 кілометрів на годину.
Також водіям радять планувати поїздки заздалегідь, об’єднувати справи в один маршрут або, за можливості, користуватися громадським транспортом.
Фахівці наголошують, що економія пального — це не лише питання фінансів, а й внесок у зменшення викидів і збереження довкілля. У нинішніх умовах це стає важливою частиною повсякденного життя українців.
На території Київської області правоохоронці викрили злочинну групу, яка займалася незаконним культивуванням конопель та збутом виготовленого канабісу. За даними Національної поліції, вартість вилучених наркотиків за цінами «чорного» ринку перевищує 15 мільйонів гривень.
Організували наркобізнес двоє мешканців області віком 40 та 42 роки. Вони залучили до справи ще одного спільника, разом розробивши детальну схему отримання незаконних прибутків. Для маскування протиправної діяльності зловмисники огородили земельну ділянку високим парканом і забезпечили цілодобовий полив рослин. Згодом коноплі сушили та зберігали у спеціально обладнаному приміщенні, після чого виготовляли з них канабіс.
Під час обшуків, проведених за силової підтримки бійців батальйону патрульної поліції ТОР, правоохоронці вилучили понад 400 кущів конопель, 60 кілограмів канабісу, електронні ваги, комп’ютерну техніку, мобільні телефони, сім-картки, гроші та автомобілі.
Трьох учасників угруповання затримано. Усім їм повідомлено про підозру за кількома статтями Кримінального кодексу України, зокрема — за незаконне виробництво та збут наркотичних засобів в особливо великих розмірах, а також за посів і вирощування конопель.
Суд обрав підозрюваним запобіжний захід у вигляді тримання під вартою без права внесення застави. За скоєне зловмисникам загрожує до 12 років ув’язнення з конфіскацією майна.
Регулярне перезавантаження роутера — простий, але дієвий спосіб забезпечити стабільну та швидку роботу домашньої мережі. Щодня цей пристрій виконує десятки завдань: розподіляє IP-адреси, контролює підключення, фільтрує трафік та підтримує обмін даними між усіма пристроями.
З часом оперативна пам’ять роутера поступово заповнюється — у ній залишаються тимчасові сесії, помилки та інші «сліди» минулих підключень. Через це може падати швидкість інтернету, з’являтися зависання або короткі розриви з’єднання, особливо коли в мережу підключено багато пристроїв.
Перезавантаження допомагає «очистити» оперативну пам’ять, завершити завислі процеси та скинути помилки. Це особливо важливо після оновлення прошивки або зміни параметрів підключення провайдером — часто такі зміни набувають чинності лише після рестарту.
Сучасні роутери нерідко мають функцію автоматичного перезавантаження за розкладом. Найзручніше налаштувати її на ніч, коли мережа майже не використовується. Якщо цієї опції немає, достатньо перезавантажувати пристрій вручну хоча б раз на тиждень — кнопкою живлення або коротким відключенням кабелю від розетки.
Регулярний перезапуск «освіжає» систему, зменшує ризик збоїв і допомагає уникнути неприємних сюрпризів зі швидкістю чи стабільністю інтернету у важливий момент.
Після початку повномасштабного вторгнення Росії в Україну активізувалися дезінформаційні кампанії та хакерські атаки, координовані провладними угрупованнями РФ. Встановлено, що в реалізації таких операцій брали участь двоє братів із Молдови – Іван і Юрій Neculiti, які у 2019 році заснували компанію PQ.Hosting. Ця компанія спеціалізується на наданні хостинг-послуг в Інтернеті та володіє серверним обладнанням у понад 30 країнах світу.
Незважаючи на санкції, хостинг є досить поширеним у Росії, працюючи з 2022 року на мережі, що належить Stark Industries Solutions Limited, зареєстрованій Іваном Neculiti у Великій Британії.
В одному зі своїх промо-інтерв’ю Іван пояснює, яка мета британської компанії: «На даний момент наші IP-адреси більше не показують, що вони належать PQ Hosting. Є інша, нейтральна назва». За його словами, британська компанія взагалі не бере участі в платіжних операціях, а просто для того, щоб полегшити бізнес. Інакше кажучи, будь-хто, хто веде бізнес зі Stark Industries Solutions, насправді веде бізнес із PQ Hosting, за винятком того, що сторонні не відразу це побачать.
Маскуючи свою корпоративну мережу, PQ Hosting став притулком для проросійських кіберактивістів, які здійснюють незаконну діяльність проти громадян України та допомагають ФСБ відслідковувати дезертирів і агентів усередині країни через фішингові ресурси «Легіону свобода Росії» і «Російського добровольчого корпусу», які просуває «Яндекс» на перші позиції пошуку, а також надаючи інфраструктуру для DDoS-атак європейських держав.
Конкретні приклади:
21.12.2023 Комп’ютерна група реагування на надзвичайні ситуації України зареєструвала атаки на українських користувачів за допомогою електронних розсилок із заголовком «Запит СБУ», заражаючи їх вірусом RemcosRAT, сервери управління яким працювали в рамках автономної мережі AS44477 (STARK INDUSTRIES SOLUTIONS LTD).
Раніше CERT-UA також повідомила про атаку за допомогою 5 різних програм, ініціаторами якої було угруповання UAC-0082 (Sandworm), асоційоване з ГУ ГШ ЗС РФ, використовуючи інфраструктуру STARK INDUSTRIES SOLUTIONS LTD.
Атака на українських користувачів із заголовком «Повістка до суду».
Артем Тамоян, російський опозиційний активіст і програміст, повідав у Twitter історію про свої спостереження на тему просування «Яндексом» фішингових ресурсів раніше згаданих ЛСР і РДК, що збирають дані про росіян, які хочуть вступити до їхніх лав. Деякі скарги з проханнями про блокування Тамоян адресував адміністрації CloudFlare. В одній із відповідей сервісу йшлося, що хостинг-провайдером підроблених сайтів легіону «Свобода Росії» була компанія Stark Industries.
До того ж, досліджуючи звіт Федерального управління кібербезпеки Швейцарії, було згадано про лінію багатоденних DDoS атак, спрямованих на інфраструктуру органів влади і великих муніципалітетів, де згадується проросійське угруповання NoName057(16), що використовує сервери Stark Industries.
Крім того, інфраструктуру братів Neculiti використовувало угруповання BlueCharlie, яке займається шпигунством і крадіжкою даних в України та країн НАТО.
Так само PQ Hosting є частим «гостем» за згадками у звітах організації HYAS, що займається розслідуванням інцидентів у сфері кібербезпеки. Ось як ними було описано діяльність PQ Hosting у звіті за 6 травня 2024 року:
AS44477, пов’язаний зі STARK INDUSTRIES, працює як передбачуваний куленепробивний хост зі зв’язками з Росією. Спостережувана активність, зокрема, наявність Redline stealer і трафіку, пов’язаного з ботнетом, вказує на зловмисний намір, спрямований на компрометацію даних користувачів і розширення мереж ботнетів. STARK INDUSTRIES може працювати як куленепробивний хостинг, що сприяє кіберзлочинній діяльності. Присутність Redline stealer передбачає зосередження уваги на крадіжці даних і потенційної монетизації вкраденої інформації.
або ж у більш ранньому звіті:
AS44477 – це номер автономної системи (ASN), присвоєний мережі, керованій STARK INDUSTRIES, підозрюваному куленепробивному хосту зі з’єднаннями з Росією. Нерідко проблемний трафік походить від STARK INDUSTRIES. За нашими даними, цей трафік в основному є Redline stealer, який краде особисті дані браузера і приєднує пристрої жертви до ботнету ‘SPOO’.
Шкідлива діяльність: AS44477 була пов’язана зі складними кібератаками, такими як розгортання програм-вимагачів і спроби ексфільтрації даних. Зловмисники, які використовують цей ASN, можуть націлитися на організації в різних секторах, використовуючи вразливості для досягнення своїх цілей.
У соціальній мережі Twitter (X) схожа ситуація зі згадками від організацій, що протидіють кіберзлочинності
На тематичних форумах їх рекомендують як «абузостійкий хостинг»
або згадування в Telegram:
Розміщення маркетплейсів із продажу наркотиків також не бентежить компанію, і такі ресурси як rr-seedshop081.xyz спокійно ведуть свою діяльність на їхньому обладнанні.
Також було помічено розміщення ресурсів, що нагадують сервіси, пов’язані з шахрайством у сфері криптовалют:
ymanga.org
deenair.org
betchan-exclusive.com
Що примітно, для подібного роду ресурсів воліють використовувати мережу конкретно в Нідерландах.
Служба відстеження витоків даних Constella Intelligence повідомляє, що Іван Neculiti зареєструвала кілька онлайн-акаунтів за адресою електронної пошти [email protected]. Кіберрозвідувальна фірма Intel 471 показує, що ця адреса електронної пошти пов’язана з ім’ям користувача «dfyz» на більш ніж півдюжині форумів з кіберзлочинності російською мовою з 2008 року. Користувач dfyz на Searchengines.ru у 2008 році попросив інших учасників форуму переглянути war.md і сказав, що вони є частиною MercenarieS TeamM.
У той час dfyz продавав «абузостійкі сервери для будь-яких цілей», що означало, що хостингова компанія навмисно ігнорувала скарги на зловживання або запити силових структур про активність своїх клієнтів.
За допомогою DomainTools також можна підкреслити, що на [email protected] зареєстровано щонайменше 33 доменні імена. Деякі з цих доменів мають значення ПІБ Ivan Neculiti у своїх реєстраційних записах, включно з tracker-free.cn, який був зареєстрований на Ivan Neculiti за адресою [email protected] і посилався на MercenarieS TeaM у своїх оригінальних реєстраційних записах.
Dfyz також використовував псевдонім DonChicho, який також продавав абузостійкі послуги хостингу та доступ до зламаних інтернет-серверів. У 2014 році відомий член російськомовної спільноти кіберзлочинців Antichat подав скаргу на DonChicho, заявивши, що цей користувач ошукав їх і використовував адресу електронної пошти [email protected].
У скарзі йшлося, що DonChicho зареєструвався в Antichat з інтернет-адреси Придністров’я 84.234.55. 29.
Пошук цієї адреси в Constella показує, що її було використано для реєстрації тільки п’яти облікових записів онлайн, які були створені за ці роки, зокрема один на ask.ru, де користувач зареєструвався з адресою електронної пошти [email protected]. Constella також повертає для цієї адреси електронної пошти користувачеві з ім’ям «Іван» на memoraleak.com і 000webhost.com.
Constella вважає, що пароль, який найчастіше використовується адресою електронної пошти [email protected], був «filecast», і що з цим паролем пов’язано понад 90 адрес електронної пошти. Серед них приблизно два десятки адрес із назвою «Neculiti», а також адреса [email protected].
Intel 471 каже, що DonChicho опублікував на кількох російських форумах із кіберзлочинності, що [email protected] був його адресою, і що він входив на форуми з кіберзлочинності майже виключно з інтернет-адрес у Тирасполі, столиці Придністров’я. Огляд постів DonChicho показує, що цю людину було забанено на кількох форумах у 2014 році за шахрайство з іншими користувачами.
Кешовані копії марнославного домену DonChicho (donchicho.ru) показують, що 2009 року він був спамером, який продавав підробки рецептурних ліків через Rx-Promotion, колись одну з найбільших аптечних спам-програм для російськомовних філій.
Повертаючись до згаданої на початку теми санкцій, можна відзначити цікаве спостереження Correctiv, які підкреслили їхню «беззубість» у випадку компанії братів:
«Санкції ЄС щодо російських компаній і приватних осіб, які стоять за дезінформаційними веб-сайтами RRN, забороняють європейським компаніям вести з ними бізнес. У той час як Stark Industries Solutions як британська компанія і PQ Hosting як молдавська компанія не підпадають під дію законодавства ЄС».