Позначка: збій

  • Атака фантомних безпілотників: через технічний збій Київ пережив вісім хвиль повітряної тривоги за одинадцять хвилин

    Атака фантомних безпілотників: через технічний збій Київ пережив вісім хвиль повітряної тривоги за одинадцять хвилин

    Понеділковий вечір у столиці відзначився безпрецедентною електронною аномалією, яка серйозно спантеличила місцевих мешканців. Протягом усього одинадцяти хвилин міська система централізованого оповіщення вісім разів поспіль активувала сигнал небезпеки, повідомляючи про загрозу ударів з повітря. Більшість цих сповіщень мали найвищий рівень тривоги, про що екстрено інформували офіційні ресурси Київської міської державної адміністрації та муніципальний застосунок «Київ Цифровий».

    Хронологія цього цифрового хаосу розгорнулася у вечірній час, у проміжку з 17:50 до 18:51. З восьми отриманих киянами сповіщень, сім попереджали про безпосередню масовану атаку ворожих ударних дронів. Такий шквал повідомлень викликав значне занепокоєння, адже ситуація на радарах військових кардинально відрізнялася від того, що відбувалося у смартфонах цивільного населення. Моніторингові канали Повітряних сил фіксували в повітряному просторі лише поодинокі безпілотники, тоді як міська система вимагала від громадян негайно готуватися до масованого удару.

    Згодом представникам місцевої влади довелося давати офіційні пояснення щодо причин такої екстремальної активності сирен. У Київській міській державній адміністрації запевнили, що каскад тривог став наслідком серйозного збою, який стався всередині територіальної автоматизованої системи централізованого оповіщення. Наразі технічні спеціалісти вже втрутилися в роботу обладнання, повністю усунули всі програмні помилки та відновили стабільне функціонування електроніки.

    Військове командування зі свого боку категорично відкинуло будь-які припущення щодо помилок радіотехнічних військ чи операторів протиповітряної оборони. Речник Повітряних сил Збройних сил України Юрій Ігнат підтвердив, що в зазначений період на території області дійсно велися активні бойові дії зі знищення ворожих цілей. Проте всі канали зв’язку військових працювали ідеально і передавали до столичної адміністрації абсолютно коректну інформацію про масштаби загроз.

    «Повітряні сили діяли без помилок», – зазначив Юрій Ігнат, коментуючи алгоритм роботи армійців під час вечірнього інциденту.

    Гостра реакція столичних мешканців на подібний електронний збій є абсолютно виправданою, зважаючи на суттєву ескалацію російського повітряного терору. Країна-агресор значно посилила інтенсивність обстрілів України, концентруючи особливу увагу саме на столичному регіоні. Окрім традиційних тихохідних апаратів, небезпеку сьогодні становлять новітні реактивні модифікації безпілотників. На озброєнні окупантів масово з’явилися швидкісні ударні системи «Герань-4» та «Герань-5», а також дрони, які отримали назву «Бандеролі». Ці апарати є значно складнішими цілями та потребують менше часу на підліт.

    Варто додати, що статус саме масованої дронової загрози є вкрай рідкісним явищем для офіційних столичних сповіщень. За статистикою, до цього інциденту попередження про масовані нальоти безпілотників оголошувалися в Києві лише чотири рази за весь час повномасштабної війни. Усі ці реальні випадки були зафіксовані виключно у вересні, коли ворог намагався максимально перевантажити столичну систему протиповітряної оборони.
     

  • Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    Хакери атакують «Нову пошту»: можливі проблеми із сервісами

    На інформаційні системи «Нової пошти» 1 жовтня здійснюється DDoS-атака. Компанія попередила клієнтів, що через це окремі цифрові сервіси можуть тимчасово працювати нестабільно, однак запевняє: ситуація залишається під контролем.

    Про атаку компанія повідомила у своєму офіційному Telegram-каналі. У «Новій пошті» зазначили, що ІТ-фахівці вже залучили резервні схеми роботи та продовжують протидіяти навантаженню на системи.

    Компанія не повідомляє про повну зупинку мережі чи доставки. Також наразі немає інформації про компрометацію персональних даних клієнтів або проникнення зловмисників у внутрішні системи. Офіційно йдеться саме про DDoS-атаку, основна мета якої — перевантажити онлайн-ресурс великою кількістю запитів і зробити його тимчасово недоступним або повільним.

    У повідомленні «Нової пошти» йдеться, що можливі лише незначні тимчасові складнощі в роботі сервісів, а компанія вже задіяла резервну інфраструктуру.

    Що може працювати нестабільно

    У компанії поки не деталізували, які саме сервіси зазнали найбільшого навантаження.

    Теоретично під час DDoS-атаки користувачі можуть стикатися з труднощами під час входу в застосунок або на сайт, створення електронних накладних, відстеження посилок чи роботи окремих онлайн-функцій. Водночас сама «Нова пошта» не заявляла, що всі ці сервіси обов’язково недоступні, тому говорити про масовий збій наразі підстав немає.

    Фізична робота відділень, поштоматів і логістичної мережі також офіційно не зупинена.

    Що таке DDoS-атака

    DDoS — це атака типу distributed denial of service, або «розподілена відмова в обслуговуванні».

    У такій схемі зловмисники одночасно надсилають до серверів величезну кількість запитів із багатьох пристроїв або мереж. Якщо навантаження перевищує можливості системи, легальні користувачі починають бачити помилки, затримки або взагалі не можуть отримати доступ до сервісу.

    При цьому DDoS сам по собі не означає, що хакери отримали доступ до баз даних чи викрали інформацію. Його головна ціль — порушення доступності сервісу.

    Саме тому компанії зазвичай використовують резервні сервери, балансування трафіку та системи фільтрації шкідливих запитів. «Нова пошта» повідомляє, що її ІТ-команда вже активувала резервні схеми.

    Компанія останнім часом пережила і фізичні атаки

    Кібератака відбулася на тлі серії російських ударів по логістичній інфраструктурі «Нової пошти».

    Останніми місяцями російські безпілотники неодноразово атакували відділення та сортувальні центри компанії. Зокрема, було пошкоджено або знищено об’єкти у Слов’янську, Дніпрі, Запоріжжі, Сумах та інших містах. Компанія в таких випадках переводила маршрути на резервні логістичні схеми, щоб уникати масових затримок.

    Окремо «Нова пошта» повідомляла про знищення частини Київського інноваційного термінала внаслідок російського удару. За даними компанії, було пошкоджено частину будівлі, сортувальне обладнання та вантажі, однак працівники перебували в укриттях і не постраждали. Після атаки логістику також перевели на резервні маршрути.

    Тобто компанія одночасно змушена захищати як фізичну інфраструктуру, так і цифрові системи.

    Це не перший цифровий збій

    Раніше «Нова пошта» вже повідомляла про тимчасову недоступність частини сервісів через технічні проблеми, а також попереджала клієнтів про фішингові кампанії, коли шахраї надсилали SMS нібито від імені компанії.

    В одному з таких випадків користувачам надсилали повідомлення про начебто неправильний поштовий індекс і пропонували перейти за посиланням. Насправді сторінки використовували для збору особистих та банківських даних. Компанія закликала не переходити за такими посиланнями й не передавати платіжну інформацію.

    Нинішній випадок відрізняється: «Нова пошта» офіційно називає його саме DDoS-атакою, тобто спробою перевантажити системи.

    Хто стоїть за атакою — невідомо

    Станом на момент публікації компанія не повідомила, хто може бути організатором кібератаки.

    Немає також офіційної інформації про її походження, масштаби ботнету чи тривалість атаки. Тому пов’язувати інцидент із конкретною державою, хакерським угрупованням або іншими атаками без підтвердження наразі некоректно.

    Відомо лише, що атака триває, системи компанії залишаються під навантаженням, а ІТ-команда працює над стабілізацією сервісів.

    Для клієнтів головне наразі — враховувати можливі тимчасові затримки в роботі онлайн-функцій і перевіряти інформацію тільки через офіційні канали «Нової пошти».

    Сама компанія в Telegram запевняє, що ситуація контрольована, а резервні схеми вже працюють.

  • Колапс у британському небі: аеропорти другий день поспіль скасовують сотні рейсів через масштабний технічний збій

    Колапс у британському небі: аеропорти другий день поспіль скасовують сотні рейсів через масштабний технічний збій

    Провідні британські аеропорти, зокрема Гатвік та Хітроу, продовжують масово скасовувати рейси через серйозний технічний збій у національній системі управління повітряним рухом, який стався напередодні, 8 вересня. Після скасування понад тисячі вильотів у вівторок, вранці 9 вересня було зафіксовано ще майже три сотні анульованих рейсів, що спричинило масштабні логістичні проблеми для тисяч пасажирів.

    Генеральний директор компанії NATS, яка забезпечує управління повітряним рухом, Мартин Рольф наголосив, що інцидент виник через внутрішню проблему в системі обробки польотних даних, а профільні міністерства категорично відкидають версію кібератаки. Для подолання наслідків кризи керівництво служби проводить екстрені консультації з Міністерством транспорту Великої Британії, тоді як адміністрації аеропортів залучають додатковий персонал для допомоги людям у терміналах. Авіакомпанії наразі намагаються перерозподілити літаки та екіпажі, тому пасажирам наполегливо рекомендують вирушати до аеропортів лише після остаточного підтвердження статусу їхнього рейсу.

    Подібні інциденти з авіасполученням останнім часом фіксувалися і в інших європейських країнах. У середині літа масштабний збій системи управління паралізував роботу кількох аеропортів у Польщі, а згодом міжнародний аеропорт Кишинева був змушений призупинити роботу через технічні неполадки, які молдовський уряд пов’язав із нестабільністю електромережі через російські удари по енергетичній інфраструктурі України.

  • Спека “поклала” Ощадбанк: клієнтів попередили про перебої в роботі сервісів

    Спека “поклала” Ощадбанк: клієнтів попередили про перебої в роботі сервісів

    Державний Ощадбанк попередив клієнтів про можливі тимчасові перебої в роботі окремих сервісів через аномально високу температуру повітря та нестабільну ситуацію з енергопостачанням. У банку запевняють, що технічні спеціалісти вже працюють над усуненням проблем і планують повністю відновити стабільну роботу до кінця дня.

    Про це 29 червня повідомила пресслужба Ощадбанку.

    У банку пояснили, що через екстремальну спеку та підвищене навантаження на енергетичну інфраструктуру виникла потреба у проведенні додаткових технічних робіт. Саме це тимчасово вплинуло на роботу окремих банківських сервісів.

    «Через аномально високу температуру повітря та нестабільну роботу систем енергопостачання виникла необхідність у проведенні додаткових технічних робіт, що тимчасово вплинуло на роботу окремих сервісів Ощадбанку», – йдеться в офіційному повідомленні.

    Які саме сервіси працюють із перебоями, у банку не уточнили. Водночас клієнтів запевнили, що технічні команди працюють у посиленому режимі, щоб якнайшвидше відновити повноцінну роботу всіх систем.

    За попередньою інформацією, завершити необхідні роботи та усунути наслідки технічних проблем фахівці планують до кінця понеділка, 29 червня.

    Ощадбанк рекомендує клієнтам у разі виникнення труднощів із проведенням платежів, переказів або використанням окремих цифрових сервісів повторити операцію трохи пізніше. Також користувачам радять стежити за офіційними повідомленнями банку, де оперативно інформуватимуть про завершення технічних робіт.

    Проблеми виникли на тлі аномальної спеки, яка останніми днями охопила значну частину України. Високі температури призводять до зростання навантаження на енергосистему через масове використання кондиціонерів та іншого охолоджувального обладнання. Це може впливати на стабільність електропостачання окремих об’єктів критичної інфраструктури, зокрема й дата-центрів та серверного обладнання фінансових установ.

    Попри тимчасові труднощі, в Ощадбанку наголошують, що ситуація перебуває під контролем, а всі необхідні заходи для відновлення роботи вже здійснюються.

    Водночас банк нагадав клієнтам про актуальні умови валютних операцій. Станом на кінець червня, за оцінками фінансових експертів, Ощадбанк пропонує один із найвигідніших курсів продажу іноземної валюти, тоді як купувати готівкові долари та євро наразі вигідніше в окремих інших банках.

    Також експерти вкотре звернули увагу на питання обміну старих доларових банкнот. Українські банки не здійснюють прямий обмін старих купюр на нові. Якщо клієнт бажає отримати банкноти нового зразка, він має спочатку продати старі долари за гривню, а вже потім придбати нові за чинним курсом.

    Ощадбанк є одним із найбільших державних банків України та обслуговує мільйони фізичних і юридичних осіб. Саме тому навіть короткочасні технічні перебої можуть впливати на значну кількість користувачів. У банку запевнили, що роблять усе можливе для якнайшвидшої стабілізації роботи сервісів і вибачилися перед клієнтами за тимчасові незручності.

  • По всьому світу фіксують проблеми в роботі цифрових сервісів

    По всьому світу фіксують проблеми в роботі цифрових сервісів

    У роботі низки популярних цифрових сервісів по всьому світу зафіксовано масштабні перебої. Користувачі з різних країн повідомляють про проблеми з доступом до банківських застосунків, месенджерів, стримінгових платформ, хмарних сервісів та телекомунікаційних систем.

    Про це свідчать дані сервісу моніторингу Downdetector, який фіксує скарги користувачів на роботу онлайн-платформ у режимі реального часу.

    Згідно з повідомленнями користувачів, проблеми спостерігаються у роботі низки фінансових сервісів. Зокрема, скарги надходять на роботу Monobank, ПриватБанку та Ощадбанку. Частина клієнтів повідомляє про труднощі з входом до застосунків, проведенням платежів та отриманням інформації про рахунки.

    Крім банківського сектору, перебої торкнулися й телекомунікаційної сфери. Користувачі мобільних операторів “Київстар” та “Vodafone Україна” повідомляють про нестабільне з’єднання, проблеми з доступом до мобільного інтернету та окремих цифрових сервісів.

    Масштабні збої також фіксуються серед міжнародних технологічних платформ. Скарги надходять на роботу Google Cloud та Amazon Web Services — двох найбільших у світі постачальників хмарної інфраструктури. Саме ці платформи забезпечують функціонування великої кількості вебсайтів, мобільних застосунків та цифрових сервісів, тому перебої в їхній роботі можуть спричиняти ланцюговий ефект для багатьох інших систем.

    На тлі проблем із хмарною інфраструктурою користувачі також повідомляють про перебої в роботі YouTube, Netflix, Discord, Zoom, Reddit, соціальної мережі X та месенджера Viber. У багатьох випадках йдеться про труднощі з авторизацією, завантаженням контенту, обміном повідомленнями або підключенням до серверів.

    Проблеми зачепили й сервіси корпорації Microsoft. Користувачі повідомляють про нестабільну роботу Microsoft Azure — однієї з найбільших платформ хмарних обчислень у світі. Також надходять скарги щодо роботи супутникової системи Starlink.

    Масштабний збій вплинув і на ігрову індустрію. Про перебої повідомляють користувачі Steam, PlayStation Network та Roblox. Частина гравців скаржиться на неможливість підключитися до серверів, проблеми з авторизацією та роботою окремих онлайн-функцій.

    Не оминули труднощі й сферу штучного інтелекту. Повідомлення про перебої надходять від користувачів сервісів Claude та Cursor, які використовуються для роботи з генеративним штучним інтелектом та програмуванням.

    Наразі офіційні причини масштабних збоїв залишаються невідомими. Водночас експерти припускають, що джерело проблем може бути пов’язане з перебоями в роботі великих хмарних провайдерів або мережевої інфраструктури, від якої залежить значна кількість цифрових платформ по всьому світу.

    Компанії поступово аналізують ситуацію та працюють над відновленням стабільної роботи сервісів. Частина платформ уже повідомляє про поступове усунення проблем, однак користувачі продовжують фіксувати перебої в роботі окремих ресурсів.

    Нагадаємо, подібні масштабні інциденти вже траплялися раніше. Зокрема, у квітні користувачі в різних країнах повідомляли про перебої в роботі популярних систем штучного інтелекту, серед яких Gemini, Claude, Copilot та ChatGPT. Тоді причиною також стали технічні проблеми в інфраструктурі, що забезпечує роботу цифрових платформ.

  • МАГАТЕ: на Запорізькій АЕС стався найдовший збій зв’язку

    МАГАТЕ: на Запорізькій АЕС стався найдовший збій зв’язку

  • Міноборони повідомило про збій у роботі застосунку “Резерв+”

    Міноборони повідомило про збій у роботі застосунку “Резерв+”

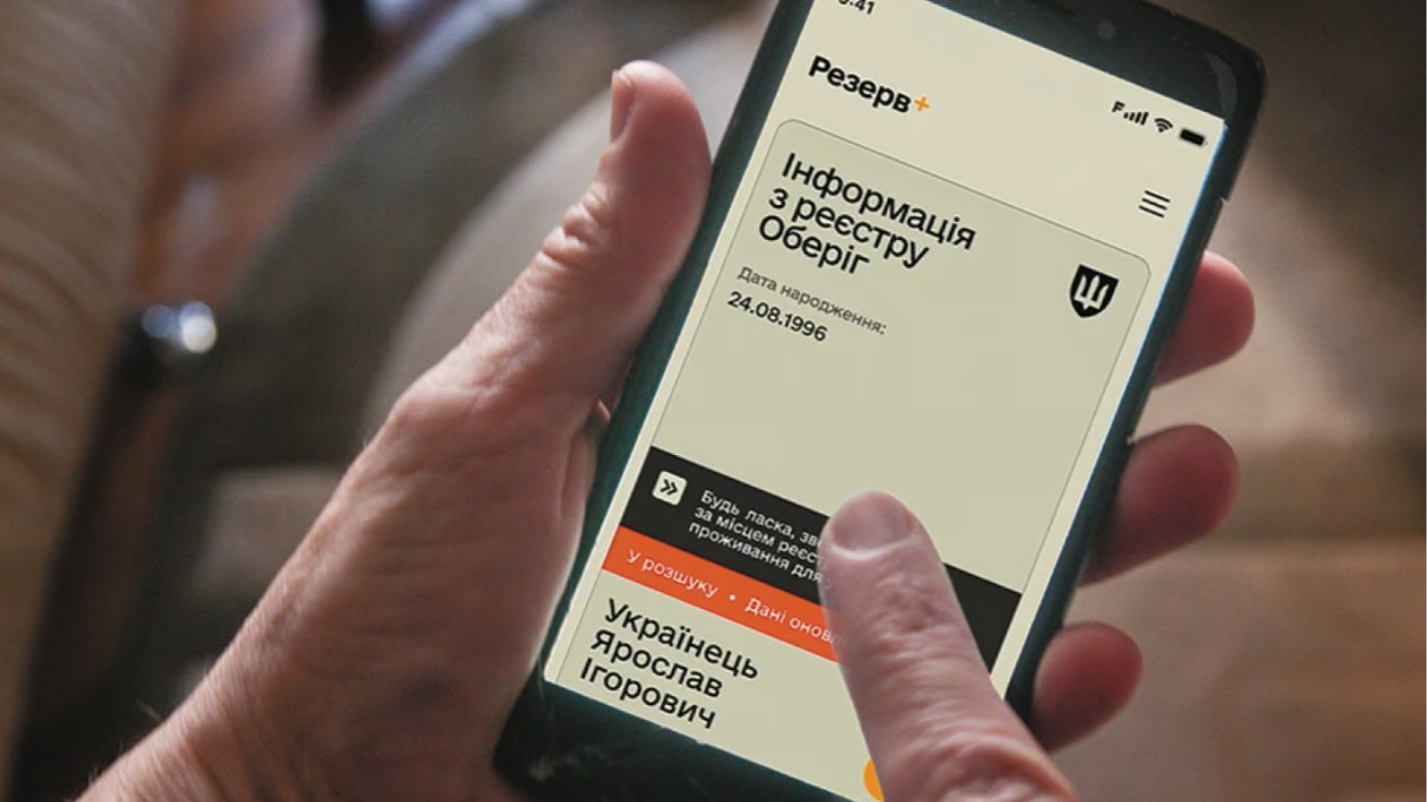
    Міністерство оборони України 26 червня повідомило про тимчасові збої у роботі мобільного застосунку “Резерв+”, який використовується для доступу до електронних військово-облікових документів. Причини технічної несправності у відомстві наразі не розкривають.

    За словами представників Міноборони, спеціалісти вже працюють над усуненням проблеми. Очікується, що система буде стабілізована протягом найближчих годин.

    На період технічних труднощів громадянам радять користуватися PDF-версіями військово-облікових документів, які можна зберігати на телефоні або друкувати для пред’явлення у разі потреби.

    “Резерв+” залишається одним із ключових інструментів для перевірки даних про мобілізаційний облік, зокрема для військовозобов’язаних, які мають бронь або проходили актуалізацію відомостей.

    Міноборони просить поставитися до тимчасових незручностей із розумінням і запевняє, що відновлення доступу відбудеться у найкоротші терміни.

  • Нардеп Федієнко закликав носити паперові документи для ТЦК із собою

    Нардеп Федієнко закликав носити паперові документи для ТЦК із собою

    На тлі технічних збоїв у роботі застосунку “Резерв+”, народний депутат Олександр Федієнко закликав українців мати при собі паперові копії документів про бронювання для співробітників територіальних центрів комплектування та соціальної підтримки (ТЦК).

    Про це нардеп повідомив у своєму Telegram-каналі, зазначивши:
    “Я б радив із собою носити паперові документи з бронювання.”

    Збій у роботі додатку стався через високі навантаження на систему BankID, що використовується для авторизації. Це спричинило проблеми в доступі до цифрових документів, зокрема для тих, хто користується застосунком для подачі запитів на відстрочку або направлення на військово-лікарську комісію (ВЛК).

    У зв’язку із ситуацією Міністерство оборони надало українцям кілька порад щодо дій у випадку проблем з авторизацією в «Резерв+»:

    1. Якщо ви вже авторизовані:
      • Зберігайте військовий документ у форматі PDF на смартфоні або зробіть скриншот електронного направлення на ВЛК.
    2. Якщо виникають проблеми з авторизацією:
      • Після подачі запиту на відстрочку або направлення на ВЛК починайте відновлення системи.

    Федієнко та Міноборони наголосили, що у випадку технічних збоїв важливо мати альтернативу цифровим інструментам. Паперові копії документів про бронювання можуть стати у нагоді, особливо для підтвердження статусу в ТЦК.

    «Резерв+» – це мобільний застосунок, який дозволяє військовозобов’язаним швидко отримувати інформацію про свій статус, бронювання або направлення на ВЛК. Проте через зростання навантажень система іноді стикається зі збоями, що потребує додаткових заходів для безперервності роботи з документами.

    Українцям радять дотримуватися рекомендацій і завчасно зберігати важливі документи у зручному форматі.