Позначка: банківські картки

  • Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    В Україні поширюється небезпечна схема фінансового шахрайства, за якої зловмисники не просто викрадають кошти з банківських карток, а змушують людей самостійно оформлювати кредити й переказувати позичені гроші на сторонні рахунки. В окремих випадках потерпілі протягом одного дня беруть позики одразу в шести-семи банках. У результаті шахраї отримують гроші, а жертви залишаються з кредитними зобов’язаннями. Для маніпуляцій аферисти дедалі активніше використовують психологічний тиск, соціальну інженерію та можливості штучного інтелекту.

    Про нові тенденції фінансового шахрайства розповів начальник управління моніторингу та безпеки платіжних операцій Ідея Банку Максим Ядвіга. Його пояснення 16 жовтня опублікувала ТСН.

    За словами банківського експерта, злочинці поступово змінюють підходи до виманювання грошей.

    Якщо раніше вони переважно пропонували неіснуючі товари, обіцяли великі виграші або заманювали людей фальшивими вакансіями, то тепер дедалі частіше використовують складніші психологічні сценарії.

    Головна мета нової схеми — переконати людину самостійно оформити позику та добровільно переказати отримані гроші шахраям.

    Як українців змушують набирати кредити

    За інформацією Ідея Банку, шахрайська схема ґрунтується на поступовому встановленні психологічного контролю над потерпілою людиною.

    Зловмисники можуть телефонувати від імені працівників банку, представників фінансових установ або служб безпеки.

    Під час розмови вони повідомляють про нібито підозрілі операції, загрозу блокування рахунків чи необхідність терміново захистити заощадження.

    В окремих випадках використовуються й інші легенди, покликані змусити людину виконувати інструкції без перевірки інформації.

    Після встановлення довіри аферисти переходять до наступного етапу.

    Вони переконують співрозмовника зареєструватися в мобільному застосунку банку, оформити кредит або збільшити доступний кредитний ліміт.

    Потім пропонують переказати отримані кошти на вказаний рахунок, пояснюючи це необхідністю захисту грошей, перевірки операцій або виконання інших нібито обов’язкових процедур.

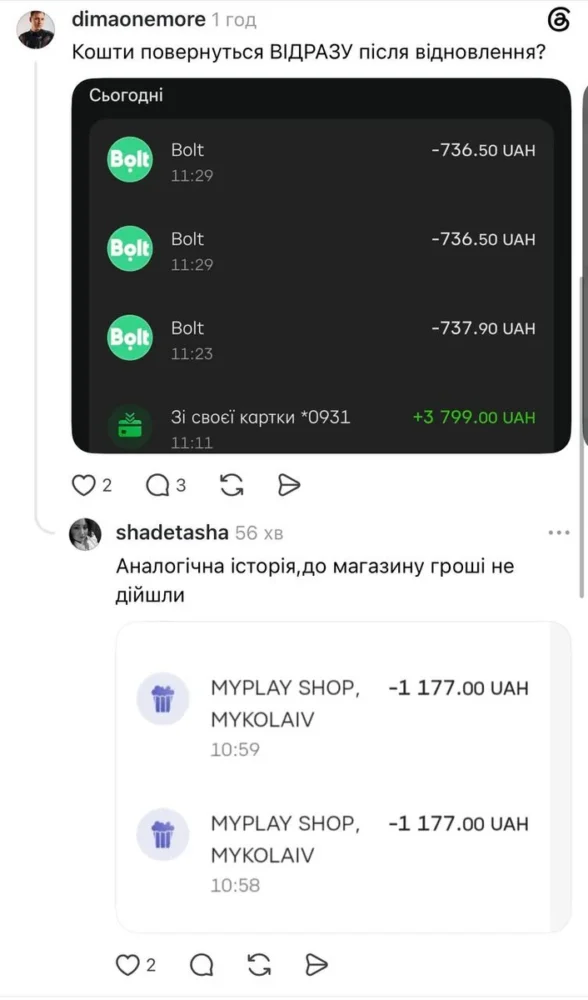
    Найнебезпечніше те, що жертва може власноруч підтвердити кожну операцію.

    Через це після виявлення шахрайства виникає додаткова проблема: необхідно не лише намагатися повернути викрадені кошти, а й урегулювати питання оформлених кредитів.

    За один день людина може стати боржником кількох банків

    Максим Ядвіга розповів про випадки, коли потерпілі під впливом аферистів отримували кредити одразу в шести-семи фінансових установах.

    Людина послідовно відкривала банківські застосунки, проходила процедури оформлення позик і переказувала гроші на рахунки, які їй називали шахраї.

    При цьому зловмисники могли підтримувати постійний контакт із потерпілою людиною, не даючи їй часу самостійно оцінити ситуацію.

    У результаті протягом кількох годин фінансові зобов’язання могли суттєво збільшитися.

    Точних сум позик у кожному з таких випадків експерт не назвав.

    Важливо, що добровільне підтвердження переказу під впливом обману не робить дії шахраїв законними, але може ускладнити процедуру повернення грошей.

    Питання відповідальності за кредитом і можливість оскарження операцій залежать від конкретних обставин, умов договору та результатів перевірки.

    Штучний інтелект допомагає злочинцям обманювати людей

    Окремою проблемою стало використання технологій штучного інтелекту.

    За словами представника Ідея Банку, сучасні шахрайські схеми дедалі частіше поєднують технологічні інструменти із психологічними маніпуляціями.

    ШІ може використовуватися для створення переконливих повідомлень, підроблених зображень, автоматизації листування та імітації голосів.

    Такі технології здатні зробити неправдиве повідомлення більш схожим на справжнє звернення представника банку або знайомої людини.

    Проте сам факт використання штучного інтелекту не є обов’язковою складовою кожної шахрайської схеми.

    Основним інструментом залишається соціальна інженерія — психологічний вплив, за допомогою якого людину переконують самостійно виконати небезпечні фінансові дії.

    Зловмисники нерідко створюють відчуття терміновості, залякують блокуванням рахунків або забороняють обговорювати ситуацію з родичами.

    Саме такі вимоги повинні викликати підозру.

    Українці втратили 1,4 мільярда гривень через карткове шахрайство

    Масштаби проблеми ілюструє статистика Національного банку України.

    За офіційними даними НБУ, у 2025 році було зафіксовано 256 тисяч шахрайських операцій із використанням платіжних карток, за якими понесено збитки.

    Загальна сума втрат досягла 1,4 мільярда гривень.

    При цьому кількість шахрайських операцій порівняно з 2024 роком зменшилася приблизно на 5%.

    Однак фінансові збитки, навпаки, зросли на 24%.

    Причина полягає, зокрема, у збільшенні середнього розміру незаконної операції.

    Якщо у 2024 році цей показник становив 4247 гривень, то за підсумками 2025 року він зріс до 5536 гривень.

    Отже, шахрайських операцій стало дещо менше, але кожна з них у середньому завдає більшої фінансової шкоди.

    На один мільйон видаткових операцій із платіжними картками у 2025 році припадало 27 шахрайських випадків.

    Це на 14% менше, ніж роком раніше.

    Водночас наведена статистика охоплює різні види карткового шахрайства, а не лише схеми з оформленням онлайн-кредитів.

    Чому шахраї представляються працівниками банків

    Один із найпоширеніших прийомів зловмисників — видавати себе за представників авторитетних установ.

    Для цього вони можуть використовувати назви банків, Національного банку України, правоохоронних органів або служб фінансового моніторингу.

    Злочинці намагаються переконати людину, що її рахункам загрожує небезпека, а для порятунку коштів необхідно негайно виконати певні дії.

    Водночас справжні працівники банків не повинні вимагати паролі, PIN-коди, одноразові коди підтвердження або переказ грошей на сторонні рахунки нібито для перевірки безпеки.

    Раніше кіберполіція попереджала про шахраїв, які пропонують встановити фальшивий банківський застосунок.

    Після переходу за підробленим посиланням потерпілі можуть передати зловмисникам дані авторизації.

    Згодом ці дані використовуються для доступу до рахунків та викрадення коштів.

    Що робити, якщо вас змусили оформити кредит

    Фахівці рекомендують діяти максимально швидко.

    Насамперед потрібно самостійно зв’язатися з банком через офіційний номер телефону або застосунок.

    Необхідно повідомити про шахрайство, попросити заблокувати скомпрометовані платіжні інструменти та зупинити подальші підозрілі операції.

    Якщо гроші вже переказано, слід негайно повідомити банку всі відомі реквізити отримувача.

    Також варто звернутися до банку, на рахунок якого надійшли кошти, через офіційні канали зв’язку. Можливість зупинення подальшого руху грошей залежить від конкретних обставин.

    Наступний крок — заява до поліції.

    Повідомити про кіберзлочин можна через офіційний сайт кіберполіції або звернутися до поліції за номером 102.

    Потрібно зберегти повідомлення шахраїв, номери телефонів, дані переказів, кредитні договори та інші можливі докази.

    Якщо кредит було оформлено під впливом шахраїв, необхідно окремо письмово звернутися до кожної фінансової установи, пояснити обставини та попросити провести перевірку.

    Сам факт звернення до поліції не означає автоматичного анулювання кредиту.

    За необхідності потерпілому може знадобитися юридична допомога для оскарження операцій або вирішення спору з кредитором.

    Як не потрапити в боргову пастку

    Найважливіше правило — не виконувати фінансових операцій за інструкціями незнайомих людей, навіть якщо вони представляються співробітниками банку.

    Будь-яку інформацію про підозрілі транзакції потрібно перевіряти самостійно.

    Для цього варто завершити розмову та зателефонувати до банку за номером, вказаним на його офіційному сайті або на банківській картці.

    Не варто поспішати з оформленням кредитів, переказувати гроші на так звані захищені рахунки або повідомляти стороннім особам коди підтвердження.

    Додатково рекомендується встановлювати індивідуальні ліміти на перекази та використовувати багатофакторну автентифікацію.

    Особливо небезпечними є ситуації, коли незнайома людина одночасно вимагає терміново оформити кредит, переказати гроші та нікому про це не розповідати.

    Саме такі ознаки можуть свідчити про спробу фінансового шахрайства.

    З огляду на розвиток цифрових банківських послуг і нових технологій аферисти продовжують змінювати способи обману.

    Однак своєчасна перевірка інформації, припинення підозрілої розмови та оперативне звернення до банку залишаються ключовими способами зменшити ризик фінансових втрат.
  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

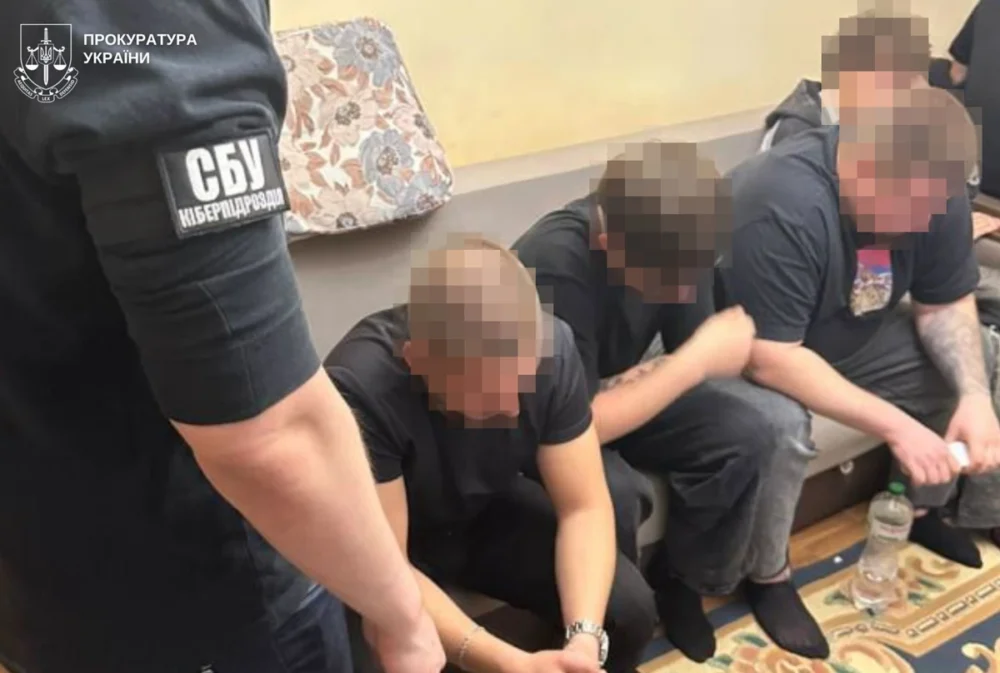
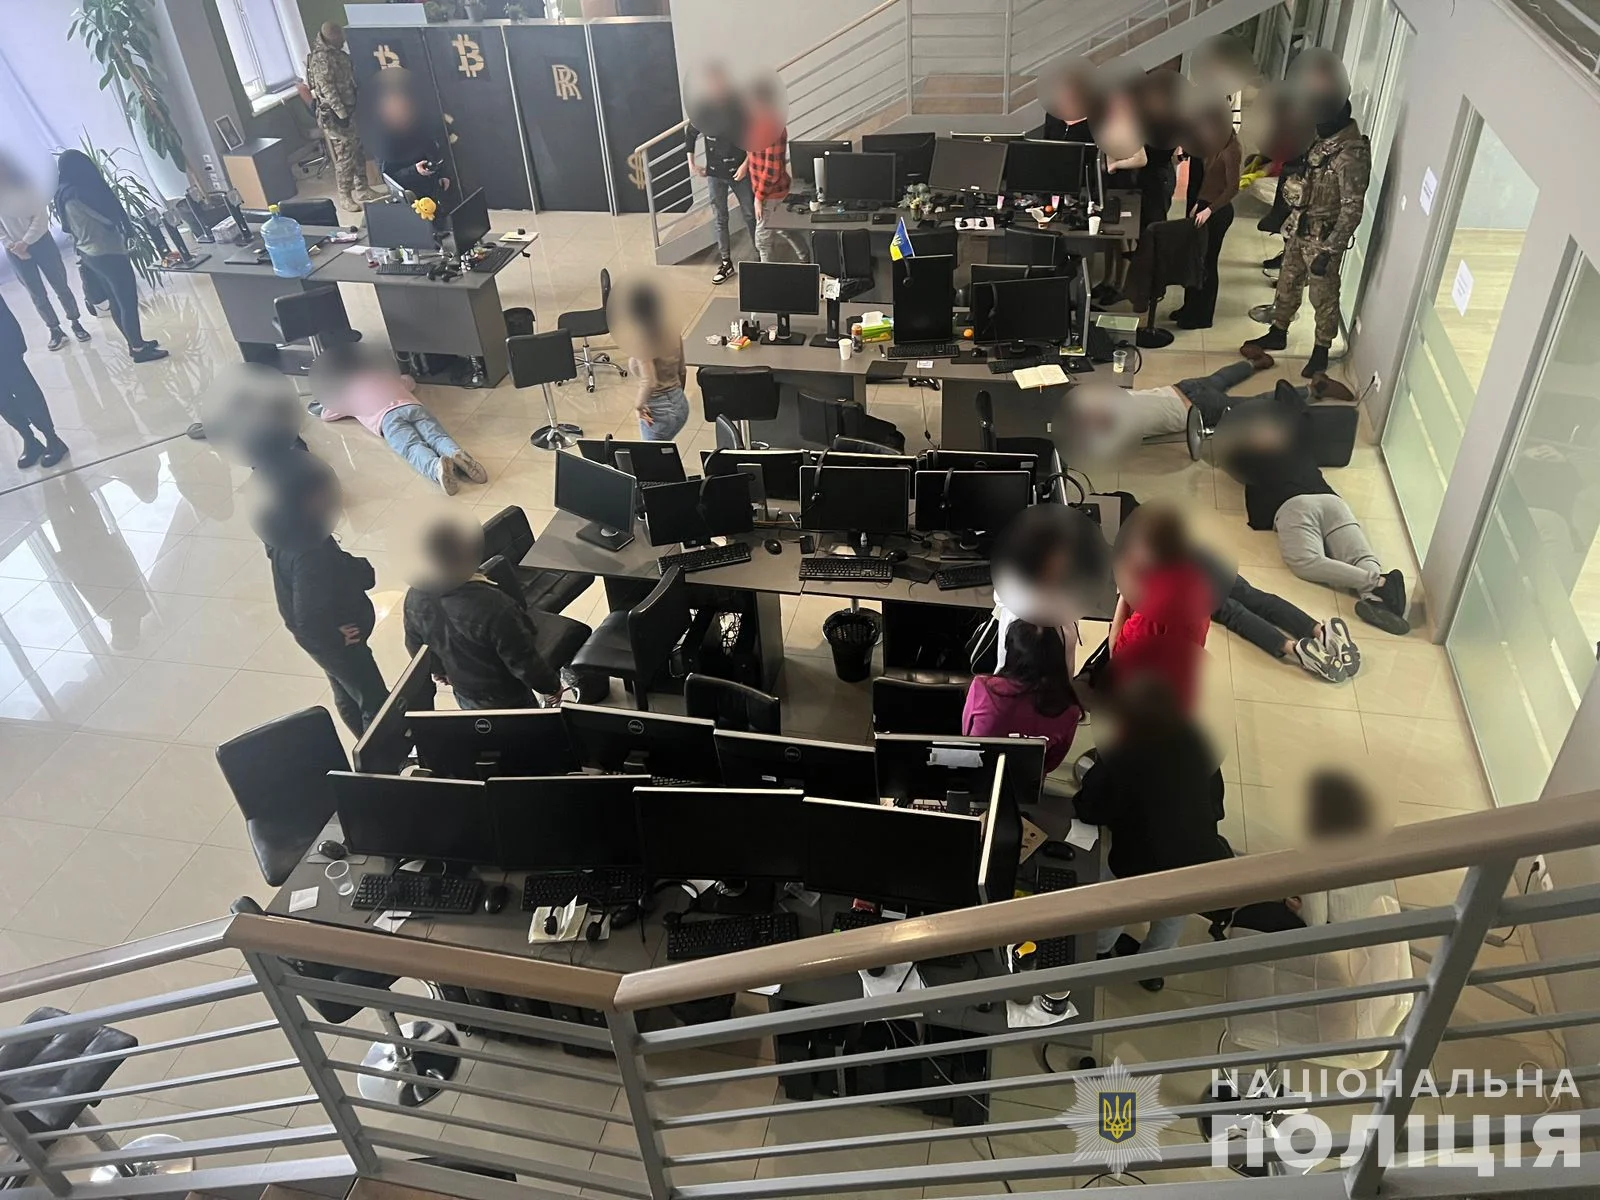
    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.

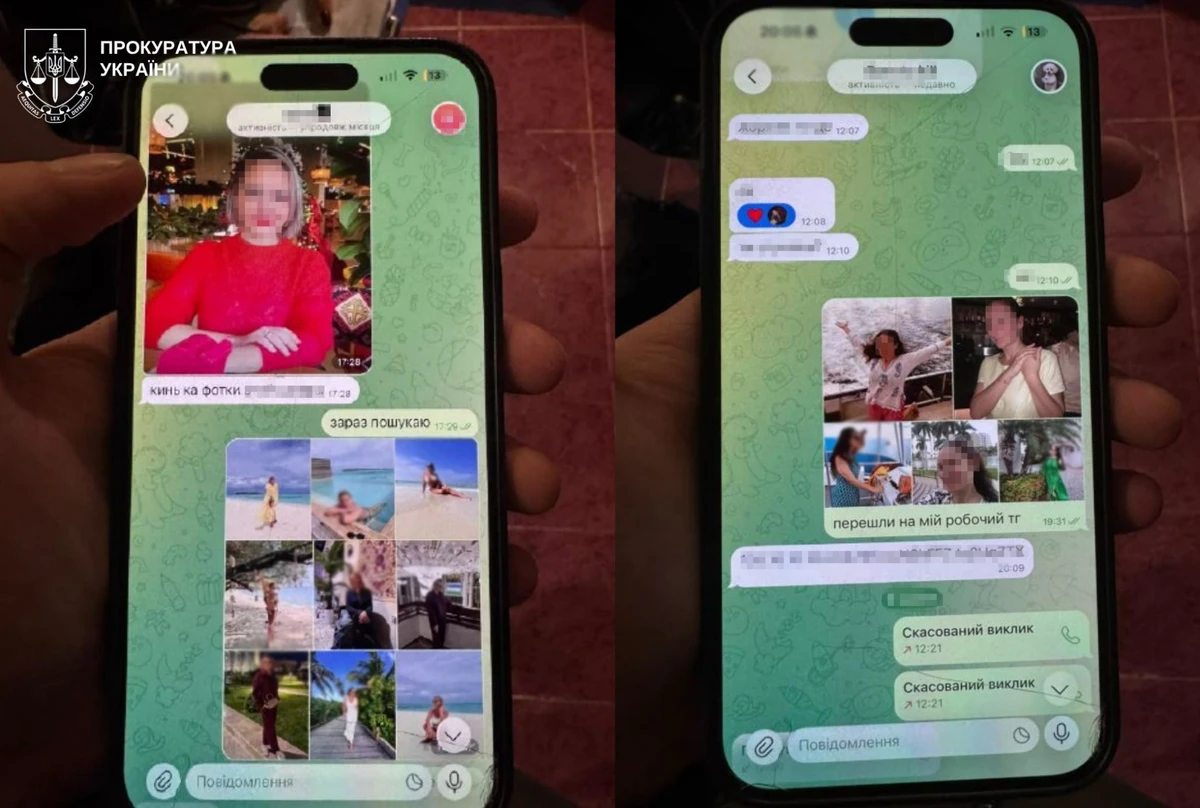
    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

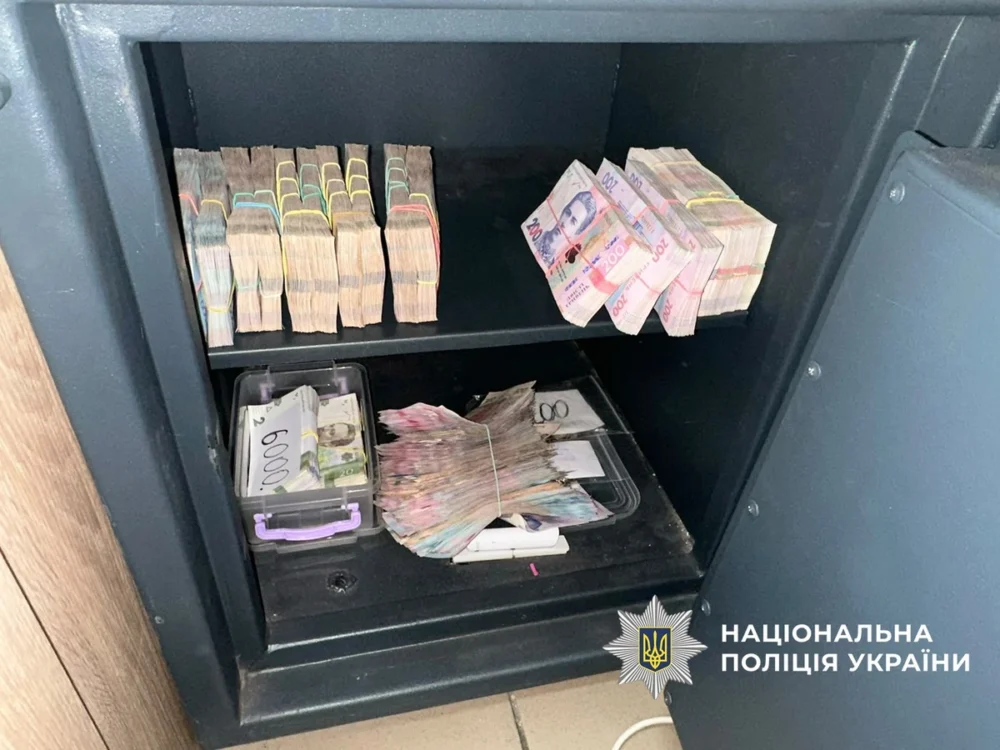
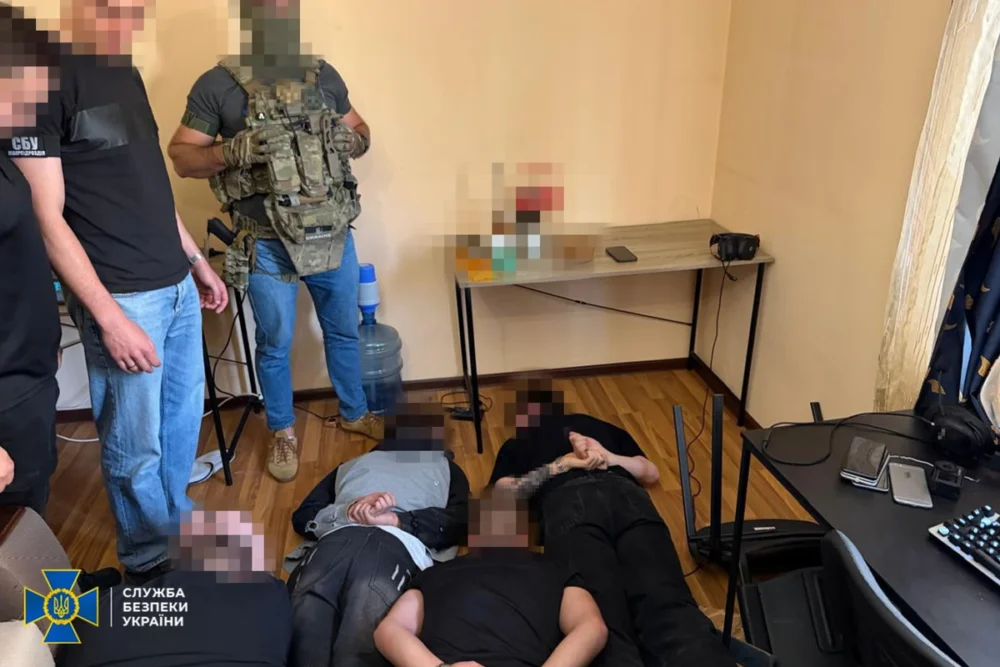
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.

  • На тлі ударів по інфраструктурі готівка може стати основним способом розрахунку у разі перебоїв зі зв’язком та банківською системою

    На тлі ударів по інфраструктурі готівка може стати основним способом розрахунку у разі перебоїв зі зв’язком та банківською системою

    На тлі російських ударів по інфраструктурі українцям варто мати запас готівки на випадок перебоїв із безготівковими розрахунками. За словами джерела, у разі посилення ударів по процесинговій інфраструктурі та операторах зв’язку, а також нових хакерських атак на банки, можуть виникнути серйозні проблеми з оплатою картками.

    Йдеться не лише про можливі проблеми з банківськими сервісами. Якщо через удари триватимуть перебої зі зв’язком та інтернетом, частина терміналів також може перестати працювати, навіть якщо самі рахунки клієнтів і банківська система функціонуватимуть.

    Водночас окремі збої вже фіксувалися. Після останніх обстрілів у Києві виникали проблеми з інтернетом, а банки повідомляли про тимчасову недоступність окремих сервісів. Однак повного збою карткових розрахунків наразі немає.

    Можливі проблеми з оплатою також можуть бути пов’язані з логістикою. Якщо великим торговельним мережам стане складніше доставляти товари до магазинів, постачання можуть більшою мірою концентруватися у великих хабах.

    У такому разі частина торгівлі може переміститися на ринки та до невеликих торговельних точок. Там частіше використовують готівку, тому за одночасних проблем зі зв’язком і терміналами саме цей спосіб оплати може виявитися доступнішим.

    Джерело наголошує, що йдеться саме про необхідність заздалегідь мати готівку під рукою. У разі тривалих перебоїв із картками, терміналами та зв’язком це дозволить продовжувати оплачувати базові покупки навіть за недоступності безготівкових розрахунків.

  • Ощадбанк зіткнувся з масштабним збоєм, клієнти стикаються з відмовами під час оплати

    Ощадбанк зіткнувся з масштабним збоєм, клієнти стикаються з відмовами під час оплати

    В Україні 17 вересня виникли проблеми в роботі сервісів Ощадбанку. Клієнти банку зіткнулися з тим, що не можуть розрахуватися картками в магазинах — частина операцій не проходить через термінали. Проблеми виникають не в усіх клієнтів однаково. В одних випадках платежі проходять, в інших термінал відхиляє операцію. Водночас користувачі повідомляють про перебої з електронними сервісами.

    У самому Ощадбанку вранці попередили клієнтів про можливі перебої в роботі електронних сервісів. Ситуацію пов’язали з наслідками російських обстрілів і заявили, що фахівці працюють над відновленням стабільної роботи сервісів.

    Технічні збої для державного банку не є новим явищем, але раніше їх пояснювали іншими причинами. 29 червня, коли клієнти також повідомляли про проблеми з оплатою картками, у банку говорили про аномальну спеку, нестабільне енергопостачання та додаткові технічні роботи. У вересні ж причиною можливих перебоїв банк називає вже безпосередні наслідки російських атак.

    Для клієнтів проблема передусім проявляється в звичайних повсякденних операціях — оплаті покупок, переказах і доступі до банківських сервісів. Особливо чутливою така ситуація може бути для людей, які використовують картку Ощадбанку як основний спосіб отримання і витрачання коштів.

    Поки що не йдеться про повне відключення всіх сервісів банку. Ситуація також може змінюватися протягом дня, а частина операцій може відновлюватися в міру роботи технічних команд. Водночас поки невідомо, скільки саме клієнтів зіткнулися з проблемами під час оплати картками та коли роботу сервісів буде повністю відновлено.

  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.

  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.

  • Гроші зникають, а покупки не оплачені: у ПриватБанку стався масштабний збій

    Гроші зникають, а покупки не оплачені: у ПриватБанку стався масштабний збій

    У суботу, 15 серпня, клієнти державного ПриватБанку зіткнулися з масштабними проблемами під час проведення безготівкових платежів. Користувачі з різних регіонів України повідомляють, що не можуть нормально розрахуватися банківськими картками у магазинах та інших торговельних точках. В окремих випадках ситуація виявилася ще неприємнішою: кошти з рахунку списуються, однак продавець не отримує підтвердження успішної транзакції. Сам банк уже визнав наявність технічних труднощів і заявив, що фахівці працюють над їх усуненням.

    Перші масові повідомлення про проблеми почали надходити в першій половині дня 15 серпня. За інформацією користувачів, труднощі виникають передусім із безготівковою оплатою: платежі через банківські картки та платіжні термінали або не здійснюються взагалі, або проходять із суттєвою затримкою. Повідомлення про проблеми надходять із різних регіонів, тому йдеться не про несправність окремого термінала чи локальну проблему конкретного магазину.

    У ПриватБанку підтвердили, що проблема існує, однак поки не розкрили її технічних причин. Фінустанова повідомила про складнощі в роботі одразу кількох сервісів та запевнила, що команда вже займається відновленням їхньої нормальної роботи. Водночас банк не назвав повного переліку систем, яких торкнувся збій, і не повідомив точного часу, коли всі операції знову працюватимуть у штатному режимі.

    Особливе занепокоєння клієнтів викликають повідомлення про операції, за яких гроші відображаються як списані з банківського рахунку, але сама покупка не підтверджується. Подібні випадки описують користувачі у соцмережах, а про них повідомляють одразу кілька українських видань. Наразі ПриватБанк окремо не пояснював механізм таких операцій і не повідомляв, скільки саме клієнтів могли з ними зіткнутися. Тому стверджувати, що кожне таке списання є остаточним або що гроші втрачені, підстав немає.

    Проблема вже позначилася і на роботі торговельних точок. Зокрема, надходять повідомлення про труднощі з оплатою у супермаркетах та інших магазинах. У Кривому Розі місцеві жителі повідомляли, що платежі картками не проходять або виконуються із затримкою, а через проблеми з безготівковими розрахунками біля кас почали виникати черги.

    За даними РБК-Україна, труднощі з безготівковою оплатою вранці 15 серпня фіксувалися по всій країні. Видання також повідомляє про ситуації, коли кошти списувалися, хоча сам платіж не завершувався. ПриватБанк зі свого боку наразі обмежився підтвердженням проблем із частиною сервісів та повідомленням про роботу над їх відновленням.

    Водночас на момент появи перших повідомлень немає підтвердженої інформації про кібератаку, втручання сторонніх осіб чи іншу надзвичайну причину збою. Сам банк причину технічних труднощів не називав. Тому пов’язувати нинішні проблеми з хакерською атакою або іншими зовнішніми чинниками без офіційного підтвердження не варто.

    Це вже не перший помітний технічний збій у роботі сервісів найбільшого українського банку протягом останніх місяців. 5 червня клієнти ПриватБанку також масово зіткнулися з проблемами, однак тоді характер несправності був дещо іншим. Не працювали мобільний застосунок Приват24 і сайт банку, а користувачі скаржилися насамперед на неможливість авторизуватися та отримати доступ до онлайн-банкінгу.

    Тоді під час спроби відкрити Приват24 у частини користувачів з’являлося повідомлення про помилку, а банк так само підтвердив технічні труднощі й повідомив про роботу фахівців над відновленням сервісів. Згодом їхню роботу вдалося відновити.

    Ще один збій фіксували 11 травня. Тоді також виникали проблеми із завантаженням мобільного застосунку та вебверсії банкінгу. Таким чином, нинішній інцидент став щонайменше черговим помітним випадком технічних проблем у роботі цифрової інфраструктури ПриватБанку протягом останніх кількох місяців.

    Нинішня ситуація, однак, відрізняється тим, що труднощі безпосередньо зачепили повсякденні розрахунки українців у торговельних точках. Якщо неможливість зайти до мобільного банкінгу можна тимчасово обійти, то відмова платежу безпосередньо біля каси створює значно більше незручностей. Особливо це стосується випадків, коли клієнт бачить списання коштів, але магазин не отримує підтвердження оплати.

    Клієнтам у такій ситуації варто насамперед перевіряти статус операції в історії платежів і не поспішати багаторазово повторювати одну й ту саму оплату, якщо попередня транзакція має невизначений статус. Остаточну інформацію щодо конкретної операції та можливого повернення коштів може надати лише банк після перевірки транзакції.

    Станом на останні доступні повідомлення ПриватБанк не назвав ані конкретної причини нинішнього збою, ані точного часу повного відновлення роботи всіх сервісів. Фінустанова запевняє, що її команда працює над проблемою. Тож ключовим залишається питання, коли безготівкові платежі остаточно повернуться до нормального режиму та як банк опрацює операції клієнтів, у яких кошти були списані без успішного завершення покупки.

  • Банк попередив українців про блокування карток: кому потрібно терміново звернутися до банку

    Банк попередив українців про блокування карток: кому потрібно терміново звернутися до банку

    Державний Ощадбанк продовжив термін дії банківських карток, які закінчилися після початку повномасштабної війни, однак частина клієнтів може втратити доступ до своїх рахунків. У банку пояснили, які картки не підпадають під автоматичне продовження та кому необхідно терміново перевипустити пластик, аби уникнути блокування.

    Про це повідомила пресслужба Ощадбанку.

    У банку нагадали, що термін дії карток, який завершився починаючи з лютого 2022 року, автоматично продовжено щонайменше до 31 грудня 2026 року. Таке рішення ухвалили через воєнний стан та складнощі з доставкою й перевипуском карток для мільйонів українців як в Україні, так і за кордоном.

    Втім, автоматичне продовження працює не для всіх клієнтів.

    В Ощадбанку уточнили, що нові правила не поширюються на картки:

    • за якими не здійснювалися операції з 1 січня 2025 року;
    • які тривалий час не використовувалися;
    • із залишком коштів на рахунку меншим або рівним нулю.

    Такі картки можуть бути заблоковані, а їх власникам необхідно звернутися до банку для перевипуску.

    У фінустанові пояснили, що замовити нову картку можна кількома способами:

    • у відділенні Ощадбанку;
    • через контакт-центр;
    • у мобільному застосунку банку — залежно від типу картки та статусу клієнта.

    Водночас у банку запевнили, що картки, які підпадають під автоматичне продовження, й надалі працюватимуть навіть після завершення зазначеного на них терміну дії.

    Зокрема, ними можна:

    • розраховуватися у магазинах;
    • оплачувати покупки в інтернеті;
    • знімати готівку;
    • отримувати пенсії, соціальні виплати та заробітну плату.

    У банку радять клієнтам перевірити, чи була активність за рахунком протягом останнього року, а також переконатися, що на картці залишаються кошти. Саме ці фактори можуть впливати на автоматичне продовження дії пластику.

    Подібні правила нині застосовують і в інших великих українських банках.

    Зокрема, у державному ПриватБанку також автоматично продовжили термін дії карток на період воєнного стану. Водночас деяким категоріям клієнтів там рекомендують обов’язково перевипустити картки.

    Йдеться про українців, які:

    • зіткнулися із шахрайськими операціями;
    • втратили картку або забули її у банкоматі;
    • хочуть офіційно продовжити термін дії для поїздок за кордон;
    • планують змінити тип банківської картки.

    У ПриватБанку наголошують, що навіть прострочені картки продовжують працювати для оплати товарів та зняття готівки.

    На тлі воєнного стану українські банки кілька разів змінювали правила обслуговування клієнтів, щоб спростити доступ до коштів та уникнути масових проблем із банківськими рахунками.

    Водночас останнім часом українці дедалі частіше скаржаться на блокування рахунків, труднощі із банкоматами та затримки під час фінансових операцій. За даними профільних сервісів та звернень користувачів, серед найпоширеніших проблем — зникнення грошей у банкоматах, “вічні” борги та автоматичні фінансові обмеження.

    Фінансові експерти радять регулярно перевіряти активність своїх рахунків, оновлювати персональні дані у банку та не залишати картки без використання на тривалий час, особливо в умовах дії воєнного стану.

  • Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Український “Монобанк” вчергове опинився в центрі скандалу, на цей раз через дії шахраїв.

    “Шахраї почали масово дзвонити клієнтам банку на їхні телефони, прив’язані до мобільних додатків.

    Після натискання кількох клавіш клієнт втрачає доступ до своєї картки та позбавляється коштів.

    Така масова атака на клієнтів банку може бути лише з єдиної причини: шахраї отримали доступ до повних баз клієнтів Монобанку.

    Водночас інформації про хакерський злом баз банку немає. Отже, бази ймовірно хтось передав групі шахраїв.

    Все, що поки що зробив Банк, — це випустив попередження у своєму додатку.

    Проте можна очікувати великих втрат коштів серед клієнтів, і це буде другим сильним ударом по репутації банку.” – зазначає джерело.

    Нагадаємо, раніше ЗМІ повідомляли, що в Україні активізувалися шахраї, які видають себе за співробітників Monobank і намагаються отримати доступ до коштів клієнтів цього банку.

    Ситуацію прокоментував співзасновник проєкту monobank Олег Гороховський, зазначивши, що за останні кілька місяців найпопулярнішим серед шахраїв способом обману власників карток стали дзвінки з проханням натиснути певні цифри.

  • Українців попередили про нову шахрайську схему з банківськими картками

    Українців попередили про нову шахрайську схему з банківськими картками

    В Україні фіксують нову хвилю шахрайства, у якій громадян залучають як посередників для проведення незаконних фінансових операцій. Про це попереджає Національна поліція, наголошуючи: навіть без злого наміру люди можуть опинитися серед фігурантів кримінальних проваджень.

    Йдеться про схеми із так званими «грошовими мулами» або «дропами». Зловмисники пропонують людям винагороду за передачу банківських карток, доступу до рахунків або криптогаманців. Надалі ці інструменти використовуються для шахрайських переказів, відмивання коштів, а також у злочинних операціях, пов’язаних із наркотрафіком.

    Правоохоронці підкреслюють, що передача фінансових реквізитів третім особам уже сама по собі є участю у протиправній діяльності. Це може призвести до блокування рахунків, втрати власних коштів і навіть кримінальної відповідальності.

    У поліції радять не реагувати на пропозиції швидкого заробітку, які передбачають використання ваших банківських даних, і ніколи не передавати доступ до фінансових інструментів стороннім особам.

    Якщо реквізити вже були передані, необхідно негайно заблокувати рахунок і звернутися до кіберполіції.

    Окремо фахівці звертають увагу на ризики, пов’язані з SIM-картками. Вони можуть використовуватися для доступу до фінансових сервісів і також становлять потенційну цінність для шахраїв.

    У Нацполіції наголошують: спроба швидкого заробітку через сумнівні схеми може обернутися серйозними наслідками — як фінансовими, так і юридичними.