Позначка: ГРУ

  • Кремлівську пропагандистську мережу накрили в Європі: у Чорногорії затримали керівника Rybar та його спільників

    Кремлівську пропагандистську мережу накрили в Європі: у Чорногорії затримали керівника Rybar та його спільників

    У Чорногорії правоохоронці провели масштабну операцію проти російської інформаційної мережі Rybar, яку західні держави пов’язують із поширенням кремлівської пропаганди та операціями інформаційного впливу. Уранці 9 жовтня в місті Рісан затримали засновника мережі Михайла Звінчука, його дружину Валерію та ще трьох російських громадян. Під час слідчих дій, за інформацією місцевих ЗМІ, правоохоронці виявили безпілотники та спеціалізоване електронне обладнання.

    Про операцію повідомили чорногорські видання Pobjeda та Vijesti. Інформацію про затримання Звінчука згодом підтвердив прем’єр-міністр Чорногорії Мілойко Спаїч.

    За даними журналістів, операцію здійснювали співробітники поліції спільно з Агентством національної безпеки Чорногорії (ANB). Метою заходів було припинення можливої гібридної діяльності російської інформаційної мережі на території країни.

    Що відомо про затримання росіян

    Операція відбулася вранці 9 жовтня в прибережному місті Рісан, розташованому в Которській затоці.

    Серед затриманих опинився Михайло Звінчук — засновник і керівник одного з найвпливовіших російських військових Telegram-проєктів Rybar, аудиторія якого перевищує 1,5 мільйона підписників.

    Разом із ним затримали дружину Валерію Звінчук та ще трьох осіб, яких місцева преса пов’язує з роботою мережі.

    Чорногорське видання Pobjeda з посиланням на джерела стверджує, що Михайло Звінчук має звання полковника російського ГРУ та займається гібридними операціями. Водночас незалежного офіційного підтвердження цього військового звання у відкритих повідомленнях немає.

    За інформацією Vijesti, під час слідчих заходів правоохоронці виявили у затриманих спеціалізоване цифрове обладнання, безпілотники, електронні пристрої та мобільні телефони.

    Яке саме призначення мало це обладнання та чи використовували його для незаконної діяльності, встановлюють правоохоронні органи.

    Прем’єр-міністр Чорногорії Мілойко Спаїч підтвердив операцію, зазначивши, що країна протидіятиме спробам дестабілізації та гібридним загрозам.

    Хто такий Михайло Звінчук і чим відома мережа Rybar

    Михайло Звінчук раніше працював у структурах Міністерства оборони Росії. У 2018 році він разом із Денисом Щукіним створив Telegram-проєкт Rybar, який спочатку позиціонувався як платформа військової аналітики.

    Після початку повномасштабного вторгнення Росії в Україну канал став одним із найбільших російських джерел повідомлень про бойові дії.

    Згодом Rybar перетворився на розгалужену медіамережу, яка працює не лише з російськомовною аудиторією, а й із закордонними інформаційними майданчиками.

    За оцінками західних держав, мережа використовувалася для поширення проросійських наративів та впливу на суспільно-політичні процеси за межами РФ.

    Британський уряд стверджує, що діяльність Rybar частково координується адміністрацією президента Росії, а фінансування надходить, зокрема, від державної корпорації «Ростех».

    Також британська сторона повідомляла про контакти співробітників мережі з російськими спецслужбами.

    США оголосили винагороду до $10 мільйонів

    Діяльність Rybar раніше привернула увагу американських правоохоронних органів.

    У межах програми Rewards for Justice Державний департамент США оголосив винагороду до 10 мільйонів доларів за інформацію, яка допоможе встановити осіб, причетних до іноземного втручання в американські вибори, зокрема пов’язаних із Rybar, або запобігти відповідним операціям.

    Це не означає, що кожному, хто повідомить інформацію про місцеперебування Звінчука, автоматично виплатять зазначену суму. Програма передбачає винагороду за інформацію, яка відповідає встановленим американською стороною критеріям.

    У грудні 2025 року Велика Британія запровадила санкції проти Rybar LLC та самого Михайла Звінчука.

    У липні 2026 року Лондон розширив обмеження, включивши до санкційного списку ще десять осіб, пов’язаних із цією інформаційною структурою.

    За твердженням британського уряду, мережа застосовує анонімні акаунти, псевдорозслідування та матеріали, створені за допомогою штучного інтелекту, для просування вигідних Кремлю інформаційних повідомлень.

    Російська пропаганда на Балканах

    Західні Балкани протягом тривалого часу залишаються одним із регіонів, де Росія намагається зберегти політичний та інформаційний вплив.

    Особливе значення регіон має через процес європейської інтеграції держав, частина яких уже входить до НАТО.

    Чорногорія стала членом Альянсу у 2017 році та продовжує переговори щодо вступу до Європейського Союзу.

    На цьому тлі діяльність інформаційних структур, які можуть бути пов’язані з російськими державними органами, викликає підвищену увагу місцевих спецслужб.

    Раніше аналітики американського Інституту вивчення війни повідомляли про міжнародну експансію Rybar.

    Зокрема, йшлося про заяви самого Звінчука щодо роботи сотень інформаційних каналів різними мовами та розвитку медійних проєктів у Сербії, Боснії і Герцеговині та Киргизстані.

    Водночас масштаби фактично контрольованої мережі потребують окремої незалежної перевірки.

    Як на затримання відреагувала Росія

    Представники Rybar після затримання заявили, що Звінчук та його супутники перебували в Чорногорії законно й планували знімання місцевого монастиря.

    У мережі заперечили порушення законодавства та висловили сподівання на звільнення затриманих.

    За інформацією Reuters, представники проєкту контактують із Міністерством закордонних справ Росії, яке займається ситуацією.

    Російська сторона також повідомила, що з’ясовує обставини затримання.

    Таким чином, версії сторін наразі різняться: чорногорські правоохоронці перевіряють можливу гібридну діяльність, а представники Rybar наполягають на законному характері перебування в країні.

    Подальші результати розслідування мають показати, чи були затримані причетні до протиправної діяльності на території Чорногорії. Наразі публічно підтверджено факт операції та затримання, однак остаточні висновки щодо можливої кримінальної відповідальності робити зарано.
  • ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    Російські спецслужби отримали завдання посилити активність на території країн Європейського Союзу та НАТО й готують нові гібридні операції, метою яких може бути послаблення західної підтримки України та створення проблем для критичної інфраструктури союзників. Про це 2 жовтня повідомило Головне управління розвідки Міністерства оборони України.

    За інформацією ГУР, Москва планує використовувати для таких операцій уже сформовану агентурну мережу в європейських країнах. Йдеться про людей, яких могли завербувати російські військова розвідка ГУ Генштабу РФ, відома також як ГРУ, та Федеральна служба безпеки.

    Серед можливих напрямів діяльності українська розвідка називає військові об’єкти, критичну інфраструктуру та системи зв’язку. Окремо ГУР звертає увагу на приймальні станції супутникового інтернету Starlink, розташовані в країнах Європи. Саме вони, за оцінкою української розвідки, можуть стати одними з потенційних цілей диверсій.

    У ГУР наголошують, що йдеться не лише про фізичне пошкодження окремих об’єктів. Росія, за оцінкою української сторони, може намагатися одночасно створити проблеми для військової логістики, зв’язку та підтримки України, а також перевіряти готовність країн НАТО реагувати на атаки, які формально не виглядають як прямий військовий напад.

    Українська розвідка вже поінформувала партнерів про ці ризики.

    Тема виглядає особливо актуальною на тлі останніх подій у Польщі. Наприкінці вересня польська прокуратура почала розслідувати пожежу на об’єкті, пов’язаному із супутниковим зв’язком Starlink, у Волі-Кробовській. За повідомленнями медіа, слідчі перевіряють версію диверсії та можливого злочину в інтересах іноземної розвідки.

    Саме такі епізоди останнім часом дедалі частіше розглядаються європейськими спецслужбами не як випадкові інциденти, а як частина ширшої кампанії гібридного тиску.

    Раніше західні уряди й спецслужби неодноразово повідомляли про підпали, пошкодження інфраструктури, диверсії на промислових об’єктах та спроби атак на підприємства оборонного сектору, які пов’язували з російськими структурами або їхніми посередниками.

    За даними Bloomberg, союзники України вже тривалий час фіксують російську кампанію гібридної активності, яка включає підпали, диверсії, замахи та операції проти об’єктів, пов’язаних із постачанням допомоги Україні. Європейські посадовці вважають, що таким чином Москва намагається підвищити ціну підтримки Києва та створити відчуття постійної небезпеки всередині країн НАТО.

    Окрему увагу привертають саме системи зв’язку. Starlink має важливе значення як для цивільної, так і для військової комунікації, а його наземна інфраструктура в Європі може бути чутливою до фізичних пошкоджень або саботажу.

    Саме тому згадка Starlink у повідомленні ГУР є важливою: йдеться не просто про одну технологічну компанію, а про частину ширшої системи захищеного супутникового зв’язку, яка відіграє значну роль і для України.

    При цьому ГУР не стверджує, що конкретна атака на конкретну станцію вже неминуча. Формулювання української розвідки обережніше: Starlink названо серед імовірних цілей, які перебувають у полі зору російських спецслужб. Це означає, що йдеться про оцінку ризику та підготовку можливих операцій, а не про підтверджений план атаки на конкретний об’єкт.

    Європейські країни вже посилюють контррозвідувальні заходи.

    У Німеччині, зокрема, спецслужби перевіряють інформацію про можливі схрони зі зброєю, які могли бути створені російськими агентами для майбутніх диверсій. Окремо повідомлялося про ризики атак на підприємства оборонного сектору.

    Генеральний секретар НАТО Марк Рютте також раніше попереджав, що кампанія диверсій і гібридних операцій з боку Росії триває, а країни Альянсу мають бути готовими до дій, які перебувають нижче порога відкритої війни.

    Проблема таких операцій полягає саме в їхній неоднозначності. Підпал складу, пошкодження кабелю, вибух на підприємстві чи аварія на об’єкті зв’язку можуть на перших етапах виглядати як звичайний інцидент. Лише після слідчих дій, аналізу фінансових зв’язків, контактів підозрюваних та даних розвідки може з’ясуватися можлива причетність іноземних спецслужб.

    Для НАТО така тактика створює додатковий виклик, оскільки дозволяє державі-агресору завдавати шкоди без формального переходу до прямого військового зіткнення.

    Саме тому захист критичної інфраструктури, систем зв’язку та логістики останнім часом стає одним із ключових напрямів безпеки в Європі.

    ГУР стверджує, що російські спецслужби отримали завдання посилити активність у країнах ЄС і НАТО, а серед імовірних цілей можуть бути військові об’єкти, критична інфраструктура, системи зв’язку та станції Starlink.

  • Диверсія проти українського виробника дронів: у Словаччині підозрюють мережу, пов’язану з ГРУ

    Диверсія проти українського виробника дронів: у Словаччині підозрюють мережу, пов’язану з ГРУ

    У Словаччині посилився політичний скандал навколо спроби підпалу заводу українського виробника безпілотників Skyeton поблизу Пряшева. Опозиційні партії вимагають від уряду Роберта Фіцо скликати Раду безпеки та пояснити, що словацькі спецслужби знали про можливу діяльність мережі, яку німецькі ЗМІ пов’язують із російською військовою розвідкою ГРУ.

    За даними словацького видання Pravda з посиланням на Frankfurter Allgemeine Zeitung, група, пов’язана з російською військовою розвідкою, могла діяти зі Словаччини та бути причетною до планування атаки на підприємство Skyeton. Німецьке видання посилається на джерела у структурах безпеки.

    Раніше словацькі правоохоронці повідомляли, що їм вдалося зірвати підпал заводу в Ганісках поблизу Пряшева. На підприємстві виробляють, зокрема, розвідувальні безпілотники Raybird, які використовують українські Сили оборони. За даними слідства, нападники діяли на замовлення.

    Один із затриманих, громадянин Латвії, під час допиту заявив, що отримував інструкції через Telegram від кількох осіб, одна з яких спілкувалася російською мовою. Він також стверджував, що організатори погрожували його родині. Водночас словацьке слідство офіційно поки не оголосило Росію замовником операції.

    За даними Pravda, якби атаку вдалося реалізувати, під загрозою могли опинитися близько 70 працівників заводу, а потенційні збитки оцінювалися у десятки мільйонів євро.

    Після нових повідомлень опозиційна «Прогресивна Словаччина» заявила, що уряд повинен пояснити, чому інформація про можливий російський слід з’являється насамперед у закордонних ЗМІ. Представники партії закликали Фіцо публічно прокоментувати ситуацію та у разі підтвердження причетності Москви вжити жорстких заходів щодо російських розвідувальних структур у країні.

    Християнсько-демократичний рух також вимагає скликання Ради безпеки та парламентського контролю за роботою Словацької інформаційної служби.

    Водночас керівник SIS Павол Гашпар закликав політиків і ЗМІ не робити передчасних висновків. За його словами, походження операції ще має бути остаточно встановлене, а спецслужба оприлюднить більше інформації після завершення перевірки.

    Це не перша атака або спроба атаки проти Skyeton. Раніше «Ненька інфо» повідомляла, що у травні російський удар знищив офіс компанії в Києві. Skyeton має виробничі потужності у Словаччині та розвиває партнерства з оборонними компаніями у Великій Британії та Данії. Росія знищила офіс виробника дронів Skyeton у Києві під час масованої атаки — «Ненька інфо»

    Також «Ненька інфо» писала про інший резонансний епізод у Німеччині, де дрон із вибухівкою атакував український транспортний літак Ан-124. У тому випадку слідчі виявили ДНК, яка могла пов’язати інцидент із ширшою мережею диверсій, що, за даними Eurojust, могла діяти в інтересах російської військової розвідки. ДНК на дроні вивела слідчих на російський слід: нові деталі атаки на український Ан-124 у Німеччині — «Ненька інфо»

    Крім того, «Ненька інфо» раніше повідомляла про серію підозрілих польотів безпілотників поблизу стратегічних і ядерних об’єктів у Європі, які експерти пов’язували з можливою російською розвідувальною активністю. 144 загадкові польоти і жодного перехоплення: як Росія випробовувала оборону Європи біля ядерних баз — «Ненька інфо»

    Наразі словацьке слідство офіційно не назвало замовника спроби підпалу заводу Skyeton. Проте нові дані про можливий зв’язок із мережею, пов’язаною з ГРУ, вже стали приводом для серйозного політичного тиску на уряд Фіцо та вимог розслідувати, чи могла територія Словаччини використовуватися для підготовки російських диверсій.

  • ФСБ заявила про «українського шпигуна» біля посла Британії: у Москві затримали охоронця дипмісії

    ФСБ заявила про «українського шпигуна» біля посла Британії: у Москві затримали охоронця дипмісії

    У Москві Федеральна служба безпеки Росії заявила про затримання громадянина РФ, який працював у структурі, що забезпечувала охорону британської дипломатичної місії, та нібито передавав Україні інформацію про співробітників посольства. Про це повідомило Bloomberg. Російська спецслужба стверджує, що отримані від чоловіка дані могли використовуватися для підготовки провокації або нападу на британських дипломатів, відповідальність за який планували покласти на Москву. Водночас незалежного підтвердження цієї версії немає, а оприлюднені твердження наразі фактично є версією ФСБ.

    За інформацією російської сторони, затриманий — громадянин РФ 1981 року народження. У повідомленнях західних медіа його називають 45-річним чоловіком, а російські ЗМІ вказують лише ім’я Марат, не розкриваючи повних персональних даних. Він не був британським дипломатом і, за наявною інформацією, не належав безпосередньо до штату уряду Великої Британії: чоловік працював на сторонню організацію, яка виконувала охоронні функції для дипломатичної місії. За даними The Times, йшлося, зокрема, про охорону біля резиденції британського посла в Москві Найджела Кейсі.

    ФСБ заявляє, що чоловік нібито збирав відомості про британських дипломатів: фотографії та персональні дані, адреси проживання, інформацію про автомобілі, пересування, зустрічі, а також систему охорони дипломатичних об’єктів. Російські медіа, які цитують спецслужбу, додають, що серед переданих даних могли бути графіки роботи пунктів пропуску, інформація про кількість охоронців та інші внутрішні відомості. Частина цих деталей походить виключно від російських силових структур і наразі не була незалежно підтверджена.

    Ключова частина заяви ФСБ стосується України. Російська спецслужба стверджує, що охоронець контактував з українським блогером Дмитром Карпенком, відомим також як «Апостол Дмитро», а той начебто діяв в інтересах Служби безпеки України. Карпенко справді є українським блогером та автором великої кількості інтерв’ю, зокрема з російськими військовополоненими. На власному сайті він повідомляє про сотні мільйонів переглядів своїх каналів та понад тисячу довгих відеоінтерв’ю. Водночас це саме по собі не підтверджує заяв ФСБ про його можливу роботу на українську спецслужбу.

    Найбільш резонансною є заява Москви про начебто запланований «теракт під чужим прапором». За версією ФСБ, інформація про британських дипломатів мала бути використана для підготовки нападу на посла Великої Британії Найджела Кейсі або інших представників дипмісії. Російська сторона стверджує, що після цього відповідальність планували покласти на саму Росію, щоб спровокувати пряме військове зіткнення між Москвою і Лондоном. Жодних незалежних доказів існування такого плану у відкритих джерелах наразі не оприлюднено.

    Російська спецслужба також поширила відео затримання чоловіка. Західні видання описують кадри, на яких силовики в цивільному та балаклавах валять затриманого на землю. ФСБ повідомила, що проти нього відкрито кримінальну справу про державну зраду. Російські медіа також поширюють нібито його свідчення та фрагменти листування, однак перевірити обставини отримання цих матеріалів або достовірність представленої російською стороною версії незалежно неможливо.

    Інцидент стався на тлі вже тривалого дипломатичного протистояння між Росією та Великою Британією. Москва протягом останніх років неодноразово звинувачувала британських дипломатів у шпигунстві та висилала їх із країни. У січні 2026 року Росія відкликала акредитацію ще одного працівника британського посольства, заявивши про його зв’язки зі спецслужбами. Лондон тоді категорично відкинув обвинувачення як безпідставні. У березні Москва вислала ще одного британського дипломата, якому приписувала «економічне шпигунство». Британська сторона знову назвала такі звинувачення неприйнятними та частиною кампанії тиску.

    Ще у 2025 році британське Міністерство закордонних справ офіційно заявляло про «агресивну та скоординовану кампанію переслідування» дипломатів з боку російської влади. Тоді Лондон наголошував, що звинувачення проти його співробітників фабрикуються для виправдання тиску на британську дипломатичну місію, та попереджав Москву про дзеркальні заходи у разі подальшої ескалації. Попри різке погіршення відносин після початку повномасштабної війни проти України, Велика Британія продовжує утримувати посольство в російській столиці.

    Цьогоріч британська влада навіть офіційно попереджає своїх громадян про підвищений ризик затримання в Росії. Міністерство закордонних справ Великої Британії радить взагалі не їздити до РФ, серед іншого через ризик того, що російська влада може затримувати іноземців за підозрою в діяльності, яку Москва вважає незаконною. У рекомендаціях Лондона прямо зазначається, що можливості британського уряду допомогти затриманим у РФ суттєво обмежені.

    Додаткового політичного забарвлення історії додає те, що буквально напередодні у самій Великій Британії 31-річному Джошуа Кемміджу висунули обвинувачення у сприянні російській військовій розвідці. За даними британської прокуратури, він нібито контактував із представником пов’язаної з ГРУ структури та підозрюється у підготовці диверсійної діяльності. Таким чином, протягом приблизно доби Лондон і Москва опинилися в центрі двох окремих історій із взаємними звинуваченнями у шпигунстві та диверсіях.

    Напруженість виходить далеко за межі дипломатичних скандалів. 10 вересня Reuters повідомив, що Велика Британія, Норвегія та США навесні зірвали російську підводну операцію поблизу Шпіцбергена. За даними агентства, російські спеціальні підводні апарати проводили навчання із застосуванням технологій, які можуть використовуватися проти критично важливих морських кабелів. В іншому епізоді Німеччина звинуватила Москву в причетності до загрози в аеропорту Лейпциг/Галле, після чого відбувся новий обмін дипломатичними заходами між Берліном і Москвою.

    На цьому тлі затримання охоронця британської дипмісії стає не просто черговою кримінальною справою всередині РФ, а новим епізодом різкого протистояння Москви з Лондоном. Принципово важливо, що наразі достовірно встановленим є саме факт заяви ФСБ про затримання та відкриття справи. Твердження про роботу чоловіка на СБУ, передачу інформації для терактів і намір атакувати британського посла залишаються російською версією подій. На момент підготовки матеріалу незалежного підтвердження цих звинувачень у відкритих джерелах не було, а британські та українські структури публічних доказів на користь версії ФСБ не надавали.

  • СБУ викрила мережу ГРУ з 14 агентів: росіяни «полювали» на F-16 та Mirage 2000

    СБУ викрила мережу ГРУ з 14 агентів: росіяни «полювали» на F-16 та Mirage 2000

    Служба безпеки України викрила агентурну мережу російського ГРУ, до якої входили 14 людей із різних регіонів України. Їхнім завданням було збирати інформацію про українські авіабази, бойові літаки та роботу авіаційних підрозділів ЗСУ. Про це повідомила СБУ.

    За даними слідства, зібрані відомості могли використовуватися Росією для планування ракетних ударів по аеродромах, де базуються українські F-16 та Mirage 2000.

    Як працювала агентурна мережа

    За версією СБУ, російська воєнна розвідка спочатку завербувала мешканця Львова, який адміністрував Telegram-канал про військову авіацію. У поле зору російських спецслужб він потрапив через публікацію фотографій українських бойових літаків у прокремлівських чатах.

    Після цього чоловік залучив до виконання завдань ще 13 своїх підписників. Серед них були люди з якісною фототехнікою, які проживали поблизу об’єктів авіаційної інфраструктури Сил оборони.

    Агенти фотографували аеродроми, літаки, екіпажі та технічний персонал. Окрім цього, вони фіксували час зльотів і посадок військових бортів. За даними слідства, учасники мережі робили це під виглядом збору матеріалів для Telegram-каналу.

    Для спостереження використовували професійні фотокамери. Частина фігурантів ховалася у покинутих будівлях або перебувала на відкритій місцевості неподалік авіабаз.

    Відзняті матеріали завантажували до онлайн-сховища, доступ до якого попередньо отримали від організатора. Надалі він передавав інформацію російському куратору, особу якого вже встановили співробітники СБУ.

    Окремим каналом отримання розвідданих став командир авіаційної ескадрильї ЗСУ. За даними слідства, він із власної ініціативи передавав агенту інформацію про графіки вильотів і посадок бойових гелікоптерів.

    У фігурантів знайшли докази

    Під час обшуків правоохоронці вилучили телефони та цифрову фототехніку. На пристроях виявили матеріали, які, за даними слідства, підтверджують діяльність фігурантів в інтересах російської розвідки. Також були знайдені фотографії об’єктів авіаційної інфраструктури Сил оборони.

    СБУ заявила про блокування чотирьох Telegram-каналів і десяти тематичних груп, через які поширювалися фотографії та інші відомості про українські авіаційні підрозділи.

    Слідчі вже повідомили про підозру затриманим фігурантам. Розслідування триває, правоохоронці встановлюють усіх причетних до роботи агентурної мережі та збирають докази для притягнення їх до відповідальності.

    Комплексну операцію провели співробітники військової контррозвідки СБУ за процесуального керівництва Львівської обласної прокуратури.

  • ДНК на дроні вивела слідчих на російський слід: нові деталі атаки на український Ан-124 у Німеччині

    ДНК на дроні вивела слідчих на російський слід: нові деталі атаки на український Ан-124 у Німеччині

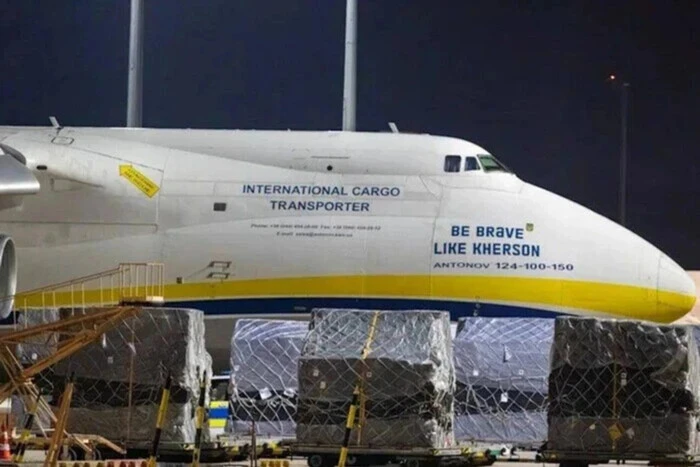
    Розслідування небезпечного інциденту в німецькому аеропорту Лейпциг/Галле, де начинений вибухівкою безпілотник атакував український транспортний літак Ан-124 «Руслан», отримало нову важливу зачіпку. Слідчі виявили на апараті біологічні сліди, профіль ДНК яких уже зустрічався правоохоронцям у Литві. Ще важливіше те, що нові дані можуть пов’язати нинішню атаку з попередньою справою про диверсії проти європейської логістичної інфраструктури, за якою слідчі вже вийшли на мережу ймовірних виконавців, що діяли в інтересах російської військової розвідки.

    За інформацією німецького Die Zeit, яку 11 серпня наводять європейські та українські медіа, експерти знайшли ДНК на дроні, який атакував літак української Antonov Airlines. Після перевірки за відповідними базами з’ясувалося, що такий самий генетичний профіль раніше вже був зафіксований у Литві. При цьому особу людини, якій належить біологічний матеріал, станом на зараз не встановили. Тому стверджувати, що слідчі вже знають безпосереднього виконавця атаки, поки не можна.

    Однак литовський слід привертає особливу увагу через інше масштабне розслідування, яке вже ведуть правоохоронці кількох країн Європи.

    Йдеться про серію диверсій із посилками, обладнаними саморобними вибухово-запалювальними пристроями, які відправляли з Литви у 2024 році.

    Дрон не просто опинився біля Ан-124 — він влучив у літак

    Перші повідомлення про інцидент створювали враження, що підозрілий безпілотник із вибухівкою лише виявили неподалік українського вантажного літака. Однак аналіз камер спостереження аеропорту суттєво змінив картину.

    За даними Die Zeit, відеозаписи показали, що апарат цілеспрямовано рухався в напрямку Ан-124 та врізався у крило українського літака. Вибухівка при цьому не здетонувала.

    Ця деталь принципово важлива: інцидент дедалі менше схожий на випадкову появу невідомого дрона поблизу стратегічного повітряного судна.

    Безпілотник був квадрокоптером приблизно розміром із мікрохвильову піч. За інформацією німецьких медіа, це був не звичайний серійний апарат. Його конструкція та модифікації ускладнювали виявлення стандартними системами контролю дронів. На борту містилася пластична вибухівка Semtex.

    Після удару вибуховий заряд, імовірно, від’єднався від апарата, тому його знайшли окремо.

    Саме неспрацювання вибухового механізму, схоже, запобігло значно серйознішим наслідкам.

    Німецькі ЗМІ повідомляли, що кількості та типу вибухівки могло вистачити для серйозного пошкодження літака. Особливе занепокоєння викликає те, що удар припав на район крила, де розташовуються паливні баки.

    Що тут робить Литва

    Саме знайдена ДНК відкриває найцікавіший напрямок розслідування.

    У липні 2024 року з Вільнюса були відправлені чотири посилки із саморобними вибухово-запалювальними пристроями. Дві прямували через DHL до Великої Британії, ще дві — автомобільним транспортом DPD до Польщі.

    Одна з них 20 липня 2024 року загорілася у вантажному центрі того самого аеропорту Лейпциг/Галле — буквально перед тим, як її мали завантажити на вантажний літак DHL, що виконував маршрут Вільнюс–Лейпциг–Велика Британія.

    Інша посилка загорілася наступного дня у вантажівці DPD у Польщі. Ще один пристрій спрацював на складі DHL у Бірмінгемі у Великій Британії. Четверта посилка не загорілася через несправність механізму і потрапила до рук правоохоронців, що дало слідчим можливість детально дослідити її конструкцію.

    Розслідування набуло міжнародного масштабу. Була створена спільна слідча група за участю Німеччини, Литви, Польщі, Нідерландів і Великої Британії під координацією Eurojust.

    І тут з’являється ключова деталь.

    Європейські слідчі встановили 22 підозрюваних у Литві та Польщі, які, за версією розслідування, могли діяти в інтересах російської військової розвідки. Частину справ у 2026 році вже передали до судів.

    Литовські правоохоронці окремо повідомляли, що у великому міжнародному розслідуванні встановлено щонайменше 16 громадян різних держав, яких підозрюють в організації, плануванні або сприянні терористичним злочинам у різних країнах.

    Тому збіг ДНК із матеріалом, який уже був зафіксований у Литві, потенційно може стати значно важливішою зачіпкою, ніж видається на перший погляд.

    Водночас наразі немає підтвердження, що знайдений генетичний профіль безпосередньо належить одному з обвинувачених у справі про вибухові посилки. Саме цю межу важливо не переходити до появи офіційних результатів слідства.

    Американська розвідка підозрює Росію

    Паралельно з німецьким розслідуванням з’явилася інформація про оцінки американських спецслужб.

    The Wall Street Journal із посиланням на американських посадовців повідомляв, що розвідувальна спільнота США вважає: за дроном із вибухівкою в Лейпцигу, ймовірно, стоїть Росія. Подібні оцінки американських джерел пізніше наводили й інші міжнародні медіа.

    Проте німецька влада поки публічно не оголосила Росію організатором конкретної атаки.

    Міністр внутрішніх справ Німеччини Александер Добріндт назвав інцидент проявом «професійного сценарію гібридної загрози» та заявив про необхідність посилити можливості країни для боротьби з безпілотниками.

    Тобто на цей момент варто розділяти дві речі: американські розвіддані вказують на ймовірну причетність Москви, але остаточного публічного висновку німецького слідства про замовника атаки ще немає.

    Російська сторона причетність заперечує.

    Чому саме Лейпциг

    Вибір аеропорту також може бути невипадковим.

    Лейпциг/Галле є одним із найважливіших вантажних авіаційних вузлів Німеччини. Після початку повномасштабного російського вторгнення він набув особливого значення і для української авіації.

    Antonov Airlines фактично закріпила тут свою присутність після того, як через війну стало неможливо нормально використовувати українську базу. У 2026 році компанія почала розбудовувати в Лейпцигу постійну інфраструктуру та власний ангар для технічного обслуговування Ан-124. Компанія експлуатує звідси парк із шести таких літаків.

    Аеропорт також використовується для військової логістики Німеччини та союзників по НАТО.

    Цікаво й те, що атака сталася практично на тому самому логістичному вузлі, де два роки тому спрацювала одна з посилок, які європейське слідство пов’язує з операцією в інтересах російської військової розвідки.

    У ту саму ніч стався ще один загадковий інцидент

    Історія не обмежилася одним дроном.

    Тієї ж ночі неподалік аеропорту вантажний літак DHL зіткнувся в повітрі з невідомим об’єктом. Літак зазнав незначних пошкоджень, але зміг безпечно приземлитися в Ганновері.

    Наразі остаточно не встановлено, чи був цей об’єкт другим безпілотником і чи пов’язаний він безпосередньо з атакою на Ан-124.

    Через кілька днів після подій у Лейпцигу ще два невідомі дрони помітили над військовою базою Бундесверу в Мехерніху. Військова поліція була приведена в готовність, а правоохоронці розпочали окреме розслідування.

    У сукупності ці події посилили дискусію в Німеччині про захист критичної інфраструктури від безпілотників.

    Від вибухових посилок до ударного дрона

    Саме цей аспект може виявитися найважливішим.

    У 2024 році європейські правоохоронці зіткнулися з диверсіями, де вибухові та запалювальні пристрої маскували під звичайні міжнародні посилки. У 2026 році в тому самому аеропорту з’явився вже озброєний безпілотник, який, за даними Die Zeit, фізично влучив в український транспортний літак.

    Європейські слідчі раніше встановили, що учасників мережі вибухових посилок могли вербувати через онлайн-месенджери, завдання розподіляли між різними людьми, а оплату часто здійснювали криптовалютою. За даними Eurojust, слідство підозрює, що операції виконувалися в інтересах військової розвідки Російської Федерації.

    Тепер знайдений на дроні генетичний матеріал створює потенційний міст між двома історіями.

    Проте остаточну відповідь мають дати німецькі та литовські слідчі. Поки достовірно відомо кілька речей: дрон був оснащений вибухівкою Semtex, він дістався українського Ан-124 і влучив у нього, заряд не здетонував, на апараті знайшли ДНК, яка вже фігурувала в Литві, а американська розвідка підозрює у причетності до операції Росію.

    Якщо ж слідству вдасться довести зв’язок знайденої ДНК із мережею виконавців попередніх диверсій, справа в Лейпцигу може перетворитися з окремого інциденту з безпілотником на один із найсерйозніших епізодів розслідування російських диверсій на території Європи за останні роки.

  • Німеччина вислала понад 80 російських дипломатів від початку війни: більшість підозрювали у шпигунстві

    Німеччина вислала понад 80 російських дипломатів від початку війни: більшість підозрювали у шпигунстві

    Штат російського посольства в Німеччині суттєво скоротився від початку повномасштабного вторгнення Росії в Україну. За цей час Берлін вислав понад 80 російських дипломатів, значну частину яких німецька влада пов’язувала з розвідувальною діяльністю. Окрім дипломатів, з Німеччини з 2022 року видворили ще понад 300 громадян Росії.

    Про це повідомляє німецьке видання Bild із посиланням на дані Міністерства закордонних справ Німеччини.

    За інформацією видання, від лютого 2022 року Німеччина оголосила про видворення понад 80 російських дипломатів. Більшість із них, за оцінкою німецької сторони, були співробітниками російських спецслужб, які працювали під дипломатичним прикриттям.

    Таким чином, дипломатичний статус використовувався не лише для виконання офіційних представницьких функцій, а й, за версією німецьких органів, для здійснення розвідувальної діяльності на території ФРН.

    У Міністерстві закордонних справ Німеччини підтвердили, що чисельність персоналу російського посольства в Берліні за останні роки значно скоротилася. Водночас заходи Берліна не обмежувалися лише співробітниками дипломатичних установ.

    За даними німецького зовнішньополітичного відомства, починаючи з 2022 року Німеччина вислала загалом ще 313 громадян Росії. У цю кількість входять особи, які не мали дипломатичного статусу, але, за даними німецької влади, становили загрозу для безпеки країни або були причетні до діяльності, несумісної з перебуванням на її території.

    Останній відомий випадок висилання російського дипломата, про який пише Bild, стався у січні 2026 року. Тоді Німеччина оголосила персоною нон грата заступника військового аташе російського посольства в Берліні.

    Рішення ухвалили на тлі гучної справи щодо громадянки Німеччини українського походження Ілони В., яку німецьке слідство підозрює у співпраці з російськими спецслужбами.

    За версією слідства, жінка почала працювати на російську секретну службу ще в листопаді 2023 року. Після її затримання німецькі правоохоронці встановили зв’язок із представником російського дипломатичного відомства.

    Унаслідок цього заступник військового аташе посольства РФ був змушений залишити Німеччину. Берлін фактично продемонстрував, що дипломатичний статус не гарантуватиме захисту тим, кого німецька влада підозрює у діяльності на користь російських спецслужб.

    У Міністерстві закордонних справ Німеччини тоді наголошували на принциповій позиції Берліна щодо шпигунства. У німецькому уряді заявляли, що не мають наміру толерувати діяльність російських спецслужб на території країни, особливо якщо вона здійснюється під дипломатичним прикриттям.

    Скорочення російського дипломатичного корпусу в Німеччині відбувається на тлі загального погіршення відносин між Москвою та Берліном після початку повномасштабної війни Росії проти України.

    До 2022 року дипломатичні установи Росії в європейських країнах мали значно ширші можливості для роботи. Однак після початку повномасштабного вторгнення держави ЄС почали переглядати ставлення до російського дипломатичного персоналу, оскільки спецслужби низки країн заявляли про використання дипломатичних представництв РФ для розвідувальної діяльності.

    Особливу увагу європейські уряди приділяють так званим розвідникам під дипломатичним прикриттям. Такі співробітники формально можуть обіймати посади в посольствах або консульствах, однак паралельно виконувати завдання російських спецслужб.

    Німеччина в останні роки неодноразово заявляла про необхідність посилення протидії російському шпигунству. Причиною стали не лише класичні розвідувальні операції, а й ширша активність, яку європейські держави пов’язують із російською гібридною війною.

    Йдеться про спроби отримувати інформацію про військові об’єкти, оборонні підприємства, критичну інфраструктуру та виробників озброєння, а також про потенційні диверсії та вербування агентів.

    Останніми місяцями в Німеччині розслідують низку справ, пов’язаних із можливою діяльністю російських спецслужб. Зокрема, німецькі правоохоронці затримали громадянина України, якого підозрюють у зборі інформації для російської розвідки.

    За версією слідства, отримані ним дані могли бути пов’язані з підготовкою Росією замаху на керівника німецького виробника безпілотників Donaustahl.

    Подібні випадки фіксують і в інших європейських державах. На кордоні Сербії та Угорщини раніше затримали двох громадян Росії, яких підозрюють у підготовці диверсії на оборонному об’єкті в Німеччині. За версією слідства, вони могли діяти за винагороду та виконувати завдання, пов’язані з російськими спецслужбами.

    Італія також вживала заходів проти російських дипломатів. Раніше Рим вислав двох російських військових аташе на тлі шпигунського скандалу.

    Таким чином, ситуація навколо російського посольства в Берліні є частиною масштабнішого процесу скорочення дипломатичної присутності РФ у Європі. Водночас європейські країни дедалі більше розглядають російську розвідувальну активність як елемент ширшої гібридної загрози.

    Для Німеччини це питання має особливе значення через її роль у підтримці України. Російські спецслужби можуть намагатися отримувати інформацію про постачання озброєння, виробництво військової техніки та оборонні проєкти, а також чинити тиск на компанії та людей, залучених до допомоги Україні.

    Зменшення кількості російських дипломатів, яких Берлін вважає потенційно пов’язаними з розвідувальною діяльністю, є одним із заходів, спрямованих на обмеження можливостей російських спецслужб працювати під офіційним прикриттям.

    Водночас німецька влада продовжує стежити за діяльністю російських представників та осіб, яких підозрюють у співпраці з Москвою. Нові кримінальні провадження свідчать про те, що загроза шпигунства та диверсій у ФРН залишається актуальною.

  • Італія викрила агентів ГРУ, які полювали за секретами ППО для України

    Італія викрила агентів ГРУ, які полювали за секретами ППО для України

    Італійські правоохоронці викрили масштабну шпигунську мережу, яка, за даними слідства, діяла в інтересах російської військової розвідки (ГРУ) та збирала секретну інформацію про сучасні західні системи протиповітряної оборони, оборонні розробки НАТО, військово-промислові програми Італії та допомогу Україні. За підсумками розслідування уряд Італії вже оголосив персонами нон грата двох російських військових аташе, яких підозрюють у координації шпигунської діяльності на території країни.

    Про це повідомляє Defense News.

    За інформацією видання, розслідування прокуратури засвідчило, що російська військова розвідка протягом тривалого часу здійснювала систематичний збір інформації про новітні зразки озброєння, які використовуються країнами НАТО або можуть бути передані Україні. Особливу увагу Москва приділяла засобам протиповітряної оборони, які стали одним із ключових факторів стримування російських масованих ракетних і дронових атак.

    Слідчі встановили, що одним із головних завдань шпигунської мережі було отримання технічних характеристик, принципів роботи, виробничих процесів та логістичних деталей щодо сучасних європейських систем ППО. Російські спецслужби намагалися з’ясувати не лише можливості цих комплексів, а й темпи їх виробництва, перспективи модернізації та масштаби майбутніх поставок Україні.

    Особливий інтерес Кремля викликала система протиповітряної оборони SAMP/T, яку Італія та Франція вже передали Україні. Саме цей комплекс став одним із найважливіших елементів української багаторівневої системи ППО, здатним перехоплювати балістичні ракети, крилаті ракети та інші складні повітряні цілі. Російська сторона прагнула отримати максимально повну інформацію про її можливості, систему управління, технічне обслуговування та ефективність під час бойового застосування.

    Окремим напрямком діяльності агентів став збір інформації про нову зенітно-ракетну систему MBDA CAMM-ER. За даними слідства, російські спецслужби уважно стежили за переговорами щодо можливої локалізації виробництва окремих компонентів цих комплексів в Україні. Кремль цікавило, наскільки швидко український оборонно-промисловий комплекс зможе інтегруватися у виробництво сучасних європейських засобів протиповітряної оборони.

    Ще одним об’єктом шпигунської діяльності стала перспективна система “Купол Мікеланджело”, яку розробляє італійська компанія Leonardo. Ця система має відкриту архітектуру та дозволяє інтегрувати різні типи радарів, засобів управління й озброєння в єдиний комплекс. За інформацією Defense News, випробування цієї системи на території України заплановані вже найближчими місяцями, що ще більше посилило інтерес російської розвідки.

    Однак діяльність агентурної мережі не обмежувалася лише протиповітряною обороною. Російська військова розвідка також прагнула отримати відомості про плани Італії щодо закупівлі британсько-французьких крилатих ракет Storm Shadow, які вже довели свою ефективність під час українських ударів по військових об’єктах окупаційних сил.

    Серед запитів, які отримували агенти, також були документи щодо програм переозброєння Збройних сил Італії, перспектив розвитку оборонної промисловості Європейського Союзу, нових військових програм НАТО, а також будь-яка інформація про допомогу Україні у створенні власних далекобійних ракетних систем.

    Крім цього, російські спецслужби активно цікавилися перспективними військово-морськими розробками компанії Leonardo. Зокрема, йшлося про підводний безпілотний апарат нового покоління, який проходить випробування на полігоні в Ла-Спеції. У Москві прагнули оцінити потенціал цієї системи та можливість її використання в майбутніх військових операціях НАТО.

    Серед інших тем, що цікавили російську сторону, були також оцінки ефективності нещодавніх ударів по іранських ядерних об’єктах, результати аналізу сучасних засобів повітряного нападу та новітніх систем протиракетної оборони.

    Центральною фігурою розслідування став 59-річний Гавіно Пірас — колишній співробітник італійських спецслужб, який після завершення служби, за версією слідства, погодився співпрацювати з російською військовою розвідкою.

    Італійська прокуратура вважає, що безпосереднім куратором Піраса був російський військовий аташе в Римі Михайло Астаков. Слідчі переконані, що він працював під дипломатичним прикриттям, хоча фактично був кадровим офіцером Головного розвідувального управління Генерального штабу РФ.

    Для передачі інформації використовувалися методи конспірації, характерні для класичної агентурної діяльності. За даними слідства, Астаков передавав Пірасу списки інформації, яку необхідно було отримати, а той залишав карти пам’яті microSD із документами у спеціально обладнаній схованці в отворі стіни. Подібний спосіб передачі даних дозволяв уникати безпосереднього контакту та мінімізувати ризики викриття.

    За кожен пакет переданої інформації російський куратор виплачував приблизно 4 тисячі євро готівкою. Загалом, за версією слідства, йдеться про тривалу співпрацю, під час якої було передано значний масив службової інформації.

    У матеріалах кримінальної справи наведено запис однієї із розмов між Пірасом та російським куратором.

    «Все, що я можу тобі дати, я тобі дам. Передай це своєму начальнику», — сказав Пірас під час однієї із зустрічей.

    Слідство також встановило, що отримані від російської сторони гроші використовувалися не лише як винагорода самому агенту. За версією прокуратури, Пірас створив власну мережу інформаторів серед військовослужбовців, працівників оборонних підприємств та інших осіб, які могли мати доступ до службової інформації.

    Наразі слідчі перевіряють діяльність ще щонайменше п’ятьох осіб, яких підозрюють у співпраці з російськими спецслужбами. Не виключається, що коло підозрюваних може суттєво розширитися.

    Особливий інтерес для слідчих становлять стенограми переговорів між Пірасом та Астаковим. З них випливає, що агент регулярно інформував російську сторону про питання, пов’язані з війною в Україні.

    Зокрема, він повідомив своєму куратору, що, за його інформацією, Україна отримує допомогу від британських спецслужб під час планування далекобійних ударів по російських нафтопереробних підприємствах та інших стратегічних об’єктах.

    Також Пірас розповідав про дослідження, які італійські військові проводили щодо захопленого російського танка Т-90. За його словами, особливий інтерес викликала автоматизована система керування кулеметом, принцип роботи якої намагалися детально вивчити західні спеціалісти.

    У розмовах із російським куратором він навіть попереджав, що італійські інженери можуть спробувати відтворити технологію після її детального аналізу.

    У квітні 2025 року Астаков також вимагав отримати інформацію про діяльність компанії Avio, яка спеціалізується на виробництві твердопаливних двигунів для ракетної техніки. Інтерес Москви до цього підприємства виник після початку його співпраці зі Сполученими Штатами щодо виробництва компонентів для американських ракетних програм.

    Після затримання Гавіно Піраса його адвокат категорично відкинув усі звинувачення, заявивши, що його підзахисний нібито не передавав Росії секретної інформації, яка могла б становити державну таємницю або загрожувати безпеці Італії.

    Втім, уряд Італії відреагував на результати розслідування максимально жорстко. Міністерство закордонних справ ухвалило рішення про висилку двох російських військових аташе, включно з Михайлом Астаковим, якого прокуратура називає ключовою фігурою всієї шпигунської операції.

    Міністр закордонних справ Італії Антоніо Таяні наголосив, що Москва продовжує використовувати методи гібридної війни проти західних демократій, поєднуючи шпигунство, кібератаки, інформаційні операції та діяльність агентурних мереж.

    За його словами, такі дії є прямим втручанням у внутрішні справи Італії, становлять загрозу національній безпеці країни та безпеці всього Північноатлантичного альянсу.

    Викриття шпигунської мережі стало ще одним підтвердженням того, що російські спецслужби значно активізували спроби отримати інформацію про оборонні технології західних країн після початку повномасштабної війни проти України. Подібні випадки вже фіксувалися у Німеччині, Польщі, Великій Британії, країнах Балтії та інших державах НАТО. Європейські спецслужби неодноразово попереджали, що Росія дедалі активніше використовує дипломатичне прикриття, колишніх військових і завербованих агентів для збору інформації про військову допомогу Україні, виробництво сучасного озброєння та оборонні програми Альянсу.

  • 144 загадкові польоти і жодного перехоплення: як Росія випробовувала оборону Європи біля ядерних баз

    144 загадкові польоти і жодного перехоплення: як Росія випробовувала оборону Європи біля ядерних баз

    Росія, ймовірно, протягом майже півтора року проводила масштабну кампанію повітряної розвідки над стратегічними військовими та ядерними об’єктами країн Європи, використовуючи безпілотники, які запускалися з суден так званого “тіньового флоту”. До такого висновку дійшли експерти Міжнародного інституту стратегічних досліджень (IISS), результати роботи яких опублікувало британське видання The Guardian.

    За даними дослідження, аналітики проаналізували 144 підозрілі інциденти із безпілотниками, зафіксовані в більш ніж десяти європейських країнах у період із кінця 2024 року до першої половини 2026 року. Найбільше випадків було зареєстровано у Великій Британії, Франції, Німеччині, Бельгії, Нідерландах, Данії та Ірландії. Усі вони мають схожі ознаки та можуть бути частиною єдиної координованої операції російських спецслужб.

    Автори звіту зазначають, що головною особливістю цієї кампанії стала майже повна безкарність її виконавців. Попри численні польоти над військовими базами, аеродромами, портами та критичною інфраструктурою, жоден із безпілотників не був збитий або захоплений західними військовими. Це, на думку дослідників, продемонструвало серйозні прогалини у системах протиповітряної оборони країн НАТО, які традиційно орієнтовані на боротьбу з літаками, крилатими чи балістичними ракетами, але виявилися недостатньо готовими до масового використання невеликих малопомітних дронів.

    Серед ключових об’єктів, які, за оцінкою експертів, стали цілями російської розвідки, називають британську авіабазу RAF Lakenheath, де у 2025 році були розгорнуті американські ядерні боєприпаси. Також безпілотники неодноразово помічали поблизу французької бази атомних підводних човнів Île Longue, де базується морська складова французьких ядерних сил стримування. Аналогічні інциденти фіксувалися над авіабазами Kleine-Brogel у Бельгії та Volkel у Нідерландах, де також зберігається американська ядерна зброя.

    Окрім військових баз, дрони регулярно з’являлися поблизу цивільних аеропортів та інших важливих інфраструктурних об’єктів. Одним із найгучніших випадків стало тимчасове закриття аеропорту Копенгагена у вересні 2025 року після серії повідомлень про невідомі безпілотники. Подібні інциденти відбувалися також у Німеччині та низці інших європейських держав.

    Особливу увагу дослідники приділяють способу запуску цих безпілотників. За їхніми висновками, Росія використовувала для цього судна так званого “тіньового флоту” — танкери та вантажні кораблі, які часто працюють із вимкненими системами автоматичної ідентифікації (AIS) та використовуються Москвою для обходу міжнародних санкцій. Такі судна могли виступати не лише платформами для запуску безпілотників, а й виконувати функції ретрансляторів сигналу або кораблів для їхнього повернення після завершення місії.

    Одним із найважливіших доказів цієї версії стало затримання французькими військовими танкера Boracay восени 2025 року. Під час перевірки судна на його борту виявили двох громадян Росії, пов’язаних із приватною військовою компанією Moran Security Group, а також капітана з Китаю. Експерти IISS вважають цей випадок важливим підтвердженням використання цивільних суден у військово-розвідувальних операціях Росії.

    Співавтор дослідження, старший науковий співробітник IISS Чарлі Едвардс, наголосив, що аналіз численних інцидентів дозволяє з високою ймовірністю говорити про централізовану кампанію, організовану Кремлем. За його словами, російська операція переслідувала одразу кілька цілей: збір розвідувальної інформації про ядерні об’єкти НАТО, вивчення маршрутів військової логістики, тестування швидкості реагування систем ППО, а також психологічний і економічний тиск на країни Заходу.

    У звіті також зазначається, що найбільша активність таких польотів припала на осінь 2025 року, коли кількість зафіксованих інцидентів різко зросла. Водночас у 2026 році інтенсивність кампанії помітно знизилася після того, як європейські військово-морські сили почали активніше затримувати судна російського “тіньового флоту” та посилили контроль над морськими маршрутами.

    Попри це, експерти попереджають, що проблема залишається актуальною. На їхню думку, Росія продемонструвала здатність використовувати недорогі цивільні технології для проведення складних розвідувальних операцій практично без ризику негайної відповіді. Саме тому країнам НАТО рекомендують переглянути існуючі підходи до протидії малорозмірним безпілотникам, посилити захист стратегічної інфраструктури та вдосконалити координацію між військовими й цивільними службами.

    Дослідники наголошують, що нинішня система безпеки Альянсу була створена для відбиття традиційних повітряних загроз, однак сучасні гібридні операції, у яких використовуються дешеві безпілотники, цивільні судна та приховані методи ведення розвідки, потребують зовсім інших підходів. Саме тому звіт IISS уже називають одним із найважливіших досліджень про нові форми російської гібридної війни проти Європи.

  • У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують масштабний витік даних із державних реєстрів, унаслідок якого зловмисники могли отримати доступ до понад 600 тисяч записів. Литовська влада підозрює, що за кібератакою можуть стояти російські спецслужби.

    Про інцидент повідомило видання Delfi.

    За попередніми даними, із баз Центру реєстрів були викрадені персональні дані громадян, зокрема імена, прізвища, особисті коди, інформація про нерухомість та право власності. У зоні ризику могли опинитися співробітники спецслужб, військові, дипломати, політики, а також мігранти та біженці, серед яких є громадяни Росії та Білорусі.

    Генеральна прокуратура Литви вже відкрила розслідування та кваліфікує інцидент як масштабну кібератаку.

    Депутат литовського парламенту Лаурінас Касчюнас заявив, що до злому майже напевно причетне російське ГРУ. За його словами, викрадені дані можуть використовуватися для стеження, тиску, шантажу та інших гібридних операцій.

    Витік стався через облікові записи Департаменту міграції при Міністерстві внутрішніх справ Литви. Це означає, що під загрозою опинилися люди, які зверталися по посвідку на проживання або притулок у Литві.

    У Центрі реєстрів повідомили, що контактні дані, банківські рахунки та платіжна інформація нібито не були скомпрометовані. Водночас підтверджено, що викрадено значний масив інформації з реєстру нерухомості.

    Після скандалу керівник Центру реєстрів Адріюс Юсас подав у відставку.

    Литовська прокуратура вже запровадила додаткові заходи кібербезпеки. Частину підозрілих облікових записів заблокували, а для інших користувачів ввели обов’язкове оновлення даних та посилення захисту доступу.

    Associated Press зазначає, що Литва вже тривалий час залишається однією з головних цілей російських гібридних операцій у Європі. Йдеться не лише про кібератаки, а й про інформаційні кампанії, диверсії та спроби дестабілізації ситуації в країні.

    У квітні литовська влада вже повідомляла про справу щодо підготовки двох політичних убивств у Вільнюсі, до якої, за версією слідства, могли бути причетні агенти російського ГРУ.

    На тлі повномасштабної війни Росії проти України країни Балтії дедалі частіше заявляють про посилення активності російських спецслужб та кібератак на державні установи, критичну інфраструктуру й урядові системи.

    Раніше також повідомлялося, що пов’язані з Росією хакерські групи атакували електронну пошту посадовців і військових структур у кількох країнах НАТО, зокрема в Румунії, Болгарії та Греції.