Позначка: ГРУ

  • У столиці викрили агентурну групу ГРУ що готувала ліквідації військових

    У столиці викрили агентурну групу ГРУ що готувала ліквідації військових

    Служба безпеки України спільно з Національною поліцією запобігли серії замовних убивств у Києві. У результаті багатоетапної спецоперації правоохоронці викрили та нейтралізували оперативно-бойову групу російської воєнної розвідки, яка готувала ліквідацію українських військових і громадських діячів.

    За даними контррозвідки, всіх учасників ворожого осередку затримали під час підготовки замаху на командира одного з добровольчих формувань територіальної громади столиці. Зловмисники планували вбивство із застосуванням вогнепальної зброї поблизу місця його служби.

    Слідство встановило, що перелік потенційних цілей був значно ширшим. Йшлося про командирів підрозділів Національної гвардії, Головного управління розвідки та Сил спеціальних операцій Збройних сил України. Для здійснення атак фігуранти планували використовувати саморобні вибухові пристрої, які мали встановлювати під автомобілі українських військових.

    До складу групи входили кілька осіб із різним функціоналом. Основними виконавцями були раніше судимий за розбій чоловік, завербований російською стороною, та його спільниця, яка прибула із Запоріжжя. Також серед фігурантів — директор приватної охоронної компанії, який надав транспорт для втечі, та правоохоронець із Дніпропетровської області, який використовував доступ до відомчих баз даних для збору інформації.

    Координацію діяльності осередку здійснював співробітник російського центру спеціального призначення, пов’язаного з силами спецоперацій воєнної розвідки. Його особу вже встановлено українськими спецслужбами. Для вербування виконавців було залучено жінку з Херсона, яка після деокупації міста виїхала до Росії.

    Під час обшуків у підозрюваних вилучили зброю, мобільні телефони, змінні SIM-картки та інші докази причетності до діяльності на користь російських спецслужб.

    Затриманим повідомлено про підозру за кількома статтями Кримінального кодексу України, зокрема державна зрада, замах на умисне вбивство та несанкціоноване втручання в інформаційні системи. Їм загрожує від десяти років позбавлення волі до довічного ув’язнення з конфіскацією майна.

    Дії координатора з боку Росії та його спільників кваліфіковані також як замах на диверсію та організацію умисних убивств.

    Операцію проводили співробітники СБУ у Києві та Київській області разом із Департаментом внутрішньої безпеки Національної поліції під процесуальним керівництвом прокуратури.

  • СБУ затримала шпигунів ГРУ, що готували захоплення Одеси

    СБУ затримала шпигунів ГРУ, що готували захоплення Одеси

    Служба безпеки України (СБУ) спільно з Державним бюро розслідувань (ДБР) провела успішну спецоперацію в Одесі, в результаті якої було затримано керівника оперативно-бойової групи російської воєнної розвідки (ГРУ) та його помічника. Операція відбулася на тлі підготовки до силового захоплення державних установ на Одещині, яке планували російські спецслужби.

    У затриманих виявлено понад 70 одиниць вогнепальної зброї, боєприпаси, а також тактичне спорядження, включаючи бронежилети і шоломи. За інформацією СБУ, група була активована влітку 2024 року після невдач окупантів на фронті, отримавши нові таємні завдання.

    Група, яку очолював 49-річний мешканець тимчасово окупованого Криму, формувалася під виглядом громадських організацій, займаючись питаннями військової історії, екології та юриспруденції. Проте, насправді, фігуранти створили підпільні загони, включаючи снайперів та штурмову групу. У разі захоплення Одеси учасникам обіцяли “посади” в окупаційній адміністрації.

    Загалом, до складу ворожого осередку увійшло понад два десятки осіб, які діяли за принципами військової ієрархії. Наразі всі затримані перебувають під слідством, і проводяться заходи щодо їхньої відповідальності за злочини проти України.

    Під час обшуків у фігурантів вилучено інструкції з підривної діяльності, холодну зброю, а також комп’ютерну техніку із доказами злочинів. Затриманим повідомлено про підозру за кількома статтями Кримінального кодексу України, що передбачає до 10 років позбавлення волі з конфіскацією майна.

  • Успішні удари дронів СБУ по російських військових об’єктах: арсенал і аеродром під ударом

    Успішні удари дронів СБУ по російських військових об’єктах: арсенал і аеродром під ударом

    В ніч на 21 вересня безпілотники Служби безпеки України (СБУ) здійснили вдалу операцію, уразивши важливі військові об’єкти Росії. Враження арсеналу міноборони у Тверській області та аеродрому в Калузькій області стали значними досягненнями для українських сил.

    Вночі дрони Служби безпеки України уразили 23-й арсенал головного артилерійського управління міноборони рф біля н.п. октябрський тверської області, де зберігалося артилерійське та ракетне озброєння для оперативно-тактичних ракетних комплексів “Іскандер” та тактичних ракетних комплексів “Точка-У”, а також уразили інфраструктуру військового аеродрому Шайковка в калузькій області.

    Цієї ночі дрони СБУ організували “бавовну” на 23-му арсеналі головного артилерійського управління міноборони рф біля н.п. октябрський тверської області. Там зберігалося артилерійське та ракетне озброєння для оперативно-тактичних ракетних комплексів “Іскандер” та тактичних ракетних комплексів “Точка-У”. Після прильотів дронів на складі розпочалася детонація, фіксується п’ять осередків пожеж

    – розповіло джерело.

    Також дрони СБУ уразили інфраструктуру військового аеродрому Шайковка (калузька область), де дислокуються літаки стратегічної авіації ТУ-22М, які регулярно обстрілюють Україну.

    “СБУ разом з усіма Силами оборони України системно зменшує ракетно-артилерійський потенціал ворога. Цього тижня ми вже висадили в повітря великий арсенал в торопці тверської області. Сьогодні прийшла черга наступного за розмірами складу – одного із важливих логістичних пунктів ворога, де зберігалися боєприпаси для ударів по Україні. Сезон “падіння уламків” – в самому розпалі”, – додало джерело.

    Сили оборони України уразили два військових арсенали збройних сил рф – у Краснодарському краї та у Тверській області.

  • “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Ми, хакери “Солнцепек”, беремо на себе повну відповідальність за кібератаку на “Київстар”. Ми знищили 10 тисяч комп’ютерів, понад 4 тисячі серверів, усі системи хмарного зберігання даних та резервного копіювання”, – таку заяву розмістило угрупування на своєму телеграм-каналі.

    Російські хакери пояснили, що атакували “Київстар”, оскільки “компанія забезпечує зв’язком ЗСУ, а також державні органи і силові структури України”.

    Вони також пригрозили кібератаками іншим компаніям, які допомагають українській армії.

    Раніше за напад на “Київстар” взяли відповідальність інші російські хакери з угруповання KILLNET. 12 грудня вони заявили про це у своєму телеграмі, однак жодних доказів не надали.

    12 грудня Служба безпека України як одну з версій атаки назвали російський слід. Там відкрили провадження одразу за вісьмома статтями Кримінального кодексу України, зокрема несанкціоноване втручання в роботу інформаційних систем, державна зрада, диверсія та ведення агресивної війни.

    13 грудня у спецслужбі уточнили свою позицію.

    “Відповідальність за атаку вже взяло на себе одне з російських псевдохакерських угруповань. Воно є хакерським підрозділом головного управління генштабу збройних сил РФ (більш відомого як ГРУ), яке таким чином публічно легалізує результати своєї злочинної діяльності”, – йдеться у заяві СБУ.

    Співрозмовник ВВС у спецслужбі уточнив, що йдеться саме про “Солнцепек”.

    “СБУ продовжує документувати кібератаку РФ по цивільній інфраструктурі України як черговий воєнний злочин росіян”, – заявили в СБУ.

    Ввечері 12 грудня “Київстар” повідомив, що сподівається відновити свої сервіси 13 грудня. Проте директор компанії у розмові з журналістами припустив, що відновлення зв’язку може забрати більше часу.

    При цьому абоненти домашнього інтернету “Київстар” вже повідомляють про відновлення сервісу.

    Офіційно влада Росії не коментувала атаку на “Київстар”.

    “Солнцепек”

    “Київстар” – можливо, не перший об’єкт нападу російських хакерів “Солнцепека”.

    Навесні цього року угруповання активно публікувало інформацію про завдання шкоди різним українським структурам, серед яких – сайти “Суспільного”, “24 Каналу”, українські провайдери, міністерство інфраструктури та Південний гірничо-збагачувальний комбінат.

    Спеціалізоване IT-видання DEV.UA писало, що “Солнцепек” може курувати Головне розвідувальне управління Росії.

    Діяльність угрупування також пов’язують з підтримуваною Кремлем хакерською групою Sandwоrm, вказувало видання із посиланням на свої джерела у Держспецзв’язку.

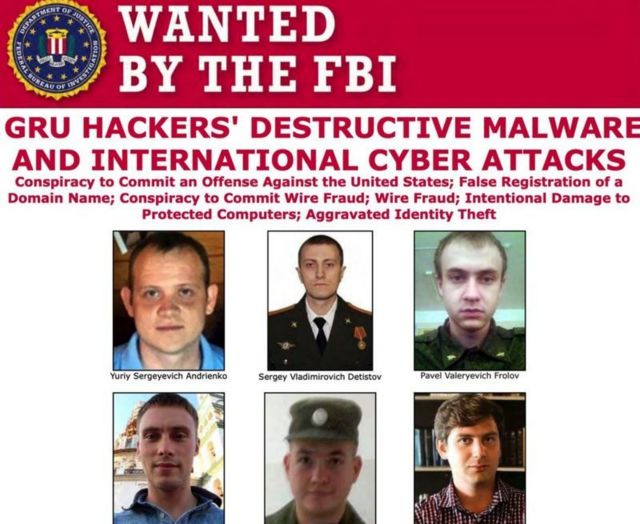
    “Sandworm – це елітний підрозділ російських хакерів, який працює на Кремль. Саме воно поширювало вірус NotPetya, що знищував дані на комп’ютерах комерційних та урядових структур у всьому світі, завдаючи лише однією диверсією збитків на 10 млрд доларів”, – зазначає DEV.UA і додає, що Sandworm підпорядковується Головному розвідувальному управлінню Росії.

    Сполучені Штати оприлюднили плакат з іменами кількох людей, які, на їхню думку, є частиною хакерської групи Sandworm і яких розшукує ФБР

    Що відомо про атаку на “Київстар” і коли буде зв’язок

    Зранку 12 грудня в роботі одного з найбільших мобільних операторів України -“Київстару” – стався технічний збій.

    Згодом у компанії підтвердили, що стали жертвою “потужної хакерської атаки”.

    Генеральний директор компанії Олександр Комаров заявив, що зруйнована частина віртуальної ІТ-інфраструктури.

    Збій вплинув на зв’язок, інтернет, роботу банківських терміналів та автоматичні системи в деяких регіонах, наприклад, оповіщення чи вимкнення вуличного світла вранці.

    Компанія залучила правоохоронців та спеціальні служби для фіксації наслідків втручання в роботу.

    За словами Комарова, персональні дані абонентів не скомпрометовані, фахівці працюють над усуненням несправностей.

    “Ми не бачили ніякої атипічної поведінки трафіку. Наша базова версія, що ціль – руйнування інфраструктури, покласти критичну інфраструктуру країни. Можливо, для того, щоб спаплюжити візит президента в США, додати щось до енергетичних блекаутів, впливати на моральний дух українців через інші важелі”, – розповів Комаров в інтерв’ю Forbes.UA.

    Він також не назвав точних термінів повного відновлення інфраструктури після атаки російських хакерів, хоча пресслужба компанії обіцяла подолання проблем вже 13 грудня.

    “Це найважче питання сьогодні, тому що я не хочу цим спекулювати. У нас є декілька сценаріїв”.

    За попередніми розрахунками, 13 грудня планується відновити фіксований інтернет для домогосподарств, а також розпочати запуск мобільного зв’язку та інтернету.

    “Базовий сценарій – я сподіваюся, що ми завтра (13 грудня) почнемо відновлювати цей сервіс. Але є дуже великий рівень невизначеності. Ви відновлюєте працездатність якоїсь системи, і у вас починають вилазити нові проблеми”, – заявив директор.

    Держспецзв’язку також 13 грудня уточнило, чому не працює внутрішній роумінг між операторами мобільного зв’язку.

    “Для уникнення перевантаження мереж інших операторів, за запитом СБУ, Національний центр оперативно-технічного управління мережами телекомунікацій видав розпорядження про тимчасове блокування послуги національного роумінгу для абонентів “Київстар”, – заявили у відомстві.

    Тому перемкнутись на мережу інших операторів клієнти “Київстару” наразі не можуть.

    Кіберфахівці Служби безпеки України та спеціалісти “Київстару” у взаємодії з іншими державними органами продовжують відновлювати мережу після вчорашньої хакерської атаки.