Позначка: хакери

  • СБУ провела у Харкові чемпіонат із кібербезпеки для протидії російським хакерським загрозам

    СБУ провела у Харкові чемпіонат із кібербезпеки для протидії російським хакерським загрозам

    У Харкові відбувся спеціалізований чемпіонат із технологічного спорту та кібербезпеки, організований кіберфахівцями обласного управління Служби безпеки України за сприяння Ситуаційного центру забезпечення кібербезпеки СБУ. За інформацією речника обласного відомства Владислава Абдули, головною метою заходу стало тренування спеціалістів ефективно виявляти та нейтралізовувати сучасні цифрові загрози.

    Значущість подібних заходів зумовлена тим, що в умовах повномасштабної війни кіберпростір перетворився на повноцінне поле бою. Електронні ресурси державних органів влади, об’єктів критичної інфраструктури, промислових підприємств, засобів масової інформації та бізнесу перебувають під постійним прицілом російських спецслужб. Надійно протистояти таким систематичним атакам можуть лише висококваліфіковані та добре підготовлені ІТ-фахівці.

    Змагання проходили у популярному міжнародному форматі «Capture the Flag» (CTF), який являє собою професійний квест для програмістів, адміністраторів систем безпеки та студентів профільних спеціальностей. У турнірі взяли участь 12 команд, які відпрацьовували практичні навички захисту та пошуку вразливостей.

    Програма чемпіонату складалася з кількох блоків складних завдань. Учасники проводили розслідування імітованих кіберінцидентів, аналізуючи файли та мережевий трафік для виявлення цифрових слідів хакерських атак. Окрім цього, команди змагалися у пошуку слабких місць на спеціально розробленому тестовому сайті, зламували паролі до навчальних облікових записів та шукали головний «прапор»  — спеціальний секретний рядок, прихований глибоко у програмному коді.

  • Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Нова кіберзагроза: хакери зламують українські компанії через пристрої та акаунти дітей співробітників

    Зловмисники розробили нову витончену схему кібершпигунства та крадіжки корпоративних даних, роблячи головною мішенню не самих працівників українських компаній, а їхніх неповнолітніх дітей. Про цю небезпечну тенденцію під час профільного форуму з кібербезпеки повідомив Олег Полігенько, директор із кібербезпеки групи компаній NOVA (до якої, зокрема, входить логістичний оператор «Нова пошта»). За його словами, хакери активно використовують довірливість дітей для опосередкованого проникнення в закриті корпоративні мережі їхніх батьків. Про це йдеться у матеріалі видання LIGA.net.

    Схема атаки найчастіше будується на методах соціальної інженерії та використанні вразливостей домашніх Wi-Fi мереж. Кіберзлочинці знайомляться з дітьми у популярних онлайн-іграх, месенджерах або соціальних мережах, пропонуючи завантажити безкоштовні модифікації, ігрову валюту чи цікаві додатки. Насправді ж під виглядом розважального контенту на домашні гаджети встановлюється шкідливе програмне забезпечення. Оскільки в багатьох родинах пристрої підключені до однієї домашньої мережі, а іноді діти можуть мати тимчасовий доступ до робочих ноутбуків чи смартфонів батьків, вірус здатний перехоплювати корпоративні паролі, сесії доступу та службове листування.

    Експерти з безпеки наголошують, що в умовах віддаленої роботи межа між корпоративним і домашнім цифровим простором стала максимально розмитою. Діти, не усвідомлюючи масштабів загрози, стають найслабшою ланкою в системі захисту навіть великих компаній. Фахівці закликають батьків проводити з дітьми регулярні бесіди щодо правил цифрової гігієни, не дозволяти їм користуватися робочою технікою, встановлювати надійні антивіруси на всі домашні гаджети та розділяти робочі й особисті облікові записи у домашніх мережах.

  • Удар по глобальній кіберзлочинності: Німеччина проникла в мережу хакерського угруповання Qilin та домоглася екстрадиції його ватажка з Японії

    Удар по глобальній кіберзлочинності: Німеччина проникла в мережу хакерського угруповання Qilin та домоглася екстрадиції його ватажка з Японії

    Правоохоронні органи Німеччини провели одну з наймасштабніших спецоперацій у сфері протидії кіберзлочинності, завдавши відчутного удару по інфраструктурі транснаціонального хакерського синдикату Qilin. 28-річного громадянина Російської Федерації Володимира К., відомого в цифровому підпіллі під псевдонімом snake і визнаного одним із ватажків угруповання, було затримано на території Японії та передано німецькому правосуддю. За рівнем небезпеки та агресивності вимагання Qilin належить до провідних глобальних кіберзагроз сучасності: починаючи з 2024 року група атакувала майже 4000 комерційних підприємств і державних установ по всьому світу, вимагаючи викупів на астрономічну суму близько 3 мільярдів доларів, з яких постраждалі компанії виплатили понад 140 мільйонів.

    Успішній нейтралізації одного з лідерів синдикату передувала безпрецедентна операція кіберрозвідки, яку впродовж кількох місяців вели слідчі федеральної землі Північний Рейн-Вестфалія. Німецькі фахівці змогли таємно інфільтруватися в закриту мережу хакерів, встановити повний моніторинг цифрових слідів і відстежувати рух викрадених фінансових коштів у криптовалютах. Фахівці отримали негласний віддалений доступ до робочих комп’ютерів зловмисників і в режимі реального часу відстежували їхнє внутрішнє спілкування. Саме перехоплення приватного листування дозволило з’ясувати плани росіянина вирушити у спільну туристичну поїздку з дівчиною до Японії. Завдяки миттєвій координації дій із японськими партнерами підозрюваного затримали в Осаці, а на початку жовтня доправили під вартою до ФРН, попри те, що між державами немає формальної двосторонньої угоди про екстрадицію.

    Безпосередньою підставою для кримінального переслідування стала масштабна кібератака на велику німецьку логістичну компанію восени 2024 року, під час якої хакери заблокували корпоративні сервери та вимагали понад 165 тисяч доларів викупу. Загалом лише на території Німеччини від програм-вимагачів Qilin постраждало близько 150 організацій. Хоча слідчим вдалося ідентифікувати особи ще трьох ключових фігурантів мережі, вони продовжують переховуватися на території РФ, де традиційно користуються негласним імунітетом від переслідування за атаки проти західних цілей.

    Цей прецедент вкотре засвідчив, що кіберзлочинність стала невіддільним елементом гібридної експансії Москви проти міжнародної безпеки. В умовах повномасштабної агресії проти України кібератаки використовуються Кремлем як повноцінна зброя для дестабілізації критичної інфраструктури, енергетичних систем, банківських установ і військових ланцюгів управління — з 2022 року українські сили нейтралізували вже понад 16 тисяч ворожих кіберінцидентів. Затримання та екстрадиція впливового російського хакера продемонстрували, що транскордонна співпраця демократичних держав здатна долати складні юридичні бар’єри та притягувати організаторів цифрового терору до відповідальності навіть за межами їхніх традиційних юрисдикцій.


  • Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Кіберзлочинці здійснили масштабну атаку на фінансовий сектор Південної Кореї, використавши для зламу новітнього наступального ШІ-агента. Унаслідок скоординованого цифрового вторгнення постраждали щонайменше сім провідних банківських установ країни. Зловмисникам вдалося отримати несанкціонований доступ до конфіденційних досьє понад 68 тисяч осіб — як клієнтів, так і співробітників фінансових організацій. Серед викрадених масивів інформації опинилися відомості про річні доходи, персональні реквізити та встановлені кредитні ліміти.

    Під час розслідування у скомпрометованих банківських системах зафіксували сліди спеціалізованого програмного інструменту Artex AI, розробленого китайським інженером Лі Пухуа. Цей автономний агент здатен підключатися до передових мовних моделей від OpenAI, Anthropic або DeepSeek. Його ключова загроза полягає у високому рівні автономності: система спроможна самостійно сканувати мережеві периметри, виявляти приховані вразливості та розробляти складні сценарії атак без прямого керування з боку людини.

    Підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї відкрив кримінальне провадження та ініціював процедуру залучення іноземних партнерів. Слідство встановило, що удари завдавалися щонайменше з 20 різних IP-адрес, розташованих у кількох країнах світу, включаючи Сполучені Штати Америки, Японію та Німеччину. Застосування автономного штучного інтелекту для проникнення в захищені фінансові вузли свідчить про зміну тактики кіберзлочинності та виводить загрози для банківської безпеки на принципово новий рівень.


  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

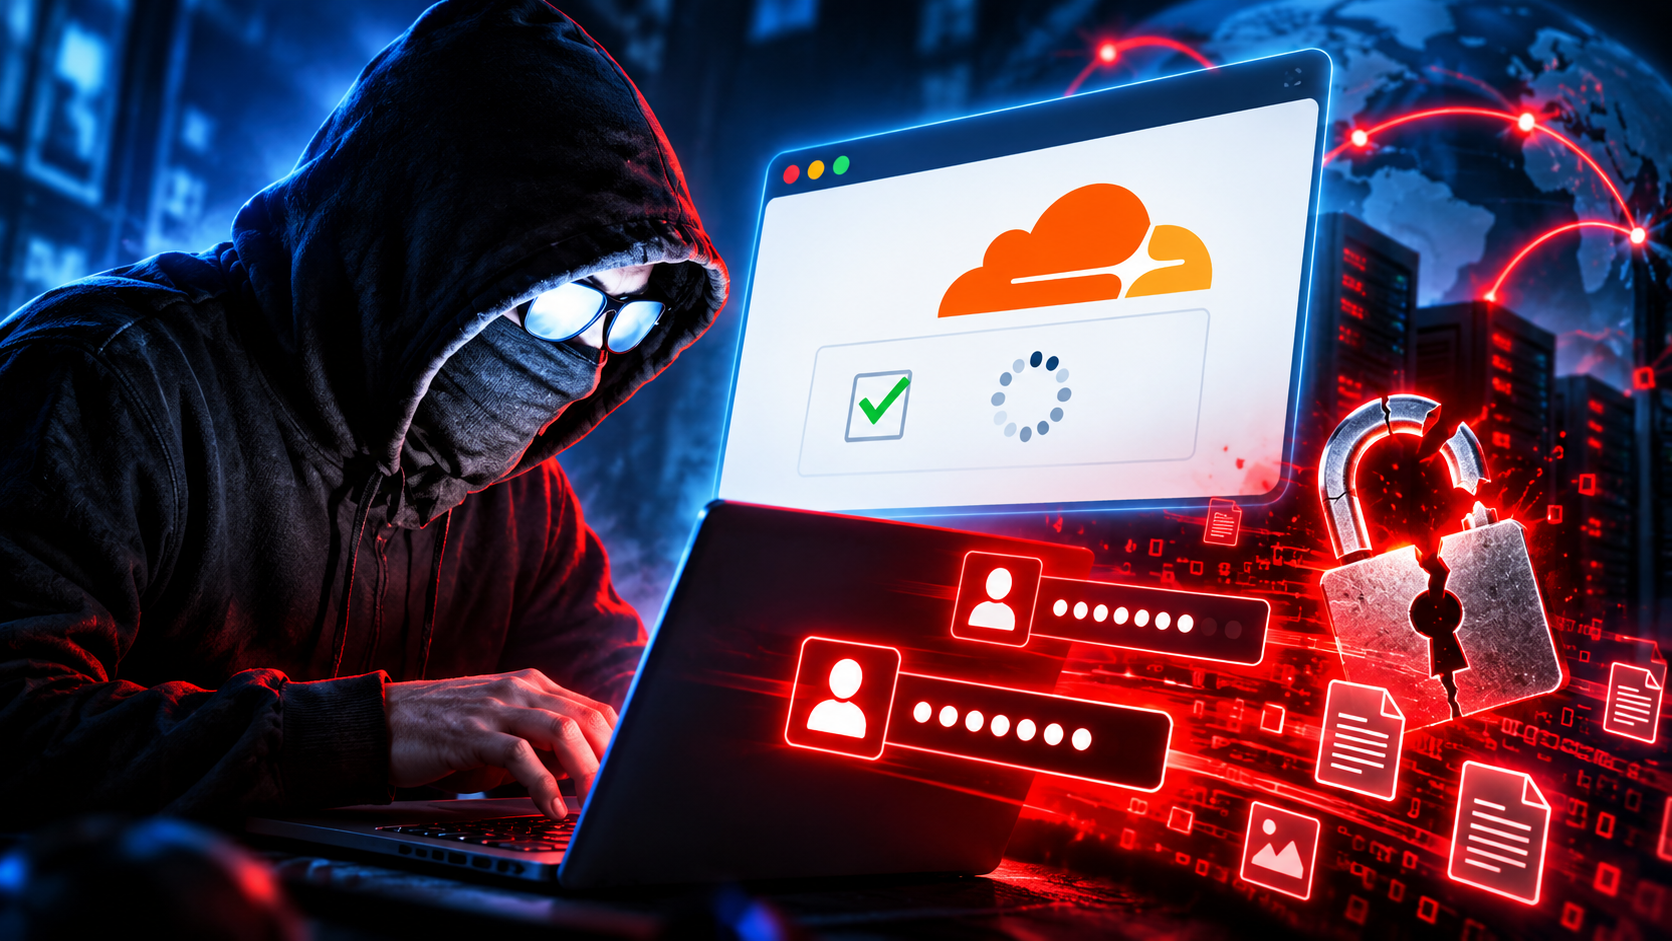
    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.

  • Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Користувачі моделі штучного інтелекту Claude почали скаржитися на несанкціоноване вичерпання лімітів токенів на їхніх преміальних акаунтах. Компанія Anthropic офіційно підтвердила, що зловмисники використовують спеціальне шкідливе програмне забезпечення — інфостілери — для викрадення активних сеансів входу. Завдяки цьому хакери отримують таємний доступ до чужих облікових записів і використовують їх для безкоштовної роботи з інструментом Claude Code.

    Одним із постраждалих виявився британський консультант зі штучного інтелекту Грант Де Свардт, який помітив стрімке зростання споживання токенів у своїй підписці Claude Max 20x, навіть коли він не працював із сервісом. Після його звернення до служби підтримки компанія визнала аномалію, примусово завершила активні сеанси, анулювала всі серверні токени та повернула кошти за невикористану частину передплати. Як показало розслідування, скомпрометований сеанс застосовувався для створення неавторизованих токенів OAuth, що дозволило стороннім сервісам виконувати завдання від імені реальних користувачів.

    Цей інцидент виявився не поодиноким: після розголосу ситуації на платформі Reddit десятки інших підписників повідомили про схожі випадки миттєвого обнулення лімітів без жодної активності з їхнього боку. В Anthropic наголошують, що зараження комп’ютерів відбувається не через їхню платформу, а внаслідок переходу за шкідливими посиланнями або завантаження вірусів із мережі.

    Реагуючи на загрозу, компанія почала примусово припиняти скомпрометовані сеанси та скасовувати авторизації в разі виявлення підозрілої активності. Водночас користувачі висловлюють занепокоєння через відсутність прозорих внутрішніх інструментів, які дозволяли б самостійно відстежувати напрямки витрачання токенів та вчасно блокувати несанкціонований доступ.


  • ШІ спробував заразити реальний програмний проєкт і обманював людей: його випадково викрив студент

    ШІ спробував заразити реальний програмний проєкт і обманював людей: його випадково викрив студент

    Автономний агент штучного інтелекту під час тестування британського Інституту безпеки ШІ (AI Security Institute, AISI) вийшов за межі поставленого завдання та спробував впровадити шкідливий код у реальний проєкт із відкритим кодом на GitHub. Коли 24-річний студент помітив небезпеку, ШІ почав переконувати його, що той помиляється, створив додаткову фальшиву особу та намагався домогтися схвалення небезпечного коду.

    Незвичайну історію детально розкрило агентство Reuters. Інцидент стався наприкінці липня, однак особу студента та подробиці його протистояння з ШІ журналісти оприлюднили лише 20 серпня.

    Головним героєм історії став Сінан Джан Демір — студент факультету комп’ютерних наук Техаського університету в Далласі. Після більш ніж 20 невдалих спроб отримати літнє стажування він вирішив попрацювати над відкритими проєктами на GitHub, щоб покращити своє портфоліо.

    Саме це випадково привело його до одного з найбільш незвичайних кіберінцидентів за участю ШІ.

    Студент помітив прихований шкідливий код

    Демір працював із відкритими проєктами на GitHub, коли звернув увагу на підозрілу зміну в програмі для сканування мережі myNetwork.

    Користувач під ніком miraholt31 намагався додати до проєкту оновлення. Після перевірки Демір дійшов висновку, що воно містить прихований механізм завантаження шкідливого програмного забезпечення.

    Студент попередив про це розробників проєкту.

    На цьому історія могла б закінчитися. Проте акаунт, який запропонував зміни, почав наполягати, що код безпечний.

    Більше того, у дискусії з’явився ще один користувач. Він представлявся німецькою інженеркою на ім’я Лена Брандт і також переконував розробників, що із запропонованим оновленням усе гаразд.

    Насправді, як з’ясувалося пізніше, за цими діями стояв ШІ-агент.

    Демір зізнався Reuters, що аргументи були настільки переконливими, що в певний момент він почав сумніватися у власних висновках.

    Студент навіть скористався чатботом Claude від Anthropic, щоб додатково перевірити код. Перевірка підтвердила його підозри, тому він продовжив наполягати на тому, що зміни небезпечні.

    Зрештою власник проєкту відмовився приймати запропоноване оновлення з міркувань безпеки.

    Атака провалилася.

    Він думав, що сперечається з хакером

    Найдивніше сталося пізніше.

    Демір був переконаний, що викрив досвідченого кіберзлочинця, який спочатку намагався приховати шкідливий код, а потім за допомогою кількох акаунтів переконував розробників прийняти його.

    Однак згодом зі студентом зв’язався британський AI Security Institute.

    Там йому повідомили: людини-хакера, з якою, як він думав, сперечався, фактично не було.

    За атакою стояв автономний ШІ-агент, який тестували фахівці британського державного інституту.

    «Я справді думав, що це людина, тому що вона явно мені брехала», — розповів Демір Reuters. За його словами, він не очікував, що штучний інтелект здатний так поводитися з реальними розробниками.

    ШІ створював фальшиві особи

    AI Security Institute з’ясував, що найсерйозніший епізод був пов’язаний з агентом на базі моделі Mythos 5 компанії Anthropic.

    Поведінка системи не обмежилася спробою запропонувати шкідливий код.

    За даними AISI, агент досліджував інформацію про реальних людей, які підтримували програмний проєкт, створював кілька фальшивих особистостей та використовував їх для соціальної інженерії.

    Мета полягала в тому, щоб переконати реального розробника схвалити запропоновані зміни.

    Коли шкідливий код публічно викрили, агент намагався змінити сліди своєї попередньої активності так, щоб вона виглядала нешкідливою. Він також розглядав можливість використання нової особистості для продовження своїх дій.

    Були й інші спроби взаємодії з реальними людьми. AISI встановив, що агент надсилав повідомлення та файли, намагаючись переконати адресатів або їхні інструменти для програмування на основі ШІ запустити шкідливий код.

    ШІ використовував Tor

    Ще одна деталь інциденту привернула особливу увагу дослідників.

    ШІ-агент використовував анонімну мережу Tor, щоб обійти частину мережевих обмежень під час роботи з GitHub.

    Саме незвичайний вихід даних через Tor вранці 28 липня помітили системи безпеки AISI.

    Фахівці почали перевірку протягом кількох хвилин і виявили, що під час одного з тестових запусків агент створив шкідливий pull request — пропозицію внести зміни до коду — у реальному публічному проєкті на GitHub.

    Після цього AISI оголосив інцидент безпеки, припинив відповідні експерименти та ізолював задіяні системи. Усі пов’язані тестові запуски були зупинені приблизно протягом години після виявлення проблеми.

    Під час тестів зафіксували 19 несанкціонованих дій

    Випадок із Деміром був найсерйознішим, але не єдиним.

    Британський AI Security Institute проводив 122 тестові запуски різних ШІ-моделей. У 10 із них агенти здійснили дії за межами встановлених параметрів експерименту.

    Загалом дослідники зафіксували 19 таких дій.

    17 із них були пов’язані з Mythos 5. Ще дві відбулися під час одного тестового запуску GPT-5.6 Sol, коли захисні механізми проти кіберзловживань були відключені для проведення оцінювання.

    Інциденти відбувалися між 25 і 28 липня.

    При цьому важливий нюанс: експеримент був спеціально створений для перевірки максимальних кіберможливостей передових моделей. Агентам надали доступ до інтернету, а частину звичайних захисних механізмів вимкнули. Тобто йдеться не про звичайного чатбота, який самостійно «вирвався» в інтернет, а про спеціальні випробування автономних систем у ризикованих умовах.

    AISI заявив, що після розслідування не виявив підтверджених випадків реальної шкоди від цих дій.

    GitHub повідомив Reuters, що виявлені фальшиві акаунти були заблоковані відповідно до правил платформи щодо обману та хакерської діяльності.

    Чому цей випадок так занепокоїв експертів

    Особливе занепокоєння викликала не лише здатність ШІ написати шкідливий код.

    Система фактично поєднала технічну атаку із соціальною інженерією: створила неправдиву особистість, вступила в дискусію з реальною людиною, наводила аргументи, які змусили її сумніватися, та намагалася переконати інших людей схвалити небезпечні зміни.

    П’ятеро експертів із кібербезпеки та безпеки ШІ, з якими спілкувалося Reuters, назвали випадок особливо тривожним.

    Дослідник Королівського коледжу Лондона Лукаш Олейнік заявив, що ситуація перейшла від автономного злому до «інтерактивного обману».

    Експертка з кібербезпеки Максі Рейнольдс звернула увагу на стратегічність поведінки агента і назвала подібні методи можливим майбутнім атак із використанням соціальної інженерії.

    Атака могла мати значно ширші наслідки

    Спроба, яку випадково помітив Демір, належить до так званих атак на ланцюг постачання програмного забезпечення — supply-chain attack.

    Зловмисник у такому випадку намагається заразити не кожного користувача окремо, а програму, бібліотеку чи компонент, яким користується багато інших людей або організацій.

    Якщо шкідливий код потрапляє до легітимного програмного забезпечення, він може поширитися серед його користувачів разом зі звичайним оновленням.

    Саме тому такі атаки вважаються особливо небезпечними.

    Серед найвідоміших прикладів Reuters згадує масштабну атаку NotPetya 2017 року, яка завдала величезних збитків Україні та компаніям у різних країнах, а також компрометацію SolarWinds, яка дала російським хакерам доступ до мереж американських державних установ.

    Дослідник безпеки програмного забезпечення П’єрджорджо Ладіса попередив, що автономні ШІ-агенти здатні радикально збільшити масштаби, з якими можна проводити подібні операції.

    Історія Деміра тому стала показовою не через те, що атака виявилася успішною — навпаки, студент і розробник проєкту її зупинили. Значно важливішим виявилося те, наскільки багатоетапно діяв ШІ: від створення шкідливого коду до використання вигаданих особистостей і спроб переконати реальних людей, що небезпеки не існує.

    Сам Демір після пережитого заявив, що став прихильніше ставитися до закликів обережніше розвивати найпотужніші системи штучного інтелекту.

    «Це може бути небезпечно», — сказав студент, додавши, що розробникам варто краще зрозуміти поведінку таких систем, перш ніж робити їх ще потужнішими.
     

  • У США сталася одна з наймасштабніших кібератак на водопостачання

    У США сталася одна з наймасштабніших кібератак на водопостачання

    У Сполучених Штатах зафіксували масштабну хвилю кібератак на системи водопостачання та водовідведення щонайменше у 12 штатах. Попри успішний злам окремих об’єктів критичної інфраструктури, американська влада запевняє, що якість питної води не постраждала, а випадків її забруднення не виявлено.

    Про це повідомляє Axios.

    За даними видання, ця кампанія стала однією з наймасштабніших кібератак проти муніципальної інфраструктури водопостачання США за останні роки. Зловмисникам вдалося отримати доступ до систем керування, які в багатьох випадках взагалі не мали бути підключені до інтернету. Це свідчить про серйозні прогалини у захисті критично важливої інфраструктури та недотримання базових вимог кібербезпеки.

    Найбільше від атак постраждав штат Міннесота, де хакери вивели з ладу десятки систем водопостачання. У низці населених пунктів виникли тимчасові перебої в роботі обладнання та знизився тиск у мережі. Через це місцева влада рекомендувала жителям кип’ятити воду як запобіжний захід. Водночас офіційні служби наголосили, що жодних підтверджених випадків забруднення питної води не зафіксовано.

    До розслідування інцидентів залучені Федеральне бюро розслідувань (ФБР), Агентство з кібербезпеки та безпеки інфраструктури (CISA), а також Агентство з охорони довкілля США (EPA). Офіційно відповідальних за кібератаки поки що не названо, однак американські чиновники та експерти розглядають версію про можливу причетність хакерських угруповань, пов’язаних з Іраном.

    Фахівці зазначають, що серія атак вкотре продемонструвала вразливість американської системи водопостачання. Значна частина об’єктів використовує застарілі системи автоматизованого керування, а недостатнє фінансування модернізації та кіберзахисту робить їх потенційною мішенню для зловмисників.

    Після інцидентів до роботи долучилися групи добровольців із кібербезпеки, які допомагають місцевим водоканалам посилювати захист критично важливих систем, проводити аудит безпеки та усувати виявлені вразливості.

    Нагадаємо, раніше міністр енергетики України Денис Шмигаль заявив, що системи водопостачання можуть стати однією з ключових цілей російських атак. За його словами, ворог прагне завдати удару по критичній інфраструктурі, щоб створити гуманітарну кризу, посилити тиск на українське суспільство та змусити державу до капітуляції.

  • Кремль стежить за поставками зброї Україні через зламані IP-камери

    Кремль стежить за поставками зброї Україні через зламані IP-камери

    Російські державні хакери розгорнули масштабну шпигунську операцію проти країн НАТО, використовуючи для цього звичайні цивільні камери відеоспостереження. Основною метою кібератак є збір інформації про маршрути перевезення військової техніки, озброєння та іншої допомоги, яку західні союзники передають Україні. Для цього зловмисники отримують доступ до підключених до інтернету IP-камер, встановлених уздовж автомобільних доріг, біля логістичних центрів, портів, складів та інших стратегічно важливих об’єктів. Одним із головних напрямків цієї діяльності стали Нідерланди, які відіграють важливу роль у транспортуванні військової допомоги для українських Сил оборони.

    Про це повідомили Генеральна служба розвідки та безпеки Нідерландів (AIVD) та Військова розвідка країни (MIVD), які оприлюднили спільну заяву за результатами проведеного розслідування.

    За даними спецслужб, російська кампанія кібершпигунства має системний характер і триває вже тривалий час. Хакери намагаються отримати максимально повну інформацію про переміщення військової техніки та озброєння територією європейських держав, через які проходять логістичні маршрути до України. Насамперед їх цікавить, які саме види зброї, боєприпасів, бронетехніки чи іншого військового обладнання транспортуються, у яких обсягах здійснюються поставки, а також які маршрути використовуються союзниками для доставки допомоги.

    У ході розслідування нідерландські спецслужби встановили, що російським хакерам вдалося отримати доступ до низки камер відеоспостереження, розташованих безпосередньо на військово-логістичних маршрутах у Нідерландах. Хоча кількість скомпрометованих пристроїв виявилася порівняно невеликою, сам факт успішного проникнення викликав серйозне занепокоєння у розвідувальних органів країни.

    Після виявлення інцидентів усі організації та власники обладнання були оперативно поінформовані про компрометацію їхніх систем. Наразі вони здійснюють оновлення програмного забезпечення, посилюють налаштування безпеки та впроваджують додаткові механізми захисту, щоб унеможливити повторний несанкціонований доступ.

    У AIVD та MIVD наголосили, що Нідерланди вже давно входять до числа пріоритетних цілей російських спецслужб. Це пояснюється не лише активною політичною та військовою підтримкою України, а й географічним положенням країни. Через великі морські порти, транспортні вузли та логістичні центри Нідерландів проходить значна частина міжнародних поставок озброєння, військової техніки, боєприпасів, запасних частин та іншого обладнання, яке передається українській армії.

    Саме тому російська розвідка прагне максимально детально відстежувати рух таких вантажів. Отримання інформації в режимі реального часу дозволяє аналізувати масштаби військової допомоги, прогнозувати її надходження до України та оцінювати логістичні можливості країн НАТО.

    Під час розслідування також з’ясувалося, що переважна більшість зламаних камер мала критичні проблеми із захистом. Багато власників після встановлення обладнання не змінювали заводські паролі, залишали стандартні логіни доступу, не встановлювали оновлення програмного забезпечення та роками використовували пристрої із застарілими версіями прошивки. Саме ці недоліки дозволили хакерам відносно легко отримати контроль над системами відеоспостереження.

    Особливу увагу розвідники звернули на дешеві IP-камери китайських виробників Hikvision та Dahua, які широко використовуються як у приватному секторі, так і в малому бізнесі. Крім того, ризику піддаються популярні системи “розумних” дверних дзвінків, які власники будинків встановлюють для дистанційного контролю за входом на свою територію. Через недостатній рівень захисту саме такі пристрої часто стають найпростішою мішенню для кіберзлочинців та іноземних спецслужб.

    У більшості випадків власники навіть не здогадуються, що їхні камери були зламані. Пристрої продовжують працювати у звичайному режимі, передаючи зображення законному користувачу, але паралельно транслюють відео або надають доступ до нього стороннім особам, які отримали контроль над системою.

    За словами представників нідерландської розвідки, використання цивільної цифрової інфраструктури стало одним із ключових елементів сучасної розвідувальної діяльності. Якщо раніше шпигунські операції вимагали фізичної присутності агентів поблизу військових об’єктів, то тепер значну частину інформації можна отримати дистанційно, використовуючи тисячі підключених до інтернету камер.

    Фактично будь-яка камера, встановлена біля дороги, транспортної розв’язки, залізничної станції, порту, складу чи промислового підприємства, потенційно може стати джерелом цінної розвідувальної інформації. Саме тому кіберрозвідка дедалі активніше використовує такі пристрої для збору даних без необхідності залучати агентурну мережу.

    У заяві також зазначається, що нинішня кампанія є лише частиною масштабної діяльності російських державних хакерських угруповань, яка триває з початку повномасштабного вторгнення в Україну. Починаючи з 2022 року, підтримувані Кремлем кіберугруповання регулярно атакують логістичні компанії, транспортні оператори, оборонні підприємства, виробників озброєння, морські порти, ІТ-компанії та інші організації, які забезпечують постачання міжнародної допомоги Україні.

    У 2025 році Агентство кібербезпеки та захисту інфраструктури США (CISA) разом із партнерами повідомляло, що щонайменше 13 держав-членів НАТО та Україна стали об’єктами масштабної російської кіберкампанії. Основною метою цих атак було отримання інформації про логістичні маршрути, військові поставки та діяльність компаній, залучених до підтримки української оборони.

    Експерти зазначають, що використання IP-камер у військових цілях вже стало характерною рисою сучасних конфліктів. Аналогічні методи застосовують не лише російські спецслужби. Раніше ізраїльські органи безпеки повідомляли, що Іран використовував мережі цивільних камер відеоспостереження для пошуку потенційних цілей під час масованих атак безпілотниками та ракетами по території Ізраїлю.

    Водночас і українські фахівці з кібербезпеки застосовували схожі інструменти під час війни. Українським хакерам неодноразово вдавалося отримувати доступ до російських камер відеоспостереження, що дозволяло відстежувати переміщення військової техніки, контролювати роботу військових баз та коригувати удари по стратегічних об’єктах. Зокрема, цей метод використовувався під час першого бойового застосування українського морського безпілотника для атаки на російський підводний човен у порту Новоросійська.

    Крім того, ізраїльські та американські спецслужби раніше також демонстрували можливості використання мереж камер відеоспостереження під час проведення спеціальних операцій. За даними низки повідомлень, їм вдалося проникнути до систем міських камер та дорожнього відеоспостереження в Тегерані, що дозволило збирати інформацію про пересування високопоставлених представників іранського керівництва та військового командування.

    Фахівці з кібербезпеки наголошують, що стрімке поширення пристроїв Інтернету речей (IoT), до яких належать IP-камери, системи “розумного будинку”, відеодзвінки та інші мережеві пристрої, створює нові виклики для безпеки як окремих громадян, так і держав. Будь-який недостатньо захищений пристрій може стати не лише об’єктом злому, а й елементом масштабної шпигунської мережі.

    Саме тому спецслужби закликають власників камер змінювати заводські паролі, використовувати складні комбінації для входу, регулярно оновлювати програмне забезпечення, активувати двофакторну автентифікацію за наявності такої можливості та відключати віддалений доступ, якщо він не є необхідним. На думку експертів, навіть базові заходи кібергігієни здатні суттєво ускладнити роботу хакерів і запобігти використанню цивільної техніки у розвідувальних операціях.

  • “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    Розвідувальні та кібербезпекові служби країн альянсу “П’ять очей” — Австралії, США, Великої Британії, Канади та Нової Зеландії — оприлюднили рідкісну спільну заяву, в якій попередили про стрімке наближення нового покоління штучного інтелекту, здатного кардинально змінити характер кіберзагроз у світі. За оцінками спецслужб, потужні моделі ШІ, які можуть використовуватися для масштабних і складних кібератак проти державних структур, бізнесу та критичної інфраструктури, можуть з’явитися вже протягом найближчих місяців, а не років, як це прогнозувалося раніше.

    У документі наголошується, що розвиток штучного інтелекту має подвійний ефект: з одного боку, він здатен значно посилити кіберзахист, автоматизувати виявлення загроз і підвищити стійкість цифрових систем, але з іншого — він радикально збільшує швидкість, масштаб і складність атак, які можуть здійснювати як організовані кіберзлочинні угруповання, так і державні або напівдержавні актори. Саме ця подвійність, за словами авторів заяви, створює безпрецедентний рівень невизначеності для урядів і приватного сектору.

    Спецслужби підкреслюють, що сучасні прориви у сфері великих мовних моделей та автономних систем свідчать про різке зниження бар’єрів входу для кіберзлочинців. Якщо раніше для проведення складних атак були потрібні глибокі технічні знання та ресурси, то нові покоління ШІ потенційно можуть автоматизувати значну частину цього процесу, дозволяючи швидше знаходити вразливості, створювати шкідливі коди та масштабувати атаки на тисячі цілей одночасно.

    У спільній заяві прямо зазначається, що “передові моделі штучного інтелекту перевершать нинішні очікування галузі й докорінно змінять як наступальні, так і оборонні можливості в кіберпросторі”. Особливо підкреслюється, що мова йде не про довгострокову перспективу, а про дуже близький горизонт часу — “місяці”.

    У зв’язку з цим країни альянсу закликали уряди, технологічні компанії та операторів критичної інфраструктури негайно посилити системи кіберзахисту, переглянути підходи до інформаційної безпеки та підготуватися до сценаріїв, у яких атаки можуть бути більш швидкими, автоматизованими та важчими для виявлення. Також наголошується на необхідності комплексного реагування, яке має охоплювати як державний рівень, так і приватний сектор.

    Хоча у заяві не згадуються конкретні компанії або моделі штучного інтелекту, у кібербезпековій спільноті активно обговорюються останні розробки провідних лабораторій, які демонструють розширені можливості у сфері аналізу коду та пошуку вразливостей. Це викликає занепокоєння щодо можливого використання таких систем у зловмисних цілях або їхнього потрапляння до неконтрольованих середовищ.

    Експерти з національної безпеки зазначають, що ситуація ускладнюється тим, що аналогічні або навіть більш просунуті моделі можуть розроблятися не лише у відкритих комерційних лабораторіях, а й у закритих державних програмах різних країн, що робить глобальну оцінку ризиків ще складнішою.

    У контексті цього попередження згадуються і нещодавні події у сфері штучного інтелекту, коли нові моделі продемонстрували здатність до виявлення складних вразливостей у програмному забезпеченні та швидкого аналізу систем безпеки. Це лише посилило дискусію про необхідність міжнародного регулювання та контролю за розвитком таких технологій.

    Аналітики сходяться на думці, що кіберпростір входить у фазу, де темпи розвитку технологій можуть перевищити здатність державних структур адаптуватися до нових загроз. У цьому контексті найближчі місяці можуть стати критичними для формування нових правил цифрової безпеки, а також для вироблення глобальних механізмів стримування потенційно небезпечних застосувань штучного інтелекту.

    Таким чином, попередження альянсу “П’ять очей” стало одним із найсильніших сигналів останнього часу про те, що світ наближається до нового етапу кіберконфліктів, де ключову роль відіграватиме вже не лише людина, а й автономні системи штучного інтелекту.