Позначка: хакери

  • Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

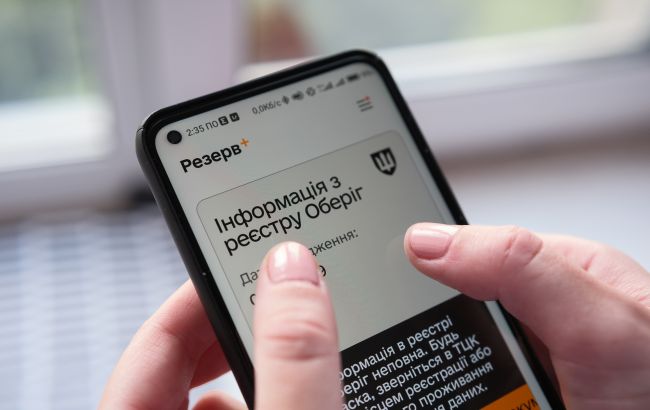
    Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.

    За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.

    Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.

    За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.

    Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.

    У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.

    Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.

    Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.
  • Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

    Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

  • У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують викрадення 600 тисяч записів із держреєстрів: під підозрою — російське ГРУ

    У Литві розслідують масштабний витік даних із державних реєстрів, унаслідок якого зловмисники могли отримати доступ до понад 600 тисяч записів. Литовська влада підозрює, що за кібератакою можуть стояти російські спецслужби.

    Про інцидент повідомило видання Delfi.

    За попередніми даними, із баз Центру реєстрів були викрадені персональні дані громадян, зокрема імена, прізвища, особисті коди, інформація про нерухомість та право власності. У зоні ризику могли опинитися співробітники спецслужб, військові, дипломати, політики, а також мігранти та біженці, серед яких є громадяни Росії та Білорусі.

    Генеральна прокуратура Литви вже відкрила розслідування та кваліфікує інцидент як масштабну кібератаку.

    Депутат литовського парламенту Лаурінас Касчюнас заявив, що до злому майже напевно причетне російське ГРУ. За його словами, викрадені дані можуть використовуватися для стеження, тиску, шантажу та інших гібридних операцій.

    Витік стався через облікові записи Департаменту міграції при Міністерстві внутрішніх справ Литви. Це означає, що під загрозою опинилися люди, які зверталися по посвідку на проживання або притулок у Литві.

    У Центрі реєстрів повідомили, що контактні дані, банківські рахунки та платіжна інформація нібито не були скомпрометовані. Водночас підтверджено, що викрадено значний масив інформації з реєстру нерухомості.

    Після скандалу керівник Центру реєстрів Адріюс Юсас подав у відставку.

    Литовська прокуратура вже запровадила додаткові заходи кібербезпеки. Частину підозрілих облікових записів заблокували, а для інших користувачів ввели обов’язкове оновлення даних та посилення захисту доступу.

    Associated Press зазначає, що Литва вже тривалий час залишається однією з головних цілей російських гібридних операцій у Європі. Йдеться не лише про кібератаки, а й про інформаційні кампанії, диверсії та спроби дестабілізації ситуації в країні.

    У квітні литовська влада вже повідомляла про справу щодо підготовки двох політичних убивств у Вільнюсі, до якої, за версією слідства, могли бути причетні агенти російського ГРУ.

    На тлі повномасштабної війни Росії проти України країни Балтії дедалі частіше заявляють про посилення активності російських спецслужб та кібератак на державні установи, критичну інфраструктуру й урядові системи.

    Раніше також повідомлялося, що пов’язані з Росією хакерські групи атакували електронну пошту посадовців і військових структур у кількох країнах НАТО, зокрема в Румунії, Болгарії та Греції.

  • Хакери зламали Foxconn: викрадені дані можуть зачепити Apple, Google і NVIDIA

    Хакери зламали Foxconn: викрадені дані можуть зачепити Apple, Google і NVIDIA

    Один із найбільших у світі контрактних виробників електроніки, тайванська компанія Foxconn, підтвердила факт масштабної кібератаки на частину своїх виробничих потужностей у Північній Америці. Інцидент, як повідомляє TechCrunch, вже спричинив втручання внутрішніх служб безпеки компанії та запуск масштабного розслідування, а також тимчасові перебої в роботі окремих підприємств.

    У Foxconn заявили, що постраждалі заводи поступово повертаються до нормального режиму роботи, однак компанія продовжує аналізувати можливі наслідки атаки для виробничих процесів і даних клієнтів. Водночас офіційно не уточнюється, які саме підприємства були атаковані, які системи зазнали компрометації та чи торкнулася атака критичної інфраструктури виробництва.

    Foxconn є ключовим партнером і підрядником для найбільших технологічних компаній світу, зокрема Apple, Google, NVIDIA, Intel та Dell. Саме тому інцидент уже привернув значну увагу у сфері глобальної кібербезпеки, оскільки навіть локальні збої на таких виробничих ланцюгах можуть впливати на постачання компонентів і готової продукції по всьому світу.

    Відповідальність за атаку взяло на себе хакерське угруповання Nitrogen, яке заявило, що змогло викрасти понад 11 мільйонів файлів із внутрішніх систем Foxconn. За їхніми твердженнями, серед отриманих даних є конфіденційна корпоративна інформація, що стосується як самої компанії, так і її великих клієнтів.

    Хакери оприлюднили частину нібито викрадених матеріалів, використовуючи їх як доказ успішного злому. Серед опублікованих файлів, за їх словами, є технічні документи, схеми продуктів, внутрішня переписка, а також фінансові матеріали. Водночас незалежної верифікації справжності цих даних наразі не проводилося, і компанія офіційно не підтвердила факт витоку клієнтської інформації.

    За інформацією фахівців з кібербезпеки, група Nitrogen працює за моделлю так званого подвійного вимагання. Це означає, що перед шифруванням систем і блокуванням доступу до даних зловмисники додатково викрадають інформацію, щоб використовувати її як важіль тиску. У разі відмови жертви від сплати викупу дані можуть бути оприлюднені або продані на чорному ринку. Така тактика стала однією з найпоширеніших серед сучасних кіберзлочинних угруповань і значно ускладнює реагування компаній на атаки.

    Експерти відзначають, що атака на Foxconn є особливо чутливою через масштаби компанії та її роль у глобальному виробничому ланцюгу. Foxconn виготовляє значну частину компонентів і збирає пристрої для провідних брендів, тому навіть потенційний витік технічної або фінансової інформації може мати наслідки для цілих галузей — від споживчої електроніки до серверного обладнання та систем штучного інтелекту.

    Компанія поки не розкриває, чи йдеться про компрометацію даних клієнтів у повному обсязі, і не уточнює, чи могли бути викрадені проєктні або комерційно чутливі матеріали партнерів. У Foxconn наголошують, що інцидент локалізовано, а заходи з посилення кіберзахисту вже впроваджуються.

    Водночас у галузі кібербезпеки зазначають, що подібні атаки часто мають відкладені наслідки, оскільки викрадені дані можуть використовуватися не лише для негайного шантажу, а й для довгострокових атак, промислового шпигунства або подальших зламів партнерських структур.

    Наразі розслідування триває, а офіційні регулятори та кіберпідрозділи вивчають масштаб інциденту та можливі ризики для міжнародних технологічних ланцюгів постачання.

  • Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    У Німеччині розслідують масштабну кібератаку, внаслідок якої хакери отримали доступ до акаунтів месенджера Signal понад сотні німецьких посадовців, включно з чинними міністрами, представниками керівництва Бундестагу та колишніми високопосадовцями. Про це повідомляє видання Süddeutsche Zeitung.

    За даними розслідування, атака мала тривалий і системний характер та ґрунтувалася на фішинговій схемі, яка імітувала офіційні повідомлення від служби підтримки Signal. Користувачі отримували повідомлення із попередженням про нібито спробу несанкціонованого доступу до їхнього акаунта. У текстах містилися інструкції терміново підтвердити безпеку профілю шляхом введення одноразового коду підтвердження.

    Саме після введення цього коду зловмисники отримували повний контроль над акаунтом. Це дозволяло їм не лише читати приватні повідомлення, а й отримувати доступ до історії листування, медіафайлів та контактів користувачів. У результаті злам одного акаунта часто ставав точкою входу для подальших атак на інших посадовців, чиї контакти були у списку жертви.

    За інформацією німецьких служб безпеки, кількість постраждалих обчислюється щонайменше тризначним числом. Серед них — чинні федеральні міністри, керівництво парламенту Німеччини, а також колишні депутати та екскерівники спецслужб. Це робить інцидент одним із найбільших витоків комунікацій державного рівня за останні роки.

    Федеральна прокуратура Німеччини вже розпочала офіційне розслідування за підозрою у здійсненні розвідувальної діяльності проти держави. Хоча слідство триває, у німецьких структурах безпеки, за даними медіа, припускають можливу причетність російських кіберугруповань до організації атаки. Подібні оцінки раніше озвучували й міжнародні партнери, включно зі спецслужбами США, які неодноразово попереджали про активізацію подібних операцій у Європі.

    Особливу увагу слідчі приділяють тому факту, що атака не була спрямована на технічний злам захищеної інфраструктури месенджера, а використовувала людський фактор. Йдеться про соціальну інженерію — метод, при якому користувачів змушують самостійно передати дані доступу через довіру до підроблених повідомлень.

    Фахівці зазначають, що саме цей підхід робить подібні атаки особливо небезпечними, оскільки навіть високий рівень шифрування не захищає від помилок користувача. У випадку Signal зловмисники скористалися тим, що посадовці сприймали повідомлення як офіційні та термінові.

    Розслідування також виявило системну проблему у використанні цифрових комунікацій у державному секторі. Частина посадовців, за попередніми даними, використовувала приватні смартфони та месенджери для службового листування, що значно підвищило ризики компрометації даних. У деяких випадках це пояснюється зручністю та швидкістю обміну інформацією, однак така практика створює вразливості для кібербезпеки державних установ.

    Крім того, хакери, отримавши доступ до акаунтів, могли використовувати адресні книги жертв для масштабування атаки. Це означає, що навіть один скомпрометований акаунт міг призвести до ланцюгового зараження контактів у політичних і адміністративних колах.

    Експерти з кібербезпеки наголошують, що подібні атаки є частиною глобальної тенденції, коли месенджери та приватні цифрові канали стають основною мішенню для шпигунських операцій. Паралельно з Signal подібні інциденти раніше фіксувалися і в інших платформах, зокрема WhatsApp, де також застосовувалися методи фішингу та соціальної інженерії.

    У Німеччині вже заявили про намір посилити кіберзахист державних структур, переглянути правила використання приватних месенджерів посадовцями та запровадити додаткові вимоги до цифрової безпеки в органах влади. Окремо розглядається можливість розширення обов’язкового використання захищених урядових комунікаційних систем.

    Ситуація також викликала дискусію в політичних колах щодо балансу між зручністю цифрових інструментів і рівнем безпеки. Частина експертів наполягає, що державні службовці повинні повністю перейти на спеціалізовані захищені канали зв’язку, тоді як інші вказують на необхідність підвищення цифрової грамотності та регулярних перевірок кібербезпеки.

    Розслідування триває, і остаточні висновки щодо організаторів атаки та масштабу витоку інформації поки не оприлюднені.

  • Дружина ведучого Остапчука розповіла про злам його Instagram та брудну кампанію проти сім’ї

    Дружина ведучого Остапчука розповіла про злам його Instagram та брудну кампанію проти сім’ї

    На сторінці українського ведучого Володимира Остапчука в Instagram уночі розгорнулася справжня цифрова драма. Підозрілі пости про нібито розлучення шоумена з блогеркою Катериною Поплавською виявилися наслідком хакерської атаки. Про це дружина ведучого розповіла у себе в соцмережах.

    Катерина прокинулася серед ночі, щоб погодувати дитину, й саме тоді побачила в акаунті чоловіка незвичну активність. Спершу вона подумала на самого Володимира, але він спокійно спав поруч.

    Згодом стало зрозуміло — сторінку зламали.

    «У Вові зламали Instagram. Точніше, не знаю, як це назвати. У нього не було двофакторної автентифікації, тобто зайти могла людина, яка змогла підібрати пароль», — пояснила Поплавська.

    Хакери діяли цілеспрямовано:

    • опублікували пости про нібито розлучення пари;

    • поширили образливі заяви на адресу Катерини;

    • видалили спільні фото подружжя;

    • відписали їх одне від одного, щоб створити враження справжнього конфлікту.

    За словами блогерки, схоже, мета зловмисників — ударити не лише по репутації ведучого, а й по іміджу його дружини.

    Сім’я намагається з’ясувати, хто міг стояти за атакою, однак поки офіційної інформації немає. Акаунт Володимира Остапчука досі недоступний — його, ймовірно, заблокували після підозрілих дій або сам Instagram тимчасово обмежив доступ.

  • Чому користувачі довіряють смартфонам більше, ніж ноутбукам

    Чому користувачі довіряють смартфонам більше, ніж ноутбукам

    У світі, де приватність стає дедалі більшою розкішшю, багато користувачів намагаються захиститися від потенційного онлайн-стеження. Найпоширеніший спосіб — заклеїти камеру ноутбука. Але при цьому більшість людей спокійно користуються смартфоном із відкритим об’єктивом. Чому так і чи дійсно ноутбук становить більшу небезпеку?

    Камера ноутбука: постійне «вікно у дім»

    Заклеювання вебкамери — простий і ефективний метод убезпечити себе від стороннього нагляду. Хакери неодноразово отримували доступ до камер користувачів через трояни, фішингові листи чи вразливості системи, знімаючи людей без їхнього відома.

    Фахівці з кібербезпеки пояснюють, що ноутбук часто розташований у спальнях чи вітальнях — у місцях приватного життя, тому є привабливою ціллю для зловмисників. Камера дивиться в один напрямок, що дозволяє вести спостереження навіть без руху пристрою.

    Саме тому навіть керівники ІТ-компаній, зокрема Марк Цукерберг, не нехтують цим простим захистом — заклеюють камери та мікрофони на своїх ноутбуках.

    Смартфон здається безпечнішим

    На відміну від ноутбука, смартфон не стоїть постійно у фіксованому положенні — він у кишені, сумці чи просто лежить екраном донизу. Це зменшує ризик постійного спостереження.

    До того ж, сучасні операційні системи Android та iOS мають розгалужену систему дозволів: програми не можуть користуватися камерою без вашої згоди. Хоча експерти попереджають — повної гарантії це не дає.

    «Ризик зламу смартфонної камери нижчий, але можливий. У разі зараження шпигунським ПЗ можна помітити підвищене споживання батареї чи мобільних даних», — пояснює аналітик ESET Україна Дмитро Горобець.

    Мікрофон — слабке місце, яке складно заглушити

    Фізично заклеїти мікрофон марно: навіть через шар клейкої стрічки він частково передає звук. А у смартфоні це взагалі неможливо — блокування мікрофона позбавить пристрій основної функції зв’язку.

    Як реагують українці

    За даними Кіберполіції України, понад 60% українців вважають, що їхня приватність під загрозою, але лише 10% реально використовують фізичні способи захисту. Після пандемії та масових випадків витоку відео з вебкамер, інтерес до цифрової безпеки зріс.

    Українські компанії радять користувачам перевіряти дозволи застосунків, не залишати ноутбук з увімкненою камерою без нагляду і встановлювати шторки, які нині пропонують багато виробників ноутбуків.

    Як убезпечити себе

    • Закривайте камеру, якщо не користуєтесь нею постійно.

    • Перевіряйте дозволи додатків на смартфоні.

    • Не завантажуйте підозрілі програми.

    • Використовуйте антивірус і двофакторну автентифікацію.

    • Якщо камера чи мікрофон активуються самостійно — це сигнал небезпеки.

    Заклеїти камеру — не прояв параної, а розумна звичка у добу цифрової прозорості. Смартфони мають кращий захист, але ризик зламу ніколи не дорівнює нулю. Тож фізичне закриття камери — це простий, але ефективний крок до власної кібербезпеки.

  • Терористи зламали мовлення “Еспресо” та намагалися захопити акаунт журналіста “Схем”

    Терористи зламали мовлення “Еспресо” та намагалися захопити акаунт журналіста “Схем”

    Російські хакери продовжують атакувати українські засоби масової інформації з метою поширення дезінформації та брехні. Цього разу їм вдалося взламати систему ефірного мовлення телеканалу “Еспресо”, де вони впровадили пропагандистське відео щодо “причетності США до війни в Україні”.

    “Нам прикро за те, що наші глядачі були свідками цього провокаційного відео у ефірі. Відповідальність за війну в Україні лежить на Росії. Це очевидний факт, який автори відео намагалися спростувати. Це свідчить про те, що до атаки на “Еспресо” причетні російські зловмисники”, – йдеться у повідомленні. Команда телеканалу вжила всіх необхідних заходів безпеки, пропагандистське відео вже вилучено з ефіру. Також телеканал готує звернення до правоохоронних органів.

    Крім того, хакери також намагалися отримати доступ до акаунту журналіста-розслідувача проєкту “Схеми” Георгія Шабаєва у Telegram, що було оголошено самим журналістом. Хакерам вдалося перехопити повідомлення з кодом для входу у месенджер, проте їхні спроби двофакторної аутентифікації зазнали невдачі.

    “Оскільки це була цілеспрямована атака через успішне перехоплення SMS, я прямо пов’язую це зі своєю професійною діяльністю”, – заявив він. Сам Шабаєв не вважає, що став мішенню російських хакерів, він вважає, що зловмисників цікавлять матеріали щодо майбутніх розслідувань проєкту “Схеми”.

    Увечері 19 лютого невідомі зламали систему, яка відповідає за ефірне мовлення телеканалу “Еспресо”. Після цього в ефір вставили коротке відео з кадрами знищених українських міст, а також президентом Сполучених Штатів Америки Джо Байденом та закликом зупинитися, натякаючи на нібито причетність США до війни в Україні.

  • “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Солнцепек”: хто стоїть за хакерами, які атакували “Київстар”

    “Ми, хакери “Солнцепек”, беремо на себе повну відповідальність за кібератаку на “Київстар”. Ми знищили 10 тисяч комп’ютерів, понад 4 тисячі серверів, усі системи хмарного зберігання даних та резервного копіювання”, – таку заяву розмістило угрупування на своєму телеграм-каналі.

    Російські хакери пояснили, що атакували “Київстар”, оскільки “компанія забезпечує зв’язком ЗСУ, а також державні органи і силові структури України”.

    Вони також пригрозили кібератаками іншим компаніям, які допомагають українській армії.

    Раніше за напад на “Київстар” взяли відповідальність інші російські хакери з угруповання KILLNET. 12 грудня вони заявили про це у своєму телеграмі, однак жодних доказів не надали.

    12 грудня Служба безпека України як одну з версій атаки назвали російський слід. Там відкрили провадження одразу за вісьмома статтями Кримінального кодексу України, зокрема несанкціоноване втручання в роботу інформаційних систем, державна зрада, диверсія та ведення агресивної війни.

    13 грудня у спецслужбі уточнили свою позицію.

    “Відповідальність за атаку вже взяло на себе одне з російських псевдохакерських угруповань. Воно є хакерським підрозділом головного управління генштабу збройних сил РФ (більш відомого як ГРУ), яке таким чином публічно легалізує результати своєї злочинної діяльності”, – йдеться у заяві СБУ.

    Співрозмовник ВВС у спецслужбі уточнив, що йдеться саме про “Солнцепек”.

    “СБУ продовжує документувати кібератаку РФ по цивільній інфраструктурі України як черговий воєнний злочин росіян”, – заявили в СБУ.

    Ввечері 12 грудня “Київстар” повідомив, що сподівається відновити свої сервіси 13 грудня. Проте директор компанії у розмові з журналістами припустив, що відновлення зв’язку може забрати більше часу.

    При цьому абоненти домашнього інтернету “Київстар” вже повідомляють про відновлення сервісу.

    Офіційно влада Росії не коментувала атаку на “Київстар”.

    “Солнцепек”

    “Київстар” – можливо, не перший об’єкт нападу російських хакерів “Солнцепека”.

    Навесні цього року угруповання активно публікувало інформацію про завдання шкоди різним українським структурам, серед яких – сайти “Суспільного”, “24 Каналу”, українські провайдери, міністерство інфраструктури та Південний гірничо-збагачувальний комбінат.

    Спеціалізоване IT-видання DEV.UA писало, що “Солнцепек” може курувати Головне розвідувальне управління Росії.

    Діяльність угрупування також пов’язують з підтримуваною Кремлем хакерською групою Sandwоrm, вказувало видання із посиланням на свої джерела у Держспецзв’язку.

    “Sandworm – це елітний підрозділ російських хакерів, який працює на Кремль. Саме воно поширювало вірус NotPetya, що знищував дані на комп’ютерах комерційних та урядових структур у всьому світі, завдаючи лише однією диверсією збитків на 10 млрд доларів”, – зазначає DEV.UA і додає, що Sandworm підпорядковується Головному розвідувальному управлінню Росії.

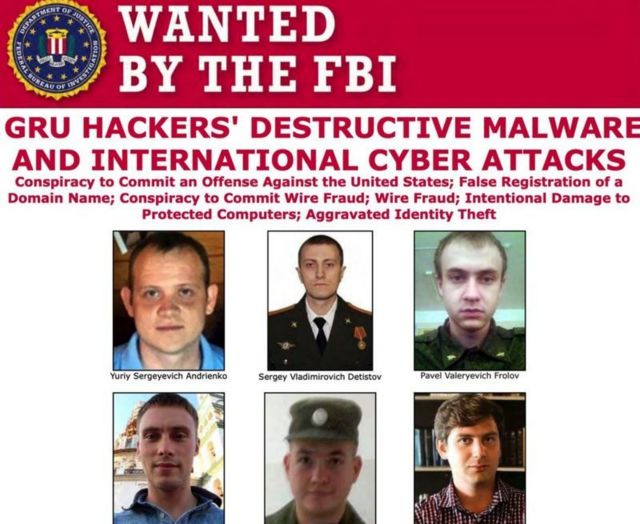
    Сполучені Штати оприлюднили плакат з іменами кількох людей, які, на їхню думку, є частиною хакерської групи Sandworm і яких розшукує ФБР

    Що відомо про атаку на “Київстар” і коли буде зв’язок

    Зранку 12 грудня в роботі одного з найбільших мобільних операторів України -“Київстару” – стався технічний збій.

    Згодом у компанії підтвердили, що стали жертвою “потужної хакерської атаки”.

    Генеральний директор компанії Олександр Комаров заявив, що зруйнована частина віртуальної ІТ-інфраструктури.

    Збій вплинув на зв’язок, інтернет, роботу банківських терміналів та автоматичні системи в деяких регіонах, наприклад, оповіщення чи вимкнення вуличного світла вранці.

    Компанія залучила правоохоронців та спеціальні служби для фіксації наслідків втручання в роботу.

    За словами Комарова, персональні дані абонентів не скомпрометовані, фахівці працюють над усуненням несправностей.

    “Ми не бачили ніякої атипічної поведінки трафіку. Наша базова версія, що ціль – руйнування інфраструктури, покласти критичну інфраструктуру країни. Можливо, для того, щоб спаплюжити візит президента в США, додати щось до енергетичних блекаутів, впливати на моральний дух українців через інші важелі”, – розповів Комаров в інтерв’ю Forbes.UA.

    Він також не назвав точних термінів повного відновлення інфраструктури після атаки російських хакерів, хоча пресслужба компанії обіцяла подолання проблем вже 13 грудня.

    “Це найважче питання сьогодні, тому що я не хочу цим спекулювати. У нас є декілька сценаріїв”.

    За попередніми розрахунками, 13 грудня планується відновити фіксований інтернет для домогосподарств, а також розпочати запуск мобільного зв’язку та інтернету.

    “Базовий сценарій – я сподіваюся, що ми завтра (13 грудня) почнемо відновлювати цей сервіс. Але є дуже великий рівень невизначеності. Ви відновлюєте працездатність якоїсь системи, і у вас починають вилазити нові проблеми”, – заявив директор.

    Держспецзв’язку також 13 грудня уточнило, чому не працює внутрішній роумінг між операторами мобільного зв’язку.

    “Для уникнення перевантаження мереж інших операторів, за запитом СБУ, Національний центр оперативно-технічного управління мережами телекомунікацій видав розпорядження про тимчасове блокування послуги національного роумінгу для абонентів “Київстар”, – заявили у відомстві.

    Тому перемкнутись на мережу інших операторів клієнти “Київстару” наразі не можуть.

    Кіберфахівці Служби безпеки України та спеціалісти “Київстару” у взаємодії з іншими державними органами продовжують відновлювати мережу після вчорашньої хакерської атаки.