Позначка: шахрайство

  • Вирок за цинізм: у Дніпрі засудили псевдоволонтерку, яка обікрала довірливих містян на понад триста тисяч гривень

    Вирок за цинізм: у Дніпрі засудили псевдоволонтерку, яка обікрала довірливих містян на понад триста тисяч гривень

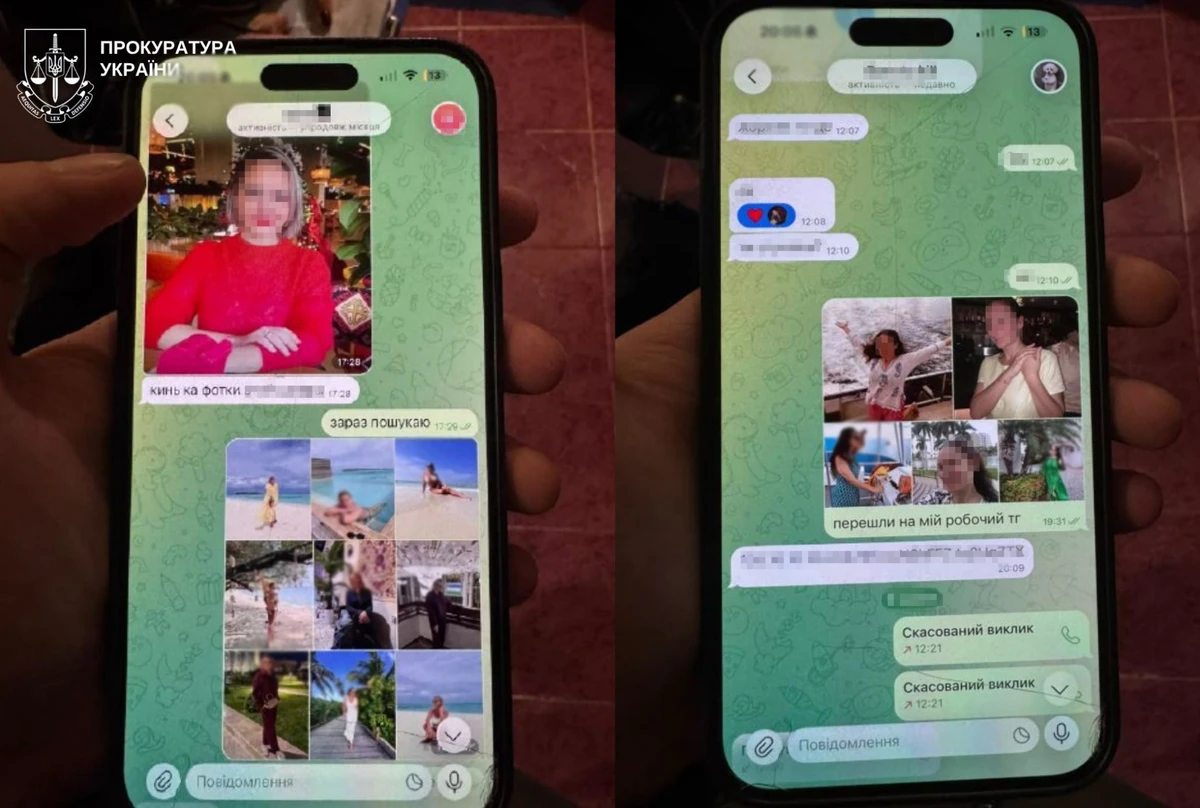
    Новокодацький районний суд міста Дніпра поставив крапку в резонансній кримінальній справі щодо жінки, яка під виглядом благодійниці систематично обкрадала місцевих жителів. Зловмисниця, прикриваючись шляхетною місією надання гуманітарної допомоги, проникала в оселі довірливих громадян та викрадала їхні заощадження. Загальна сума збитків, завданих потерпілим внаслідок серії цинічних крадіжок, перевищила триста двадцять тисяч гривень. За свої злочинні дії в умовах воєнного стану шахрайка отримала реальний тюремний термін, який проведе за ґратами.

    Слідство встановило чіткий алгоритм, за яким діяла псевдоволонтерка. Жінка приходила до квартир потенційних жертв, пропонуючи їм різноманітну соціальну чи гуманітарну підтримку. Під час спілкування з господарями вона уважно спостерігала за їхніми діями, намагаючись виявити схованки з готівкою. Щойно власник оселі діставав гроші або демонстрував місце їхнього зберігання, зловмисниця вигадувала будь-який правдоподібний привід, аби залишитися в кімнаті наодинці. Скориставшись короткочасною відсутністю потерпілих, вона миттєво забирала всі знайдені кошти та швидко покидала місце злочину. Правоохоронці задокументували чотири такі епізоди, які відбувалися в період з червня дві тисячі двадцять четвертого року до січня дві тисячі двадцять п’ятого року.

    Перша зафіксована крадіжка сталася наприкінці червня, коли гостя непомітно витягла сорок вісім тисяч гривень із шафи у вітальні. Відчувши безкарність, вона повторила свою схему просто напередодні Нового року, тридцять першого грудня, поцупивши понад десять тисяч гривень зі столу іншої жертви. Найбільш прибутковим для злочинниці став січень дві тисячі двадцять п’ятого року. В середині місяця вона витягла з чужої сумки шістдесят сім тисяч гривень, а вже за два тижні, двадцять дев’ятого січня, здійснила свій найбільший злочин – викрала зі спальні чергової потерпілої одразу сто дев’яносто п’ять тисяч гривень. Проте саме після цього епізоду її злочинна діяльність була остаточно припинена правоохоронцями. Беззаперечним доказом провини стали відбитки пальців, які зловмисниця необачно залишала на меблях у квартирах ошуканих людей.

    Під час судових слухань обвинувачена повністю визнала свою провину та висловила щире каяття щодо скоєного. Однак судді звернули особливу увагу на кримінальне минуле жінки. Виявилося, що ще в серпні дві тисячі двадцять другого року вона вже була засуджена за аналогічні майнові злочини до п’яти років позбавлення волі, але тоді суд дав їй шанс на виправлення, призначивши трирічний іспитовий термін. Усі нові крадіжки під маскою волонтерки були скоєні саме під час перебування на пробації, що свідчить про свідоме небажання жінки ставати на шлях виправлення та кричущу зневагу до закону.

    Дев’ятнадцятого жовтня дві тисячі двадцять шостого року суд ухвалив остаточний вердикт. За вчинення повторних крадіжок в умовах воєнного стану жінці призначили п’ять років ув’язнення. Враховуючи невідбуту частину попереднього покарання, шляхом часткового складання вироків, суд визначив остаточну міру покарання у вигляді п’яти років та одного місяця позбавлення волі. До набуття вироком законної сили засуджена залишатиметься під вартою, причому строк відбування покарання рахуватиметься з моменту її фактичного затримання – двадцять дев’ятого січня дві тисячі двадцять п’ятого року. Окрім тюремного строку, суд зобов’язав псевдоволонтерку компенсувати державі понад дві тисячі триста гривень, які були витрачені на проведення дактилоскопічних та інших криміналістичних експертиз.

  • Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    Шахраї змушують українців брати кредити у 6–7 банках за день: як працює нова схема

    В Україні поширюється небезпечна схема фінансового шахрайства, за якої зловмисники не просто викрадають кошти з банківських карток, а змушують людей самостійно оформлювати кредити й переказувати позичені гроші на сторонні рахунки. В окремих випадках потерпілі протягом одного дня беруть позики одразу в шести-семи банках. У результаті шахраї отримують гроші, а жертви залишаються з кредитними зобов’язаннями. Для маніпуляцій аферисти дедалі активніше використовують психологічний тиск, соціальну інженерію та можливості штучного інтелекту.

    Про нові тенденції фінансового шахрайства розповів начальник управління моніторингу та безпеки платіжних операцій Ідея Банку Максим Ядвіга. Його пояснення 16 жовтня опублікувала ТСН.

    За словами банківського експерта, злочинці поступово змінюють підходи до виманювання грошей.

    Якщо раніше вони переважно пропонували неіснуючі товари, обіцяли великі виграші або заманювали людей фальшивими вакансіями, то тепер дедалі частіше використовують складніші психологічні сценарії.

    Головна мета нової схеми — переконати людину самостійно оформити позику та добровільно переказати отримані гроші шахраям.

    Як українців змушують набирати кредити

    За інформацією Ідея Банку, шахрайська схема ґрунтується на поступовому встановленні психологічного контролю над потерпілою людиною.

    Зловмисники можуть телефонувати від імені працівників банку, представників фінансових установ або служб безпеки.

    Під час розмови вони повідомляють про нібито підозрілі операції, загрозу блокування рахунків чи необхідність терміново захистити заощадження.

    В окремих випадках використовуються й інші легенди, покликані змусити людину виконувати інструкції без перевірки інформації.

    Після встановлення довіри аферисти переходять до наступного етапу.

    Вони переконують співрозмовника зареєструватися в мобільному застосунку банку, оформити кредит або збільшити доступний кредитний ліміт.

    Потім пропонують переказати отримані кошти на вказаний рахунок, пояснюючи це необхідністю захисту грошей, перевірки операцій або виконання інших нібито обов’язкових процедур.

    Найнебезпечніше те, що жертва може власноруч підтвердити кожну операцію.

    Через це після виявлення шахрайства виникає додаткова проблема: необхідно не лише намагатися повернути викрадені кошти, а й урегулювати питання оформлених кредитів.

    За один день людина може стати боржником кількох банків

    Максим Ядвіга розповів про випадки, коли потерпілі під впливом аферистів отримували кредити одразу в шести-семи фінансових установах.

    Людина послідовно відкривала банківські застосунки, проходила процедури оформлення позик і переказувала гроші на рахунки, які їй називали шахраї.

    При цьому зловмисники могли підтримувати постійний контакт із потерпілою людиною, не даючи їй часу самостійно оцінити ситуацію.

    У результаті протягом кількох годин фінансові зобов’язання могли суттєво збільшитися.

    Точних сум позик у кожному з таких випадків експерт не назвав.

    Важливо, що добровільне підтвердження переказу під впливом обману не робить дії шахраїв законними, але може ускладнити процедуру повернення грошей.

    Питання відповідальності за кредитом і можливість оскарження операцій залежать від конкретних обставин, умов договору та результатів перевірки.

    Штучний інтелект допомагає злочинцям обманювати людей

    Окремою проблемою стало використання технологій штучного інтелекту.

    За словами представника Ідея Банку, сучасні шахрайські схеми дедалі частіше поєднують технологічні інструменти із психологічними маніпуляціями.

    ШІ може використовуватися для створення переконливих повідомлень, підроблених зображень, автоматизації листування та імітації голосів.

    Такі технології здатні зробити неправдиве повідомлення більш схожим на справжнє звернення представника банку або знайомої людини.

    Проте сам факт використання штучного інтелекту не є обов’язковою складовою кожної шахрайської схеми.

    Основним інструментом залишається соціальна інженерія — психологічний вплив, за допомогою якого людину переконують самостійно виконати небезпечні фінансові дії.

    Зловмисники нерідко створюють відчуття терміновості, залякують блокуванням рахунків або забороняють обговорювати ситуацію з родичами.

    Саме такі вимоги повинні викликати підозру.

    Українці втратили 1,4 мільярда гривень через карткове шахрайство

    Масштаби проблеми ілюструє статистика Національного банку України.

    За офіційними даними НБУ, у 2025 році було зафіксовано 256 тисяч шахрайських операцій із використанням платіжних карток, за якими понесено збитки.

    Загальна сума втрат досягла 1,4 мільярда гривень.

    При цьому кількість шахрайських операцій порівняно з 2024 роком зменшилася приблизно на 5%.

    Однак фінансові збитки, навпаки, зросли на 24%.

    Причина полягає, зокрема, у збільшенні середнього розміру незаконної операції.

    Якщо у 2024 році цей показник становив 4247 гривень, то за підсумками 2025 року він зріс до 5536 гривень.

    Отже, шахрайських операцій стало дещо менше, але кожна з них у середньому завдає більшої фінансової шкоди.

    На один мільйон видаткових операцій із платіжними картками у 2025 році припадало 27 шахрайських випадків.

    Це на 14% менше, ніж роком раніше.

    Водночас наведена статистика охоплює різні види карткового шахрайства, а не лише схеми з оформленням онлайн-кредитів.

    Чому шахраї представляються працівниками банків

    Один із найпоширеніших прийомів зловмисників — видавати себе за представників авторитетних установ.

    Для цього вони можуть використовувати назви банків, Національного банку України, правоохоронних органів або служб фінансового моніторингу.

    Злочинці намагаються переконати людину, що її рахункам загрожує небезпека, а для порятунку коштів необхідно негайно виконати певні дії.

    Водночас справжні працівники банків не повинні вимагати паролі, PIN-коди, одноразові коди підтвердження або переказ грошей на сторонні рахунки нібито для перевірки безпеки.

    Раніше кіберполіція попереджала про шахраїв, які пропонують встановити фальшивий банківський застосунок.

    Після переходу за підробленим посиланням потерпілі можуть передати зловмисникам дані авторизації.

    Згодом ці дані використовуються для доступу до рахунків та викрадення коштів.

    Що робити, якщо вас змусили оформити кредит

    Фахівці рекомендують діяти максимально швидко.

    Насамперед потрібно самостійно зв’язатися з банком через офіційний номер телефону або застосунок.

    Необхідно повідомити про шахрайство, попросити заблокувати скомпрометовані платіжні інструменти та зупинити подальші підозрілі операції.

    Якщо гроші вже переказано, слід негайно повідомити банку всі відомі реквізити отримувача.

    Також варто звернутися до банку, на рахунок якого надійшли кошти, через офіційні канали зв’язку. Можливість зупинення подальшого руху грошей залежить від конкретних обставин.

    Наступний крок — заява до поліції.

    Повідомити про кіберзлочин можна через офіційний сайт кіберполіції або звернутися до поліції за номером 102.

    Потрібно зберегти повідомлення шахраїв, номери телефонів, дані переказів, кредитні договори та інші можливі докази.

    Якщо кредит було оформлено під впливом шахраїв, необхідно окремо письмово звернутися до кожної фінансової установи, пояснити обставини та попросити провести перевірку.

    Сам факт звернення до поліції не означає автоматичного анулювання кредиту.

    За необхідності потерпілому може знадобитися юридична допомога для оскарження операцій або вирішення спору з кредитором.

    Як не потрапити в боргову пастку

    Найважливіше правило — не виконувати фінансових операцій за інструкціями незнайомих людей, навіть якщо вони представляються співробітниками банку.

    Будь-яку інформацію про підозрілі транзакції потрібно перевіряти самостійно.

    Для цього варто завершити розмову та зателефонувати до банку за номером, вказаним на його офіційному сайті або на банківській картці.

    Не варто поспішати з оформленням кредитів, переказувати гроші на так звані захищені рахунки або повідомляти стороннім особам коди підтвердження.

    Додатково рекомендується встановлювати індивідуальні ліміти на перекази та використовувати багатофакторну автентифікацію.

    Особливо небезпечними є ситуації, коли незнайома людина одночасно вимагає терміново оформити кредит, переказати гроші та нікому про це не розповідати.

    Саме такі ознаки можуть свідчити про спробу фінансового шахрайства.

    З огляду на розвиток цифрових банківських послуг і нових технологій аферисти продовжують змінювати способи обману.

    Однак своєчасна перевірка інформації, припинення підозрілої розмови та оперативне звернення до банку залишаються ключовими способами зменшити ризик фінансових втрат.
  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

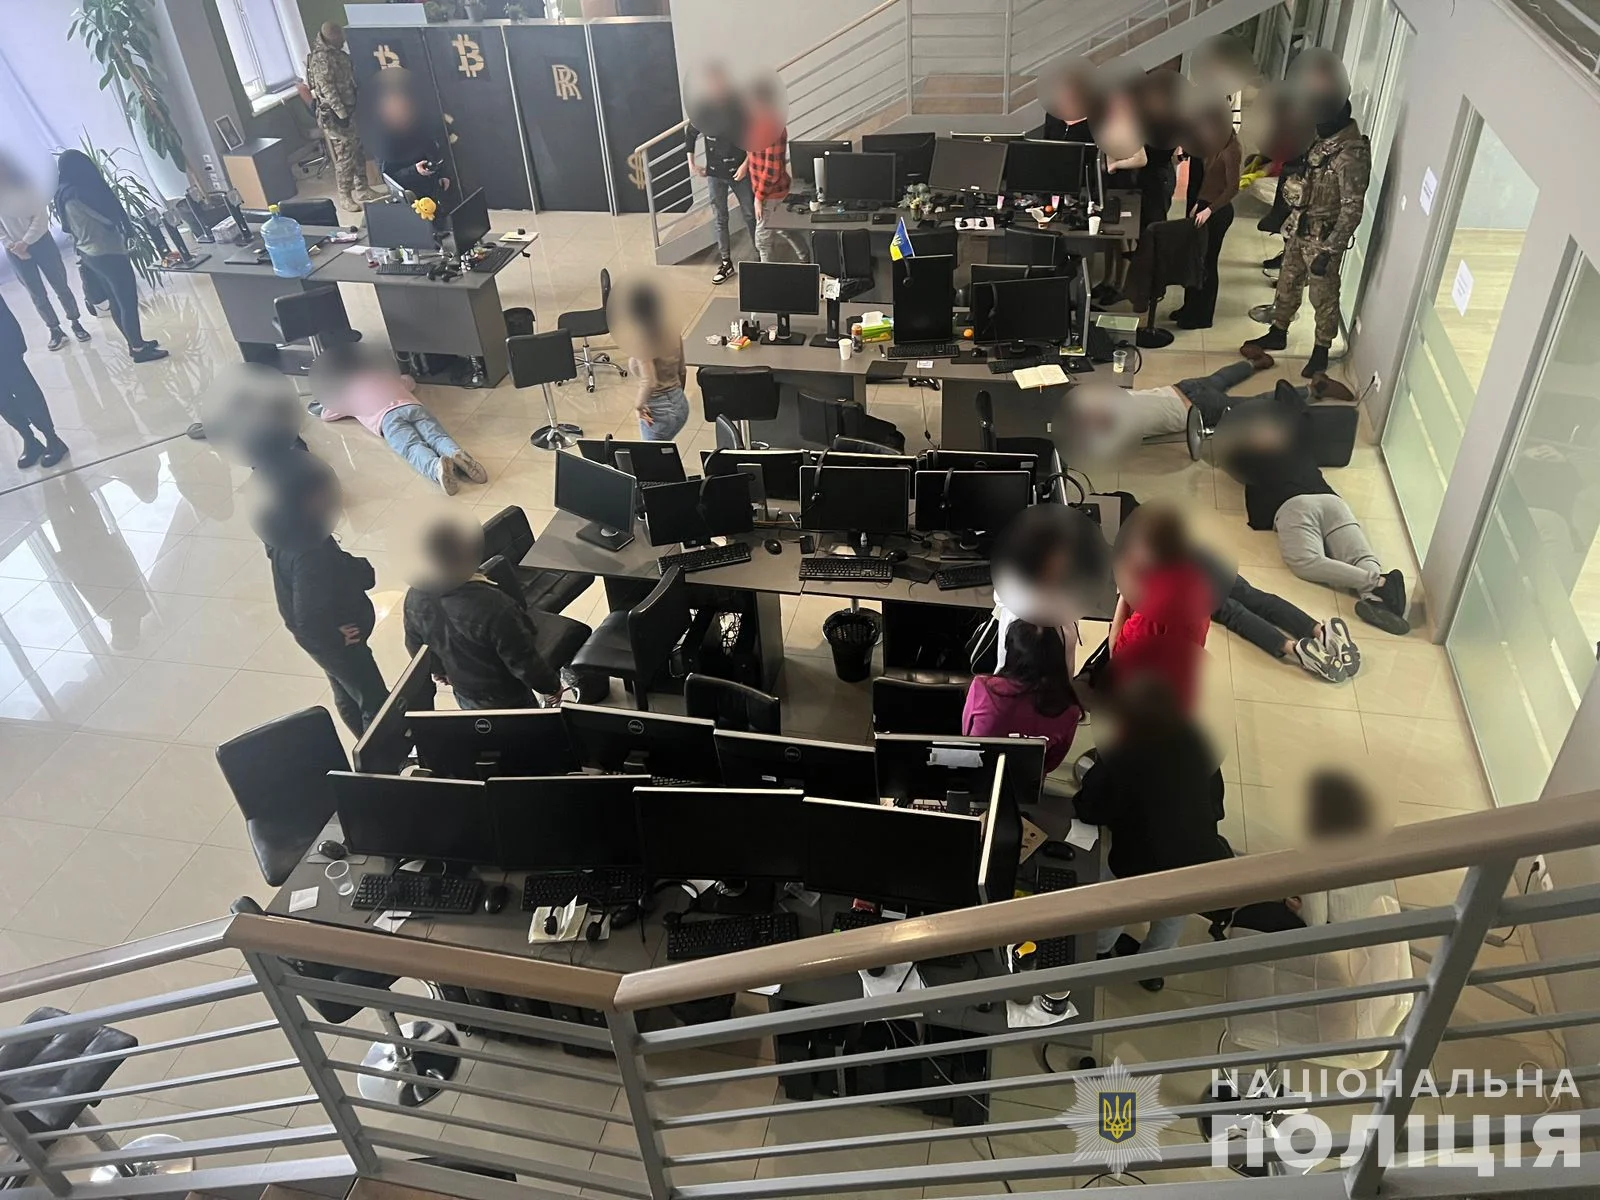
    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.

    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

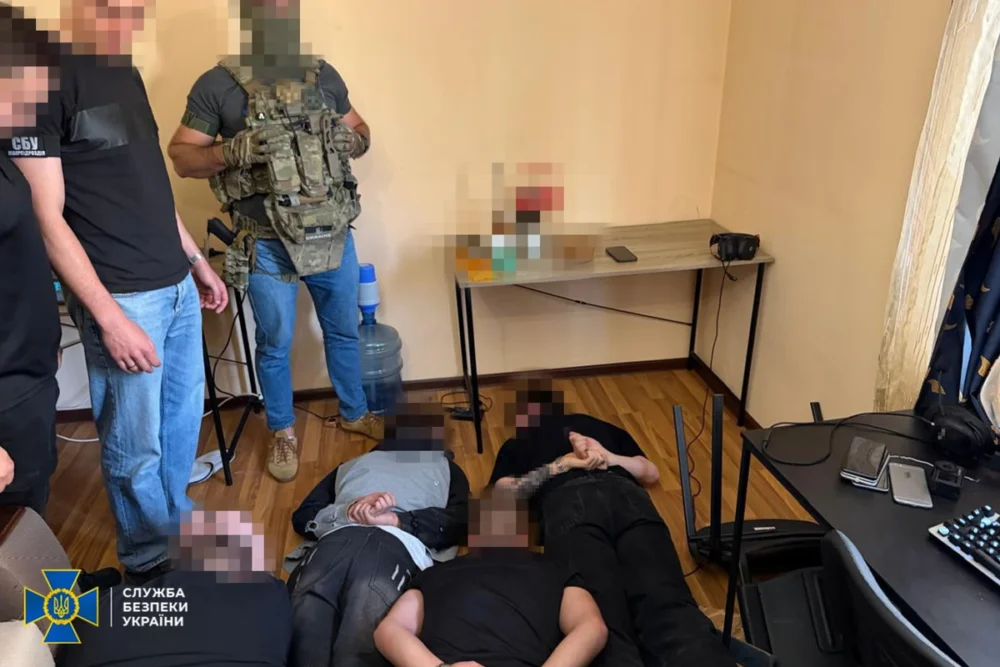
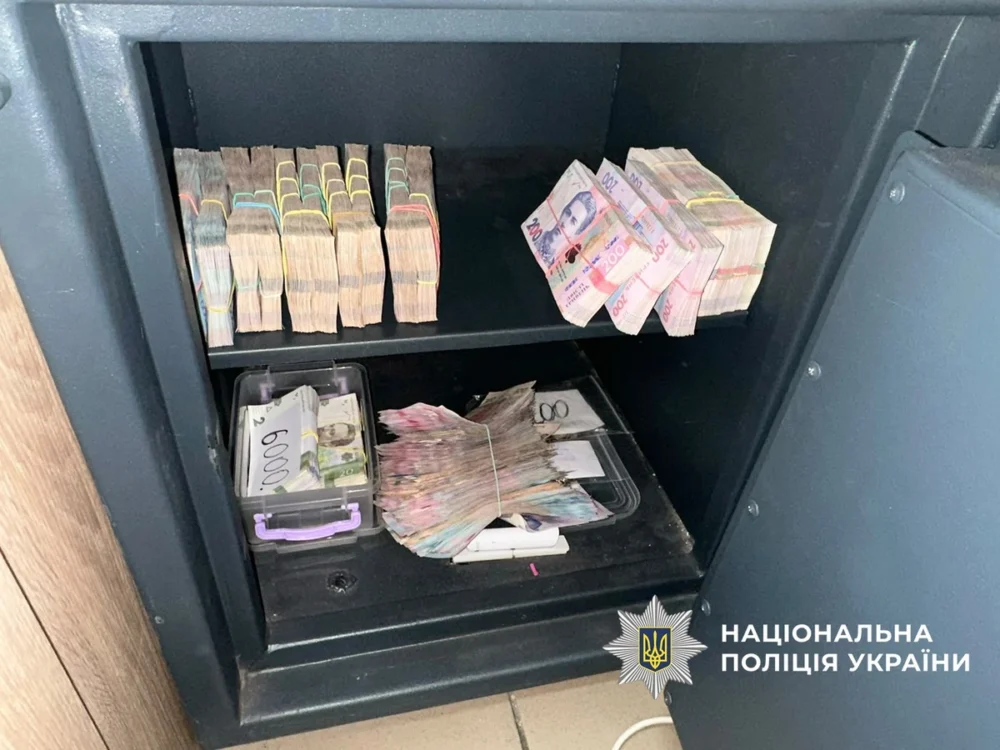
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.

  • Кінець столичної земельної мафії: учасників схеми на десятки мільйонів гривень судитимуть за корупцію

    Кінець столичної земельної мафії: учасників схеми на десятки мільйонів гривень судитимуть за корупцію

    Гучна корупційна епопея щодо дерибану столичної землі добігла фінішу в досудовому розслідуванні та переходить у залу суду. Обвинувальний акт у резонансній справі під назвою операція «Чисте місто» офіційно передано для розгляду по суті. Організоване угруповання роками намагалося встановити повний тіньовий контроль над ключовими земельними рішеннями місцевої влади, аби безперешкодно та за безцінь забирати найдорожчі ділянки під комерційне будівництво. На лаві підсудних опиняться відразу дев’ять високопосадовців, серед яких колишній депутат Київської міської ради, чинний заступник голови Київської міської державної адміністрації, а також кілька діючих депутатів міськради.

    Злочинна організація створила масштабний механізм незаконного відчуження елітної столичної землі, головною метою якого був повний обхід обов’язкових відкритих аукціонів та конкурентних торгів. Зафіксовано спроби протиправного заволодіння шістьма земельними ділянками, ринкова вартість яких перевищує 70,7 мільйона гривень. Для реалізації оборудки використовували перевірену так звану «туалетну схему»: на вільних комунальних територіях зводили або фіктивно оформлювали крихітні технічні споруди, після чого цілі гектари рекреаційної та міської землі безперешкодно виводилися у власність приватних фірм під спорудження комерційних висоток.

    Паралельно з дерибаном майна територіальної громади учасники схеми намагалися підім’яти під себе процеси ухвалення рішень у депутатському корпусі. Зафіксовано факт спроби передачі хабаря у розмірі 100 тисяч доларів одному з депутатів міської ради, що мало гарантувати безперешкодне та позитивне голосування профільної комісії за виділення необхідної ділянки. Для захисту від викриття високопосадовці та пов’язані з ними бізнесмени діяли за правилами справжнього кримінального синдикату. Вони спілкувалися виключно через закриті канали шифрованого зв’язку, під час обговорення корупційних виплат використовували конспіративні псевдоніми та виставляли власне професійне контрспостереження біля місць таємних зустрічей.

    На сьогодні троє фігурантів провадження вже повністю визнали власну вину, пішли на співпрацю та отримали обвинувальні вироки, тоді як решта дев’ять учасників постануть перед відкритим судом найближчим часом. Головний організатор земельних махінацій наразі переховується від правосуддя за кордоном, проте судовий процес відбуватиметься безперервно для всіх членів групи. Зібрані докази готують ґрунт для одного з найпоказовіших судових розглядів в історії столиці, який має назавжди ліквідувати багаторічні мафіозні схеми розпорядження київською землею.

  • Пів мільйона доларів за «вирішення питань»: у Києві викрили псевдопрацівника НАБУ

    Пів мільйона доларів за «вирішення питань»: у Києві викрили псевдопрацівника НАБУ

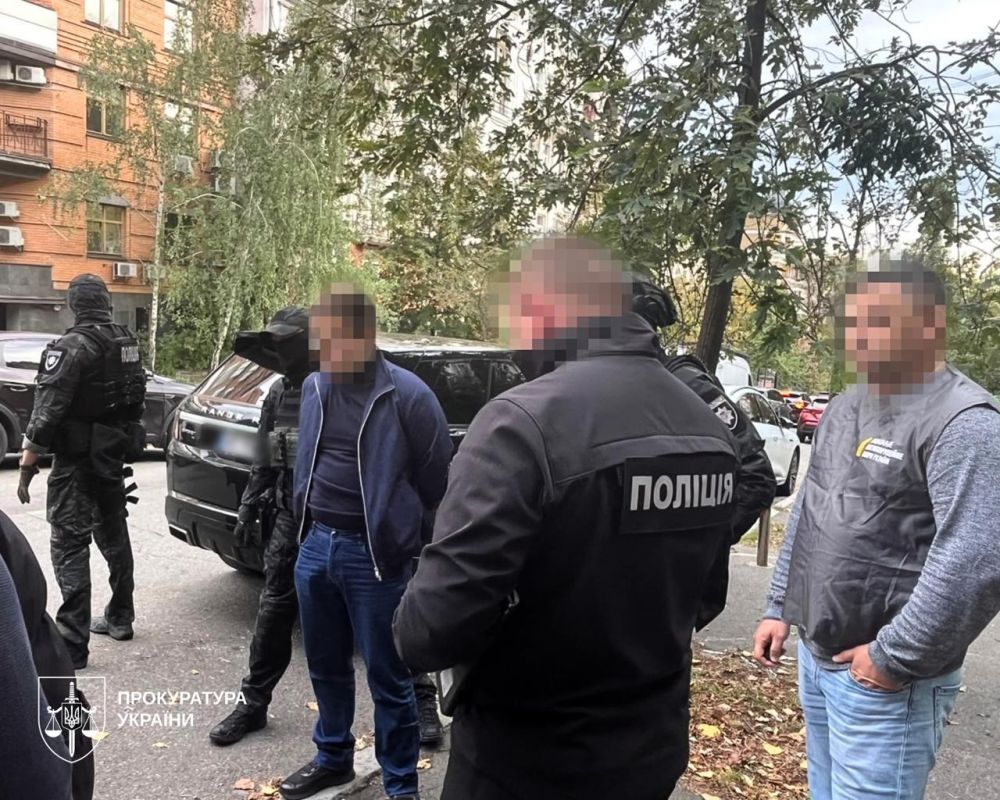
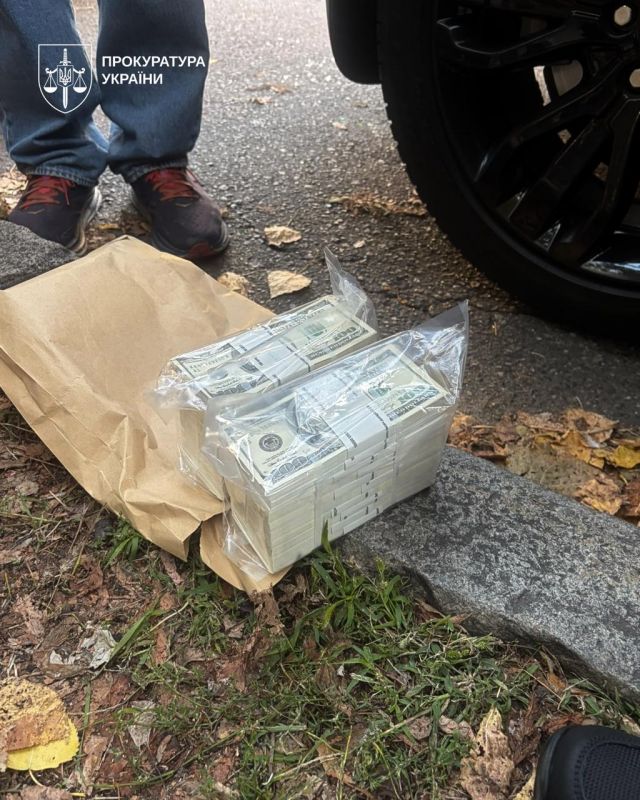
    У Києві правоохоронці затримали 29-річного чоловіка, якого підозрюють у масштабній шахрайській схемі. За версією слідства, він видавав себе за співробітника Національного антикорупційного бюро України та переконував підприємця, що має впливових знайомих у НАБУ, Державній податковій службі, Бюро економічної безпеки та судах. За «вирішення проблем» чоловік, як стверджують правоохоронці, уже отримав $280 тисяч, а згодом вимагав ще $200 тисяч.

    Справу розслідують Національна поліція за матеріалами Управління внутрішнього контролю НАБУ та за процесуального керівництва Офісу генерального прокурора.

    За даними НАБУ, історія почалася після того, як підозрюваний дізнався від свого батька, що щодо підприємця та його дружини проводяться податкові перевірки приблизно на 32 млн гривень. Батько нібито переконував бізнесмена, що його син займає високу посаду у НАБУ та може допомогти владнати проблеми.

    Пів мільйона доларів за «вирішення питань»: у Києві викрили псевдопрацівника НАБУ

    Розповідав про «зв’язки» у НАБУ, БЕБ і судах

    Слідство вважає, що чоловік використовував образ впливового правоохоронця максимально переконливо. Він оперував юридичною термінологією, посилався на нібито внутрішню інформацію та поступово вигадував нові проблеми, які потребували додаткових грошей.

    Зокрема, за інформацією НАБУ, він розповідав підприємцю про нібито існування «замовлення» з боку впливових осіб, а також переконував його, що проти бізнесмена буцімто відкрито кримінальне провадження в БЕБ.

    Правоохоронці наголошують: такого кримінального провадження насправді не існувало.

    Саме за «вирішення» податкових і судових проблем, а також за начебто припинення можливого кримінального переслідування чоловік, за даними слідства, поступово отримував великі суми готівкою.

    У період із вересня 2025 року до березня 2026 року підприємець передав йому загалом $280 тисяч.

    Після $280 тисяч попросив ще $200 тисяч

    На цьому, за версією слідства, схема не завершилася.

    Підозрюваний повідомив підприємцю, що для остаточного «вирішення» проблем необхідно передати ще $200 тисяч.

    За ці гроші він начебто мав організувати одразу кілька дій: провести штучне банкрутство, домогтися скасування штрафних санкцій та зняти арешт із активів бізнесмена.

    Таким чином, загальна сума, яку фігурант намагався отримати від підприємця, наближалася до пів мільйона доларів — $480 тисяч. У самому НАБУ справу назвали «$500 000 за вирішення питань».

    Саме під час передачі останньої частини грошей чоловіка й затримали.

    Приніс підроблений судовий документ

    Одна з найцікавіших деталей справи — спроба переконати підприємця в реальності своїх «можливостей» за допомогою документів.

    За даними НАБУ, на зустріч, під час якої мав отримати $200 тисяч, підозрюваний приніс підроблений судовий документ, який нібито підтверджував закриття справи.

    Правоохоронці затримали чоловіка безпосередньо під час отримання коштів.

    Після цього слідчі провели обшуки у Києві та Харкові — за місцями, пов’язаними з підозрюваним, а також у його автомобілі.

    За інформацією правоохоронців, під час слідчих дій вилучили гроші, мобільні телефони та інші речові докази, які мають значення для кримінального провадження.

    Йому загрожує відповідальність за шахрайство в особливо великих розмірах

    29-річному чоловікові повідомили про підозру одразу за кількома статтями Кримінального кодексу.

    Його дії кваліфікували за частиною 5 статті 190 КК України — шахрайство, вчинене в особливо великих розмірах, а також за частиною 2 статті 15 та частиною 5 статті 190 — замах на таке шахрайство.

    Суд обрав підозрюваному запобіжний захід у вигляді тримання під вартою із можливістю внесення застави у розмірі 998 тисяч гривень. Про це також повідомляє УНН із посиланням на матеріали правоохоронців.

    Водночас слідство триває, а остаточну винуватість чоловіка має встановити суд.

    НАБУ окремо нагадує про презумпцію невинуватості: до обвинувального вироку суду особа вважається невинуватою.

    Чому схема могла виглядати переконливо

    Подібні схеми часто будуються не лише на самій легенді про «впливового правоохоронця», а й на використанні реальних проблем потенційної жертви.

    У цьому випадку підозрюваний, за даними слідства, справді знав про податкові перевірки підприємця та його дружини. Саме це дозволяло йому створювати враження доступу до закритої інформації.

    Додатково чоловік використовував професійну юридичну лексику та демонстрував документи, які мали підтверджувати його розповіді.

    Таким чином, схема могла виглядати для потерпілого не як звичайне телефонне шахрайство, а як реальна пропозиція від людини, яка нібито має доступ до державних органів.

    Правоохоронці не повідомляють, що до схеми справді були залучені працівники НАБУ, БЕБ, ДПС або судів.

    Навпаки, офіційна позиція НАБУ полягає в тому, що чоловік лише видавав себе за працівника Бюро.

    Шахраї все частіше прикриваються силовими структурами

    Схеми, в яких зловмисники представляються співробітниками правоохоронних органів, в Україні трапляються регулярно.

    «Ненька інфо» раніше писала про випадок у Києві, коли шахраї залякали 13-річну доньку військового заявами про нібито кримінальну відповідальність її батьків та змусили передати понад 2,5 млн гривень.

    Тоді зловмисники представлялися співробітниками силових структур та переконували дитину, що сім’я нібито може бути причетною до фінансування країни-агресора. «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн — Ненька інфо

    Також «Ненька інфо» повідомляла про інший випадок у столиці: 51-річного чоловіка затримали за підозрою у вимаганні $20 тисяч за нібито оформлення інвалідності та зняття військовозобов’язаного з обліку. 

    Окрема велика категорія справ стосується вже реальної корупції та «кришування» незаконного бізнесу. У вересні НАБУ і САП заявили про викриття злочинної організації, яку, за версією слідства, очолював посадовець Офісу генпрокурора. Йшлося про системне отримання неправомірної вигоди від шахрайських кол-центрів.

    Цю справу також детально висвітлювала «Ненька інфо». Операція «Карфаген»: НАБУ та САП оприлюднили плівки у справі про «кришування» шахрайських кол-центрів — Ненька інфо

    НАБУ цього року розслідує сотні проваджень

    За офіційною статистикою Бюро, лише за січень–серпень 2026 року НАБУ розпочало 521 кримінальне провадження.

    За цей же період 153 особам повідомили про підозру, а до суду направили 72 обвинувальні акти щодо 148 осіб. Загальна сума збитків у справах, переданих до суду за цей період, перевищила 11 млрд грн.

    На цьому тлі історія з псевдопрацівником НАБУ показова ще й тому, що зловмисник, за версією слідства, намагався використати авторитет антикорупційного органу для виманювання грошей.

    Правоохоронці зараз встановлюють усі обставини справи та перевіряють, чи мав чоловік спільників і чи могли бути інші потерпілі.


  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.

  • «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    У Києві 13-річна донька українського військовослужбовця стала жертвою складної шахрайської схеми, побудованої на знайомстві в соцмережах, залякуванні звинуваченнями у співпраці з Росією та психологічному тиску. За даними столичної поліції, підліток винесла з дому сімейні заощадження — 54 550 доларів та 90 тисяч гривень — і передала сумку водієві таксі, який мав доставити її з Києва до Сум. Загальна сума становила понад 2,5 млн грн. Забрати гроші зловмисники, однак, не встигли: батьки дівчини звернулися до поліції, а правоохоронці перехопили передачу та затримали двох імовірних учасників схеми.

    Історія почалася не з телефонного дзвінка про «проблеми з банківською карткою», а зі звичайного для підлітка спілкування в соцмережі. Як повідомили правоохоронці, з дівчиною познайомилися невідомі, які видавали себе за її однолітка. Після певного часу спілкування вони домовилися з нею про особисту зустріч. Саме на цьому етапі шахраї отримали інформацію про місце перебування дитини, після чого сценарій різко змінився.

    Дівчині надіслали відеоролик, на якому люди, одягнені в російську військову форму, нібито дякували їй за «допомогу та співпрацю». Таким чином дитину поставили у ситуацію, в якій звичайне онлайн-знайомство раптом перетворилося на вигадане звинувачення у співпраці з державою-агресором. Після цього до розмови долучився ще один учасник схеми — він представився правоохоронцем.

    За версією слідства, псевдосиловик переконував 13-річну дівчину, що її нібито вже викрили у співпраці з Росією. Головним інструментом впливу стала погроза не самій дитині, а її родині. Шахрай заявляв, що через її дії батькам може загрожувати до 25 років ув’язнення. Для підлітка така погроза могла виглядати абсолютно реальною, особливо з огляду на попередньо надіслане відео з людьми у військовій формі.

    «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн «Ваших батьків посадять на 25 років»: у Києві шахраї змусили 13-річну доньку військового віддати понад 2,5 млн грн

    Потім з’явилася умова, яка нібито мала «врятувати» сім’ю від кримінальної відповідальності. Дитині наказали передати всі наявні вдома заощадження для так званої перевірки. Дівчина знайшла 54 550 доларів та 90 тисяч гривень, склала гроші у сумку та віддала водієві таксі. За задумом організаторів схеми, автомобіль мав перевезти гроші з Києва до Сум, де їх уже чекали отримувачі.

    Лише після повернення додому підліток розповіла батькам про те, що сталося. Ті одразу звернулися до поліції. Саме швидкість звернення виявилася критичною: правоохоронці встановили автомобіль, яким перевозили сумку, вилучили справжні гроші та замінили їх імітаційними. Далі операція продовжилася вже під контролем поліції.

    У Сумах правоохоронці затримали одного з учасників схеми, коли той прийшов забирати посилку. Згодом затримали і його спільника. Таким чином родині вдалося повернути заощадження, хоча розслідування самого механізму шахрайства та можливої причетності інших осіб триває.

    Ця історія показова тим, що аферистам фактично не знадобилося зламувати банківські рахунки або отримувати доступ до смартфона жертви. Вони змусили дитину самостійно виконати всі необхідні дії. Кіберполіція називає подібні прийоми соціальною інженерією — маніпуляціями, під час яких злочинці грають на довірі, страху й тривозі людини та змушують її добровільно передавати гроші чи конфіденційну інформацію. За даними Кіберполіції, саме соціальна інженерія залишається одним із ключових механізмів фінансового шахрайства в Україні.

    Особливо небезпечним елементом київської історії стала експлуатація теми державної зради та співпраці з Росією. Це не нова тактика. На початку серпня Кіберполіція окремо попереджала про шахраїв, які телефонують громадянам, представляються співробітниками СБУ чи інших правоохоронних органів, заявляють про нібито фінансування ворога або відкриту кримінальну справу, а далі вимагають гроші. Правоохоронці наголошували: справжні співробітники державних органів не пропонують «вирішити питання» передачею готівки чи переказами.

    Подібні випадки цього року вже фіксували і в самому Києві. У липні столична поліція повідомляла про 81-річну жінку, якій псевдопрацівник СБУ заявив, що придбані нею ліки нібито «фінансують країну-агресора». Від потерпілої вимагали передати гроші начебто для їхнього «декларування». В іншій справі поліція заявила про двох учасників схеми, які, представляючись співробітниками спецслужби, ошукали літніх киян на понад 8 млн грн.

    Ще одна справа, яку столична поліція розслідувала у травні, стосувалася трьох пенсіонерів. За інформацією правоохоронців, псевдопрацівник спецслужби так само звинувачував людей у спонсоруванні держави-агресора і під приводом «декларування» виманював заощадження. Загальна сума збитків у тій справі перевищила 3 млн грн. Тобто сценарій зі страхом перед кримінальним переслідуванням уже використовувався, але цього разу мішенню стала не літня людина, а 13-річна дитина.

    Окрему увагу правоохоронці останнім часом приділяють саме використанню державної символіки, назв силових відомств та фейкових звинувачень. 21 серпня Кіберполіція попередила про електронні листи, де зловмисники від її імені повідомляли людям про нібито вчинені кримінальні правопорушення, погрожували обшуками та відповідальністю, а потім вимагали криптовалюту за «закриття справи». Це показує, що авторитет силових структур шахраї використовують як інструмент психологічного тиску в різних варіаціях однієї схеми.

    У випадку з донькою військового зловмисники пішли ще далі: вони спочатку створили довіру через спілкування нібито з однолітком, отримали інформацію про дитину, потім підкріпили легенду відео з людьми у російській формі і лише після цього використали образ «правоохоронця». Тобто кожен наступний крок робив попередню вигадку переконливішою.

    Подібна побудова афери добре відповідає механіці соціальної інженерії: жертву вводять у стан сильного страху, не дають часу перевірити інформацію та пропонують одну «термінову» дію, яка начебто дозволить уникнути катастрофічних наслідків. Кіберполіція пояснює, що під дією страху або тривоги людина значно гірше оцінює ситуацію і може зробити те, на що у спокійному стані ніколи не погодилася б.

    Історія у Києві закінчилася без фактичної втрати мільйонів насамперед тому, що дитина все-таки розповіла про ситуацію батькам, а вони негайно повідомили правоохоронців. Поліцейським вдалося перехопити сумку ще до того, як гроші остаточно потрапили до шахраїв.

    Водночас цей випадок стає важливим сигналом для батьків підлітків. Небезпека в соцмережах сьогодні обмежується не лише викраденням паролів або підозрілими посиланнями. Зловмисник може тижнями видавати себе за ровесника, збирати інформацію про сім’ю, а потім використати її для персоналізованого шантажу. Кіберполіція вже фіксувала випадки, коли через соцмережі та месенджери сторонні особи намагалися втягувати українських школярів навіть у протиправну діяльність, тому правоохоронці закликають дітей повідомляти дорослим про підозрілі контакти, погрози й спроби змусити їх щось приховувати від батьків.

    Наразі поліція продовжує встановлювати всі обставини афери. Публічно не повідомлялося, чи були у затриманих інші жертви та хто саме створював фейкові акаунти і відео, використані для залякування дівчини. Тому стверджувати про масштаби всієї групи або остаточну кількість її учасників поки зарано. Однак уже відомі деталі показують одну з найбільш цинічних схем останнього часу: страх дитини за батьків перетворили на інструмент, за допомогою якого з дому фактично винесли всі сімейні заощадження.

  • Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Хакери крадуть токени Claude через інфостілери: користувачі масово втрачають доступ до платних акаунтів

    Користувачі моделі штучного інтелекту Claude почали скаржитися на несанкціоноване вичерпання лімітів токенів на їхніх преміальних акаунтах. Компанія Anthropic офіційно підтвердила, що зловмисники використовують спеціальне шкідливе програмне забезпечення — інфостілери — для викрадення активних сеансів входу. Завдяки цьому хакери отримують таємний доступ до чужих облікових записів і використовують їх для безкоштовної роботи з інструментом Claude Code.

    Одним із постраждалих виявився британський консультант зі штучного інтелекту Грант Де Свардт, який помітив стрімке зростання споживання токенів у своїй підписці Claude Max 20x, навіть коли він не працював із сервісом. Після його звернення до служби підтримки компанія визнала аномалію, примусово завершила активні сеанси, анулювала всі серверні токени та повернула кошти за невикористану частину передплати. Як показало розслідування, скомпрометований сеанс застосовувався для створення неавторизованих токенів OAuth, що дозволило стороннім сервісам виконувати завдання від імені реальних користувачів.

    Цей інцидент виявився не поодиноким: після розголосу ситуації на платформі Reddit десятки інших підписників повідомили про схожі випадки миттєвого обнулення лімітів без жодної активності з їхнього боку. В Anthropic наголошують, що зараження комп’ютерів відбувається не через їхню платформу, а внаслідок переходу за шкідливими посиланнями або завантаження вірусів із мережі.

    Реагуючи на загрозу, компанія почала примусово припиняти скомпрометовані сеанси та скасовувати авторизації в разі виявлення підозрілої активності. Водночас користувачі висловлюють занепокоєння через відсутність прозорих внутрішніх інструментів, які дозволяли б самостійно відстежувати напрямки витрачання токенів та вчасно блокувати несанкціонований доступ.


  • «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    «Вашу картку блокують»: як шахрайські колцентри виманюють доступ до банківських рахунків

    Шахрайські колцентри дедалі активніше використовують складніші сценарії соціальної інженерії, щоб отримати доступ до банківських рахунків, онлайн-банкінгу та інших цифрових сервісів українців. Зловмисники можуть представлятися співробітниками банку, повідомляти про нібито підозрілу операцію, блокування картки або необхідність терміново підтвердити особу.

    Експерт із питань комплексної безпеки Руслан Болгов в ефірі «КИЇВ24» звернув увагу, що шахраї адаптують свої сценарії до того, що українці вже краще знають базові правила кібербезпеки.

    Якщо раніше одним із головних завдань було змусити людину просто назвати код із SMS, пароль або інші очевидно секретні дані, то зараз зловмисники можуть використовувати менш прямі способи отримання тієї ж інформації або переконувати жертву самостійно виконати необхідну їм дію.

    Кіберполіція також попереджає, що дзвінки від псевдопрацівників банків залишаються поширеною схемою. Мета таких контактів — отримати дані банківської картки чи пароль до онлайн-банкінгу, а після цього заволодіти коштами потерпілих.

    Як починається типова розмова

    Один із найпоширеніших сценаріїв починається з телефонного дзвінка.

    Людині можуть повідомити, що з її картки нібито намагаються списати гроші, хтось увійшов у банківський застосунок, оформлюється кредит або рахунок найближчим часом заблокують.

    Така інформація створює відчуття терміновості. Жертві фактично не дають часу перевірити сказане й одразу пропонують «вирішити проблему».

    Саме психологічний тиск є одним із ключових елементів соціальної інженерії. Національний банк наголошує, що шахраї часто намагаються переконати людину самостійно передати їм реквізити картки, коди підтвердження, паролі або іншу конфіденційну інформацію.

    Типовою ознакою обману є вимога діяти негайно: не завершувати розмову, не телефонувати в банк самостійно, терміново підтвердити операцію або виконати інструкцію «служби безпеки».

    Шахраї намагаються не використовувати очевидні «тригерні» прохання

    За словами Болгова, зловмисники враховують, що все більше людей знають: код із SMS, PIN, CVV, пароль від банківського застосунку або кодове слово не можна називати стороннім.

    Тому шахрай може не просити прямо: «Продиктуйте пароль».

    Натомість людину можуть підвести до іншої дії — попросити підтвердити сповіщення в банківському застосунку, перейти за посиланням, зайти на підроблену сторінку або виконати певну послідовність дій нібито для захисту рахунку.

    Результат може бути тим самим — злочинець отримує можливість увійти до банківського акаунта або провести операцію.

    Національний банк окремо наголошує: стороннім не можна повідомляти реквізити платіжної картки, паролі та коди банків чи мобільних операторів. Так само небезпечно погоджуватися на пропозицію «зняти ліміт» або переводити кошти на так званий безпечний рахунок.

    Відеозв’язок і «офіс банку» теж можуть бути частиною вистави

    Ще один тренд — складніша візуальна маскування шахрайських колцентрів.

    За словами Болгова, деякі оператори використовують відеозв’язок, спеціально оформлені приміщення, відповідний фон і різну атрибутику.

    Це може створювати у жертви враження, що вона дійсно бачить працівника банку, державної установи або великої компанії.

    Сам факт відеодзвінка при цьому нічого не доводить.

    Логотип на стіні, бейдж, костюм або фон, схожий на банківське відділення, легко відтворити. Аналогічно шахраї створюють фальшиві сторінки та Telegram-боти, які копіюють дизайн справжніх установ. НБУ попереджає, що такі ресурси можуть імітувати назви, логотипи та навіть елементи верифікації, щоб переконати користувача в їхній справжності.

    Що реально потрібно шахраю

    Кінцевою метою більшості таких схем залишається доступ до грошей або цифрового облікового запису.

    Зловмисники можуть полювати на реквізити картки, пароль від онлайн-банкінгу, одноразовий код підтвердження, доступ до фінансового номера телефону або можливість підтвердити операцію від імені клієнта.

    Кіберполіція у квітні 2026 року окремо попереджала про схему з псевдопрацівниками банків, які намагаються виманити саме карткові дані та паролі до онлайн-банкінгу. Правоохоронці радять у таких випадках припинити розмову й самостійно зателефонувати до банку за офіційним номером.

    У травні кіберполіція повідомляла про викриття групи псевдобанкірів, яка діяла через шахрайські колцентри. За даними правоохоронців, підозрювані використовували класичну схему «дзвінка з банку» і переконували людей переводити гроші на підконтрольні рахунки.

    Які дані не можна повідомляти навіть «працівнику банку»

    Для отримання звичайного переказу іншій людині не потрібен пароль від вашого банкінгу або код підтвердження.

    НБУ радить зберігати в таємниці PIN-код, CVV/CVC, строк дії картки, логіни, паролі та SMS-коди від банку.

    Особливо небезпечно передавати стороннім одноразові коди. Вони можуть використовуватися не просто для «ідентифікації клієнта», як це пояснює шахрай, а для входу до особистого кабінету або підтвердження фінансової операції.

    Так само не варто встановлювати на телефон невідомі програми на прохання людини, яка представилася співробітником банку. Такі застосунки можуть надавати віддалений доступ до пристрою.

    Що робити, якщо вам телефонують «із банку»

    Найбезпечніший алгоритм — не намагатися довести співрозмовнику, що він шахрай.

    Розмову краще завершити.

    Після цього необхідно самостійно відкрити офіційний застосунок банку або знайти номер підтримки на банківській картці чи офіційному сайті та зателефонувати туди.

    Саме таку модель поведінки рекомендує Кіберполіція: якщо ви отримали повідомлення або дзвінок про необхідність терміново щось зробити з рахунком, не передавайте інформацію співрозмовнику, а перевірте її безпосередньо у банку.

    Якщо ж людина вже ввела банківські дані на підозрілому сайті або повідомила їх шахраю, НБУ радить негайно заблокувати картку через банк та звернутися до Кіберполіції.

    Чому старі схеми продовжують працювати

    Хоча легенди змінюються, принцип більшості шахрайських схем залишається незмінним.

    Зловмисник намагається змусити людину діяти під впливом страху, поспіху або довіри до авторитетної установи.

    Саме тому дзвінок може звучати переконливо, номер телефону — бути схожим на офіційний, а оператор — знати ім’я чи інші дані співрозмовника.

    Однак наявність такої інформації не означає, що дзвонить справжній співробітник банку.

    НБУ називає соціальну інженерію одним із найпоширеніших способів платіжного шахрайства: замість технічного зламу злочинець переконує саму людину віддати потрібну інформацію.

    Тому головне правило залишається простим: жоден несподіваний дзвінок не повинен бути причиною негайно повідомляти банківські дані або виконувати фінансову операцію.

    Якщо співрозмовник запевняє, що від рішення є лише кілька хвилин, забороняє завершувати розмову або наполягає на секретності — це додатковий привід припинити контакт і перевірити все через офіційний канал.

  • «Внесемо до списків на обмін»: СБУ розкрила цинічну схему вербування родичів українських полонених

    «Внесемо до списків на обмін»: СБУ розкрила цинічну схему вербування родичів українських полонених

    Російські спецслужби активізували одну з найбільш цинічних схем впливу на українців — вони намагаються завербувати родичів військовослужбовців, які перебувають у російському полоні або вважаються зниклими безвісти. Для тиску використовують найвразливіше місце сімей: надію повернути близьку людину додому. Представники РФ можуть обіцяти покращення умов утримання, телефонну розмову з полоненим або навіть внесення його до так званих «списків на обмін». Натомість від родичів вимагають інформацію про ЗСУ, стеження за військовими об’єктами, участь в інформаційних операціях, а в окремих випадках — диверсії, теракти чи навіть замовні вбивства.

    Про нову хвилю такої активності 27 серпня попередила Служба безпеки України. За даними СБУ, у більшості задокументованих випадків російські спецслужбісти або підконтрольні їм особи виходять на родини телефоном, через месенджери чи відеозв’язок. Іноді контакт відбувається навіть у присутності самого українського військовополоненого, що може створювати для його близьких особливо сильний психологічний тиск.

    Тактика може починатися без очевидних ознак вербування. Людині можуть повідомити нібито ексклюзивні дані про стан або місце перебування її родича, запропонувати «допомогу» чи створити враження, що співрозмовник має реальний вплив на умови утримання полоненого. Далі вимоги поступово посилюються.

    За інформацією СБУ, серед даних, якими цікавляться росіяни, — місця дислокації українських військових частин та інших військових об’єктів, маршрути переміщення техніки й особового складу, а також контакти та персональні дані військовослужбовців. Усе це може використовуватися російською розвідкою для планування ударів, встановлення особового складу підрозділів або подальших спроб вербування інших людей.

    У найнебезпечніших випадках розмова переходить від збору інформації до прямих злочинних завдань. СБУ фіксує спроби залучити родичів українських бранців до диверсій, терористичних актів, замовних убивств та інформаційно-психологічних операцій, спрямованих проти України.

    Головною «винагородою» стає те, що для сім’ї військовополоненого важить значно більше за гроші.

    Представники РФ можуть запевняти, що за виконання завдання полоненому забезпечать краще ставлення або його нібито внесуть до «списків на обмін». СБУ окремо наголошує: співпраця з російськими спецслужбами не впливає на процедуру повернення людини з полону. Тобто обіцянку обміну використовують саме як інструмент маніпуляції.

    Координаційний штаб із питань поводження з військовополоненими раніше також неодноразово попереджав про подібні схеми. За його інформацією, невідомі можуть телефонувати сім’ям, представлятися російськими посадовцями, представниками установ або людьми, які нібито мають доступ до переговорного процесу, і пропонувати за гроші «посприяти» включенню полоненого до списків на обмін. Офіційна позиція штабу однозначна: жодні сторонні «посередники» не можуть впливати на формування обмінів.

    Це важливий момент, оскільки сам механізм обміну значно складніший, ніж його намагаються представити шахраї чи російські спецслужби. Представники Координаційного штабу раніше пояснювали, що українська сторона систематично формує запити щодо кожної відомої людини в полоні та з’ясовує готовність російської сторони повернути її. Це переговорний процес між уповноваженими структурами, а не список, до якого можна «додати» людину через приватного посередника за гроші чи виконання незаконного завдання.

    Причому росіяни працюють не лише з родинами тих, чий полон офіційно підтверджений. Під особливим ударом опиняються сім’ї військових, які вважаються зниклими безвісти.

    У таких випадках невизначеність може тривати місяцями або роками. Людина не знає, чи живий її родич, чи перебуває він у лікарні, полоні або на окупованій території. Цю невизначеність російські структури активно експлуатують. Центр стратегічних комунікацій разом із Координаційним штабом раніше пояснювали, що спецслужби РФ свідомо використовують вразливий емоційний стан родин, їхнє почуття страху, провини та надію на будь-яку інформацію про близького.

    Такі операції мають кілька цілей одночасно. Перша — розвідувальна: отримати дані про українське військо. Друга — вербувальна: змусити людину виконувати конкретні завдання. Третя — психологічна: дестабілізувати родину та використати її емоції проти української держави. Четверта — інформаційна: посилити недовіру до офіційних структур, переконуючи сім’ї, що держава нібито нічого не робить для повернення їхніх близьких.

    За даними Координаційного штабу, у попередні роки тактика росіян також змінювалася. Якщо на початку повномасштабного вторгнення родичів полонених і зниклих безвісти намагалися втягувати передусім у масові протестні акції та інформаційні кампанії всередині України, то пізніше дедалі частіше почали застосовувати прямий шантаж. Представники РФ можуть обіцяти покращення становища бранця, а після встановлення довіри вимагати, наприклад, стежити за стратегічними об’єктами або підпалювати автомобілі.

    Окремо існує ще одна категорія небезпеки — звичайні шахраї, які не обов’язково пов’язані з російськими спецслужбами, але використовують ту саму трагедію заради грошей.

    Родинам телефонують люди, які представляються волонтерами, військовими, побратимами або посередниками. Вони можуть заявити, що військовий нібито поранений і потрібні кошти на операцію, що за певну суму можна організувати дзвінок із полоненим, дізнатися місце поховання зниклого або вплинути на його включення до обміну. Такі схеми фіксуються вже не перший рік.

    Координаційний штаб останнім часом знову повідомляє про різке зростання шахрайської активності щодо сімей полонених і зниклих безвісти. Там закликають не передавати гроші невідомим, не повідомляти стороннім особисті дані та користуватися лише офіційними каналами.

    Особливо небезпечним інструментом є використання самого полоненого.

    Якщо розмова відбувається у його присутності або родині дозволяють почути його голос, близьким надзвичайно важко оцінювати ситуацію раціонально. Полонений може перебувати під фізичним або психологічним примусом і говорити те, що від нього вимагають російські силовики. Сам факт, що людина жива і сім’я нарешті почула її після місяців невідомості, робить подальшу маніпуляцію набагато ефективнішою.

    Контекст російського полону робить такі погрози ще страшнішими. Україна та міжнародні структури багаторазово повідомляли про систематичне жорстоке поводження з українськими військовополоненими. За даними, що наводилися у 2025–2026 роках із посиланням на міжнародні спостереження, переважна більшість звільнених українських бранців повідомляла про катування або інші форми насильства.

    Саме тому фраза «ми можемо покращити умови його утримання» для родини звучить не як абстрактна пропозиція. Вона може сприйматися як питання здоров’я або навіть життя близької людини.

    Станом на травень 2026 року заступниця голови Верховної Ради Олена Кондратюк говорила приблизно про 7 тисяч українських військовослужбовців у російському полоні. При цьому точна кількість людей, яких РФ фактично утримує, може бути складнішою для встановлення через тих, хто офіційно числиться зниклим безвісти, але насправді перебуває в місцях несвободи.

    Координаційний штаб пояснював, що статус «зниклий безвісти» зберігається доти, доки немає достатніх доказів полону або загибелі. Українська сторона поступово встановлює долю таких військових через свідчення звільнених, дані розвідки та інші джерела.

    СБУ радить людям, з якими намагаються встановити подібний контакт, не погоджуватися на жодні завдання та негайно повідомляти українські правоохоронні органи. Водночас, якщо це не створює додаткової небезпеки, варто зберегти листування, номери телефонів, записи розмов, скриншоти акаунтів та інші дані, які можуть допомогти ідентифікувати вербувальників.

    Для родин полонених і зниклих безвісти діють офіційні державні канали. Координаційний штаб має особистий кабінет для передачі максимально повної інформації про людину, а також дорожню карту з алгоритмами дій. Працюють громадські приймальні та консультаційні центри.

    Головне правило, на якому наголошують українські структури, звучить максимально просто: ніхто з приватних осіб не може гарантувати обмін військовополоненого. Якщо співрозмовник просить гроші, військову інформацію, фотографії об’єктів, персональні дані військових або виконання будь-яких незаконних дій в обмін на «допомогу» полоненому — це ознака шахрайства, вербування або ворожої спецоперації.

    Саме на цьому російські спецслужби й будують свою схему: вони не шукають випадкову людину, готову працювати на ворога, а приходять до тих, кого війна вже поставила у винятково вразливе становище. Замість грошей їм пропонують те, від чого майже неможливо емоційно відмовитися, — надію побачити близького живим удома.

    Але СБУ попереджає: обіцянка «внести до списків на обмін» не наближає звільнення військовополоненого. Натомість виконання ворожих завдань може поставити під загрозу інших українських військових, цивільних і саму родину, яку російські спецслужби використали як інструмент.