Позначка: шахрайство

  • “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

    “Представник Monobank” залишив українку без грошей: тепер банк вимагає повернути кредит

    В Україні набирає обертів нова хвиля телефонного шахрайства, жертвами якої стають навіть досвідчені користувачі банківських сервісів. Однією з потерпілих стала клієнтка Monobank, яка після розмови з псевдоспівробітником банку втратила 134 тисячі гривень кредитних коштів. Після інциденту банк запропонував їй погасити кредит без нарахування відсотків протягом трьох місяців, однак списувати борг не планує.

    Про історію жительки Київської області Тетяни повідомило видання OBOZ.UA.

    За словами жінки, одного дня їй зателефонував чоловік із українського мобільного номера, який представився працівником Monobank. Для більшої переконливості він назвав її ім’я, знав, що вона є клієнткою банку, та повідомив про нібито спробу входу до її банківського застосунку з іншого міста. Ба більше, шахрай навіть назвав модель телефону, з якого, за його словами, намагалися отримати доступ до рахунку.
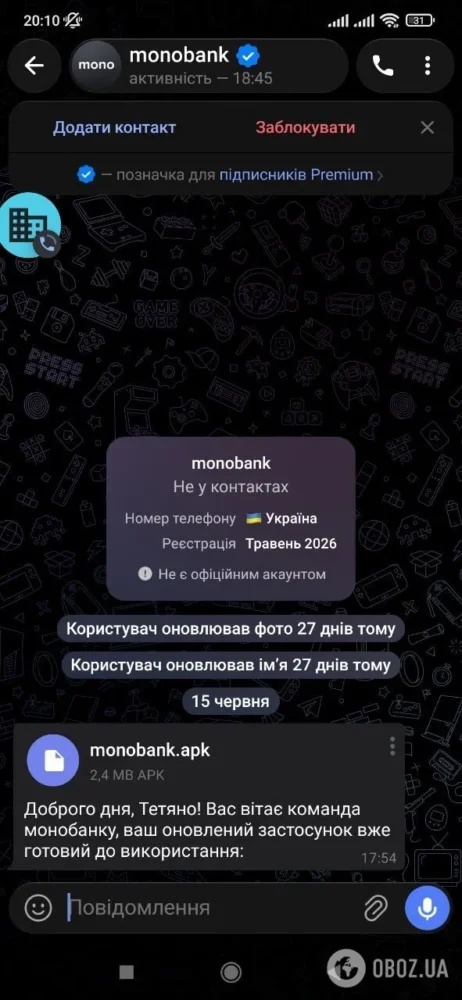
    Після цього співрозмовник переконав жінку встановити нібито новий «захищений» застосунок банку, який надіслав їй у месенджері у вигляді інсталяційного файлу. Саме цей крок став ключовим у шахрайській схемі.

    Далі псевдопрацівник банку попросив потерпілу відкрити програму, надати їй доступ до камери, показати банківську картку та ввести PIN-код. Він запевнив, що таким чином відбувається перенесення даних до безпечної системи, а всі дії необхідні для захисту рахунку.

    Поки жінка залишалася на зв’язку із шахраєм, з її кредитної картки почали списуватися кошти. Коли вона запитала, що відбувається, той пояснив, що це «тимчасова технічна операція», після завершення якої гроші нібито повернуться на рахунок.
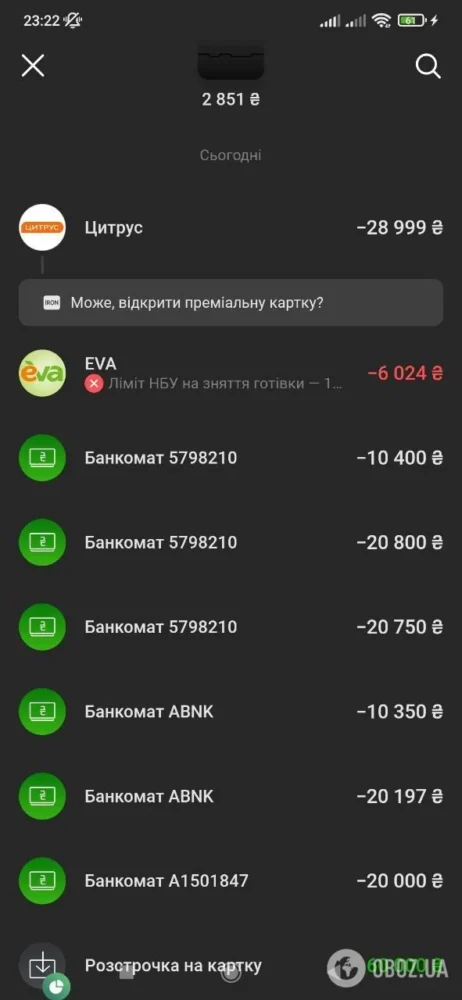
    Насправді ж зловмисники вивели з кредитного ліміту 134 тисячі гривень. Пізніше потерпіла дізналася, що частину коштів було знято через банкомати, а решту намагалися використати для покупок у торговельних мережах.

    Після усвідомлення шахрайства жінка звернулася до Monobank та написала заяву до поліції. За її словами, банк зафіксував інцидент, однак повідомив, що кредитні кошти все одно доведеться повернути.

    Згодом представники Monobank запропонували компромісний варіант: якщо клієнтка погасить усю суму протягом трьох місяців, відсотки нараховуватися не будуть. Якщо ж цього не станеться, кредит почне обслуговуватися на стандартних умовах. Також у банку повідомили, що можуть розглянути можливість реструктуризації боргу після отримання документів про проведення досудового розслідування, однак гарантій такого рішення не надали.

    Журналісти звернулися до Monobank із проханням пояснити, чому система не заблокувала підозрілі операції, чи існує можливість їх оскарження та чи може банк компенсувати кошти у подібних випадках. Втім, у фінансовій установі відмовилися коментувати ситуацію.

    Після звернення до банку історія отримала несподіване продовження. За словами потерпілої, шахрай знову зв’язався з нею через месенджер, цікавився реакцією банку та поліції, а згодом навіть визнав, що є шахраєм. Він стверджував, що перебуває у місцях позбавлення волі та нібито змушений брати участь у таких схемах. Жодних доказів своїх слів він не надав.

    Експерти з кібербезпеки наголошують, що подібні випадки стають дедалі поширенішими. За словами керівниці EMA Academy Раїси Федоровської, Monobank ніколи не телефонує клієнтам із проханням встановити нові застосунки або повідомити конфіденційні дані. Будь-які APK-файли, отримані через Telegram, Viber чи WhatsApp, є потенційно небезпечними й не повинні встановлюватися на смартфон.

    Фахівці також радять ніколи не повідомляти PIN-код, CVV-код картки, SMS-коди підтвердження, не демонструвати банківську картку через камеру та не надавати незнайомим застосункам доступ до екрана чи функцій керування телефоном. Якщо хтось представляється співробітником банку, розмову рекомендують одразу завершити й самостійно зателефонувати на офіційний номер служби підтримки, вказаний на банківській картці або офіційному сайті банку.

    Експерти підкреслюють: сучасні шахрайські схеми дедалі частіше будуються не на технічному зламі, а на психологічних маніпуляціях. Саме тому навіть уважні користувачі можуть стати жертвами аферистів, якщо довіряться невідомим співрозмовникам, які видають себе за представників банківських установ.
  • Полювали на сім’ї полеглих і зниклих безвісти: шахрайки постануть перед судом

    Полювали на сім’ї полеглих і зниклих безвісти: шахрайки постануть перед судом

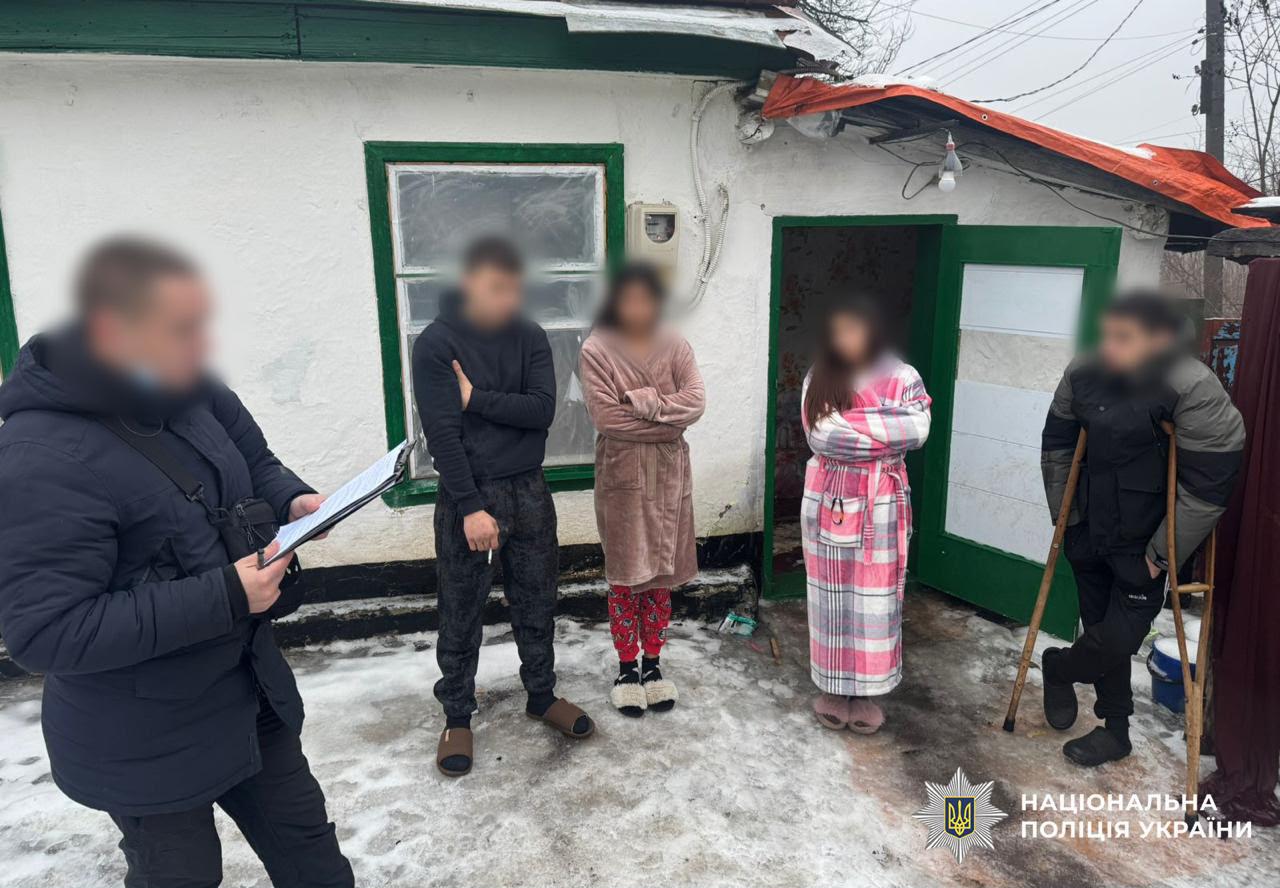
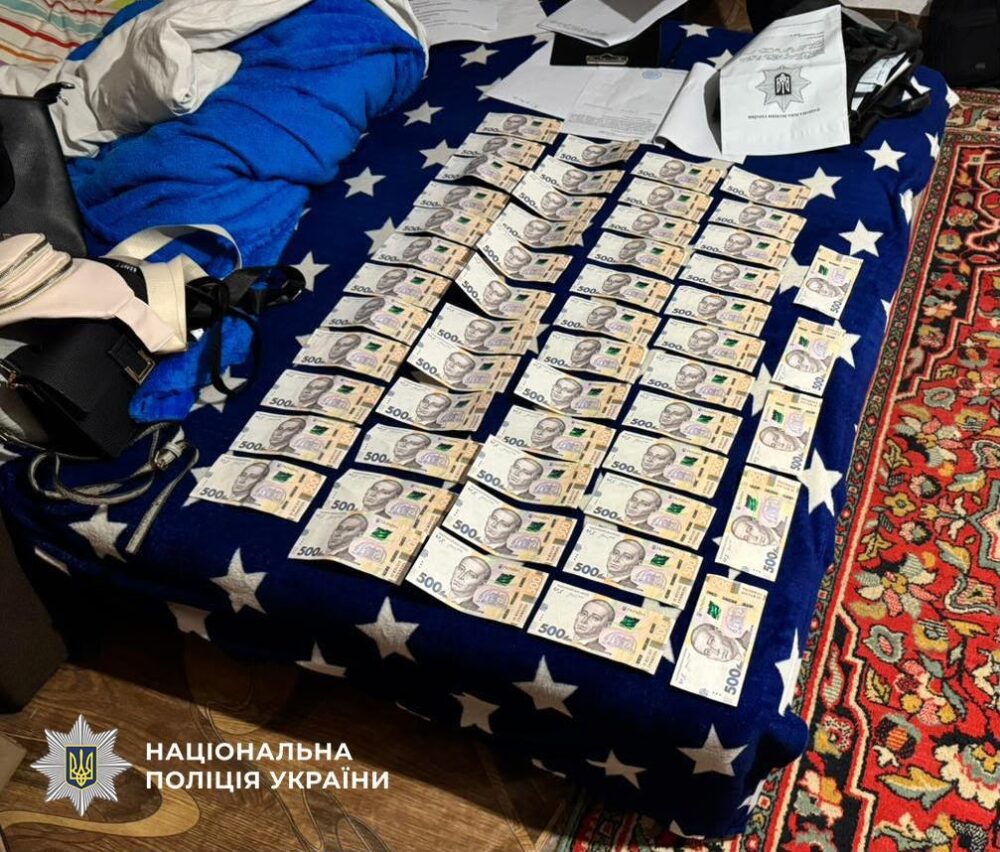
    У Кіровоградській області завершили досудове розслідування щодо п’ятьох учасниць організованої шахрайської схеми, жертвами якої стали родичі загиблих, полонених і зниклих безвісти українських військовослужбовців. За даними правоохоронців, аферистки представлялися працівницями державних органів та військових підрозділів, обіцяли допомогу з оформленням грошових виплат і компенсацій, а натомість виманювали у людей кошти. Загальна сума збитків становить близько 1,7 мільйона гривень.

    Про це повідомили в Національній поліції України.

    За даними слідства, зловмисниці цілеспрямовано шукали потенційних жертв у відкритому доступі. Вони моніторили соціальні мережі, месенджери та інтернет-платформи, де родичі українських військових публікували оголошення про пошук полонених або зниклих безвісти захисників.

    Після цього учасниці схеми зв’язувалися з рідними військовослужбовців і представлялися співробітницями державних установ, фінансових підрозділів військових частин або інших офіційних органів.

    Використовуючи довіру людей, які перебували у важкому психологічному стані, вони повідомляли, що можуть допомогти з оформленням державних компенсацій, соціальних виплат чи інших грошових коштів, які нібито належать сім’ям військових.

    Для цього, за легендою шахрайок, потрібно було здійснити певні платежі або сплатити окремі послуги.

    Отримані від потерпілих гроші перераховувалися на банківські рахунки, які перебували під контролем учасниць злочинної схеми.

    Під час досудового розслідування кіберполіцейські встановили механізм роботи угруповання та зібрали необхідну доказову базу.

    У процесі слідства правоохоронці також викрили ще одну співучасницю, яка брала участь у функціонуванні злочинної схеми.

    Після збору доказів слідчі повідомили їй про підозру, а обвинувальний акт щодо всіх п’ятьох фігуранток уже передано до суду.

    За інформацією Національної поліції, загалом аферистки незаконно заволоділи коштами потерпілих на суму 1,7 мільйона гривень.

    Жертвами злочину стали сім’ї українських військовослужбовців, які втратили близьких на війні або продовжують чекати на повернення рідних із полону чи після зникнення безвісти.

    Правоохоронці наголошують, що саме емоційний стан родичів захисників став одним із головних факторів, на якому будувалися шахрайські дії.

    Зловмисниці використовували надію людей на отримання інформації про рідних або законної державної допомоги, аби заволодіти їхніми коштами.

    Наразі матеріали кримінального провадження передані до суду для розгляду по суті.

    У разі доведення вини всім п’ятьом обвинуваченим загрожує до 12 років позбавлення волі з конфіскацією майна.

    Правоохоронці вкотре закликають громадян бути максимально обережними та не довіряти особам, які телефонують із пропозиціями оформити компенсації чи інші державні виплати за попередню оплату.

    Усі питання щодо соціальних гарантій, виплат сім’ям загиблих, полонених або зниклих безвісти військовослужбовців вирішуються виключно через уповноважені державні органи та офіційні канали комунікації.

    Якщо невідомі особи вимагають переказати кошти для отримання компенсації або представляються працівниками державних установ без належного підтвердження своїх повноважень, правоохоронці рекомендують негайно припинити спілкування та звернутися до поліції.

    Розгляд справи щодо п’ятьох учасниць шахрайської схеми найближчим часом розпочне суд.

  • СБУ викрила розкрадання на захисті Зміївської ТЕС

    СБУ викрила розкрадання на захисті Зміївської ТЕС

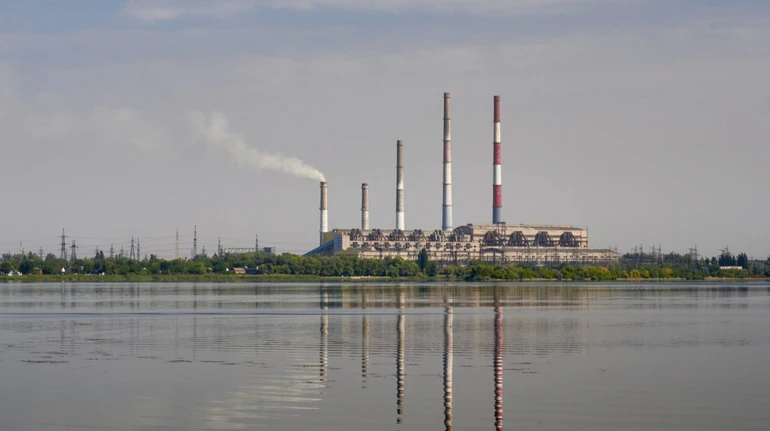
    Служба безпеки України викрила посадовців енергетичного сектору на привласненні понад 8 мільйонів гривень бюджетних коштів під час реалізації проєкту з будівництва захисних споруд для Зміївської теплової електростанції на Харківщині. Про це повідомили в СБУ, зазначивши, що схему вдалося заблокувати у взаємодії з Національною поліцією в межах системної роботи з протидії корупції в критичній інфраструктурі.

    За даними слідства, йдеться про кошти, які були виділені на посилення інженерного захисту одного з ключових енергетичних об’єктів регіону, що має стратегічне значення для стабільного енергозабезпечення Харківщини. Правоохоронці встановили, що до організації схеми причетні представники комерційних структур, які виконували підрядні роботи на об’єкті.

    Фігурантами справи стали 54-річний начальник дільниці одного з підприємств енергетичного сектору та 60-річний директор приватної компанії-підрядника. Саме цю компанію було залучено до виконання робіт із будівництва системи захисту ТЕС. Слідство встановило, що між теплоелектростанцією та підрядною організацією у грудні 2024 року було укладено договір на виконання робіт загальною вартістю понад 245 мільйонів гривень.

    Правоохоронці з’ясували, що під час реалізації проєкту учасники схеми вносили завідомо недостовірні дані до технічної та виконавчої документації. Крім того, вони організували використання будівельних матеріалів, які не відповідали встановленим проєктним та технічним вимогам. Зокрема, йдеться про бетонну суміш неналежної якості, що дозволило штучно завищити витрати та вивести частину бюджетних коштів у тіньовий обіг.

    Унаслідок таких дій, за висновками судової будівельно-технічної експертизи, державному бюджету було завдано збитків на суму 8,1 мільйона гривень. Експерти підтвердили як факт порушення технологічних і будівельних норм, так і фінансовий розмір завданої шкоди.

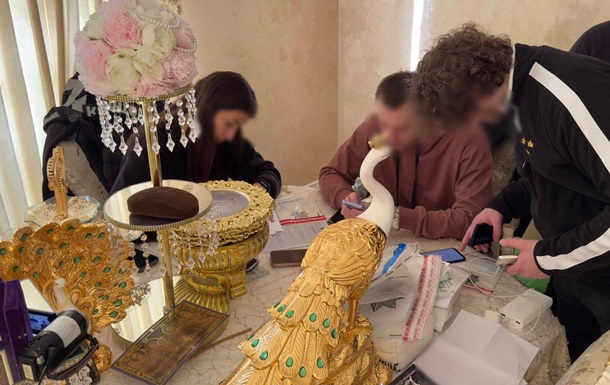
    Для документування злочинної діяльності правоохоронці провели 11 санкціонованих обшуків за місцями проживання фігурантів, а також у службових приміщеннях підприємств, які були залучені до реалізації проєкту. Під час слідчих дій вилучено значний обсяг фінансово-господарської документації, технічні матеріали, електронні носії інформації та інші докази, які, за версією слідства, підтверджують механізм реалізації схеми.

    На підставі зібраних доказів обом фігурантам повідомлено про підозру у заволодінні чужим майном шляхом зловживання службовим становищем, вчиненому за попередньою змовою групою осіб в особливо великих розмірах. Санкція відповідної статті Кримінального кодексу України передбачає до 12 років позбавлення волі з конфіскацією майна.

    У СБУ наголошують, що нині тривають подальші слідчі та процесуальні дії, спрямовані на встановлення всіх осіб, які могли бути причетні до організації та реалізації корупційної схеми. Не виключається розширення кола підозрюваних у межах цього кримінального провадження.

    Правоохоронці підкреслюють, що викриття відбулося в умовах підвищеної уваги до об’єктів енергетичної інфраструктури, які залишаються пріоритетними цілями російських атак. У зв’язку з цим питання ефективного та цільового використання бюджетних коштів, спрямованих на захист критичної інфраструктури, набуває особливого значення для національної безпеки.

    Схожі справи, за словами правоохоронців, демонструють, що сфера відновлення та захисту енергетичних об’єктів залишається вразливою до зловживань, а контроль за використанням державних ресурсів у цій галузі буде посилюватися і надалі.

  • Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

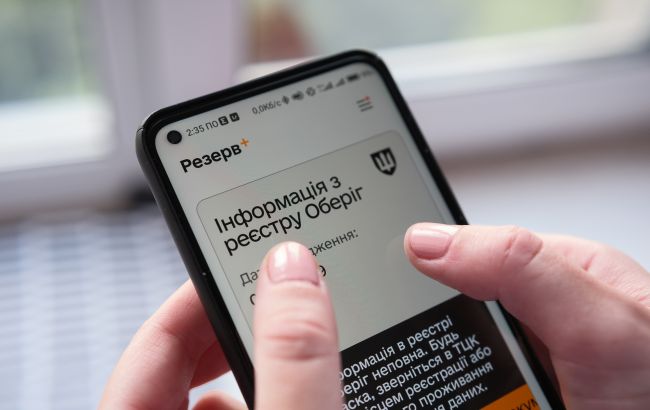
    Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.

    За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.

    Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.

    За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.

    Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.

    У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.

    Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.

    Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.

  • Наживалися на горі родин загиблих захисників: у Києві судитимуть «магів», які виманили у людей останні гроші

    Наживалися на горі родин загиблих захисників: у Києві судитимуть «магів», які виманили у людей останні гроші

    У Києві завершили розслідування резонансної справи про псевдомагів та ворожок, які роками заробляли на людському горі, страху та відчаї. Серед жертв шахрайської схеми виявилися родичі загиблих та зниклих безвісти українських військових, які шукали бодай якусь надію на зв’язок із близькими або відповіді на болючі запитання.

    Як повідомила Національна поліція України, обвинувальний акт щодо чотирьох учасників організованої групи вже скеровано до суду. Фігурантам загрожує до 12 років позбавлення волі з конфіскацією майна. За даними слідства, злочинна схема діяла під прикриттям «езотеричних послуг», «екстрасенсорики», «магічної допомоги» та «ворожіння». Насправді ж її організатори використовували психологічні маніпуляції та емоційний тиск для виманювання грошей у людей.

    За інформацією правоохоронців, діяльність угруповання припинили ще у березні цього року. Організаторкою схеми була 50-річна мешканка Черкаської області, яка залучила до незаконного бізнесу своїх родичів.

    Шахраї створювали спеціалізовані сайти з рекламою магічних послуг, запускали рекламні кампанії в інтернеті та активно працювали через месенджери й телефонні дзвінки. Саме через ці канали вони знаходили потенційних жертв.

    Особливу увагу зловмисники приділяли людям, які переживали важкі життєві обставини. Серед потерпілих були дружини загиблих військовослужбовців, матері полеглих захисників, родичі безвісти зниклих бійців та громадяни, які перебували у складному психологічному стані після втрати близьких.

    Спочатку клієнтам пропонували недорогі консультації або «діагностику ситуації». Після встановлення контакту починався психологічний вплив. Потерпілим повідомляли про нібито страшні прокляття, негативну енергетику, смертельну небезпеку чи необхідність проведення додаткових ритуалів.

    Кожна наступна «послуга» коштувала дорожче за попередню.

    Люди брали кредити та віддавали останні заощадження

    Слідчі встановили, що для отримання грошей шахраї використовували класичну схему емоційного шантажу.

    Після першого платежу потерпілим повідомляли, що проведений обряд нібито виявив нові проблеми, які потребують негайного втручання. Людей переконували оплачувати додаткові ритуали, очищення, обереги та інші вигадані магічні процедури.

    У багатьох випадках суми платежів постійно зростали. Потерпілі віддавали власні заощадження, позичали кошти у знайомих або оформлювали кредити. Частина громадян фактично опинялася у фінансовій пастці, не маючи змоги зупинитися через страх перед наслідками, якими їх лякали шахраї.

    Правоохоронці наголошують: головною зброєю злочинців була не магія, а професійно вибудувані психологічні маніпуляції. Зловмисники ретельно вивчали співрозмовників, використовували отриману інформацію для формування довіри та поступово втягували людей у схему постійних платежів.

    Родини військових стали основною ціллю

    Особливий цинізм цієї справи полягає в тому, що серед жертв були родини українських військових.

    Після початку повномасштабної війни кількість оголошень від різноманітних «ясновидців», «екстрасенсів» та «контактерів із потойбіччям» помітно зросла. Частина таких осіб відкрито обіцяла повідомити місце перебування зниклих військових, передбачити долю полонених або навіть «зв’язатися» із загиблими захисниками.

    Національна поліція неодноразово попереджала громадян про подібні схеми. Раніше правоохоронці вже повідомляли про підозру трьом так званим «спадковим ясновидицям», які ошукали дружин загиблих і безвісти зниклих військовослужбовців на понад 1,4 мільйона гривень.

    Слідчі зазначають, що саме люди, які переживають втрату близьких або перебувають у стані невизначеності щодо долі рідних, найчастіше стають мішенню для подібних аферистів.

    Що загрожує фігурантам

    Досудове розслідування у справі завершене. Матеріали кримінального провадження та обвинувальний акт вже передані до суду.

    Чотирьом учасникам угруповання інкримінують шахрайство в особливо великих розмірах у складі організованої групи. Санкція відповідних статей Кримінального кодексу України передбачає до 12 років позбавлення волі з конфіскацією майна.

    У Національній поліції наголошують, що боротьба з подібними схемами залишається одним із пріоритетних напрямків роботи правоохоронців, особливо в умовах війни, коли шахраї все частіше намагаються використовувати емоційний стан людей для власного збагачення.

    Правоохоронці закликають громадян не довіряти особам, які за гроші обіцяють надприродні послуги, повернення зниклих людей, спілкування із загиблими або гарантоване вирішення життєвих проблем за допомогою магії. У випадку підозри на шахрайство громадян просять негайно звертатися до поліції.

    Історія київських псевдомагів вкотре показала: найнебезпечнішою зброєю шахраїв є не містика, а вміння грати на людському болю. І саме тому їхніми жертвами нерідко стають ті, хто найбільше потребує підтримки та надії.

  • Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

    Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

  • Банк попередив українців про блокування карток: кому потрібно терміново звернутися до банку

    Банк попередив українців про блокування карток: кому потрібно терміново звернутися до банку

    Державний Ощадбанк продовжив термін дії банківських карток, які закінчилися після початку повномасштабної війни, однак частина клієнтів може втратити доступ до своїх рахунків. У банку пояснили, які картки не підпадають під автоматичне продовження та кому необхідно терміново перевипустити пластик, аби уникнути блокування.

    Про це повідомила пресслужба Ощадбанку.

    У банку нагадали, що термін дії карток, який завершився починаючи з лютого 2022 року, автоматично продовжено щонайменше до 31 грудня 2026 року. Таке рішення ухвалили через воєнний стан та складнощі з доставкою й перевипуском карток для мільйонів українців як в Україні, так і за кордоном.

    Втім, автоматичне продовження працює не для всіх клієнтів.

    В Ощадбанку уточнили, що нові правила не поширюються на картки:

    • за якими не здійснювалися операції з 1 січня 2025 року;
    • які тривалий час не використовувалися;
    • із залишком коштів на рахунку меншим або рівним нулю.

    Такі картки можуть бути заблоковані, а їх власникам необхідно звернутися до банку для перевипуску.

    У фінустанові пояснили, що замовити нову картку можна кількома способами:

    • у відділенні Ощадбанку;
    • через контакт-центр;
    • у мобільному застосунку банку — залежно від типу картки та статусу клієнта.

    Водночас у банку запевнили, що картки, які підпадають під автоматичне продовження, й надалі працюватимуть навіть після завершення зазначеного на них терміну дії.

    Зокрема, ними можна:

    • розраховуватися у магазинах;
    • оплачувати покупки в інтернеті;
    • знімати готівку;
    • отримувати пенсії, соціальні виплати та заробітну плату.

    У банку радять клієнтам перевірити, чи була активність за рахунком протягом останнього року, а також переконатися, що на картці залишаються кошти. Саме ці фактори можуть впливати на автоматичне продовження дії пластику.

    Подібні правила нині застосовують і в інших великих українських банках.

    Зокрема, у державному ПриватБанку також автоматично продовжили термін дії карток на період воєнного стану. Водночас деяким категоріям клієнтів там рекомендують обов’язково перевипустити картки.

    Йдеться про українців, які:

    • зіткнулися із шахрайськими операціями;
    • втратили картку або забули її у банкоматі;
    • хочуть офіційно продовжити термін дії для поїздок за кордон;
    • планують змінити тип банківської картки.

    У ПриватБанку наголошують, що навіть прострочені картки продовжують працювати для оплати товарів та зняття готівки.

    На тлі воєнного стану українські банки кілька разів змінювали правила обслуговування клієнтів, щоб спростити доступ до коштів та уникнути масових проблем із банківськими рахунками.

    Водночас останнім часом українці дедалі частіше скаржаться на блокування рахунків, труднощі із банкоматами та затримки під час фінансових операцій. За даними профільних сервісів та звернень користувачів, серед найпоширеніших проблем — зникнення грошей у банкоматах, “вічні” борги та автоматичні фінансові обмеження.

    Фінансові експерти радять регулярно перевіряти активність своїх рахунків, оновлювати персональні дані у банку та не залишати картки без використання на тривалий час, особливо в умовах дії воєнного стану.

  • НБУ попереджає про нову фішингову атаку з фейковими листами

    НБУ попереджає про нову фішингову атаку з фейковими листами

    Національний банк України повідомив про нову масштабну шахрайську кампанію, спрямовану на українських користувачів електронної пошти. Йдеться про фішингову схему, у межах якої зловмисники масово розсилають листи зі шкідливими вкладеннями, видаючи їх за офіційні повідомлення регулятора.

    Про це НБУ повідомив у своєму Telegram-каналі, наголосивши на зростанні активності кіберзлочинців та підвищеній складності нової хвилі атак.

    За даними регулятора, шахраї використовують різні електронні адреси, які не мають жодного відношення до офіційних каналів Національного банку України, однак у полі «відправник» намагаються створити враження, що листи надходять від НБУ. Для більшої правдоподібності зловмисники копіюють візуальне оформлення повідомлень, стилістику текстів і навіть елементи дизайну, схожі на офіційний сайт регулятора.

    У таких листах міститься заклик перейти за посиланням або завантажити архів із нібито важливими документами, звітами або службовою інформацією. Однак, як підкреслюють у Нацбанку, реальний вміст архівів становить шкідливе програмне забезпечення. Його основне завдання — отримати несанкціонований віддалений доступ до комп’ютера користувача, викрасти персональні дані, паролі, банківську інформацію або іншу конфіденційну інформацію.

    У НБУ звертають увагу, що такі атаки можуть бути особливо небезпечними для державних службовців, працівників фінансового сектору, бізнесу та громадян, які неуважно ставляться до перевірки джерела електронних листів.

    Окремо в Національному банку підкреслили, що всі офіційні повідомлення установи надходять виключно з корпоративних електронних адрес, які мають домен @bank.gov.ua. Будь-які інші адреси, навіть якщо вони візуально схожі, не є офіційними каналами комунікації регулятора.

    Фахівці з кібербезпеки НБУ також закликали користувачів не відкривати підозрілі вкладення, не переходити за невідомими посиланнями та не завантажувати файли з листів, які викликають сумнів. У разі отримання таких повідомлень рекомендується одразу видаляти їх без відкриття вкладень і, за можливості, повідомляти про інцидент відповідні служби кіберзахисту.

    У Нацбанку нагадали, що подібні атаки часто мають хвильовий характер і можуть повторюватися з використанням різних тем — від нібито офіційних документів до фінансових звітів або термінових повідомлень про «перевірки» чи «оновлення даних».

    Також регулятор звернув увагу на те, що шахрайські кампанії дедалі частіше використовують соціальну інженерію — методи психологічного впливу, які змушують користувача діяти поспіхом, не перевіряючи інформацію. Саме тому головна мета таких листів — створити відчуття терміновості та змусити людину відкрити вкладення або перейти за посиланням.

    Нагадаємо, у лютому інтернет-магазин нумізматичної продукції НБУ тимчасово зазнав перебоїв у роботі через кібератаку на компанію-підрядника. Тоді в регуляторі не виключали, що отримані дані користувачів можуть бути використані для подальших фішингових кампаній, і попереджали про ризик появи нових шахрайських схем із використанням цієї інформації.

    У Національному банку України підкреслюють, що кіберзагрози залишаються однією з ключових викликів цифрової безпеки в країні, а користувачам слід регулярно оновлювати засоби захисту, перевіряти джерела листів і дотримуватися базових правил цифрової гігієни.

  • «Крали газ роками»: на Прикарпатті викрили схему на понад 200 мільйонів гривень

    «Крали газ роками»: на Прикарпатті викрили схему на понад 200 мільйонів гривень

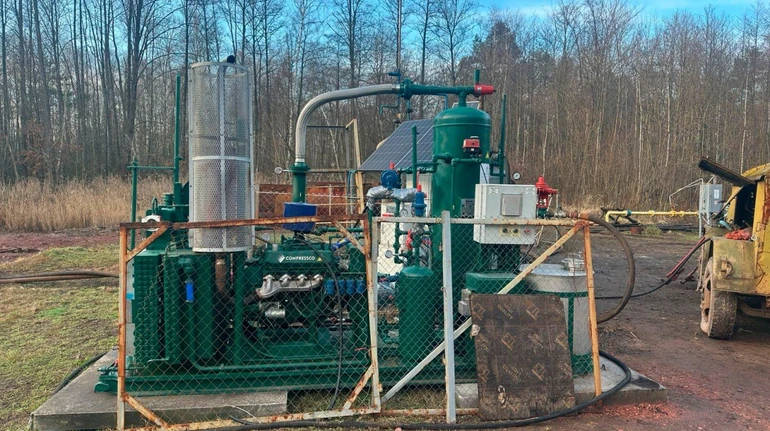
    На Прикарпатті правоохоронці викрили масштабну схему незаконного відбору природного газу з державної газотранспортної системи України. За даними слідства, група осіб упродовж майже чотирьох років незаконно викачувала паливо з ГТС, завдавши державі збитків на понад 203 мільйони гривень.

    Про це повідомили в Офісі генерального прокурора та Національній поліції України.

    За версією слідства, організатором схеми був керівник приватного газовидобувного підприємства. До незаконної діяльності він залучив ще трьох підлеглих. Підприємство офіційно користувалося державною газотранспортною системою для транспортування видобутого газу, однак паралельно, як стверджують правоохоронці, налагодило приховану схему розкрадання ресурсу.

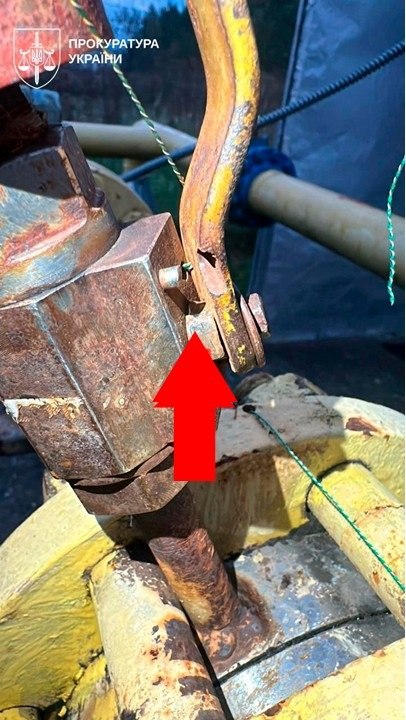
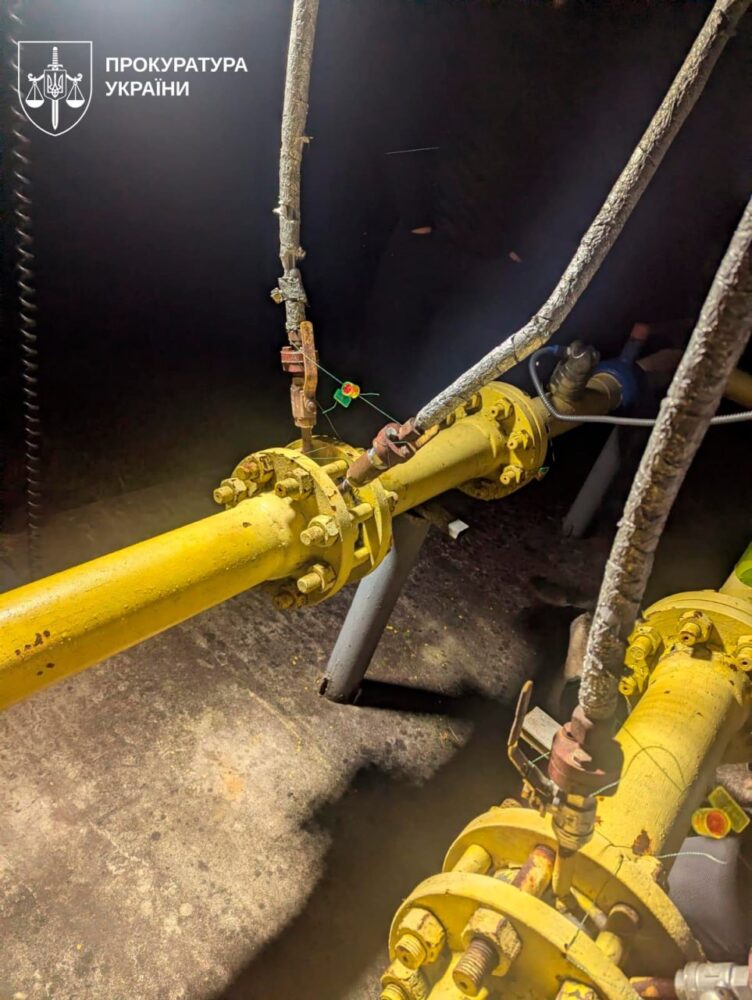
    Облік газу здійснювався через спеціальний вузол, який перебував під контролем та пломбуванням «Оператора ГТС України». Саме у його роботу, за даними слідства, систематично втручалися учасники оборудки.

    У прокуратурі заявляють, що схема діяла з січня 2022 року до жовтня 2025 року.

    «Схема була примітивною за способом, але масштабною за наслідками: за допомогою спеціального ключа перекривали кран на вимірювальній лінії, через що електронний обчислювач фіксував викривлені дані про обсяги газу», — повідомили правоохоронці.

    Фактично газ незаконно відбирали з державної мережі, після чого продавали на ринку як нібито власний ресурс підприємства.

    За попередніми оцінками слідства, таким способом було незаконно викачано понад 8 мільйонів кубометрів природного газу.

    Правоохоронці зазначають, що оборудка завдала не лише фінансових збитків, а й створила ризики для енергетичної безпеки держави в умовах війни та постійних атак на критичну інфраструктуру.

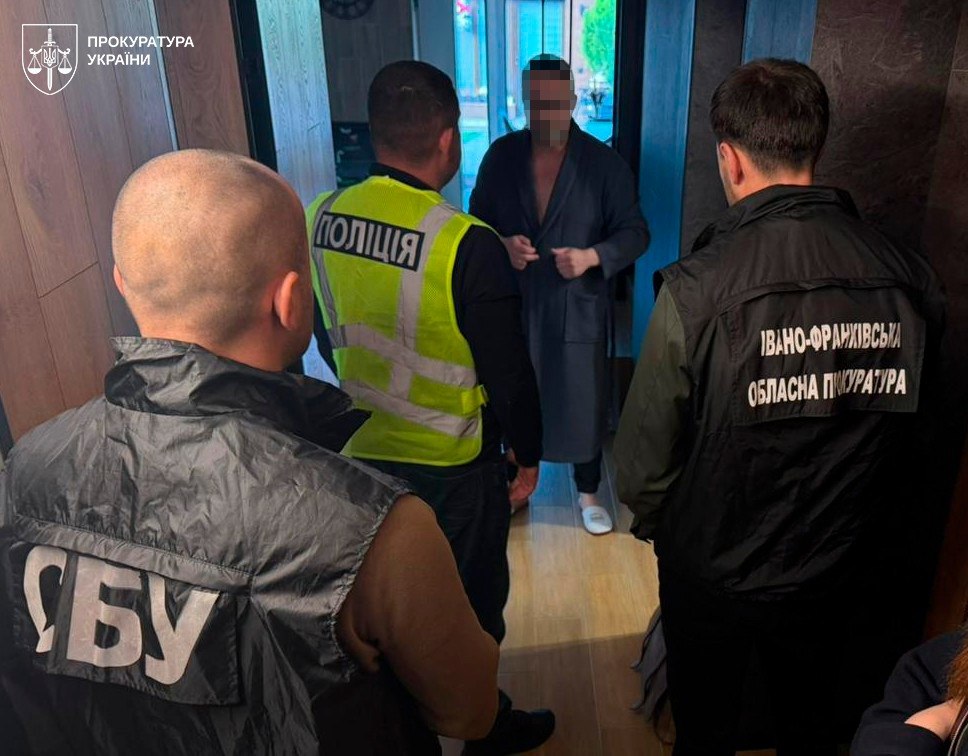
    Організатора схеми та трьох його спільників уже затримали. Їм оголосили підозри за статтями про шахрайство в особливо великих розмірах та легалізацію майна, отриманого злочинним шляхом.

    Прокурори готують клопотання про обрання запобіжного заходу у вигляді тримання під вартою. Крім того, сторона обвинувачення вимагатиме заставу в розмірі завданих державі збитків — понад 203 мільйони гривень.

    Генеральний прокурор Руслан Кравченко наголосив, що подібні злочини напряму б’ють по державних ресурсах.

    «Коли крадуть газ із державної системи — це не “бізнес”. Це прямі збитки державі та удар по енергетичній безпеці країни», — заявив він.

    На тлі повномасштабної війни та постійних проблем в енергетичному секторі справа вже викликала значний резонанс. У соцмережах користувачі звертають увагу, що схема могла діяти роками практично непомітно, попри контроль вузлів обліку та державний нагляд.

    Останнім часом правоохоронці дедалі частіше повідомляють про викриття масштабних схем у сфері енергетики та державних ресурсів. Раніше Бюро економічної безпеки заявляло про розкрадання державних коштів під час ремонту газових свердловин на Полтавщині, а також про багатомільйонні махінації в інших галузях.

  • Києві псевдосиловики виманили у експрем’єра майже 7 млн грн

    Києві псевдосиловики виманили у експрем’єра майже 7 млн грн

    У Києві правоохоронці викрили масштабну шахрайську схему, жертвами якої став колишній високопосадовець — експрем’єр-міністр України. Двоє зловмисників, які видавали себе за співробітників Служби безпеки України та поліції, шляхом психологічного тиску та маніпуляцій виманили у нього близько 7 мільйонів гривень заощаджень.

    Про це повідомляють Київська міська прокуратура та столична поліція. За даними джерел, йдеться про 6-го прем’єр-міністра України Валерія Пустовойтенка, який очолював уряд у 1997–1999 роках.

    Слідство встановило, що злочинна схема була ретельно спланована та реалізована у кілька етапів. Спочатку до 79-річного чоловіка зателефонував невідомий, який представився працівником СБУ. Він почав переконувати співрозмовника, що той нібито фігурує у справі про фінансування держави-агресора та причетний до закупівлі “Шахедів” для російських збройних сил. Подібні звинувачення, як встановили правоохоронці, були повністю вигаданими та використовувалися виключно для психологічного тиску.

    Згодом до розмови приєдналася ще одна особа, яка представлялася “слідчою поліції”. Обидва шахраї діяли узгоджено, імітуючи офіційне розслідування. Вони надсилали потерпілому підроблені повістки, повідомлення про нібито відкриті кримінальні провадження та вимагали “співпраці зі слідством”. У ході маніпуляцій чоловіку повідомили, що він повинен пройти “відеообшук”, аби довести свою непричетність до злочинів.

    Під час цього “обшуку” потерпілий під тиском шахраїв продемонстрував свої заощадження. Після цього зловмисники перейшли до наступного етапу — переконали його зібрати всі кошти, запакувати їх та передати “на перевірку” нібито для проведення експертизи.

    Чоловік виконав вимоги та передав невідомим біля свого будинку значну суму готівки. Загалом він віддав 110 710 доларів США, 10 200 євро, а також додаткові кошти в інших валютах, зокрема ізраїльських шекелях, британських фунтах стерлінгів та чеських кронах. За даними слідства, валюту в доларах і євро шахраї оперативно конвертували та переказали на криптовалютні рахунки організатора схеми, що ускладнило подальше відстеження коштів.

    Іншу частину грошей обміняти не вдалося — її вилучили правоохоронці під час обшуку автомобіля одного з фігурантів справи. У момент затримання також було виявлено готівку, яку підозрювані не встигли реалізувати через пункти обміну валют.

    Обох учасників схеми затримано. Їм повідомлено про підозру за ч. 5 ст. 190 Кримінального кодексу України — шахрайство, вчинене в особливо великих розмірах. Суд обрав запобіжний захід у вигляді тримання під вартою з альтернативою внесення застави у розмірі 4,9 млн грн та 3,3 млн грн відповідно.

    Наразі слідчі встановлюють усіх причетних до злочинної групи, включно з можливими організаторами та тими, хто забезпечував фінансову та технічну частину схеми, зокрема криптоперекази та підробку документів.

    Правоохоронці наголошують, що подібні схеми останнім часом стають дедалі поширенішими в Україні. Зловмисники часто представляються працівниками СБУ, Нацполіції або інших державних органів, використовуючи тему “фінансування ворога” або “перевірки коштів”, щоб змусити громадян передавати свої заощадження.

    У СБУ раніше неодноразово попереджали, що справжні співробітники спецслужби ніколи не проводять слідчі дії телефоном, не вимагають передачі готівки та не здійснюють “відеообшуків”. У разі подібних дзвінків громадян закликають негайно звертатися до правоохоронних органів.

    Цей випадок у Києві став одним із найбільших епізодів телефонного шахрайства із залученням фейкових силовиків у 2026 році та вкотре продемонстрував, що навіть досвідчені та публічні особи можуть стати жертвами добре організованих психологічних схем.