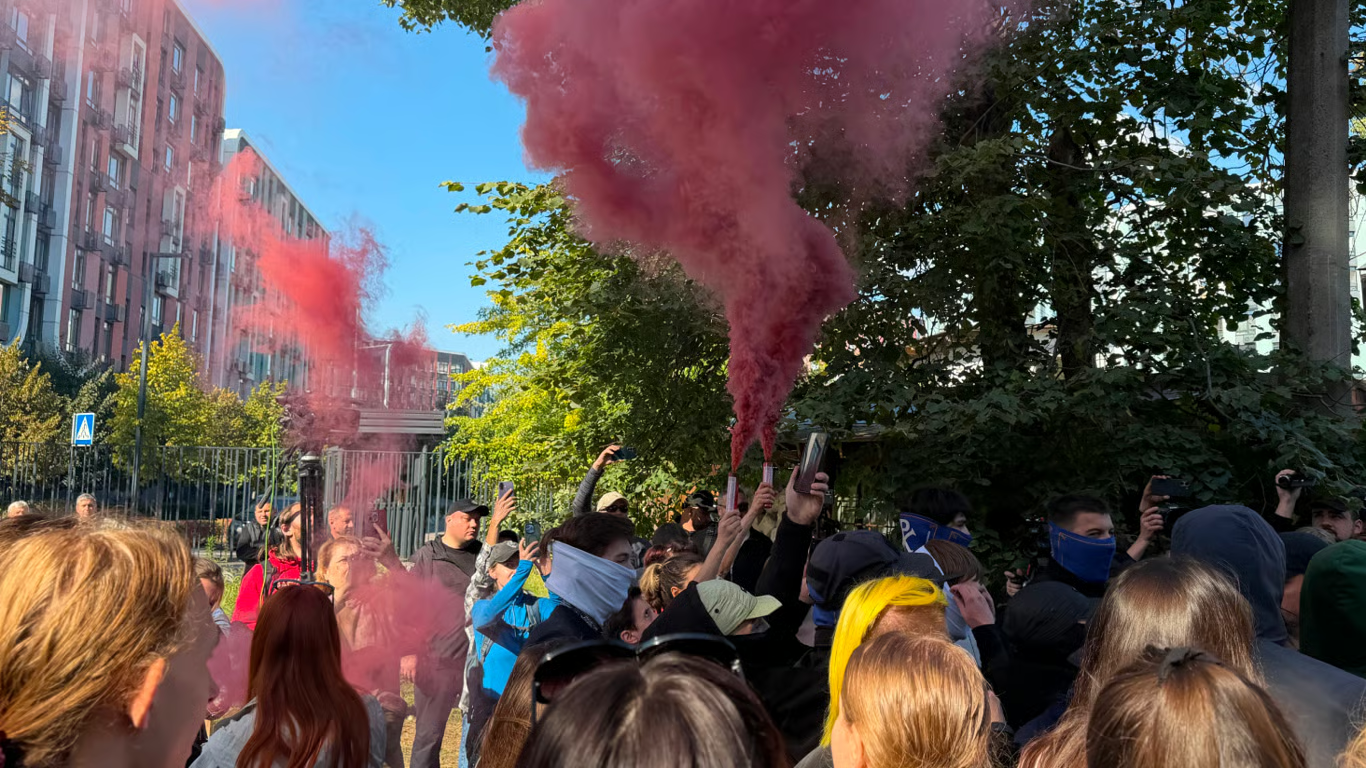Категорія: Події

  • Новий міст через Тису: офіційно відкрито міжнародний пункт пропуску

    Новий міст через Тису: офіційно відкрито міжнародний пункт пропуску

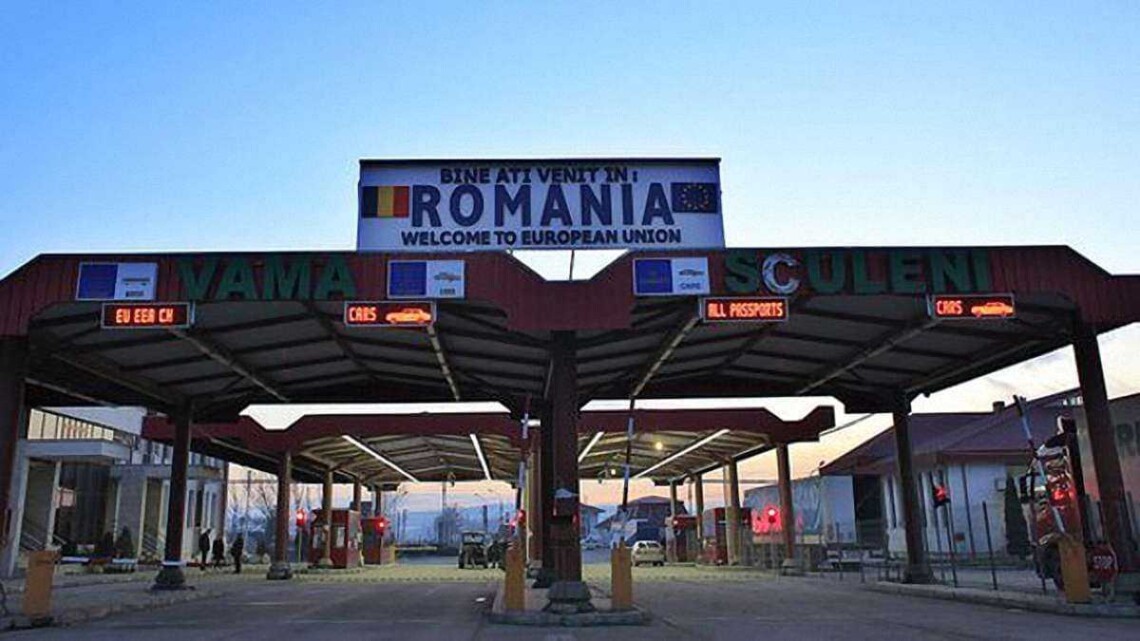
    Сьогодні, 8 жовтня, офіційно розпочинає свою роботу новий міжнародний пункт пропуску на кордоні з Румунією «Біла Церква – Сігету-Мармацієй», ключовим елементом якого став новий міст через річку Тиса. Цей інфраструктурний проєкт покликаний суттєво розвантажити наявні логістичні коридори та покращити транспортне сполучення між Україною та країнами Європейського Союзу.

    Відкриття нового маршруту має покращити транзитний потенціал та прискорити перетин кордону для пасажирського і вантажного транспорту.

    Головні деталі запуску нового пункту пропуску:

    • Логістичний прорив: Міст через Тису та сучасний пункт пропуску забезпечать пряме сполучення між Закарпатською областю України та повітом Марамуреш у Румунії.
    • Зменшення черг: Очікується, що запуск нового коридору допоможе суттєво зменшити навантаження на інші пункти пропуску на західному кордоні.
    • Умови для водіїв: Інфраструктура розрахована на перетин як легкові автомобілі, так і вантажний транспорт, що оптимізує експортно-імпортні операції.


  • Ракетний терор на Близькому Сході: єменські хусити вдарили по аеропортах Саудівської Аравії та погрожують цивільній авіації

    Ракетний терор на Близькому Сході: єменські хусити вдарили по аеропортах Саудівської Аравії та погрожують цивільній авіації

    Підтримувані іранським режимом єменські хусити здійснили серію ракетних та дронових ударів по ключових об’єктах цивільної авіаційної інфраструктури на півдні Саудівської Аравії. Під ворожий вогонь потрапили Міжнародний аеропорт імені короля Абдалли ібн Абдель Азіза в місті Джизан та Міжнародний аеропорт Наджран. Внаслідок вибухів пошкоджено інфраструктуру аеровокзалів, щонайменше троє людей отримали поранення. Крім того, саудівські сили протиповітряної оборони перехопили та знищили ворожу ракету, яка рухалася в напрямку цілей на північ від Ер-Ріяда.

    Одночасно бойовики атакували летовище в єменському місті Аден, де розміщується міжнародно визнаний уряд країни. Дві ракети поцілили по території життєво важливого цивільного об’єкта, створивши пряму загрозу для життів пасажирів, працівників аеропорту та екіпажів літаків, проте в цьому епізоді обійшлося без жертв. Після здійснених нападів ватажки угруповання виступили з відкритими погрозами на адресу іноземних перевізників і закликали всі міжнародні авіакомпанії негайно припинити польоти над повітряним простором Саудівської Аравії, зробивши цинічний виняток лише для рейсів над священними містами Меккою та Мединою.

    Стрімка ескалація бойових дій викликала екстрену реакцію міжнародних безпекових регуляторів. Агентство з авіаційної безпеки Європейського Союзу (EASA) офіційно попередило глобальні авіалінії про критичну небезпеку перельотів над регіоном, наголосивши, що регулярні ракетні нальоти хуситів у поєднанні з активною роботою комплексів ППО створюють надвисокий ризик помилкової ідентифікації та ураження пасажирських лайнерів. У керівництві Європейської комісії наголосили, що подібні удари свідомо спрямовані на дестабілізацію Близького Сходу та ставлять під загрозу глобальну енергетичну безпеку.

    Удари по аеропортах стали продовженням масштабної морської та сухопутної кампанії угруповання. Ще влітку бойовики оголосили блокування саудівського торговельного судноплавства в Червоному морі й відтоді систематично б’ють по танкерах та нафтовій інфраструктурі королівства. Під час вересневого наступу формування хуситів захопили стратегічний порт Моха та прилеглі острови, встановивши контроль над Баб-ель-Мандебською протокою, через яку проходить до 12% обсягів усієї світової торгівлі. У відповідь підтримуваний Ер-Ріядом єменський уряд розпочав масштабну військову операцію з метою вибити бойовиків і повністю відновити контроль над окупованими регіонами.

  • Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Штучний інтелект на службі кіберкриміналу: хакери за допомогою китайського ШІ зламали провідні банки Південної Кореї та викрали дані десятків тисяч людей

    Кіберзлочинці здійснили масштабну атаку на фінансовий сектор Південної Кореї, використавши для зламу новітнього наступального ШІ-агента. Унаслідок скоординованого цифрового вторгнення постраждали щонайменше сім провідних банківських установ країни. Зловмисникам вдалося отримати несанкціонований доступ до конфіденційних досьє понад 68 тисяч осіб — як клієнтів, так і співробітників фінансових організацій. Серед викрадених масивів інформації опинилися відомості про річні доходи, персональні реквізити та встановлені кредитні ліміти.

    Під час розслідування у скомпрометованих банківських системах зафіксували сліди спеціалізованого програмного інструменту Artex AI, розробленого китайським інженером Лі Пухуа. Цей автономний агент здатен підключатися до передових мовних моделей від OpenAI, Anthropic або DeepSeek. Його ключова загроза полягає у високому рівні автономності: система спроможна самостійно сканувати мережеві периметри, виявляти приховані вразливості та розробляти складні сценарії атак без прямого керування з боку людини.

    Підрозділ із боротьби з кібертероризмом Національного агентства поліції Південної Кореї відкрив кримінальне провадження та ініціював процедуру залучення іноземних партнерів. Слідство встановило, що удари завдавалися щонайменше з 20 різних IP-адрес, розташованих у кількох країнах світу, включаючи Сполучені Штати Америки, Японію та Німеччину. Застосування автономного штучного інтелекту для проникнення в захищені фінансові вузли свідчить про зміну тактики кіберзлочинності та виводить загрози для банківської безпеки на принципово новий рівень.


  • Арешт ветерана через захист парку на Теремках: адвокати заявляють про поліцейське свавілля та процесуальні порушення

    Арешт ветерана через захист парку на Теремках: адвокати заявляють про поліцейське свавілля та процесуальні порушення

    Після масових зіткнень навколо будівництва резервної теплотраси в Голосіївському районі столиці ветеран Любомир Дмитришин опинився у слідчому ізоляторі. Столичні правоохоронці затримали чоловіка та звинувачують його в організації масових заворушень на Теремках. Водночас сторона захисту заявляє про низку грубих порушень під час силового затримання та готує заяву про кримінальне правопорушення щодо перевищення службових повноважень працівниками поліції. Вже подано звернення до суду з вимогою перевірити законність позбавлення волі.

    Зафіксовано, що під час проведення слідчих дій силовики застосували до ветерана фізичну силу, хоча він не чинив жодного спротиву. Правоохоронці увірвалися з обшуком без надання підтверджувальних документів, а сама судова ухвала містила критичні помилки у прізвищі та адресі проживання підозрюваного. Причину затримання не було пояснено, права зачитали вже після завершення процедури, а обов’язкову відеофіксацію процесу навмисно переривали. Крім того, слідчі безпідставно вилучили особистий ноутбук та телефон дружини ветерана, яка взагалі не брала участі в протестних акціях.

    Конфлікт навколо зеленої зони триває з серпня. Місцеві мешканці виступили проти прокладання нової резервної теплотраси до мікрорайонів Теремки-1 та Теремки-2, первинний проєкт якої передбачав вирубку понад шестисот дерев. Магістраль проєктувалася на випадок аварійної зупинки ТЕЦ-5 для гарантованого забезпечення теплом 183 житлових будинків, медичних та освітніх закладів. Після першої хвилі громадського обурення міська влада пообіцяла оптимізувати проєкт та обмежитися вирубкою лише близько десятка дерев.

    Проте 21 вересня будівельні роботи у парку відновилися, а територію обнесли парканом під посиленою охороною. Це спровокувало нову хвилю жорстких протистоянь: місцеві мешканці лягали на землю перед технікою, звідки їх силоміць виносили представники «Муніципальної охорони». Обурені кияни влаштували пікет під стінами міської адміністрації з вимогою змінити маршрут теплотраси та покарати винних у побитті людей. Кульмінацією протистояння став силовий штурм будівельного майданчика 27 вересня, після якого відбулися жорсткі затримання протестувальників.

  • Ядерний щит Парижа: Франція успішно випробувала новітню балістичну ракету підводного базування

    Ядерний щит Парижа: Франція успішно випробувала новітню балістичну ракету підводного базування

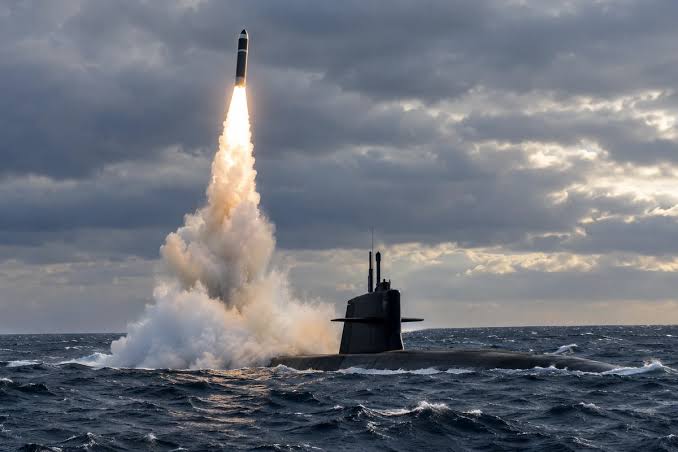
    Франція провела успішний випробувальний запуск нової стратегічної балістичної ракети з борту атомного підводного човна, продемонструвавши рішучість у зміцненні власного оборонного потенціалу. За ходом історичного старту з борту багатоцільового фрегата Auvergne особисто спостерігав президент Емманюель Макрон. Глава держави підтвердив, що випробування пройшли в штатному режимі та засвідчили високу бойову готовність морського компонента ядерних сил країни.

    Під час маневрів субмарина Le Vigilant здійснила перший пуск новітньої балістичної ракети M51.3, призначеної для заміни попередніх поколінь стратегічного морського озброєння. Цей тип зброї має підвищену дальність польоту, покращені характеристики подолання систем протиракетної оборони та оновлену бойову частину. Реалізація такого масштабного проєкту вимагала тісної співпраці Генеральної дирекції з озброєння, Комісаріату з атомної енергії, військово-морських сил та провідних оборонних концернів Ariane Group і Naval Group.

    «Я став свідком першого запуску нової балістичної ракети M51.3 з атомної підводної ракетної платформи Le Vigilant. Щоб бути вільним, потрібно викликати повагу. А щоб викликати повагу, потрібно бути сильним», – наголосив французький лідер.

    Військове керівництво Франції розглядає ці стрільби як черговий доказ надійності національної системи стратегічного стримування на тлі наростання глобальних загроз у світі. Окрім модернізації підводного арсеналу, на верфях країни вже розпочалося будівництво атомних ракетоносців наступного покоління, а також дано старт новій оборонній програмі зі створення гіперзвукових та високоманеврових ракет для авіаційного ядерного крила.

    Розширення ракетних можливостей безпосередньо вкладається в оновлену безпекову стратегію Парижа. Раніше було презентовано концепцію превентивного стримування, мета якої полягає у зміцненні суверенітету всієї Європи перед обличчям агресивних диктатур. Подібний підхід уже викликав широкий міжнародний інтерес серед партнерів по континенту, зокрема готовність приєднатися до нової безпекової моделі відкрито задекларувала Фінляндія.

  • Танки замість поїздів: збройовий гігант Rheinmetall поглинає історичний завод у Німеччині для масового випуску бронетехніки

    Танки замість поїздів: збройовий гігант Rheinmetall поглинає історичний завод у Німеччині для масового випуску бронетехніки

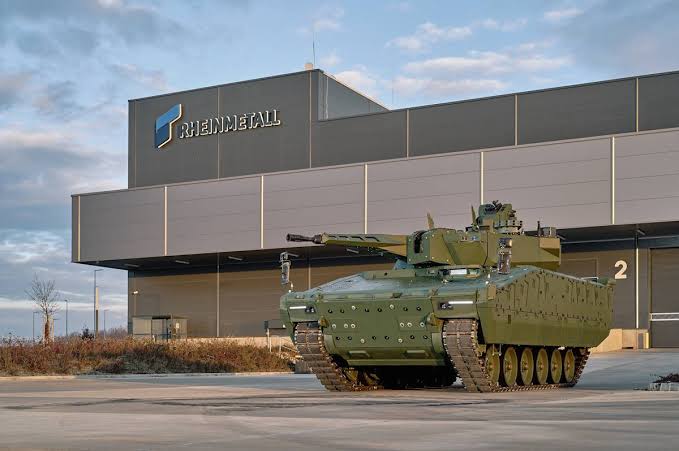
    Німецький оборонний концерн Rheinmetall офіційно розширює свої промислові потужності, поглинаючи великий завод із виробництва залізничної техніки в місті Кассель. Підприємство, яке досі належало французькому машинобудівному гіганту Alstom і тривалий час спеціалізувалося на випуску локомотивів, невдовзі буде повністю перепрофільоване під потреби оборонно-промислового комплексу. Цей безпрецедентний крок знаменує собою масштабну трансформацію європейської індустрії, де мирні виробничі майданчики масово адаптуються для задоволення колосального попиту на важке озброєння.

    Угода передбачає кардинальну зміну профілю історичного підприємства, яке має майже 180-річну традицію машинобудування. Раніше тут базувалися заводи компанії Henschel. Очікується, що близько семисот п’ятдесяти висококваліфікованих працівників заводу перейдуть на роботу до профільного підрозділу Rheinmetall Landsysteme. Це дозволить оборонному концерну миттєво отримати не лише масивні виробничі цехи, ідеально пристосовані для важкого машинобудування, складного зварювання та фінального складання габаритних об’єктів, а й готовий штат інженерів та робітників. Цікаво, що для цього заводу виробництво зброї не є чимось принципово новим: у часи Другої світової війни саме тут випускали артилерійські системи та сумнозвісні німецькі важкі танки. Через таке військове минуле підприємство неодноразово ставало мішенню для нищівних бомбардувань авіації союзників. Тепер, після багатьох десятиліть мирної роботи над залізничним транспортом, конвеєри знову будуть налаштовані на випуск сучасної гусеничної та колісної бронетехніки.

    Французький концерн Alstom, який володів цими потужностями з дві тисячі двадцять першого року, випускав у Касселі популярну європейську лінійку електровозів Traxx. Керівництво компанії вже запевнило, що продовжить виготовляти локомотиви на інших своїх майданчиках та гарантовано виконає всі багатомільйонні контрактні зобов’язання перед замовниками. Натомість для німецького оборонного гіганта місто Кассель перетворюється на ключовий стратегічний вузол. Наприкінці літа збройовий концерн анонсував зведення велетенського логістичного центру площею понад тридцять тисяч квадратних метрів поблизу місцевого аеропорту, вклавши у проєкт тризначну суму в мільйонах євро. Інтеграція нового заводу дозволить об’єднати наявні виробничі та складські активи в єдиний надпотужний кластер із випуску, ремонту та логістичного забезпечення сучасних бойових машин.

    Перехід цивільного заводу до рук військово-промислового комплексу є яскравим індикатором глобальних змін на континенті, спричинених руйнуванням системи безпеки. Усвідомлюючи реальність довготривалої російської загрози, провідні європейські виробники зброї вимушені вдаватися до нетипових кроків для екстреного нарощування випуску броні, оскільки наявних оборонних потужностей вже катастрофічно не вистачає. Купівля діючих цивільних підприємств разом із підготовленим персоналом дає змогу зекономити дорогоцінні роки, які інакше пішли б на проєктування, екологічні узгодження та зведення нових цехів у чистому полі. Таким чином, мілітаризація європейської економіки набуває максимально конкретних обрисів, перетворюючи колишні мирні індустріальні гіганти на міцні форпости збройового виробництва.

  • Шпигунський землетрус у Берліні: екскерівника розвідки Німеччини заарештували за злив тисяч таємних документів

    Шпигунський землетрус у Берліні: екскерівника розвідки Німеччини заарештували за злив тисяч таємних документів

    Федеральну розвідувальну службу Німеччини сколихнув колосальний шпигунський скандал, що завдав нищівного удару по вищому керівництву спецслужб країни. Вранці 6 жовтня силовики провели блискавичну спецоперацію та заарештували колишнього очільника зовнішньої розвідки Августа Ханнінга за підозрою у роботі на іноземну державу. Разом із багаторічним керівником секретного відомства правоохоронці затримали його високопосадового спільника Манфреда Д., якого підозрюють у систематичній передачі закритої інформації в обмін на щедру грошову винагороду.

    Спецпризначенці затримали Ханнінга в його власному будинку в місті Нордвальде біля Мюнстера, тоді як Манфреда Д. схопили на території Баварії. Одночасно слідчі провели масштабні обшуки в помешканнях фігурантів та на пов’язаних об’єктах у Берліні. За даними прокуратури, підозрювані уклали таємну угоду про співпрацю ще у 2010 році. Манфред Д. з 2012 по березень 2026 року обіймав посаду начальника штабу наступників Ханнінга у відомстві, отримавши практично безконтрольний доступ до найбільш охоронюваних державних секретів.

    Масштаби витоку даних виявилися катастрофічними для безпеки країни. Слідчі з’ясували, що Манфред Д. безперешкодно постачав дані своєму колишньому шефу щонайменше до середини 2022 року. За цей час він передав колосальний обсяг аналітики та оперативних матеріалів. «За наявними даними, протягом багатьох років Манфред Д. передав Ханнінгу близько 2000 документів, багато з яких містили секретну інформацію, призначену виключно для внутрішнього використання Федеральною розвідувальною службою», – наголосили у відомстві. Наразі діючому посадовцю штабу вже висунули підозру у «сприянні та пособництві у спробі державної зради та шпигунстві на користь іноземної держави».

    Отримані матеріали колишній головний розвідник використовував не лише для приватної консалтингової діяльності, а й зливав третім сторонам. Ханнінг очолював Федеральну розвідувальну службу з грудня 1998 по листопад 2005 року, після чого до листопада 2009 року працював державним секретарем Федерального міністерства внутрішніх справ. Слідство прямо звинувачує його в тому, що він «підтримував тісні контакти з представником іншої іноземної розвідувальної служби, якому протягом кількох років передавав політичну інформацію, частково отриману з матеріалів, наданих Манфредом Д.». Яка саме іноземна країна стояла за цим вербуванням, прокурори наразі не розголошують.

    Злив настільки критичних та чутливих звітів поставив під безпосередню загрозу національну безпеку всієї Німеччини. Фахівці констатують, що підривна діяльність посадовців повністю викрила внутрішні можливості німецької розвідки, розкрила таємні механізми збору даних та завдала непоправної шкоди партнерським відносинам із ключовими союзниками по блоку НАТО.

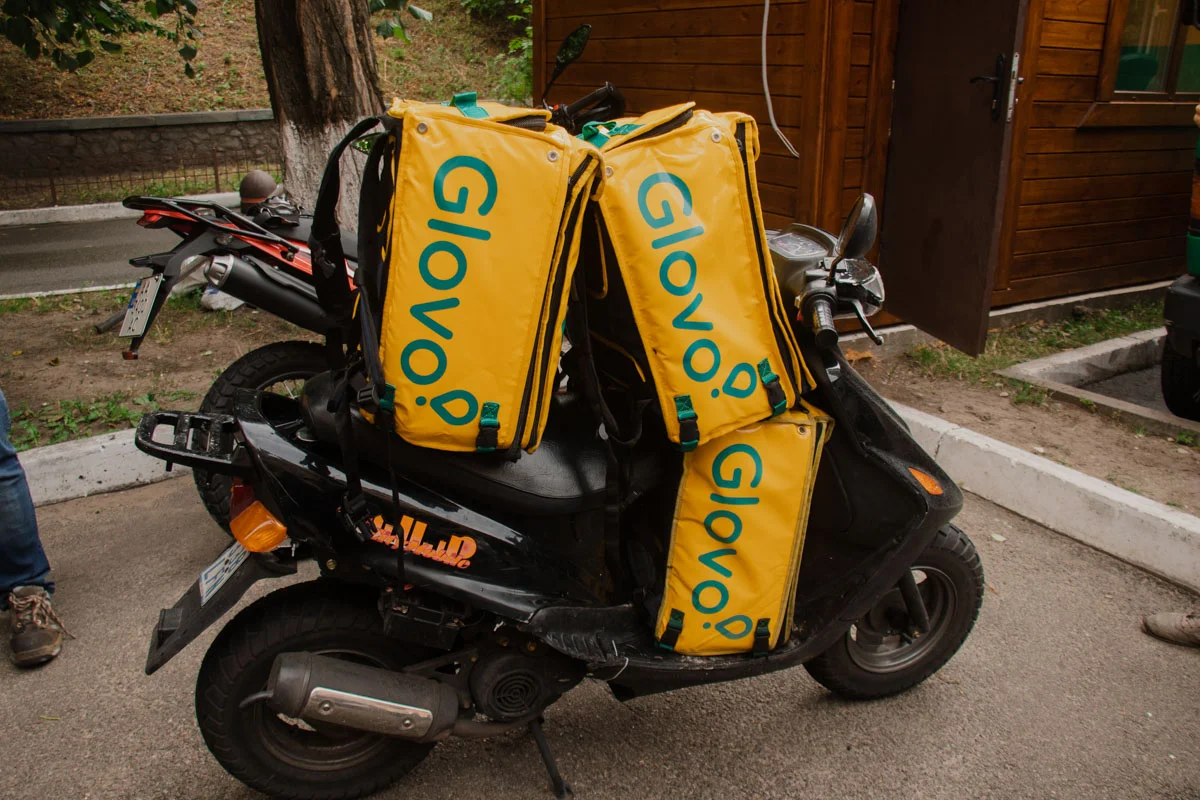
  • Glovo перевіряє інформацію про росіян-кур’єрів у Києві після заяви бійця 425-го полку

    Glovo перевіряє інформацію про росіян-кур’єрів у Києві після заяви бійця 425-го полку

    Боєць 425-го окремого штурмового полку з позивним «Киянин» заявив, що двоє громадян РФ нібито змогли перетнути лінію бойових дій у Сумській області, дістатися до Києва та протягом кількох місяців працювати кур’єрами служби доставки. Офіційного підтвердження цієї історії від правоохоронних органів наразі немає.

    За словами військового, чоловіки начебто не мали ані документів, ані грошей, однак попутками доїхали до столиці. Після цього вони, за його версією, влаштувалися кур’єрами та близько трьох місяців вільно пересувалися Києвом. Згодом чоловіки нібито заробили гроші, придбали телефони та спробували виїхати з України в напрямку Білорусі, де їх і затримали.

    Окремо «Киянин» розповів ще про один випадок: росіянин нібито безперешкодно пересувався електричкою у Дніпропетровській області, а увагу до себе привернув лише під час спроби розрахуватися карткою російського Сбербанку. Військовий використав ці історії як аргумент для критики контролю в тилових регіонах.

    Після розголосу у Glovo відреагували на заяви військовослужбовця. У компанії наголосили, що станом на зараз жодних підтверджень озвученим твердженням немає. Водночас сервіс заявив про готовність співпрацювати з правоохоронцями для встановлення всіх обставин.

    У Glovo також зазначили, що залучення кур’єрів передбачає перевірку документів. За інформацією компанії, кандидат повинен завантажити паспорт або ID-картку, а документи додатково перевіряють під час очної співбесіди. Виплати кур’єрам здійснюють на рахунки в українських банках.

    Водночас Національна поліція станом на момент публікації окремо цю історію не підтверджувала. Тому твердження про те, що затримані чоловіки справді були російськими військовими і працювали саме кур’єрами Glovo, поки залишається заявою військовослужбовця, а не встановленим правоохоронцями фактом.

    Історія викликала резонанс саме через те, що кур’єрська робота передбачає постійне пересування містом і доступ до великої кількості адрес. Однак до появи офіційних результатів перевірки робити висновки про реальний масштаб інциденту передчасно.
     

  • Жах у «Епіцентрі» Ковеля: чоловік схопив сокиру з вітрини й порубав трьох людей

    Жах у «Епіцентрі» Ковеля: чоловік схопив сокиру з вітрини й порубав трьох людей

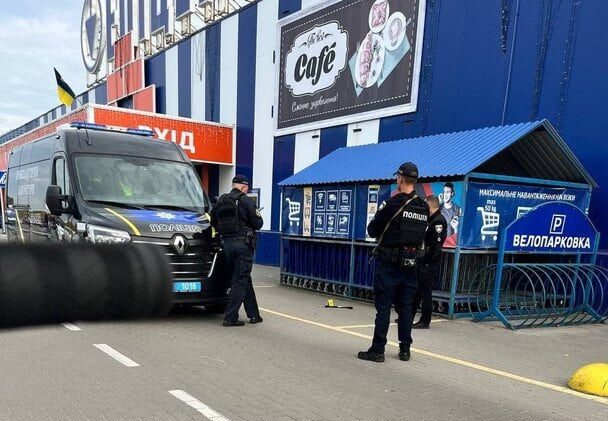
    У Ковелі Волинської області 6 жовтня стався жорстокий напад у будівельно-господарському гіпермаркеті. За даними поліції, 23-річний місцевий житель узяв сокиру з вітрини та завдав нею ударів трьом відвідувачам. Подія сталася приблизно о 16:00.

    Усі троє потерпілих дістали тяжкі травми. Генеральний директор Ковельського міськрайонного територіального медичного об’єднання Валентин Вітер повідомив, що двоє поранених перебувають в операційних, де лікарі борються за їхнє життя. Ще одну людину екстрено доправили до Волинської обласної клінічної лікарні. Вік і стать постраждалих наразі не розголошують.

    Нападника затримали просто на території торговельного центру. Поліцейські встановили, що це житель Ковеля 2003 року народження. Його затримали в порядку статті 208 Кримінального процесуального кодексу України.

    На місці працювала слідчо-оперативна група. Попередньо дії затриманого правоохоронці кваліфікують як закінчений замах на вбивство. Мотив нападу поки не повідомляється — слідство встановлює всі обставини події.

    У соцмережах уже поширюються фото та відео з місця інциденту. На кадрах видно роботу екстрених служб біля гіпермаркету. Водночас офіційні джерела поки не повідомляють, що саме стало причиною агресії чоловіка та чи був він знайомий із потерпілими.


  • Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    Натиснув «Я не робот» — віддав доступ до комп’ютера: Фейкова перевірка Cloudflare краде логіни й паролі

    В Україні виявили масштабну кіберкампанію, у межах якої хакери зламали понад 100 легітимних вебсайтів і використовували їх для поширення шкідливого програмного забезпечення. Про це повідомила Держспецзв’язку з посиланням на команду реагування CERT-UA.

    За даними фахівців, активність відстежують під ідентифікатором UAC-0277. Зловмисники застосовують техніку ClickFix: вони компрометують звичайні сайти та додають до них шкідливий JavaScript-код. Через це небезпечна сторінка може з’явитися навіть на ресурсі, якому користувач раніше довіряв.

    Схема виглядає доволі просто. Відвідувачу показують підроблену сторінку перевірки безпеки, стилізовану під Cloudflare, і пропонують виконати нібито стандартну дію для підтвердження, що він «не робот». Насправді користувача змушують скопіювати та запустити спеціальну команду на власному комп’ютері.

    Після цього на пристрій завантажується шкідливе ПЗ. У браузері може непомітно встановитися розширення, замасковане під Microsoft Office Word Editor. Воно дає змогу зловмисникам викрадати логіни, паролі та історію відвідувань, а також отримувати віддалений доступ до комп’ютера.

    У Держспецзв’язку наголошують: якщо під час нібито перевірки безпеки сайт просить скопіювати команду, вставити її у вікно системи або запустити вручну — сторінку потрібно негайно закрити. Це правило діє навіть для відомих і знайомих сайтів, адже сам ресурс міг бути попередньо зламаний.

    CERT-UA також радить не вводити персональні дані на підозрілих сторінках, завантажувати програми лише з офіційних сайтів та уважно ставитися до незвичних запитів у браузері. Держспецзв’язку окремо рекомендує перевіряти інформацію з підозрілих повідомлень через офіційні джерела та не встановлювати невідоме програмне забезпечення.

    Ця кампанія вкладається у загальну тенденцію зростання кількості кібератак проти українських користувачів та організацій. CERT-UA ще раніше повідомляла, що щодня фіксує численні кіберінциденти та відстежує понад сотню активних груп і кластерів загроз.

    У разі підозри на зараження пристрою користувачі можуть звернутися до CERT-UA через офіційні канали реагування на кіберінциденти.