Позначка: шахраї

  • Волонтери під прицілом шахраїв: як аферисти наживалися на довірі українців

    Волонтери під прицілом шахраїв: як аферисти наживалися на довірі українців

    У час, коли Україна тримає оборону, а волонтери щодня рятують життя, знаходяться ті, хто цинічно заробляє на довірі та добрих намірах людей. Одна з таких схем нещодавно була викрита: шахраї прикривалися іменем воєнного журналіста та співзасновника ГО «Стоп корупції» Романа Бочкали.

    Зловмисники створили підроблений акаунт телеграм-каналу «Бочкала WAR» — відомої волонтерської платформи, через яку зібрано понад 35 мільйонів гривень на потреби ЗСУ. Вони копіювали стиль, фото та навіть публікації, а потім писали українцям від імені Романа Бочкали, вигадуючи термінові збори для фронту. У повідомленнях обіцяли символічні «подарунки з війни»: прапори, тубуси чи сувеніри. Насправді ж ніхто нічого не отримував.

    За словами постраждалих, схема виглядала настільки правдоподібно, що люди без вагань надсилали гроші. Лише коли з’ясовувалося, що справжня команда «Бочкала WAR» не має до цього стосунку, правда виходила назовні.

    Кіберполіція оперативно відстежила рух коштів і вийшла на шахраїв — подружжя з Черкас. У їхньому помешканні виявили телефони з фейковими акаунтами не лише Бочкали, а й інших відомих волонтерів. Затриманим інкримінують ч. 2 ст. 190 ККУ — шахрайство, що передбачає до трьох років ув’язнення.

    Після викриття один із аферистів записав відео з вибаченнями, однак шкода вже була завдана: десятки тисяч гривень вкрадено, а головне — підірвана довіра до волонтерського руху.

    Роман Бочкала наголошує: головний удар подібних афер — це не втрачені кошти, а сумнів, який з’являється у людей, що готові допомагати. «Коли паплюжать ім’я волонтерів, то наступного разу хтось може не наважитися задонатити, боячись шахрайства. Це — найнебезпечніше», — зазначає журналіст.

    Ця історія — нагадування всім: перевіряти інформацію перед переказом грошей життєво необхідно. Адже кожна гривня, яка потрапляє до рук аферистів, могла б врятувати життя наших захисників.
  • Мережа MediaCraft постачає трафік для міжнародних шахрайських схем

    Мережа MediaCraft постачає трафік для міжнародних шахрайських схем

    В Україні викрили масштабну схему продажу трафіку для шахрайських call-центрів, яку організував підприємець із Запоріжжя Ляшко Дмитро Сергійович (ІПН 3254508358). За даними міжнародного детективного бюро Absolution, він очолює мережу MediaCraft, що забезпечує потік “клієнтів” для колл-центрів, які ошукують громадян України, Європи та країн Азії.

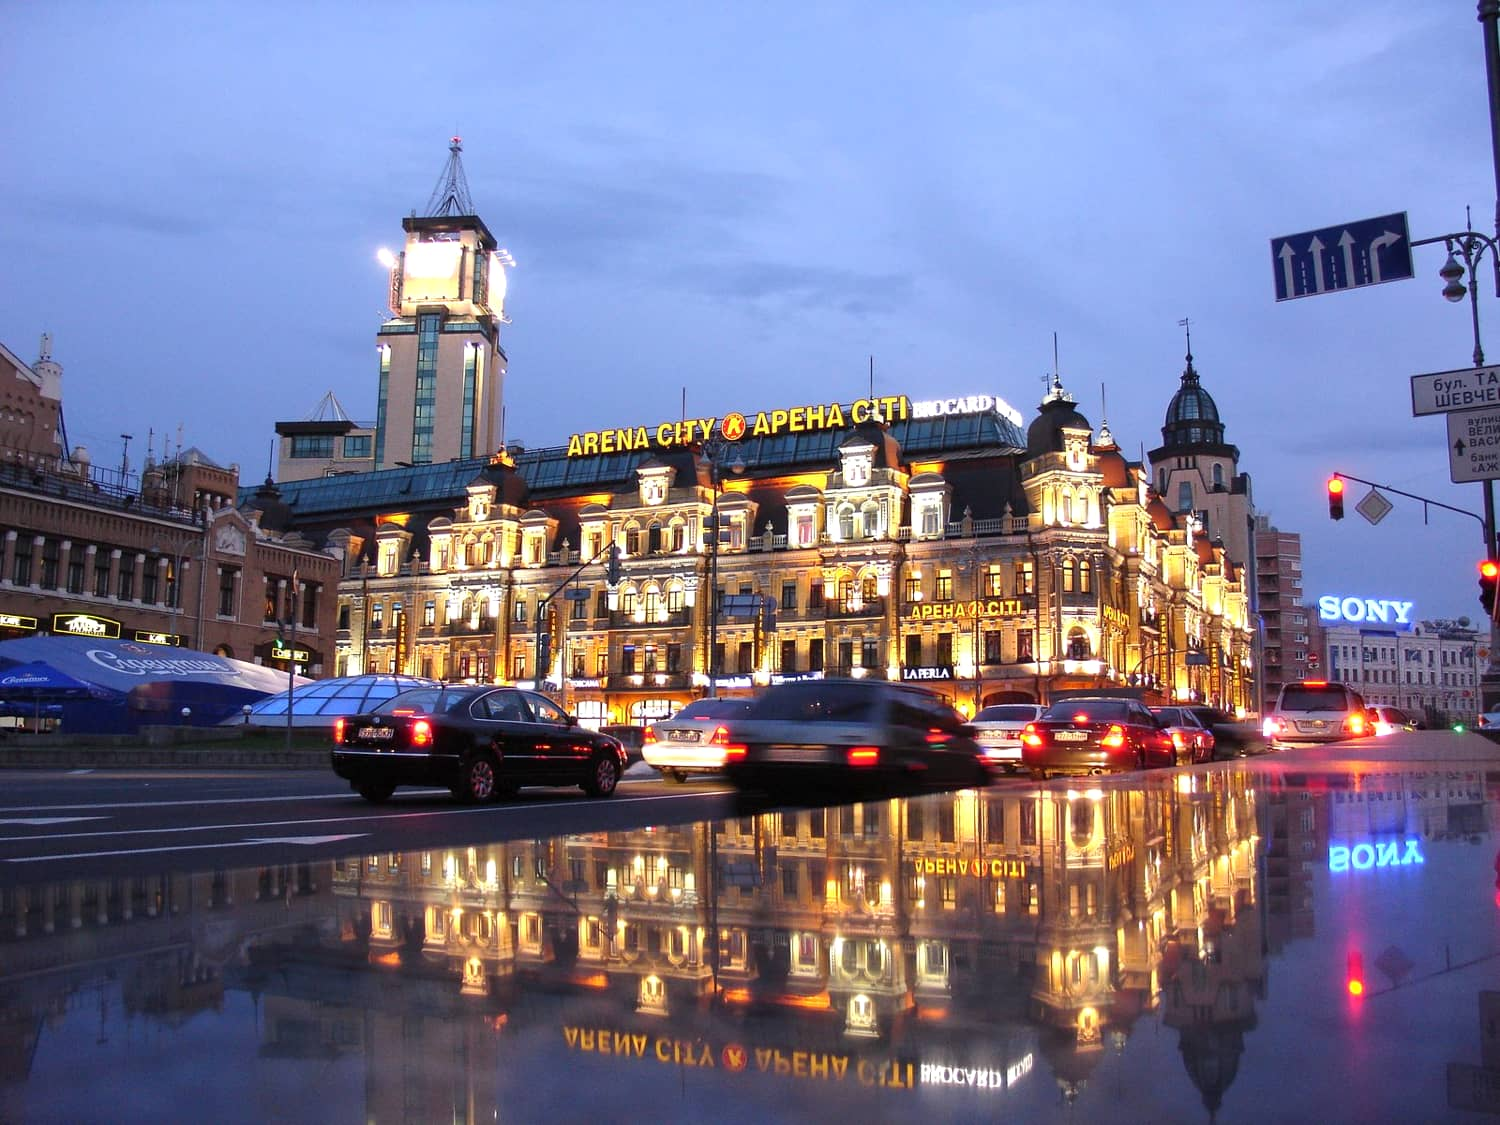
    Розслідування встановило, що колл-центри, зокрема за адресою м. Київ, вул. Велика Васильківська, 5 (БЦ “Арена-Сіті”, 5 поверх), працюють за класичними шахрайськими сценаріями: представлення “банківськими працівниками” для виманювання конфіденційних даних та пропозиції “інвестицій із надприбутками”.

    Ляшко не лише створює й перепродає трафік для таких колл-центрів, але й постачає його в Росію, де аналогічні структури ошукують громадян України. Для фінансових розрахунків використовуються російські платіжні системи та банки, що, за даними слідчих, призводить до надходження коштів до бюджету РФ і створює ризики фінансування ворожої економіки.

    Кошти від діяльності MediaCraft надходять безпосередньо у криптовалюті, після чого через криптообмінники переводяться в готівку та легалізуються. Для прикриття слідів і ухилення від сплати податків нерухомість та транспорт оформлюються на родичів, а майно купується за заниженими цінами.

    Згідно з відкритими джерелами, у минулому Ляшко працював у сфері продажів: у 2013 році подавав резюме в “Імперіал груп Україна”, раніше був в агенції нерухомості “Арсенал”. У 2008-му двічі виїжджав до США, де працював на Icicle Seafood, займаючись пакуванням риби. Має військове звання та освіту радіотехніка, здобуту у Запорізькому національному технічному університеті, однак досі не мобілізований.

    Детективи вважають, що діяльність MediaCraft є складовою організованої злочинної групи, яка отримує значні прибутки від міжнародних шахрайських схем та ухиляється від оподаткування в Україні.

  • У Києві представника “Кит Груп” ошукали на мільйони через фейковий обмін валют

    У Києві представника “Кит Груп” ошукали на мільйони через фейковий обмін валют

    У Києві поліція розслідує масштабне шахрайство за участі представника мережі обмінників «Кит Груп». За даними кримінального провадження, чоловік втратив 1,2 млн євро в криптовалюті під час спроби обготівкування коштів через схему псевдообміну.

    Все почалося 20 вересня 2024 року, коли двоє осіб запропонували представнику «Кит Груп» угоду: за 1,2 млн євро у безготівковій формі придбати еквівалент у криптовалюті USDT. Міняла, 1995 року народження, погодився і залучив довірену особу, яка здійснила переказ 1,24 млн USDT з криптогаманців компанії на гаманці, вказані нібито покупцями.

    Паралельно кошти у вигляді євро справді надійшли — частинами, на рахунок компанії Buildmat Production and Delivery KFT, зареєстрованої в Угорщині, яка була підконтрольна одному із шахраїв. Гроші переказувала литовська компанія UAB Acus vaistinė, з формулюванням «оплата по інвойсу».

    Однак далі в хід пішла шахрайська схема: зловмисники надали до банку підроблені документи і домоглися повернення всіх коштів, нібито через невиконання угоди. Таким чином, «Кит Груп» лишилась і без USDT, і без грошей.

    Слідство встановило, що вкрадену криптовалюту зловмисники одразу почали «відмивати». Частину активів перевели на гаманець громадянина Молдови, іншу — змішали через анонімні «міксер»-сервіси, використовуючи одноразові гаманці. Далі — готівка, обмін через сервіс 001k Exchange, а також транзакції через криптобіржу Kyrrex та платіжну платформу UAB PaySaxas.

    Все це, за даними слідства, — частина діяльності злочинної організації, яка працює в Україні, використовуючи фіктивні компанії, підставних осіб і криптовалюту для шахрайства в особливо великих розмірах. Ключова тактика — створення ілюзії легальної угоди, із наданням фіктивних договорів і використанням компаній на кшталт Acus vaistinė.

    Окрема лінія слідства — походження самих коштів, які представник «Кит Груп» тримав у криптовалюті. Правоохоронці вивчають, звідки в приватного обмінника така сума і чи не йдеться про паралельні фінансові порушення з боку самої компанії.

    Нагадаємо, що НБУ вже відкрив перевірку діяльності “Кит Груп” через підозру у фінансових махінаціях, і ця історія лише підливає масла у вогонь.

  • ТРЦ “Арена Сіті” продали за $13 млн: хто тепер його контролює після Фірташа

    ТРЦ “Арена Сіті” продали за $13 млн: хто тепер його контролює після Фірташа

    Один із найвідоміших столичних торгових центрів — “Арена Сіті” — знову опинився в центрі уваги. Цього разу — через підозри в роботі шахрайських кол-центрів просто під дахом елітної будівлі в самому серці Києва. Про це пише видання СтопКор.

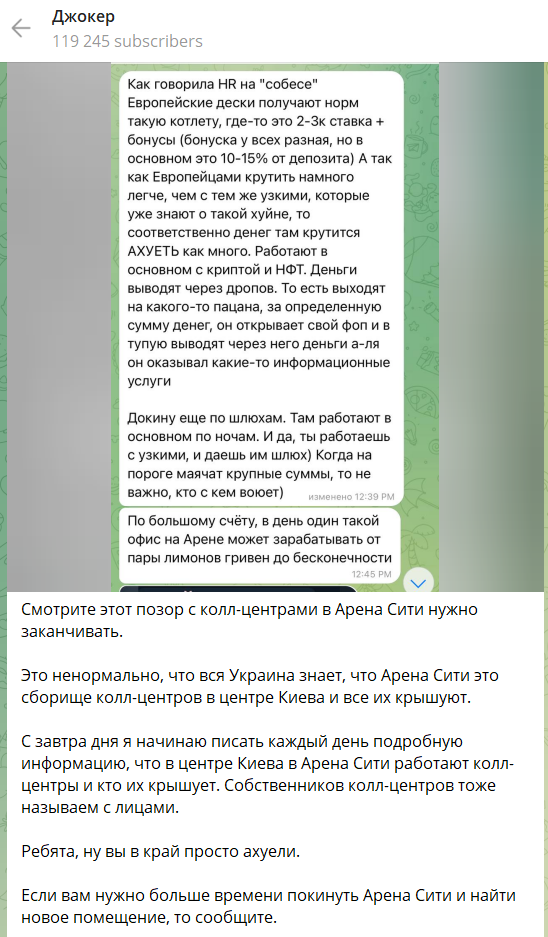
    Першим сигналом стала публікація на Telegram-каналі “Джокер”, де 10 липня з’явилася інформація про нібито активну діяльність фейкових кол-центрів на території ТРЦ.

    Скриншот ''Джокер''

    Ці структури, за даними джерела, можуть бути причетні до міжнародного шахрайства, зокрема обману громадян ЄС через сompliance-фішинг, псевдоброкерські сервіси та криптовалютні інвестиції.

    Але хто ж володіє “Ареною Сіті”? І чому ця будівля знову фігурує в потенційних схемах?

    Ще до повномасштабної війни торговий центр належав до активів Group DF підсанкційного олігарха Дмитра Фірташа. Проте, як повідомляли медіа, актив змінив власника задовго до 2022 року. Найчастіше в цьому контексті згадується група “ТАС”, яка перебуває під контролем ексбанкіра та експолітика Сергія Тігіпка. За різними джерелами, об’єкт, оцінений спочатку у $20 млн, було продано за заниженою ціною — близько $13–15 млн.

    Тим часом з’являються й альтернативні версії. Зокрема, активіст Іван Спринський припустив, що за купівлею “Арени Сіті” могли стояти структури, пов’язані з Павлом Фуксом і Ігорем Кривецьким. Водночас документальних підтверджень цієї гіпотези наразі немає.

    Ще один згаданий у розслідуваннях фігурант — колишній високопосадовець часів Януковича Андрій Головач, який нібито міг частково контролювати частину площ ТРЦ, хоча формально в реєстрах цього не відображено.

    Найбільш офіційно задокументованою залишається інформація про володіння з боку групи “ТАС”, яка об’єднує активи у фінансовій, аграрній, промисловій та фармацевтичній галузях, а також активно інвестує в нерухомість.

    На тлі війни та масових втрат від телефонного шахрайства тема кол-центрів набуває особливої актуальності. І якщо вони дійсно діють у центрі столиці — в елітній нерухомості, яка проходила через руки людей, наближених до великих політичних та бізнес-груп, — питання не лише до власників, а й до правоохоронної системи.

    “Арена Сіті” — не просто торговий центр. Це символічне місце для Києва, яке вже давно привертає увагу журналістів-розслідувачів. І сьогодні це місце знову стає лакмусовим папірцем того, наскільки тіньові схеми в країні готові маскуватися під вивіски престижних фасадів.

  • На Дніпропетровщині викрито шахраїв, які ошукали родини військових на 5 млн грн

    На Дніпропетровщині викрито шахраїв, які ошукали родини військових на 5 млн грн

    Правоохоронці Дніпропетровської області викрили двох учасників організованої злочинної групи, які обманом заволоділи коштами родичів українських військових. Про це повідомила пресслужба Координаційного штабу з питань поводження з військовополоненими.

    Зловмисники діяли цинічно: вони знаходили в соцмережах дописи про зниклих безвісти або полонених захисників України та пропонували фіктивну допомогу в їхньому визволенні або лікуванні. Для цього вимагали передплату. Обіцянки не виконувались — кошти просто привласнювались.

    У ході слідства правоохоронці встановили щонайменше 23 постраждалі родини з різних регіонів України. Загальна сума видурених грошей сягнула 5 мільйонів гривень. Обвинувальний акт уже передано до суду. Зловмисникам загрожує до 12 років позбавлення волі з конфіскацією майна за шахрайство в особливо великих розмірах.

    Координаційний штаб із питань поводження з військовополоненими нагадує: не варто передавати персональні дані або кошти стороннім особам, які обіцяють «допомогу» за гроші. Всі питання щодо визволення військовополонених координуються виключно через офіційні державні канали.

    Громадянам радять бути максимально обережними та перевіряти будь-яку інформацію, аби не стати жертвами шахрайських схем на тлі трагедії.

  • Бізнес на довірі: у Тернополі подружжя обікрало американських інвесторів і легалізувало майно

    Бізнес на довірі: у Тернополі подружжя обікрало американських інвесторів і легалізувало майно

    Правоохоронці викрили подружжя з Тернополя, яке, за даними слідства, привласнило понад 3,8 мільйона гривень, залучених від іноземних інвесторів. Чоловік спільно з громадянами США створив два підприємства, а згодом вивів активи на підставні компанії.

    За даними прокуратури Тернопільської області, події розгорталися у 2019–2020 роках. Тернополянин заснував два товариства з обмеженою відповідальністю разом з інвесторами зі США, сам став директором і повністю контролював фінансову діяльність.

    Перше підприємство займалося будівництвом багатоквартирного житлового будинку в селищі Велика Березовиця під Тернополем. Продаж квартир приніс понад 750 тисяч гривень, але ці кошти інвестори так і не побачили — директор, як вважає слідство, привласнив гроші.

    Після завершення будівництва підозрюваний переключився на новий бізнес — виробництво туалетного паперу. Для цього були придбані нежитлові приміщення та земельна ділянка у селі Ярчівці, а також необхідне обладнання. Усе це майно вартістю 3,1 млн грн було згодом незаконно перереєстровано на новостворену підконтрольну фірму.

    Як з’ясували слідчі, в оборудці активну участь брала дружина підозрюваного. Вона допомагала легалізувати незаконно отримане майно через укладання фіктивних договорів іпотеки. Жінка оформила позику в розмірі 700 тисяч гривень, під яку заклала вкрадені об’єкти нерухомості.

    Наразі обом фігурантам справи повідомлено про підозру. Чоловік підозрюється у заволодінні чужим майном в особливо великому розмірі (ч. 5 ст. 191 ККУ). Його дружина — за тією ж статтею, а також за фактом легалізації майна, одержаного злочинним шляхом (ч. 1 ст. 209 ККУ). Санкції статей передбачають до 12 років позбавлення волі з конфіскацією майна.

    На активи підозрюваних, оцінені у понад 15 мільйонів гривень, накладено арешт. Фабрику та обладнання передано в управління АРМА до рішення суду.

  • Житомирські студенти створили фейкову “Дію”, щоб допомагати ухилянтам уникнути мобілізації

    Житомирські студенти створили фейкову “Дію”, щоб допомагати ухилянтам уникнути мобілізації

    Служба безпеки України спільно з Національною поліцією викрила масштабну схему ухилення від мобілізації, яка діяла одразу в трьох областях — Черкаській, Київській та Житомирській. У рамках спеціальної операції затримано організовану групу з п’яти осіб, які налагодили продаж фальшивих документів і створили копії державних цифрових сервісів.

    Двоє з організаторів — студенти одного з навчальних закладів у Житомирі. Саме вони розробили підроблені версії мобільних застосунків «Дія» та «Резерв+», які візуально повністю імітували справжні державні сервіси. До фальшивих електронних кабінетів заносились персональні дані замовників, зокрема вигадані довідки про проходження військово-лікарської комісії чи наявність броні. Такі “електронні докази” ухилянти могли демонструвати співробітникам ТЦК під час перевірок.

    Реалізація фальшивих продуктів відбувалась через Telegram-ботів, а реклама послуг розміщувалася в анонімних чатах. Схема активно працювала на тлі загального запиту на легалізацію “права не служити”.

    Троє інших учасників — мешканці Черкаської області — займалися підробкою фізичних документів: посвідчень військовозобов’язаних, довідок ВЛК, документів про бронювання. Підпільну типографію розмістили на території автосервісу. Вартість послуг сягала 6500 доларів США з кожного клієнта.

    Під час обшуків правоохоронці вилучили велику кількість доказів: фальшиві довідки, печатки, бланки, техніку, мобільні пристрої з Telegram-ботами, комп’ютери та обладнання для друку.

    За даними слідства, група працювала не один місяць, охоплюючи кілька регіонів і маючи стабільний потік клієнтів. У кожному випадку підробка документів мала на меті допомогти чоловікам уникнути мобілізації шляхом надання фіктивної довідки чи електронного “кабінету”.

    Слідчі дії тривають, встановлюються особи, які скористалися послугами злочинної схеми. Учасникам загрожує кримінальна відповідальність за виготовлення і використання підроблених документів, шахрайство, а також сприяння ухиленню від мобілізації.

  • Київські правоохоронці затримали шахраїв, що «продавали» посаду в НААН України

    Київські правоохоронці затримали шахраїв, що «продавали» посаду в НААН України

    У Києві правоохоронці затримали двох чоловіків, яких підозрюють у шахрайстві в особливо великих розмірах. За версією слідства, зловмисники пообіцяли знайомому організувати призначення «потрібної» особи на посаду керівника державного підприємства, підпорядкованого Національній академії аграрних наук України (НААН), за винагороду в 500 тисяч доларів США.

    Про це повідомили в Офісі Генерального прокурора.

    Підозрювані переконували потерпілого, що мають вихід на керівництво НААН України та можуть «вирішити питання» призначення. Мовляв, посада дає контроль над держпідприємством на Волині, у розпорядженні якого понад 2 тисячі гектарів землі. Землю, за словами шахраїв, можна буде згодом використати в комерційних цілях, і вкладені кошти швидко окупляться.

    Проте реалізувати план їм не вдалося — під час передачі грошей обох чоловіків затримали правоохоронці. Затриманим вже повідомлено про підозру, а суд обрав їм запобіжний захід — тримання під вартою з альтернативою застави у 3 мільйони гривень.

    Справу кваліфіковано за ч. 4 ст. 190 Кримінального кодексу України — шахрайство, вчинене в особливо великих розмірах або організованою групою. Санкція передбачає до 12 років позбавлення волі з конфіскацією майна.

    Слідство триває. Правоохоронці перевіряють, чи дійсно фігуранти мали будь-який зв’язок із посадовими особами НААН, чи це була виключно схема з продажу неіснуючого впливу.

  • У Києві “військові” втекли з ресторану, не заплативши за вечерю

    У Києві “військові” втекли з ресторану, не заплативши за вечерю

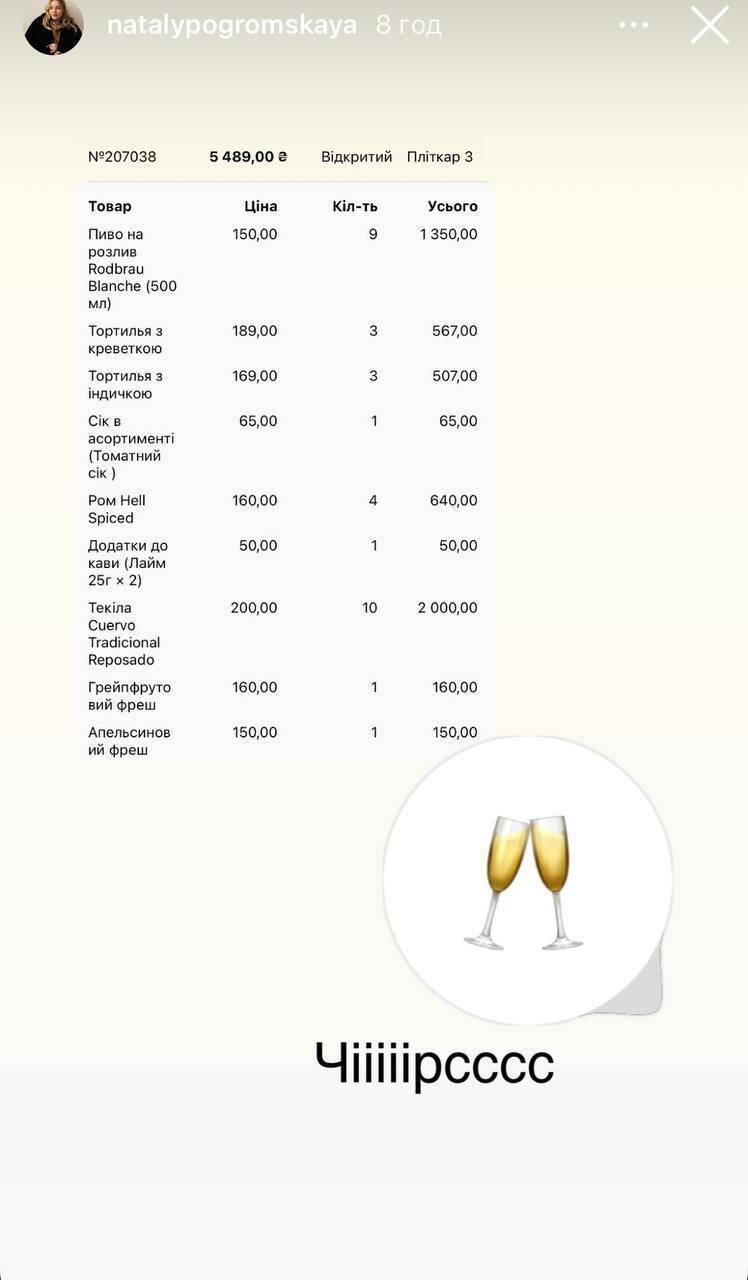
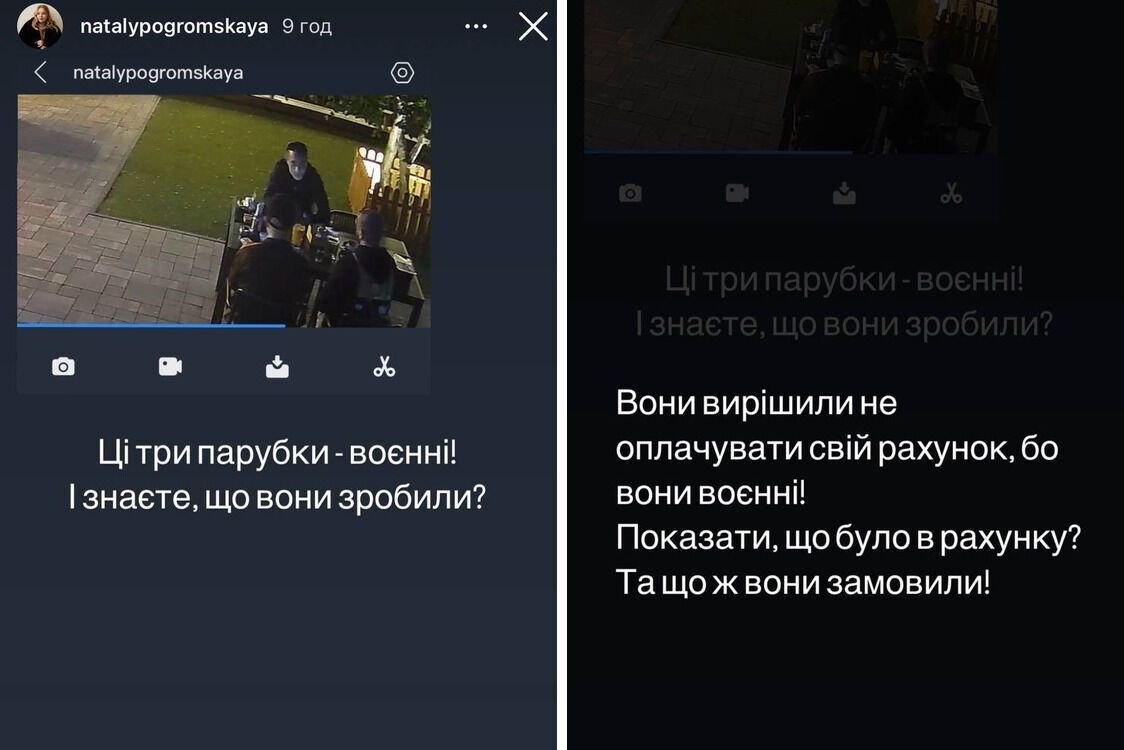
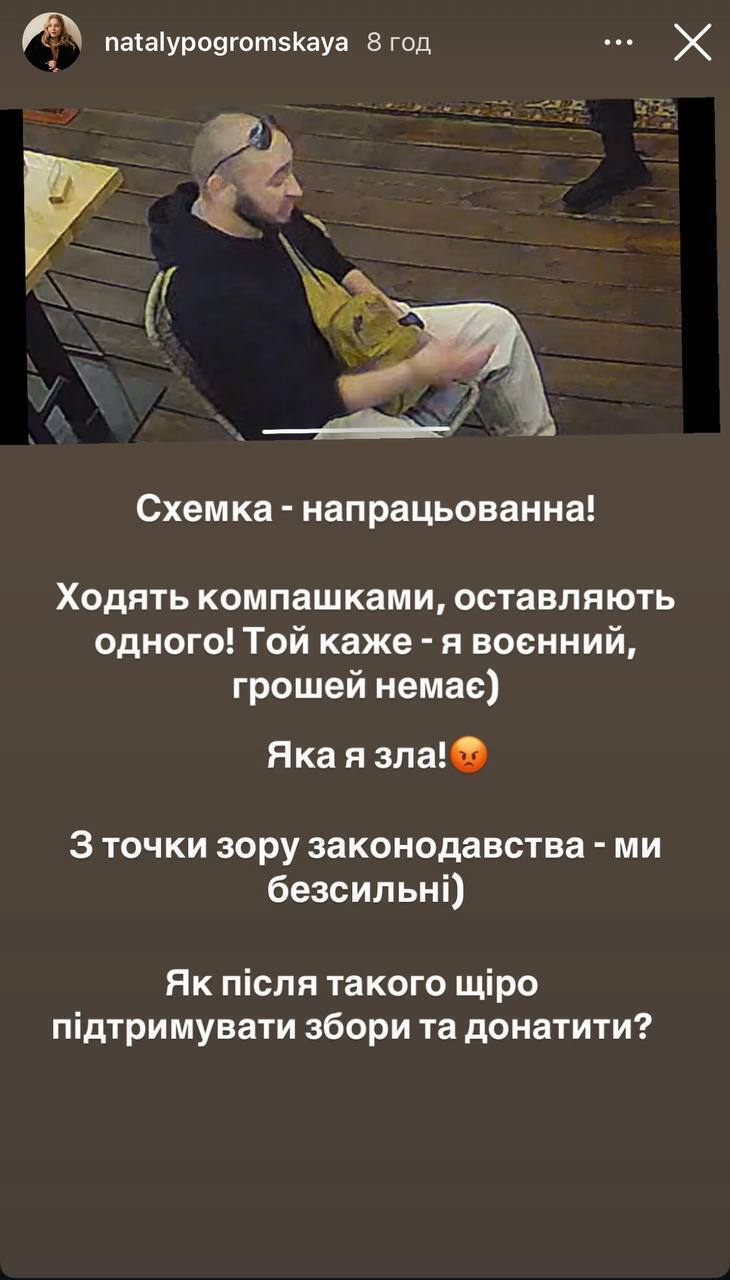
    У столиці стався скандальний інцидент: троє чоловіків, які представились військовими, замовили на понад 5 500 гривень у ресторані та відмовилися платити. Власниця закладу Наталія Погромська вважає ситуацію зловживанням статусом захисника і публічно розповіла про це у соцмережах.

    За її словами, троє клієнтів замовили алкогольні напої (текіла, ром, пиво), соки та дорогі закуски з морепродуктами, зокрема тортильї з креветками та індичкою. Двоє з них вийшли з ресторану, а третій залишився і заявив, що є військовим і не має коштів для оплати.

    Що замовили ''військові'' у заклади

    У Києві чоловіки відмовились оплачувати рахунок у закладі, бо вони ''військові''

    “Ці три парубки — воєнні! І знаєте, що вони зробили? Вони вирішили не оплачувати свій рахунок, бо вони воєнні!” — обурено написала Погромська. Вона також зазначила, що її заклад завжди підтримує і пригощає представників екстрених служб, військових, волонтерів, але вимагає справедливості й соціального захисту для працівників бізнесу.

    У Києві чоловіки відмовились оплачувати рахунок у закладі, бо вони ''військові''

    Додаткове обурення викликала реакція поліції: за словами підприємниці, правоохоронці заявили, що “нічого не можуть зробити”, що лише підсилило її розчарування ситуацією.

    Погромська поставила риторичне запитання: “Як після такого щиро підтримувати збори та донатити?” І справді, подібні випадки кидають тінь на справжніх захисників, які сумлінно виконують свій обов’язок.

  • В Україні масово розсилають фейкові листи з вірусами від імені ДПС

    В Україні масово розсилають фейкові листи з вірусами від імені ДПС

    Державна податкова служба застерігає українців від нової хвилі шахрайських листів, які масово надходять нібито з офіційних адрес ДПС. Насправді ж ці повідомлення є частиною фішингової атаки — вони містять шкідливі файли, відкриття яких може дати зловмисникам повний віддалений доступ до комп’ютера.

    Про це повідомив голова ДПС Руслан Кравченко. За його словами, податкова вже отримала десятки скарг від платників з різних регіонів.

    «Увага! ДПС не має до цієї розсилки жодного стосунку! Всі офіційні електронні адреси ДПС повинні містити доменне ім’я “tax.gov.ua” після символу “@”», — наголосили в установі.

    Особливу небезпеку становлять вкладення у форматі PDF. Після їх відкриття на пристрої автоматично встановлюється вірусне ПЗ, яке надає доступ до файлів, програм і навіть до онлайн-банкінгу.

    Податкова закликає українців бути уважними та не відкривати сумнівні листи. У разі підозри рекомендується звертатися безпосередньо до ДПС, а також повідомляти про інциденти кіберполіцію.